5万

ClickHouse Cloud が SCIM 2.0 に対応しました。アイデンティティプロバイダー (IdP) が、組織内のメンバー構成とその権限に関する信頼できる唯一の情報源 (Single Source of Truth) になります。手作業での招待や、退職後に残る放置アカウントはもう不要です。
SAML SSO により認証の課題は解決されました。組織のメンバーは自社のコーポレート ID を使って ClickHouse Cloud にサインインできます。しかし、メンバーシップ管理は独立した手作業のままでした。新しいメンバーがチームに加われば、管理者が忘れずに招待しなければなりません。チームを異動すれば、ClickHouse のロールを手動で更新する必要があります。誰かが退職した際には、管理者が気付くまでアクセス権が残存し続けることになり、これはセキュリティチームにとって最大の懸念事項となっていました。
SCIM プロビジョニング はこの課題を解消します。ClickHouse Cloud は標準的な SCIM 2.0 エンドポイント (RFC 7644) を公開しているため、IdP で発生したメンバーシップの変更がリアルタイムで反映されます。Okta などの IdP で ClickHouse アプリにユーザーを割り当てると、即座に組織へ追加されます。割り当てを解除すれば削除され、グループ間を移動させれば ClickHouse のロールも連動して切り替わります。
セットアップ手順
SCIM は SAML をベースに動作するため、まずは設定済みの SAML 接続を用意します。組織の設定ページから SAML & SCIM settings を開き、SCIM configuration タブに切り替えます。
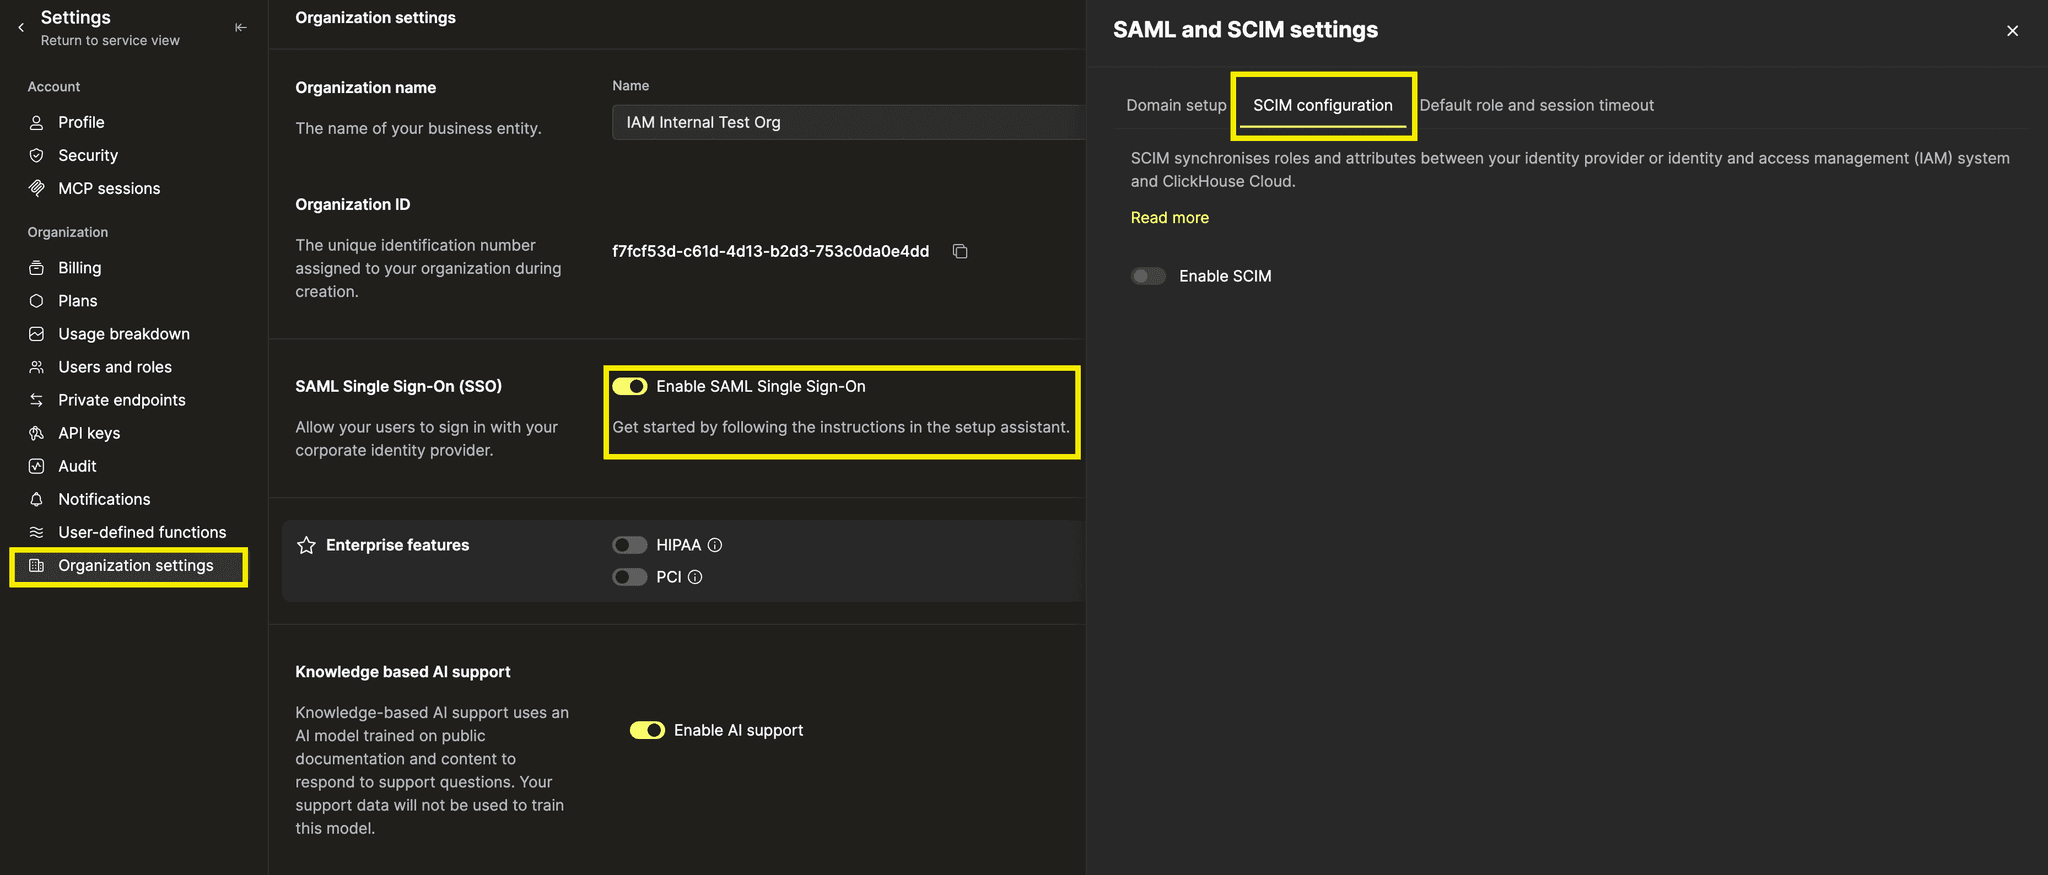
Enable SCIM をオンにします。すると、SCIM Endpoint URL と API keys パネルの 2 つが表示されます。
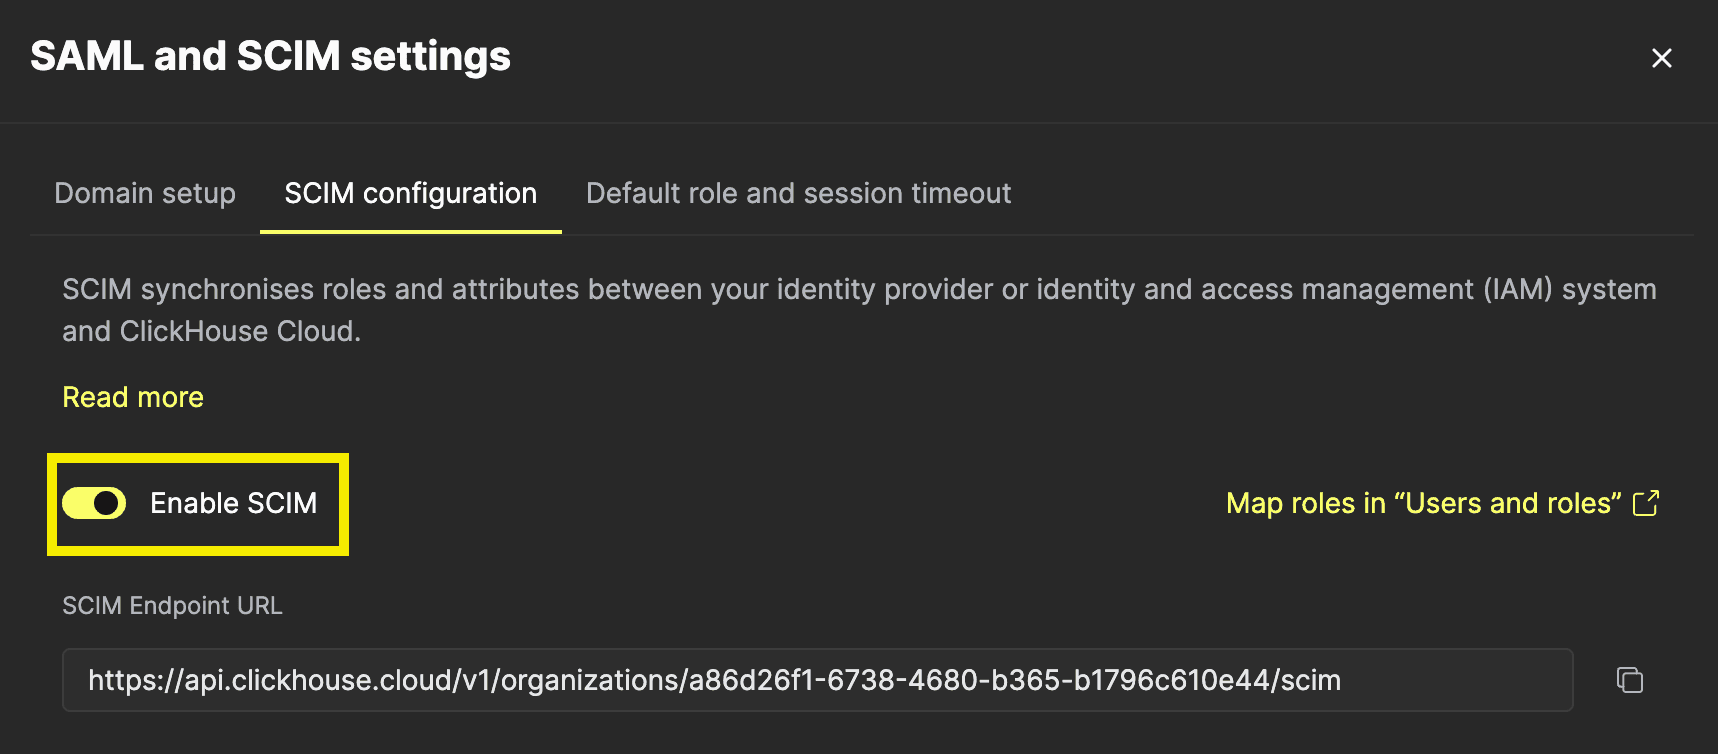
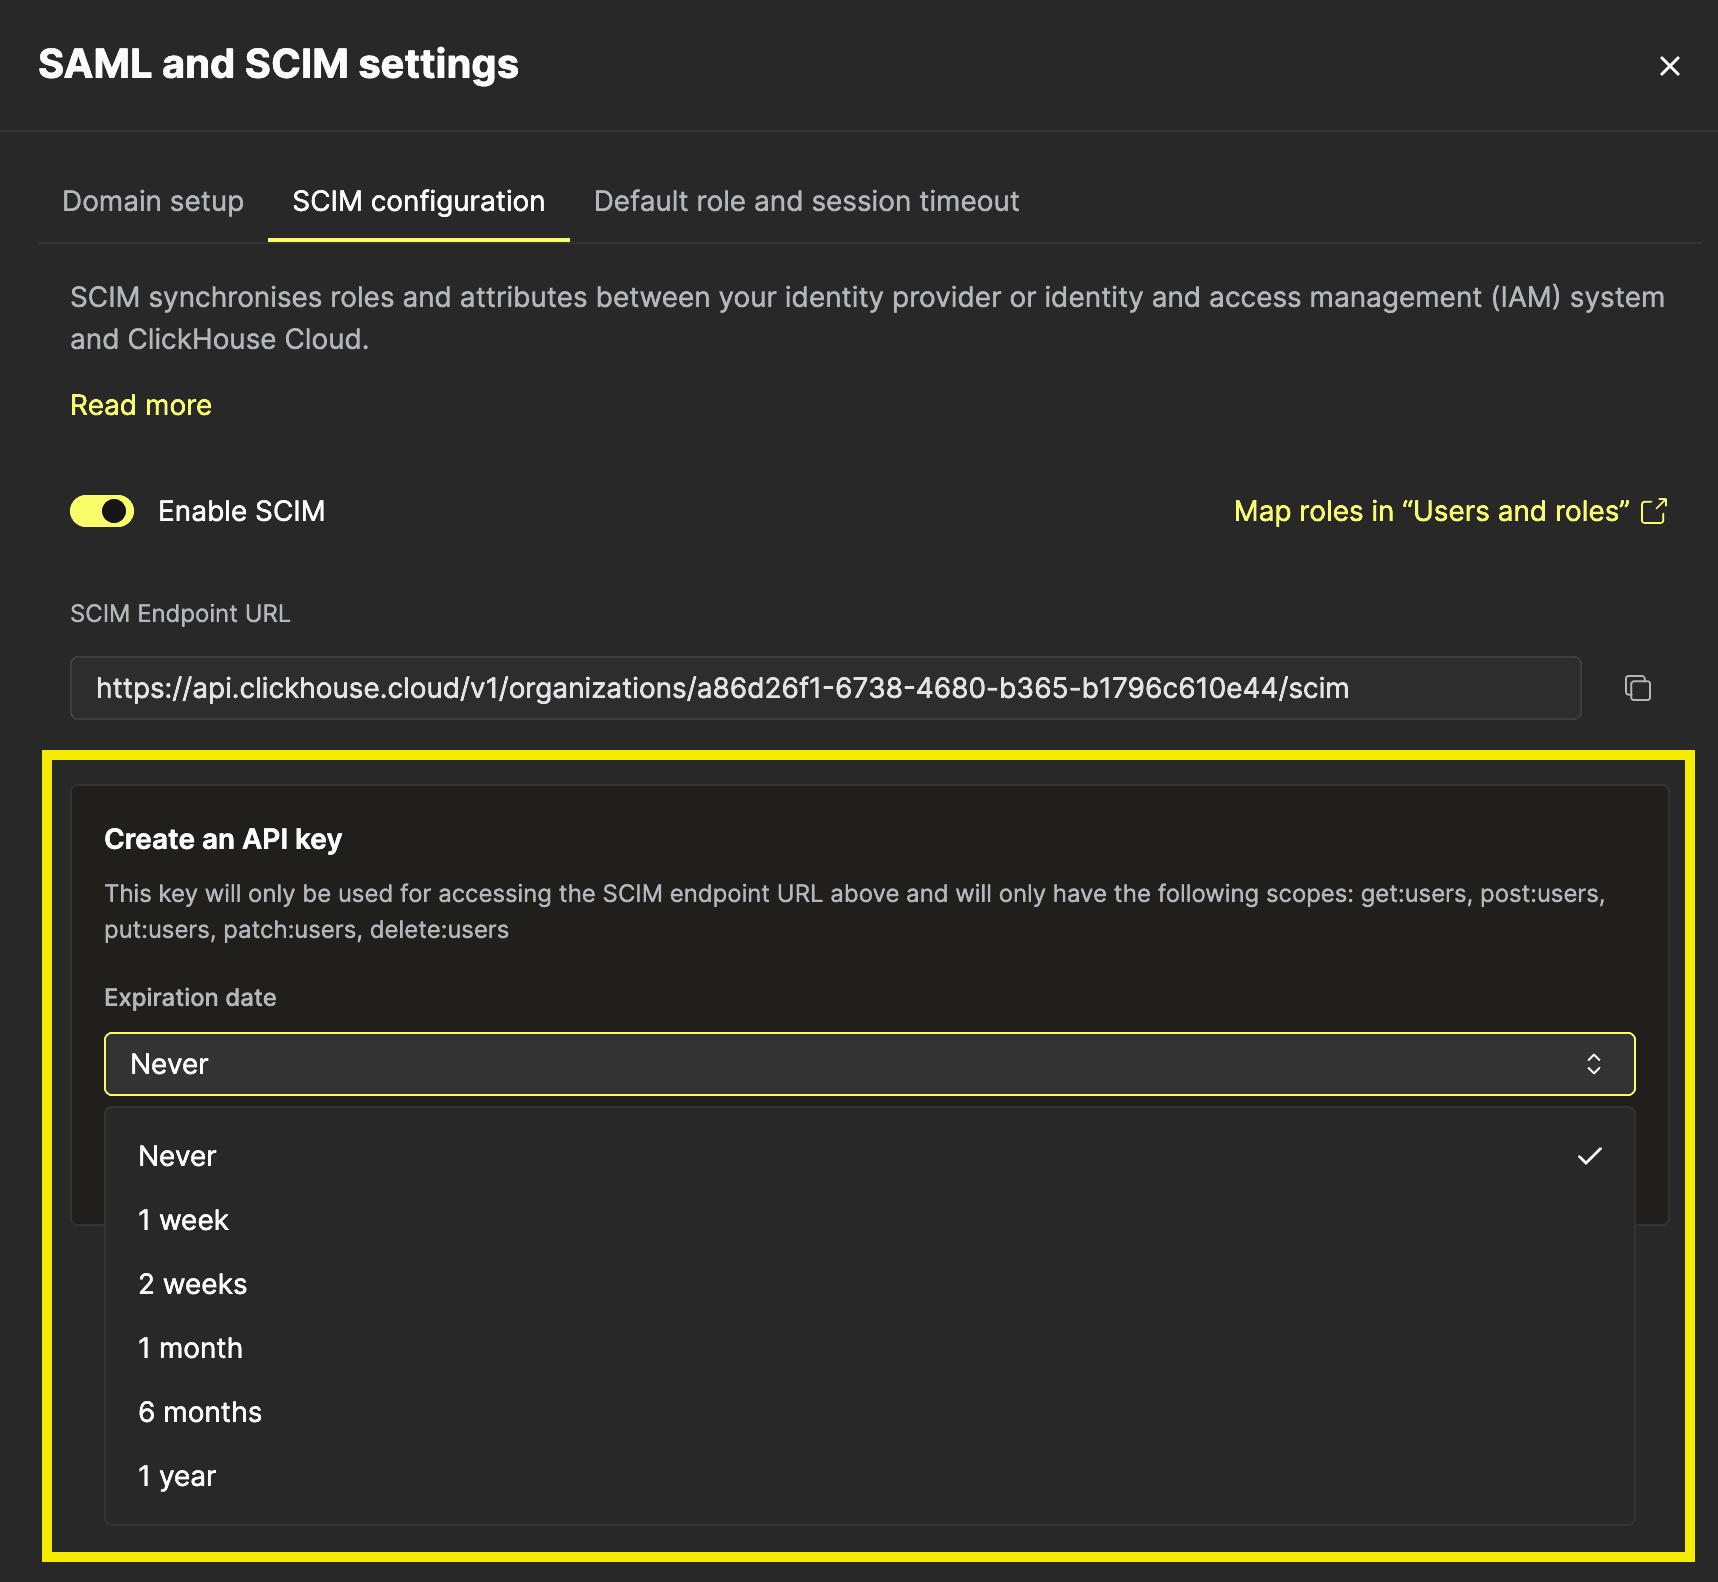
+ Generate new key をクリックし、有効期限を 1 週間から無期限までの間で選択します。このキーのスコープは SCIM エンドポイントのみに限定されています。データの読み取り、サービスの管理、請求情報へのアクセスはできません。
Key ID と Key Secret が発行されます。この場で両方をコピーするか、認証情報ファイルをダウンロードしてください。シークレットが再表示されることはありません。これらを IdP に入力します。Okta や Microsoft Entra ID をはじめとする大半のプロバイダーでは、HTTP Basic 認証の情報 (キーをユーザー名、シークレットをパスワード) として設定できます。Bearer トークン用の単一フィールドのみを備えるプロバイダーの場合は、Bearer <keyId>:<keySecret> の形式で使用します。
キーは同時に 2 つまで保持できるため、プロビジョニングを中断することなくキーのローテーションが可能です。
グループとロールのマッピング
SCIM は、管理者がロールを手動で更新することなく、ユーザーのグループ間移動に合わせて権限の同期も維持します。ユーザーのプロビジョニングは価値の半分にすぎません。残りの半分は、人手を介さずに適切な権限を付与することです。
IdP がグループプッシュをサポートしている場合、ClickHouse Cloud は IdP のグループをカスタムロールに紐づく SCIM グループとして表現します。Okta の Push Groups や Entra ID のグループプロビジョニングなどを利用してグループをプッシュすると、対応するカスタムロールが作成またはリンクされ、そのメンバーにロールが付与されます。
IdP グループを既存のロールに接続するには、Users and roles → Roles に移動します。SCIM が有効化されると、各カスタムロールに SCIM group カラムが追加されます。そこに IdP から送信されるグループ名と一致する名前を設定します。
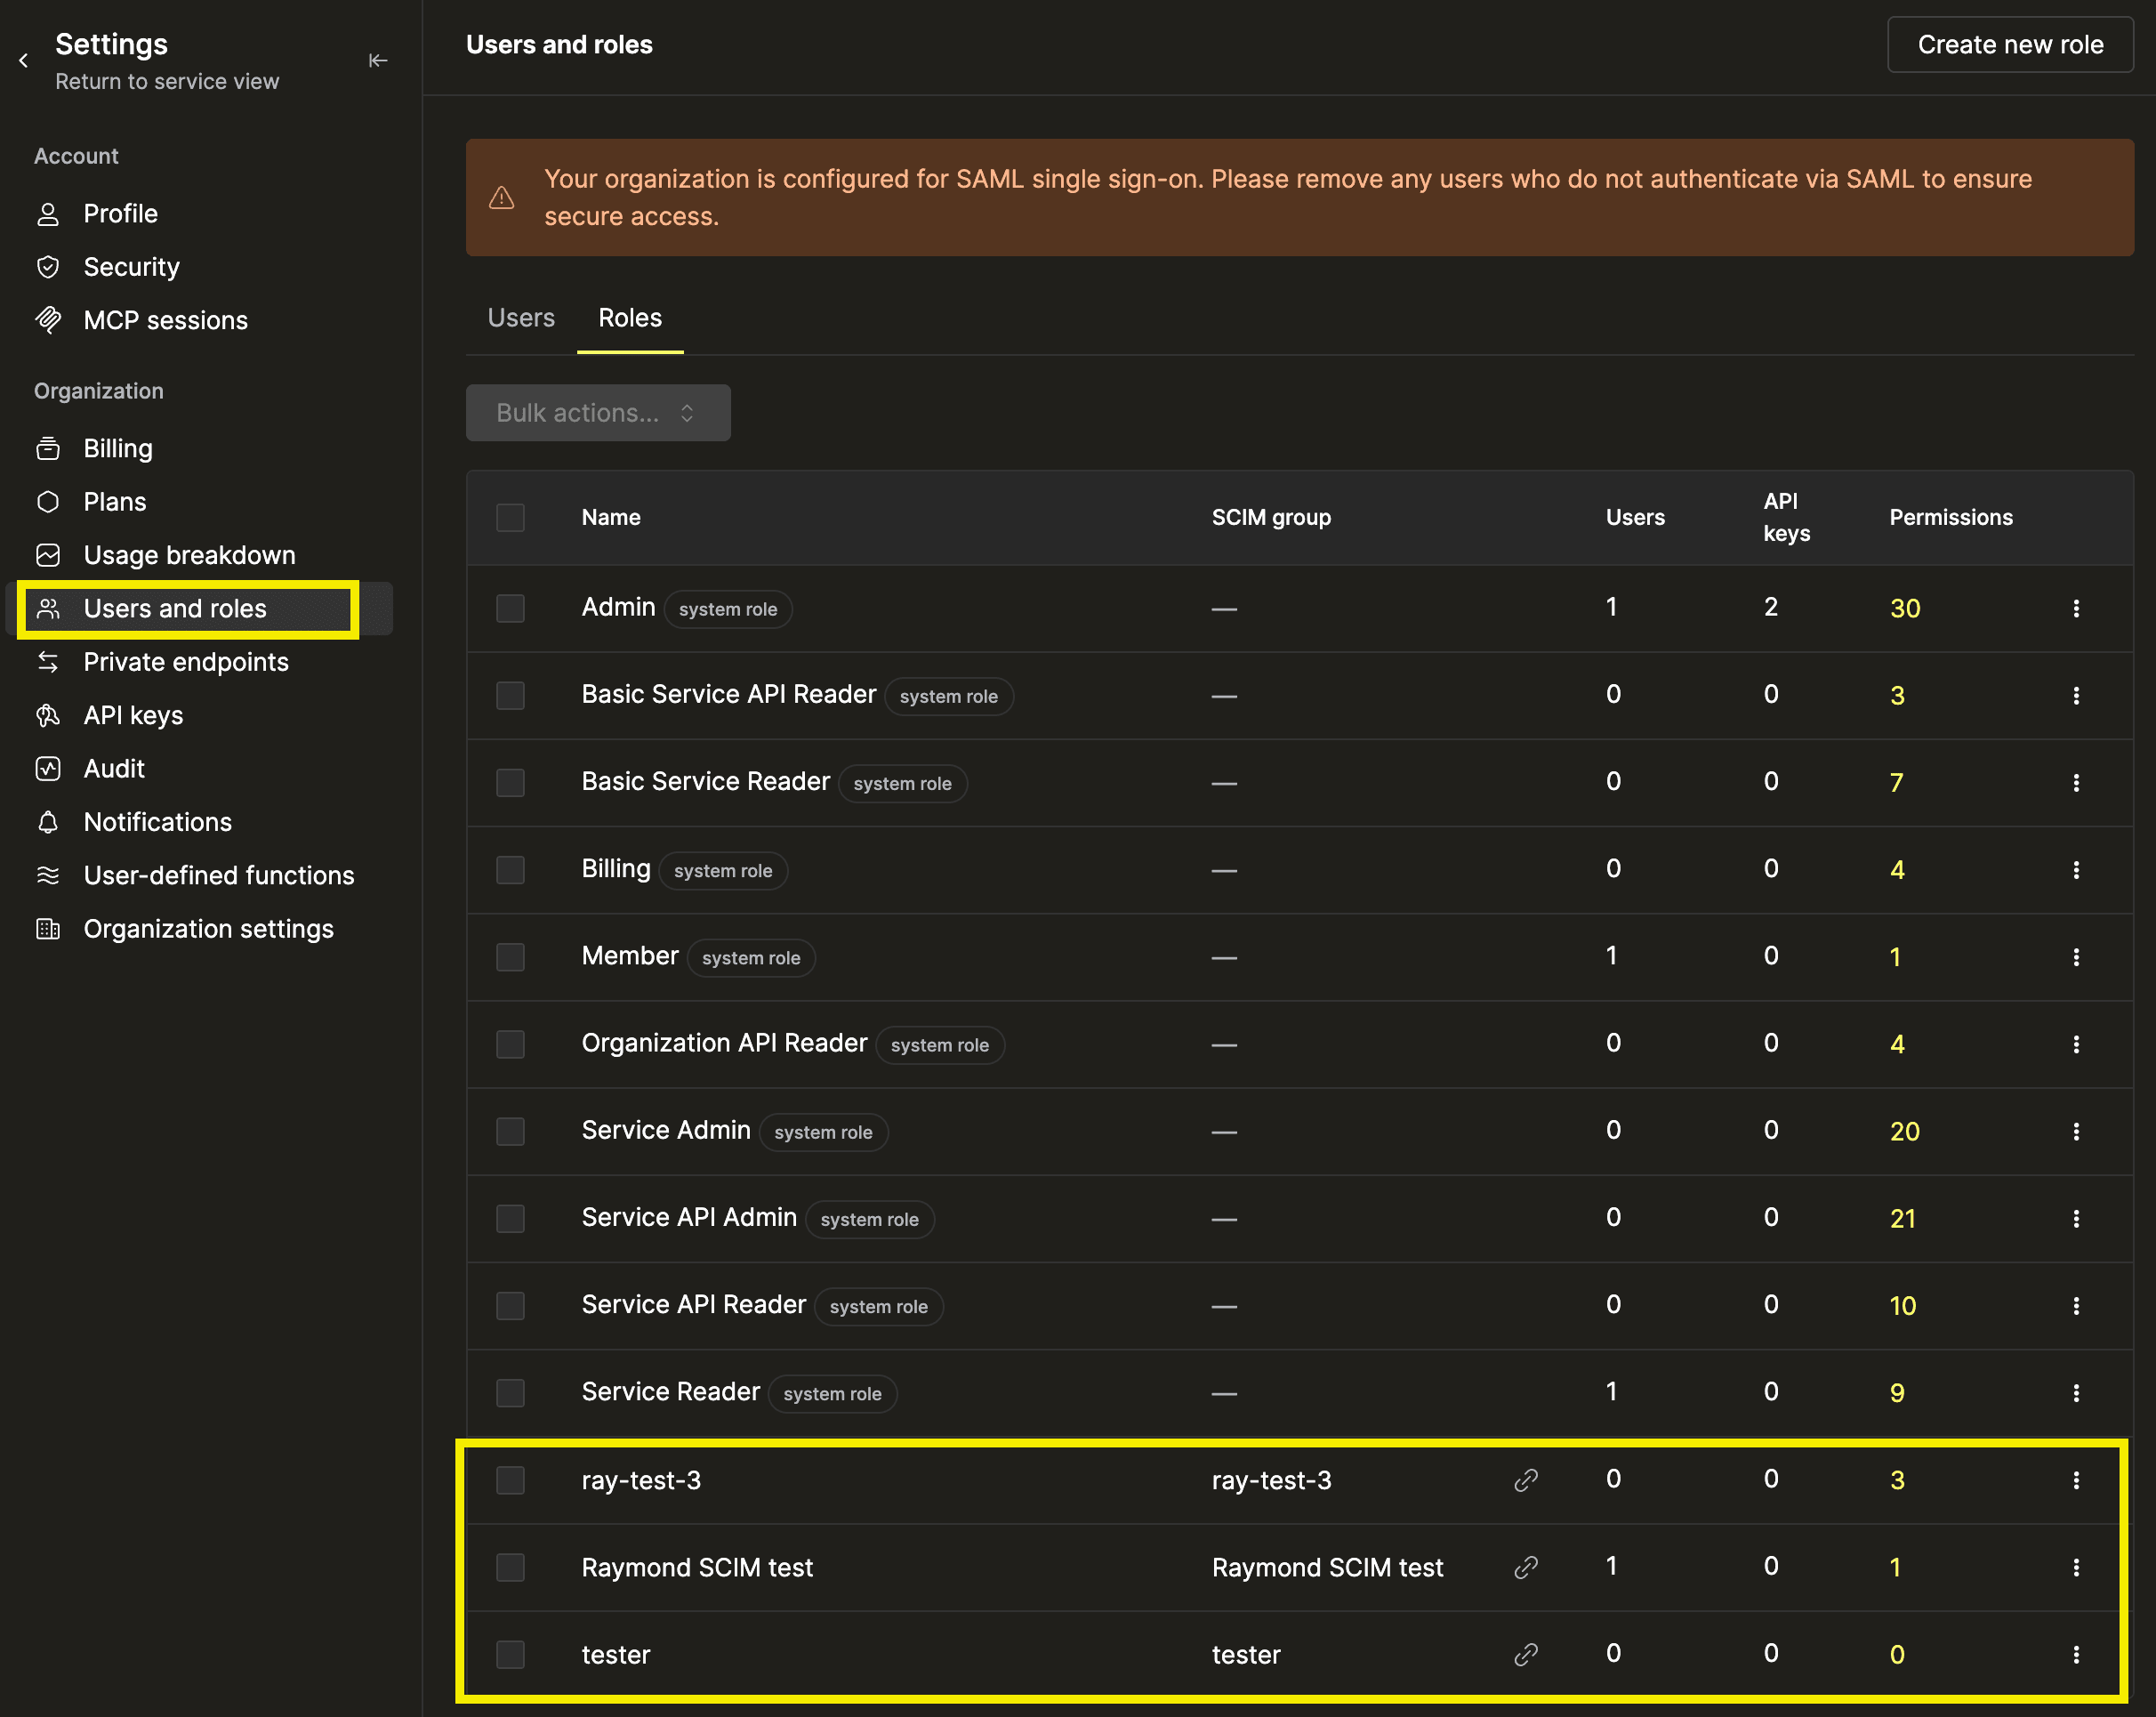
IdP が一度マッピングへ書き込みを行うと、ClickHouse はグループ名ではなく不変の外部 ID でグループを追跡します。そのため、Okta 側でグループ名を変更してもリンクが途切れることはありません。リンクされたマッピングにはリンクアイコンが表示されてコンソール上では読み取り専用となり、以降の管理権限は IdP 側へ移行します。
プロビジョニングされたユーザーには、常に SAML 設定で構成された default assigned roles が付与されます。
SCIM で管理できる範囲と制限事項
SCIM の適用範囲は意図的に限定されています。接続を設定する前に、以下の境界条件を把握しておく必要があります。
- SAML が必須: アクティブな SAML 接続がないと SCIM を有効化できません。SAML 接続を削除すると、すべての SCIM キーが即座に失効し、プロビジョニングも停止します。
- 検証済みドメインのみ: プロビジョニングできるのは、SAML 接続で検証済みのメールドメインを持つユーザーに限定されます。管理下にないドメインのユーザーを IdP からプロビジョニングすることはできません。
- カスタムロールのみ: Admin などのシステムロールは SCIM から参照できず、SCIM 経由で割り当てることもできません。IdP グループの設定ミスや侵害が発生しても、ユーザーが組織の管理者になることはありません。
- SSO ユーザーのみ: SCIM が管理対象とするのは SSO ディレクトリのみです。SAML を介さず手動で招待したメンバーは、SCIM の管理対象外となりリストにも表示されません。
- パスワードは同期されない: 認証は引き続き IdP 側で処理されます。ClickHouse が SSO ユーザーの認証情報を受信または保存することはありません。
ユーザーのデプロビジョニングは、active: false を指定した PATCH や PUT、または DELETE リクエストを送信することで実行されます。プロビジョニングおよびデプロビジョニングのすべての操作は、組織の監査ログに記録されます。
提供プラン
| プラン | SAML SSO | SCIM プロビジョニング |
|---|---|---|
| Basic | — | — |
| Scale | — | — |
| Enterprise | 提供 | 提供 |
SCIM プロビジョニング は、Enterprise および BYOC の組織向けに一般提供 (GA) されており、設定を有効化するだけで利用を開始できます。標準規格の SCIM 2.0 に準拠しているため、仕様を満たすすべてのアイデンティティプロバイダーと連携可能です。Okta および Microsoft Entra ID を用いたライフサイクル全体の結合テストも実施済みです。
ディレクトリ管理は、本来意識せずに行われるべき作業です。SCIM を利用すれば、アクセス管理を一元化されたアイデンティティプロバイダー側だけで完結でき、ClickHouse Cloud はその変更へ自動的に追従します。