 5.1万
- ClickHouse Security

为大规模场景构建的智能体 SIEM
在同一个平台上采集、检测与调查,底层数据库专为大数据量、高速工作负载构建。然后在同一份数据上构建智能体工作流。
现处于私有预览
- 数百种第一方集成,数据到达即可查询
- 原生管道,无需第三方工具
- 内置托管检测,以及自定义 SQL 与 Sigma 规则
- MCP 服务器、AI 聊天、Slack 机器人、CLI 与 API 访问
从内置必备能力的 SIEM 开始,再用 AI 跟上现代威胁的变化。
基础数据管理
- 数百种第一方集成,数据到达即完成规范化并可供查询
- 通过内置管道筛选、路由与丢弃数据
- 托管与自定义的 SQL 检测即代码
在 AI 时代灵活构建
- 自动分诊并调查告警的原生 AI 智能体
- 支持接入您自己的 LLM
- 通过 MCP 服务器、原生 AI 聊天、Slack 机器人、CLI 或 API 使用您的数据
从原始日志到已解决的案件
构建并运行利用您的安全数据解决实际问题的智能体
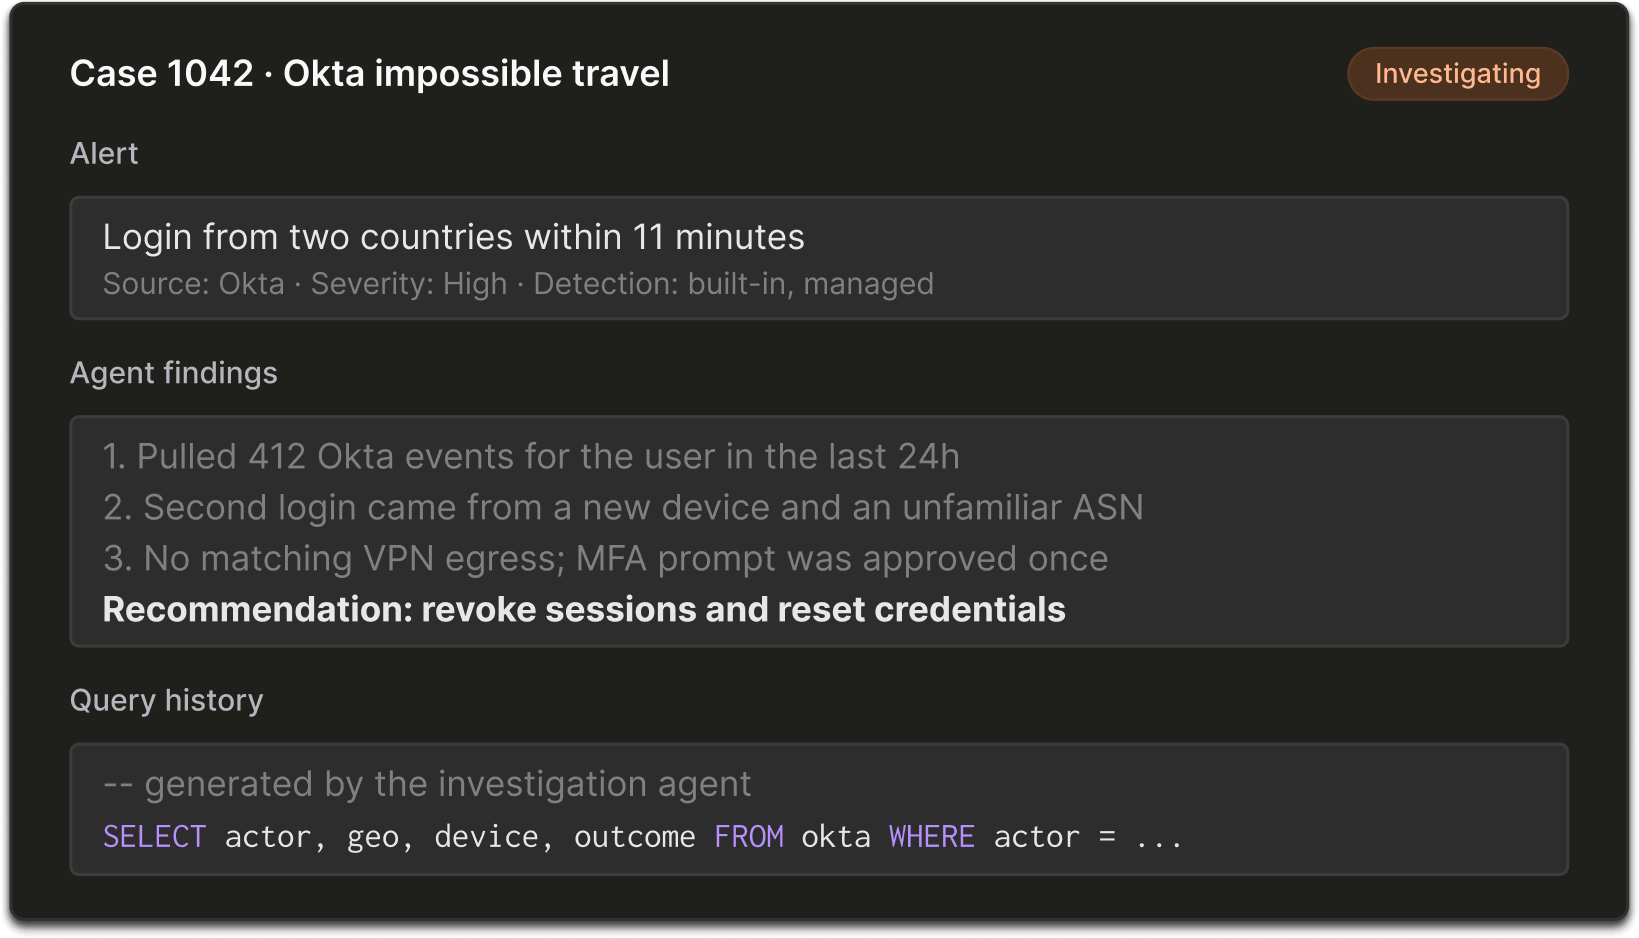
智能体开箱即可对告警进行分诊与调查。构建您自己的智能体,处理响应、威胁狩猎与检测覆盖。

自主分诊
告警自动触发智能体收集上下文并调查事件。

在应用或 Slack 中与您的智能体对话
无论团队在哪里工作,都可以使用自然语言就日志提问。

透明且受治理
了解分析了哪些日志以及原因。按智能体控制模型与权限。

AI 检测工程
根据描述生成规则、审查覆盖范围,并调优产生大量噪声的检测。
为什么选择 ClickHouse Security
之前
- No
手动关联日志耗时 3+ 小时
- No
针对每种威胁编写自定义规则
- No
集成数据源耗时数周或数月
- No
为每个日志源手动构建管道
- No
分别采用 SIEM、管道与 AI SOC 厂商
使用 ClickHouse Security
- Yes
AI 收集上下文并关联事件,将调查时间缩短至分钟级
- Yes
内置检测库覆盖常见威胁,并可选择自定义 SQL 与 Sigma 检测
- Yes
连接数据源,快速开始检测
- Yes
内置筛选、路由、丰富与规范化能力
- Yes
从摄取到 AI 调查,一个平台完成
申请访问 ClickHouse Security
在您自己的数据上体验完整平台。我们会通过试用或引导演示帮助您开始使用。