

このガイドでは、AWS で IAM ユーザーと S3 バケットを設定する方法を説明します。 これは、S3 へのバックアップの取得や、ClickHouse が データを S3 に保存するように設定するための前提手順ですこの手順では、ログイン用ユーザーではなく、サービスアカウント用のユーザーを作成します。
- AWS IAM Management Console にログインします。
-
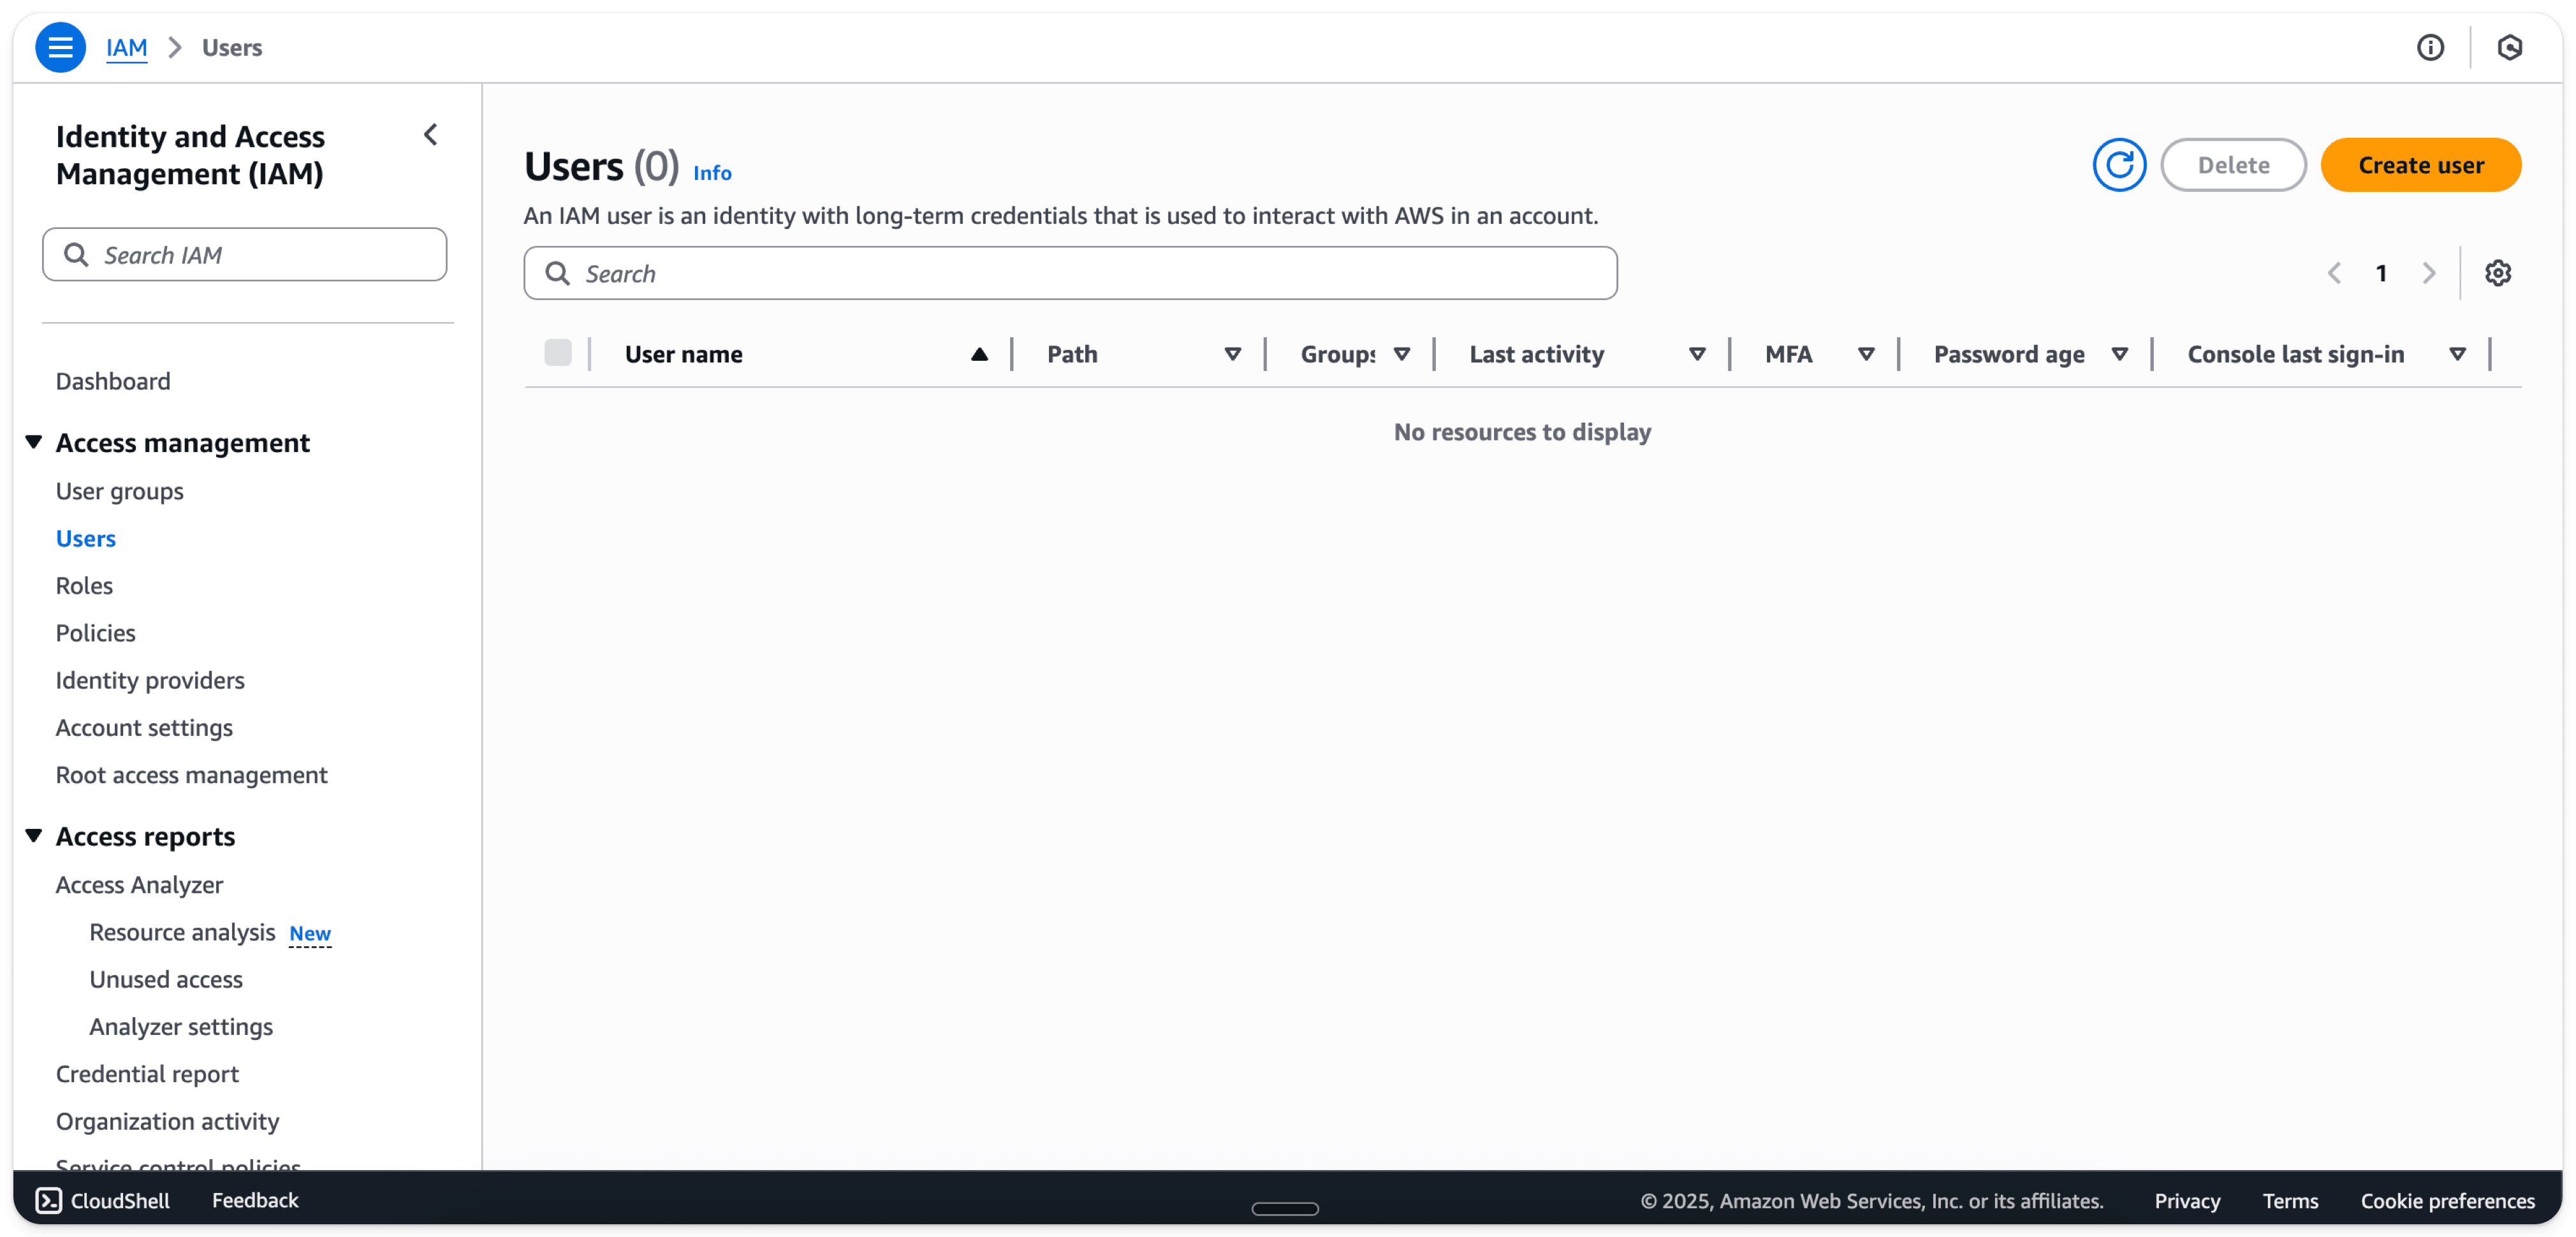
Usersタブで、Create userを選択します
- ユーザー名を入力します
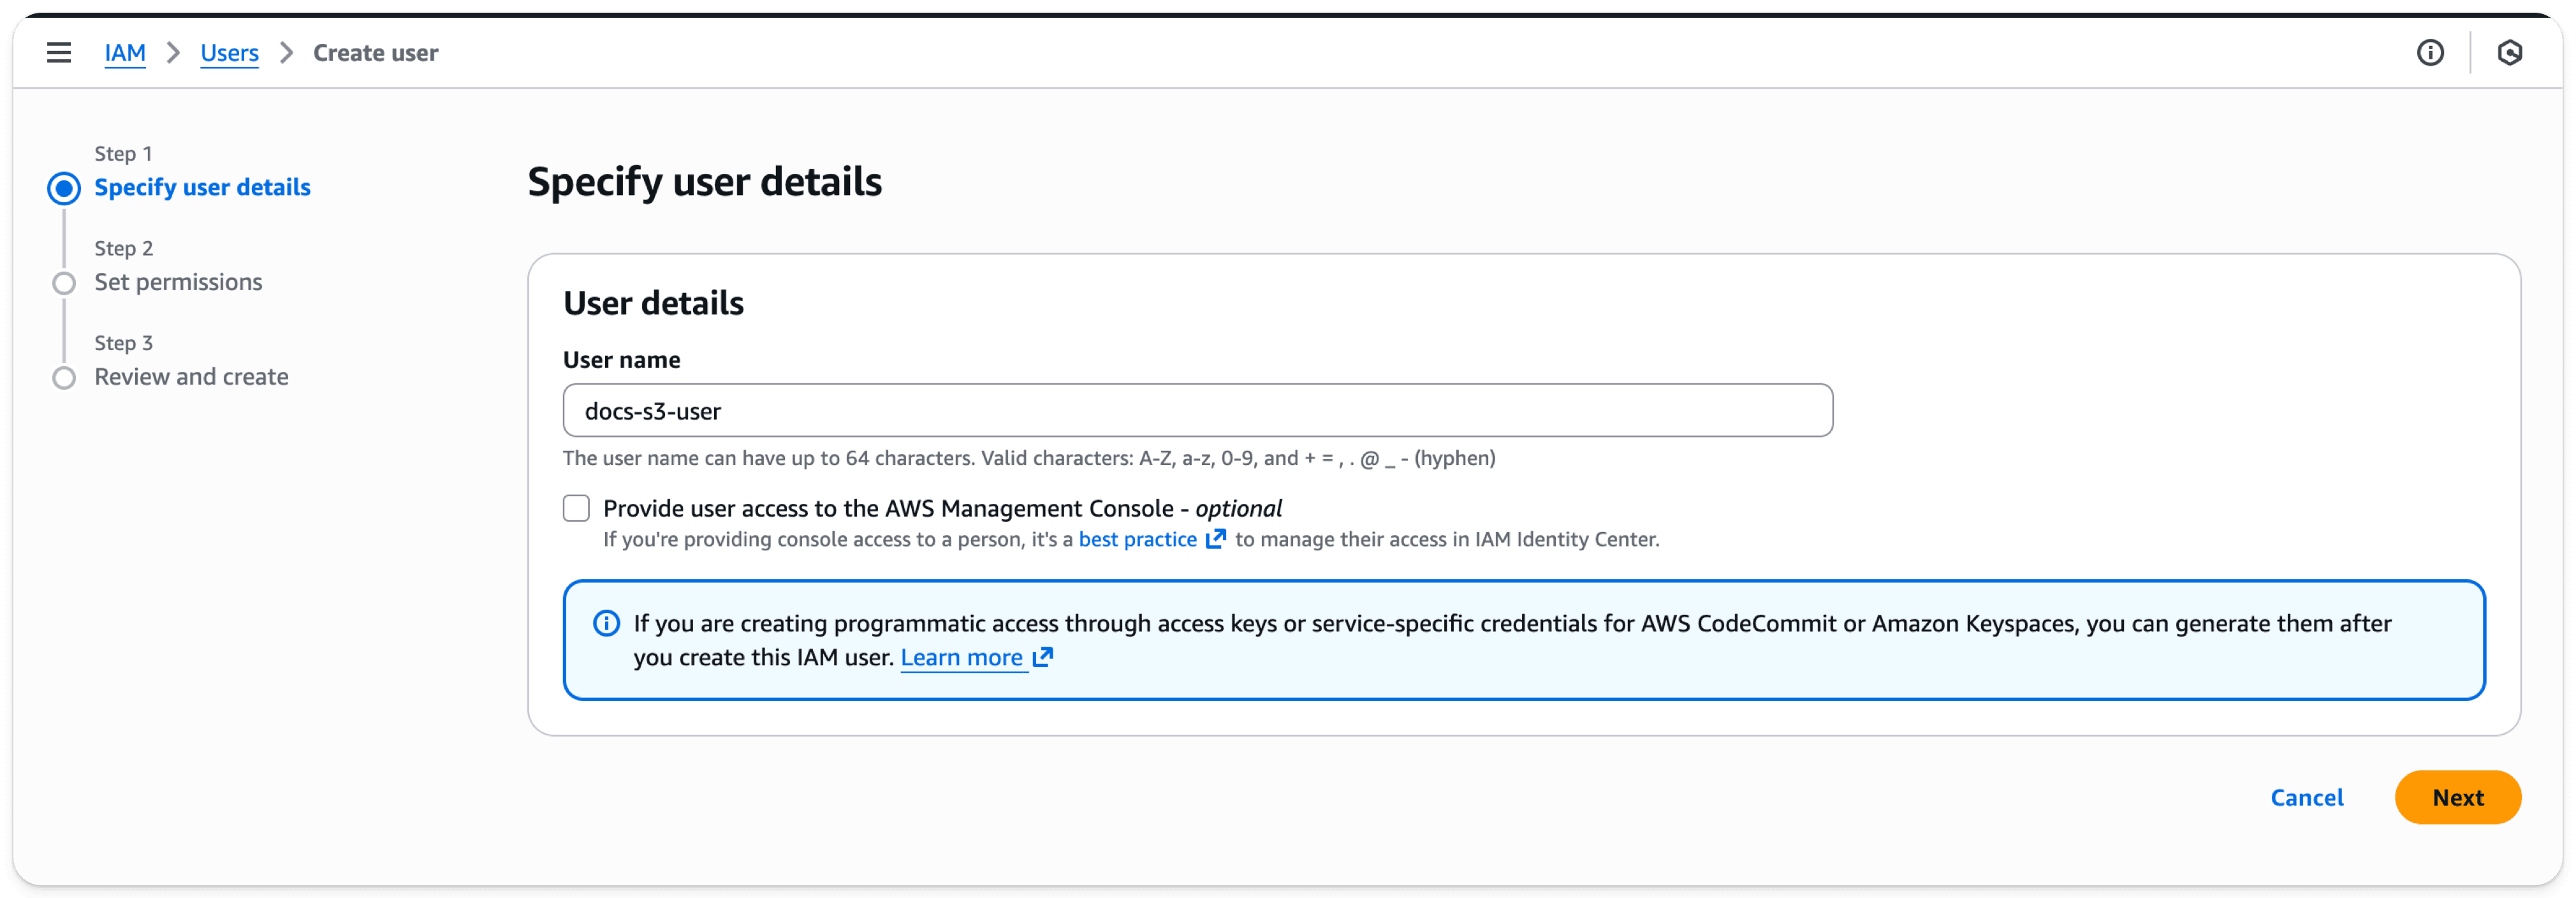
Nextを選択します
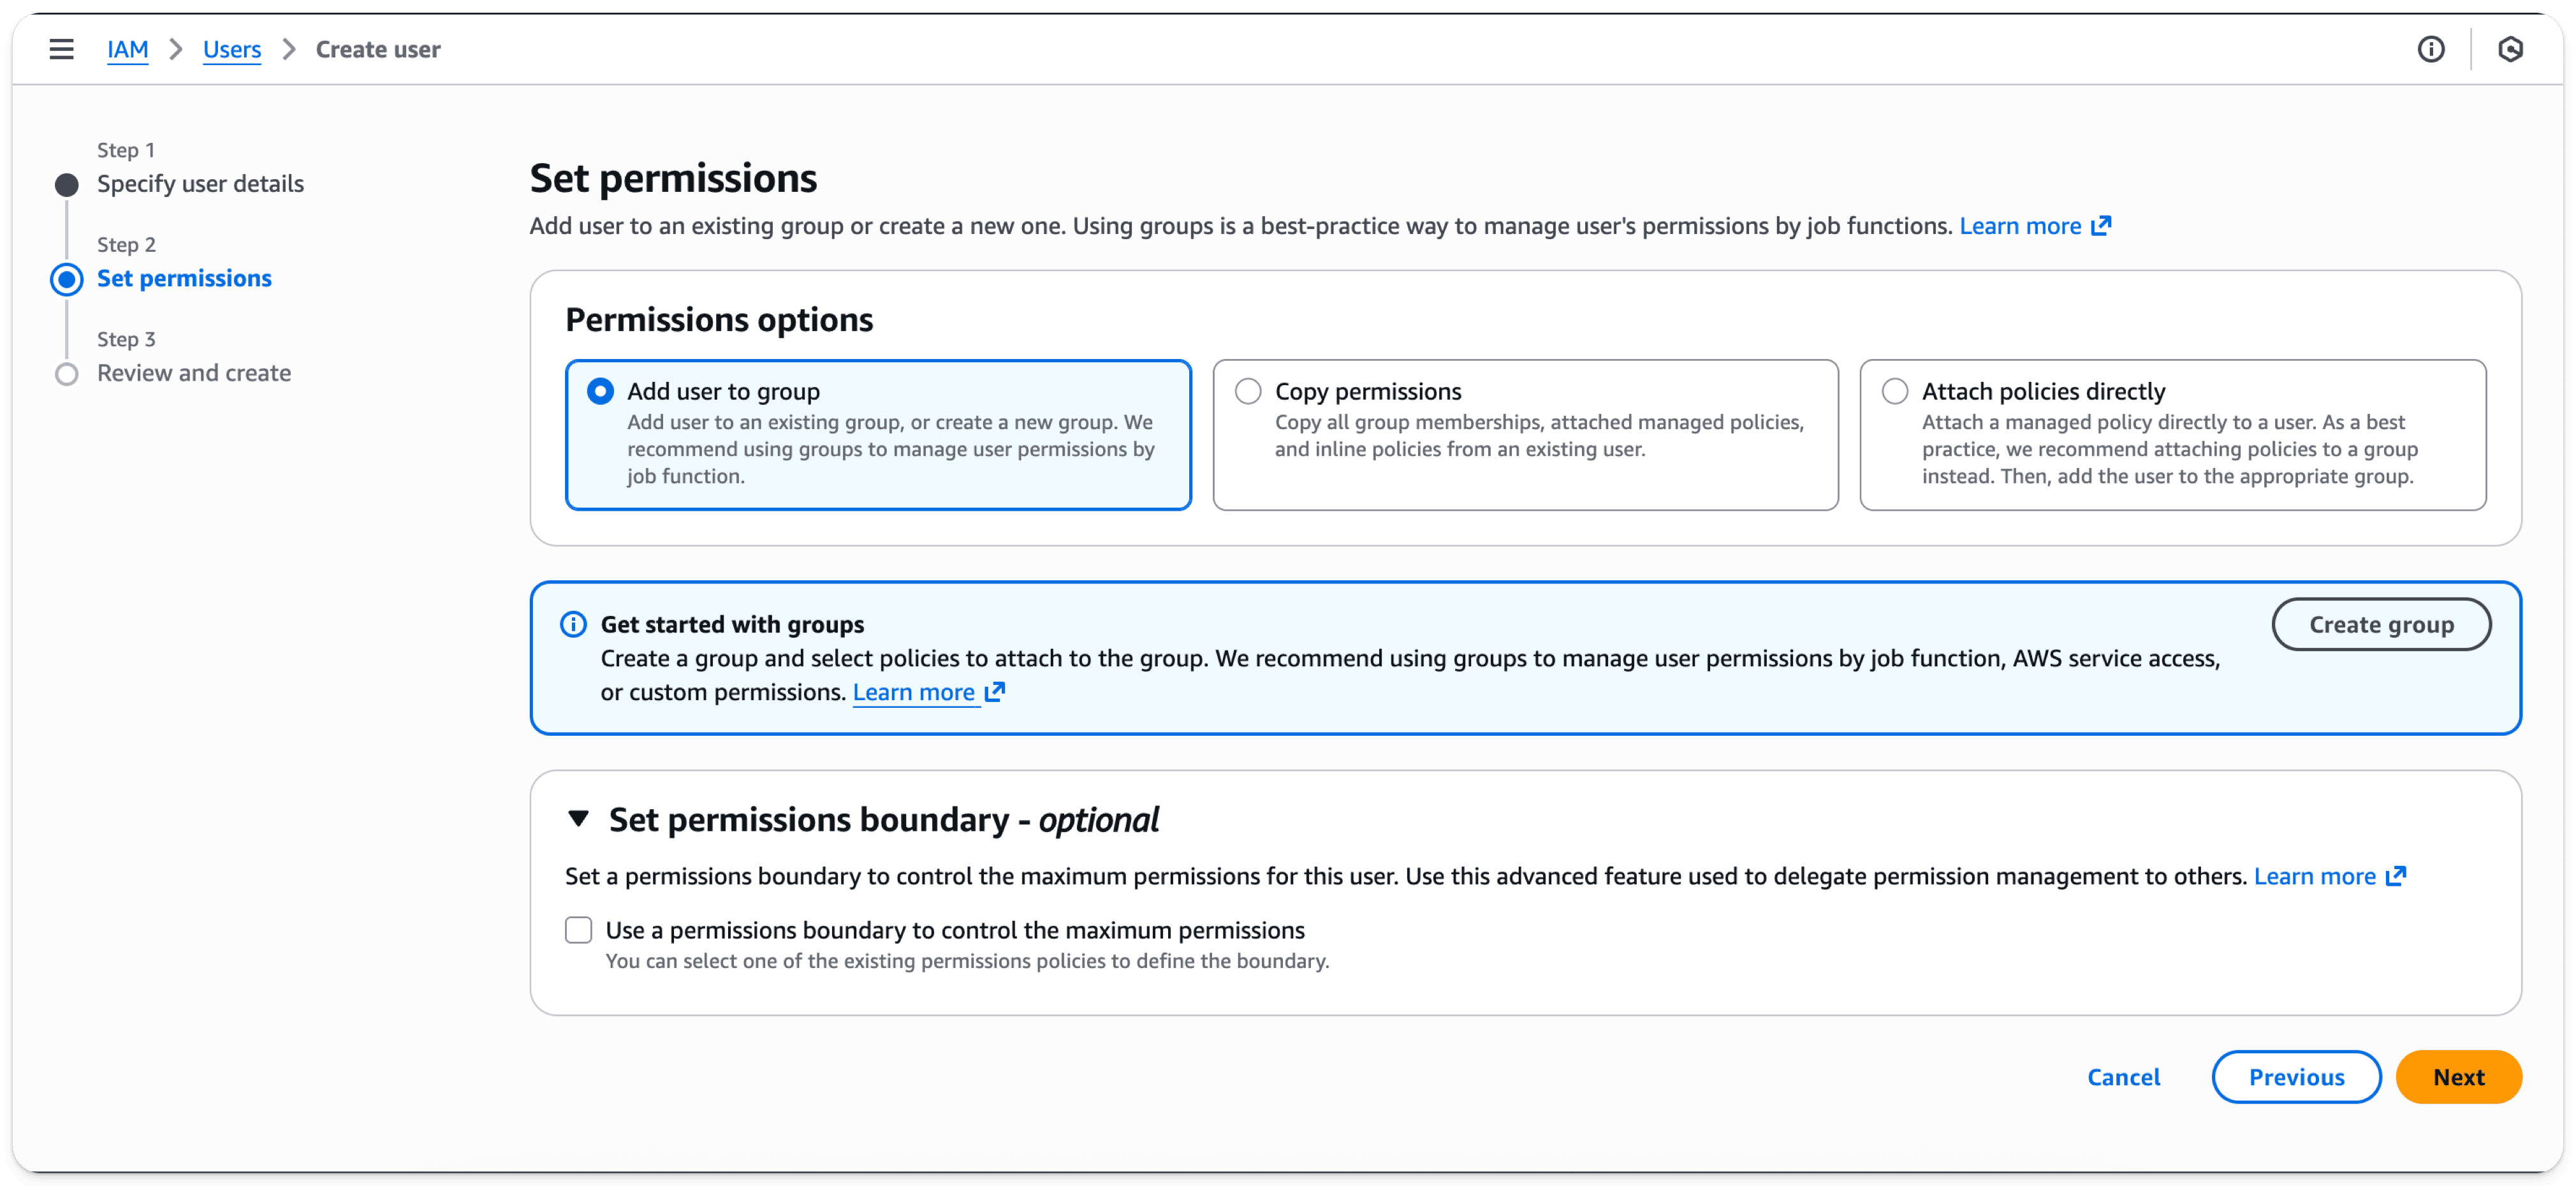
Nextを選択します
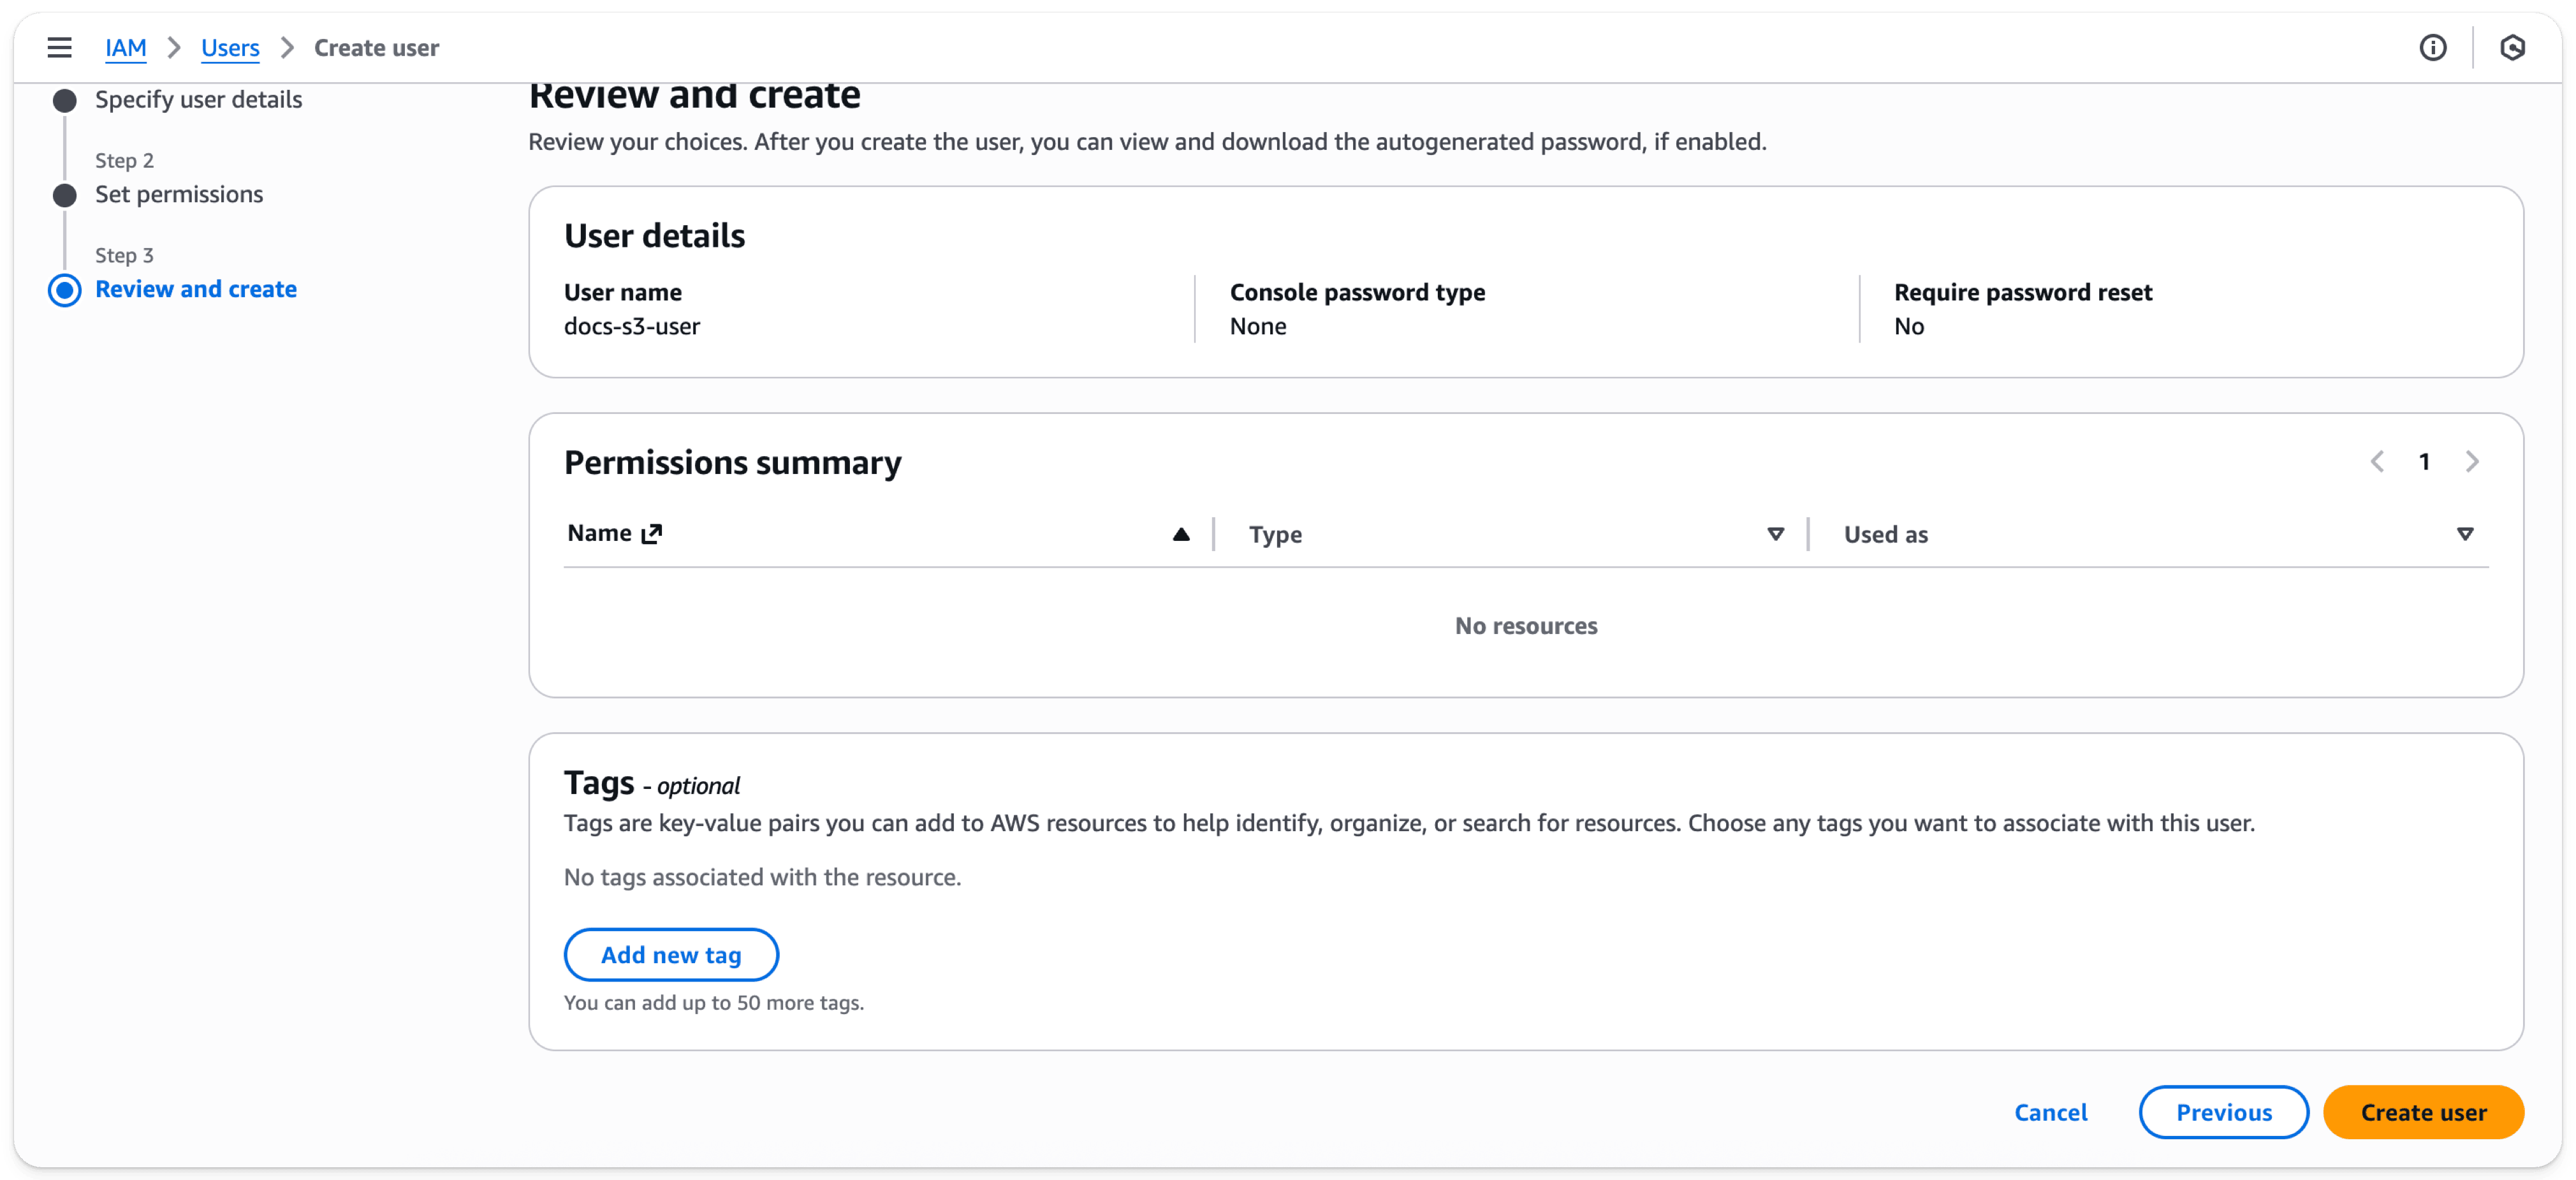
Create userを選択します
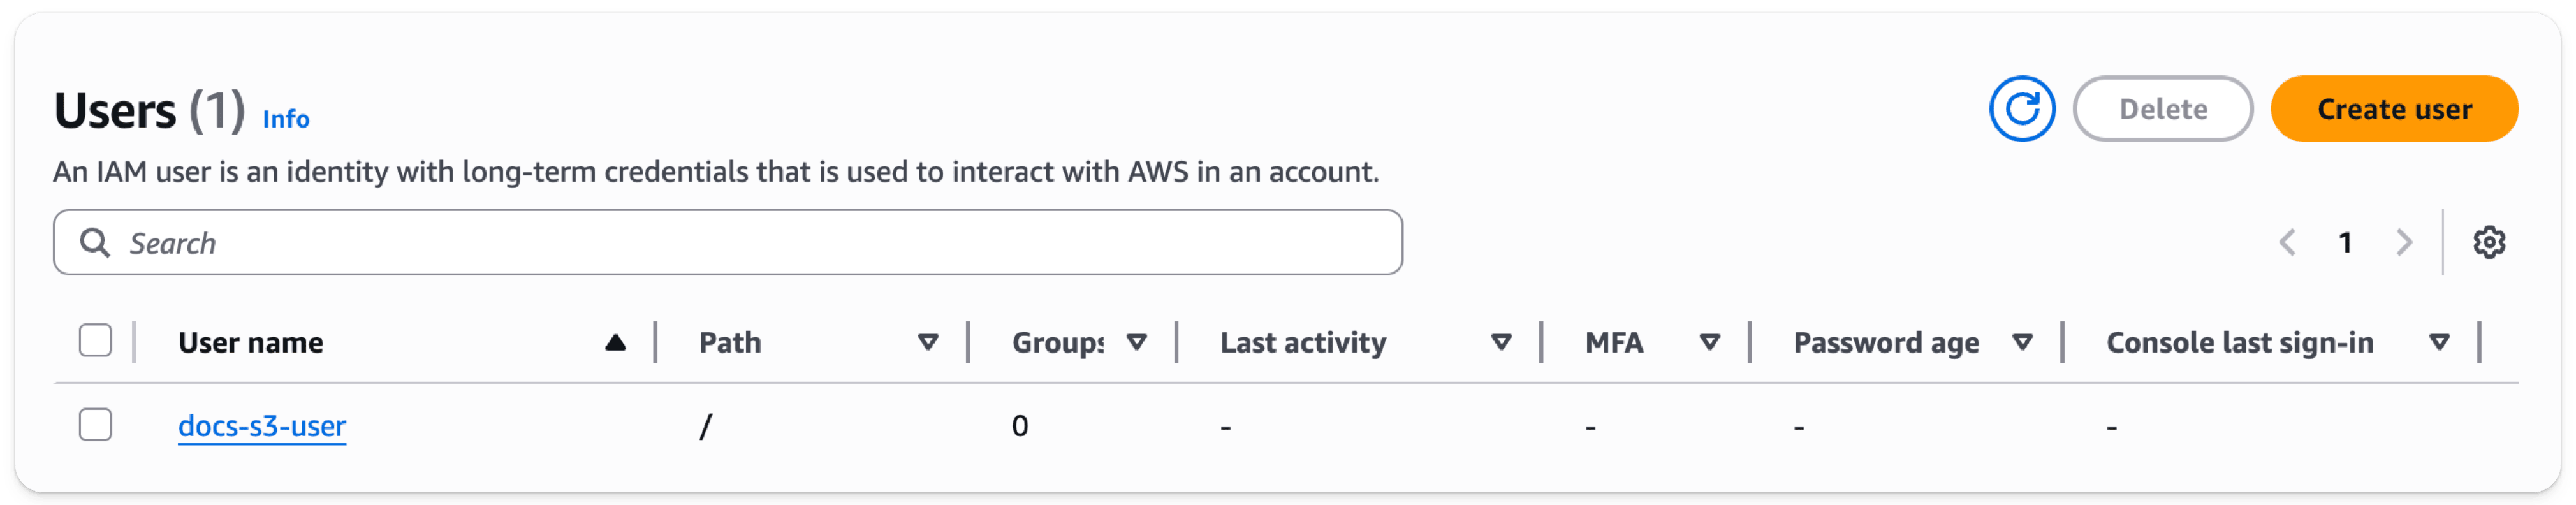
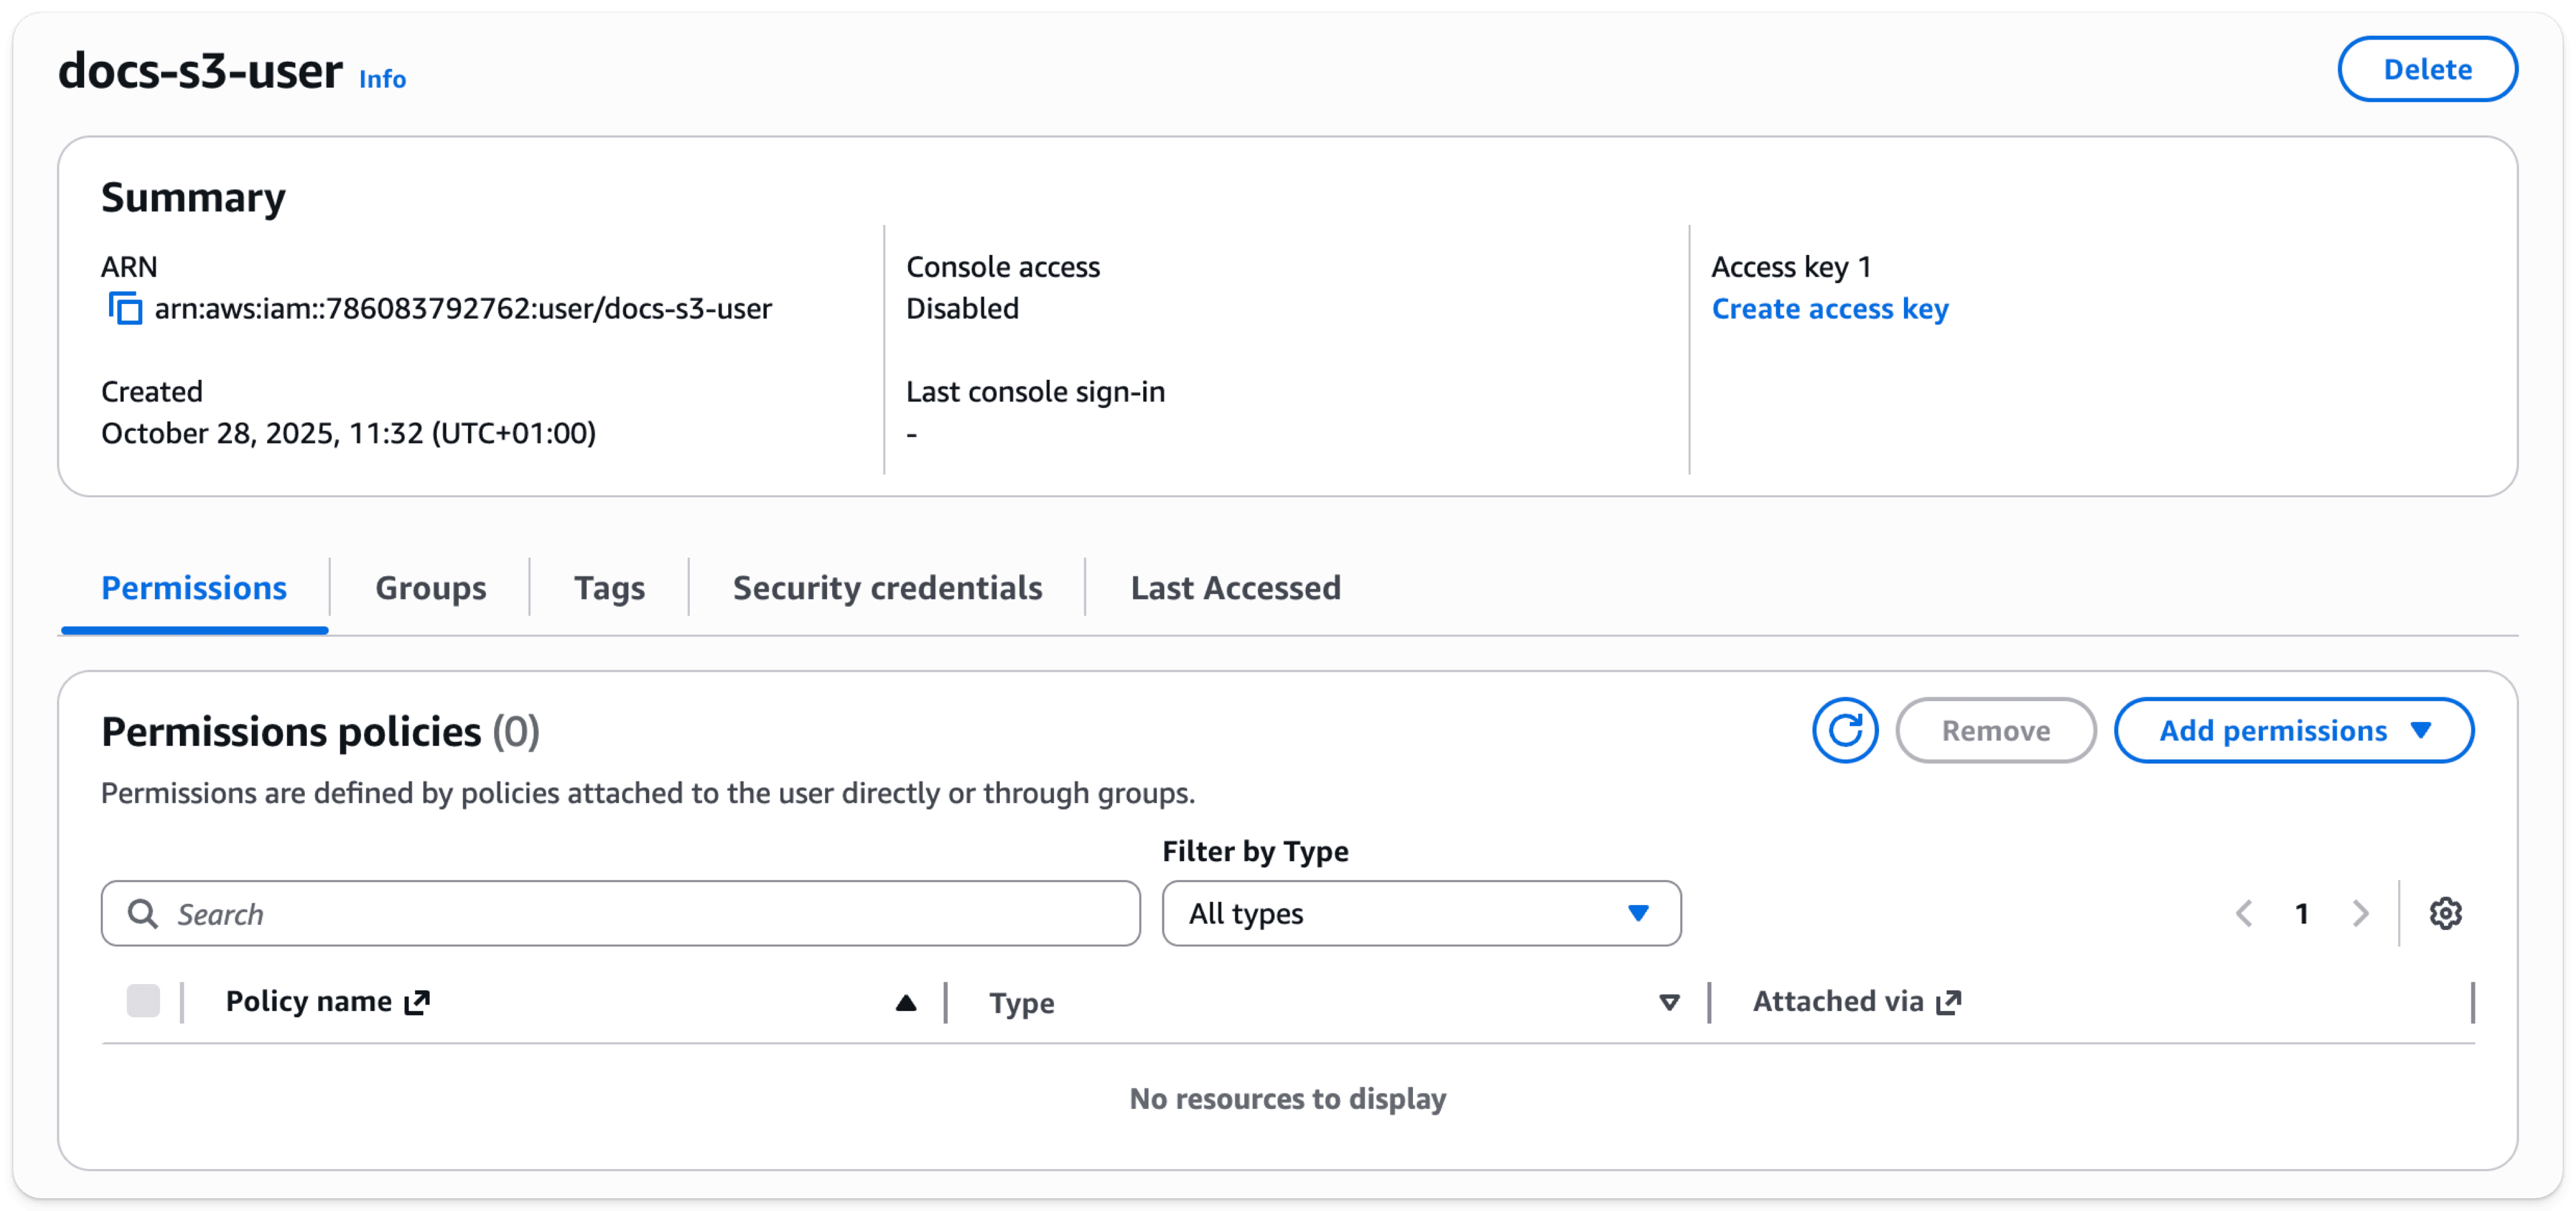
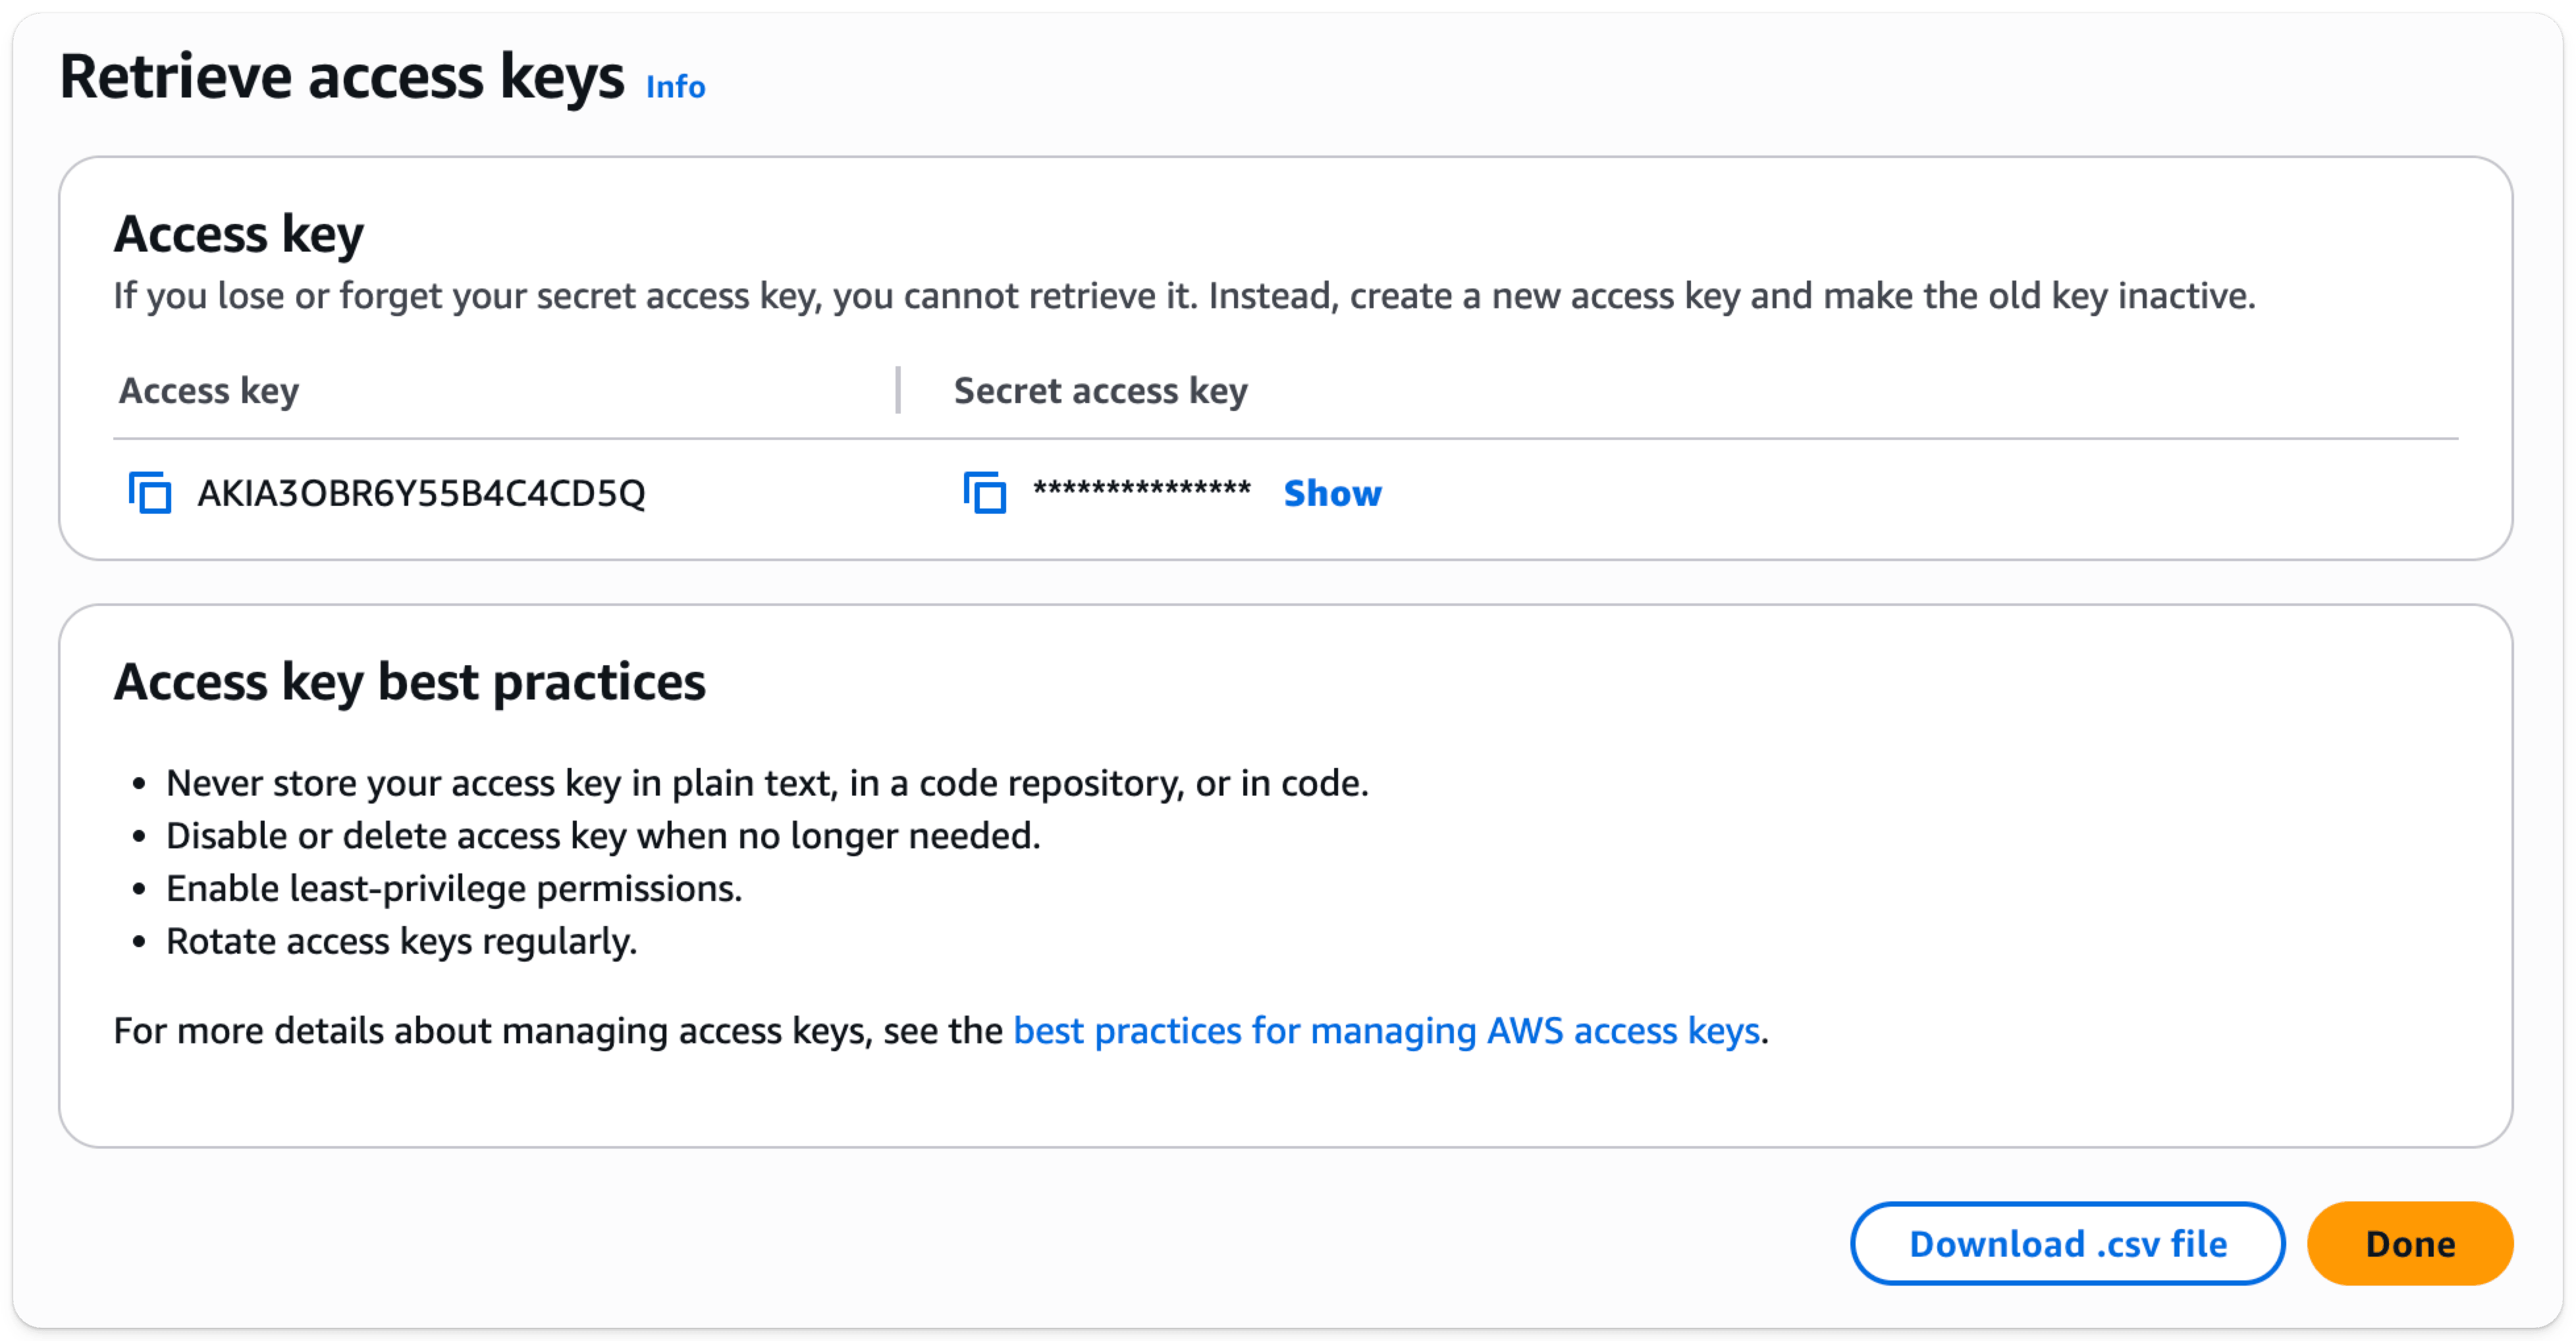
Create access keyを選択します
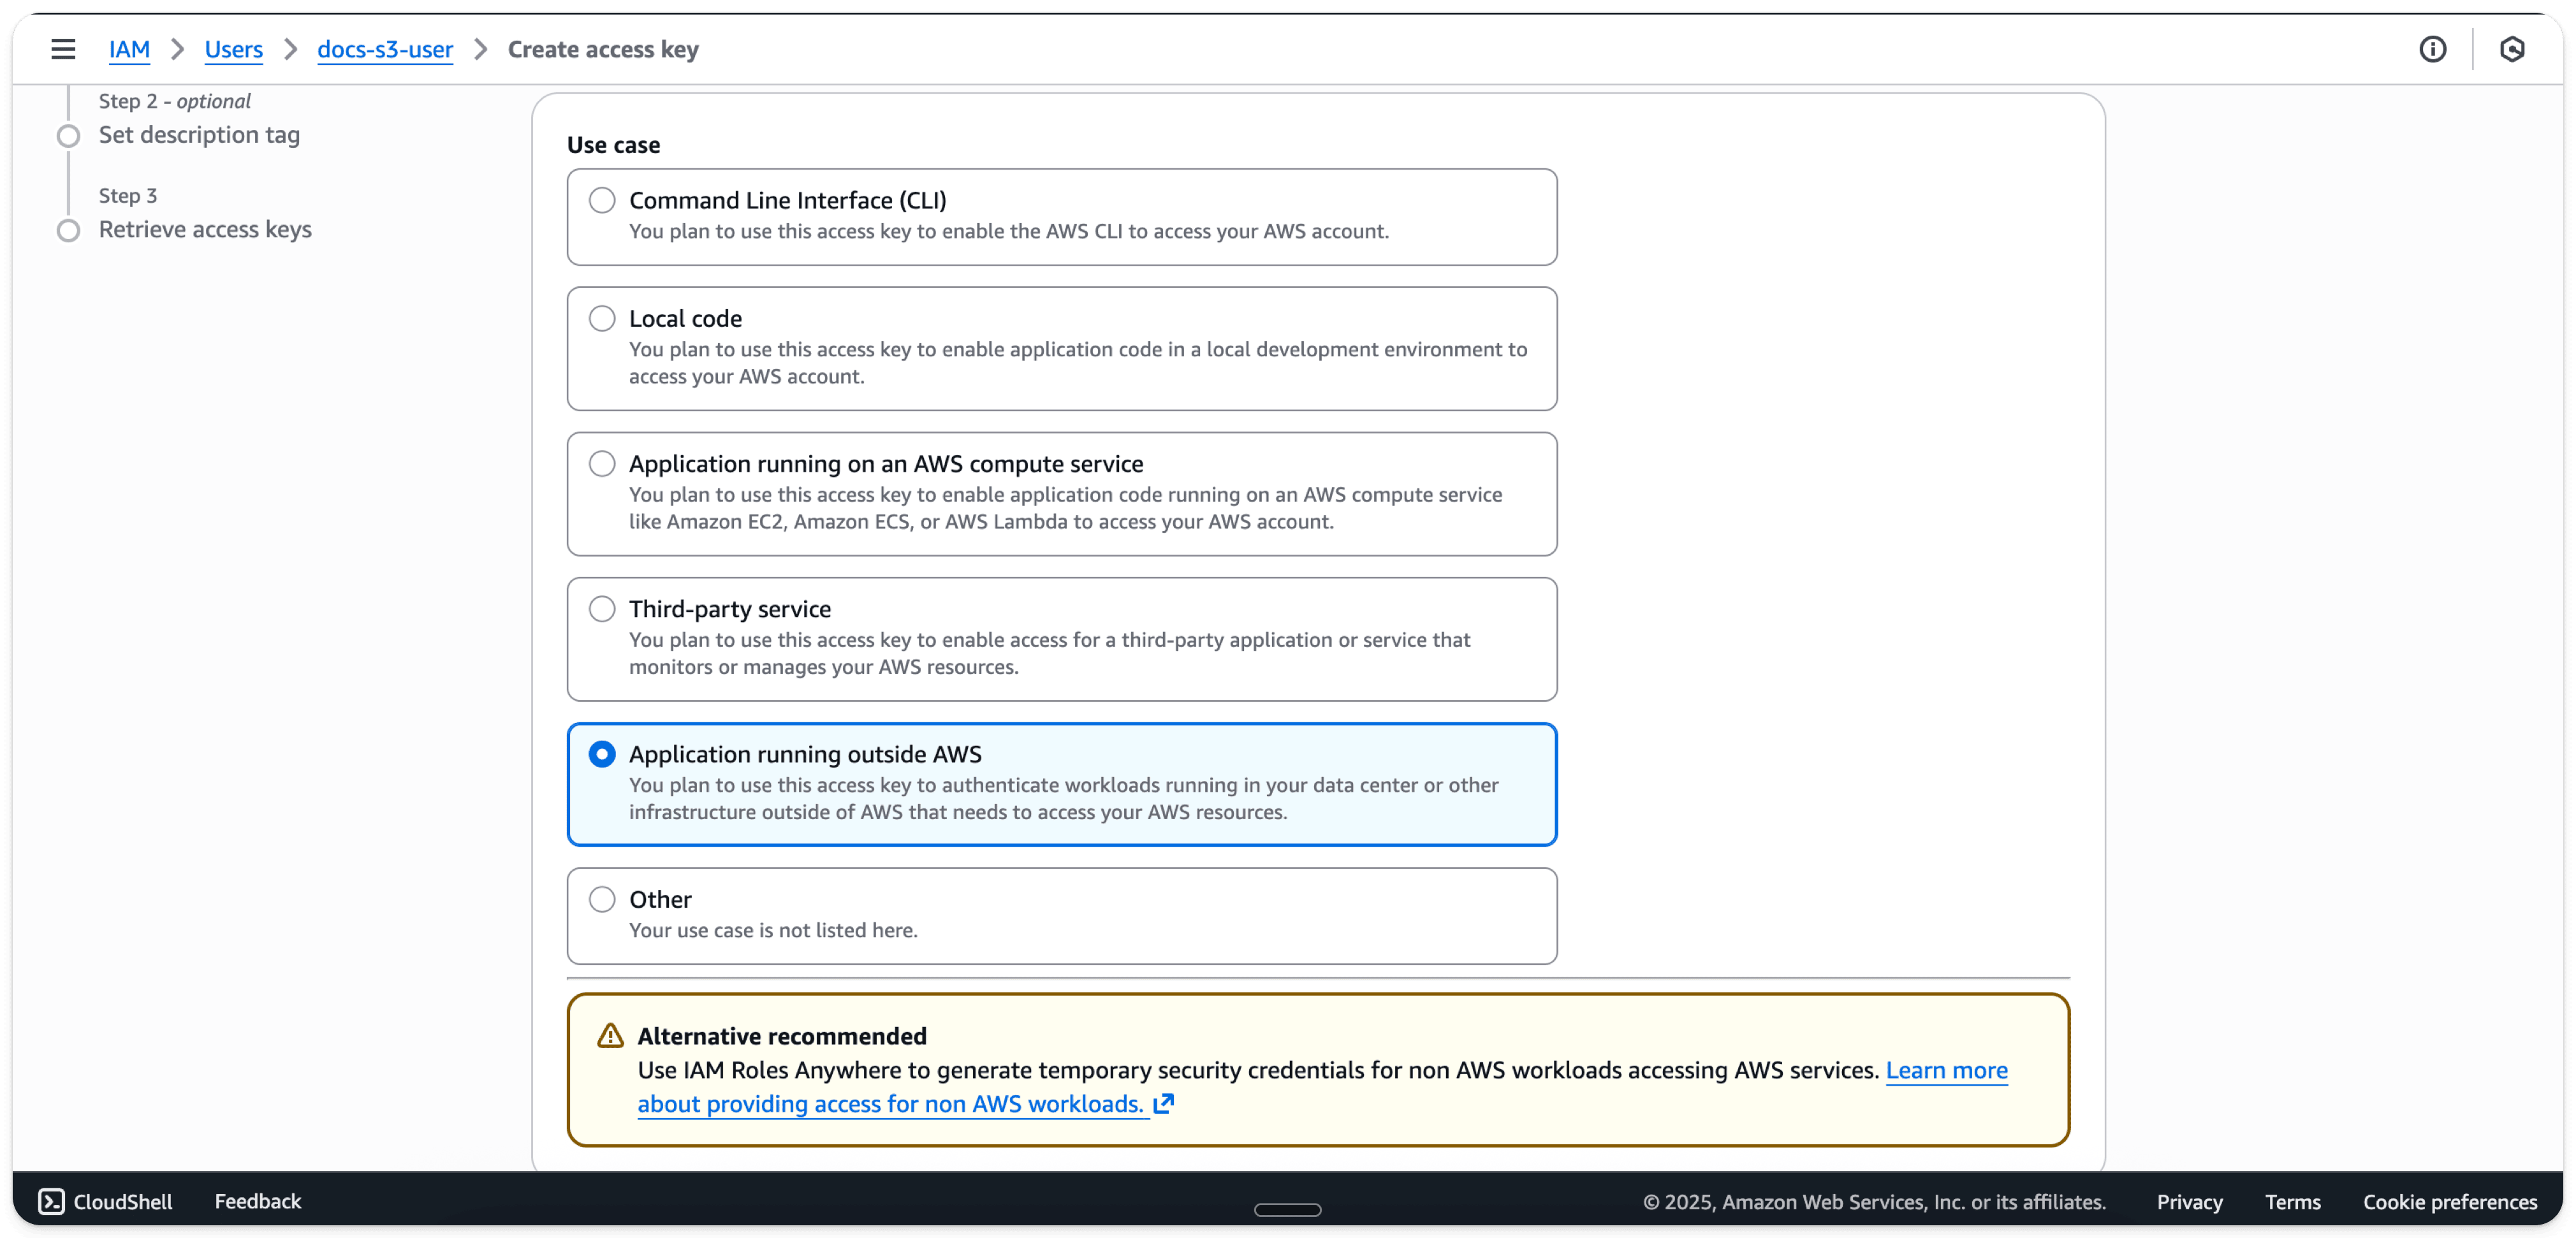
Application running outside AWSを選択します
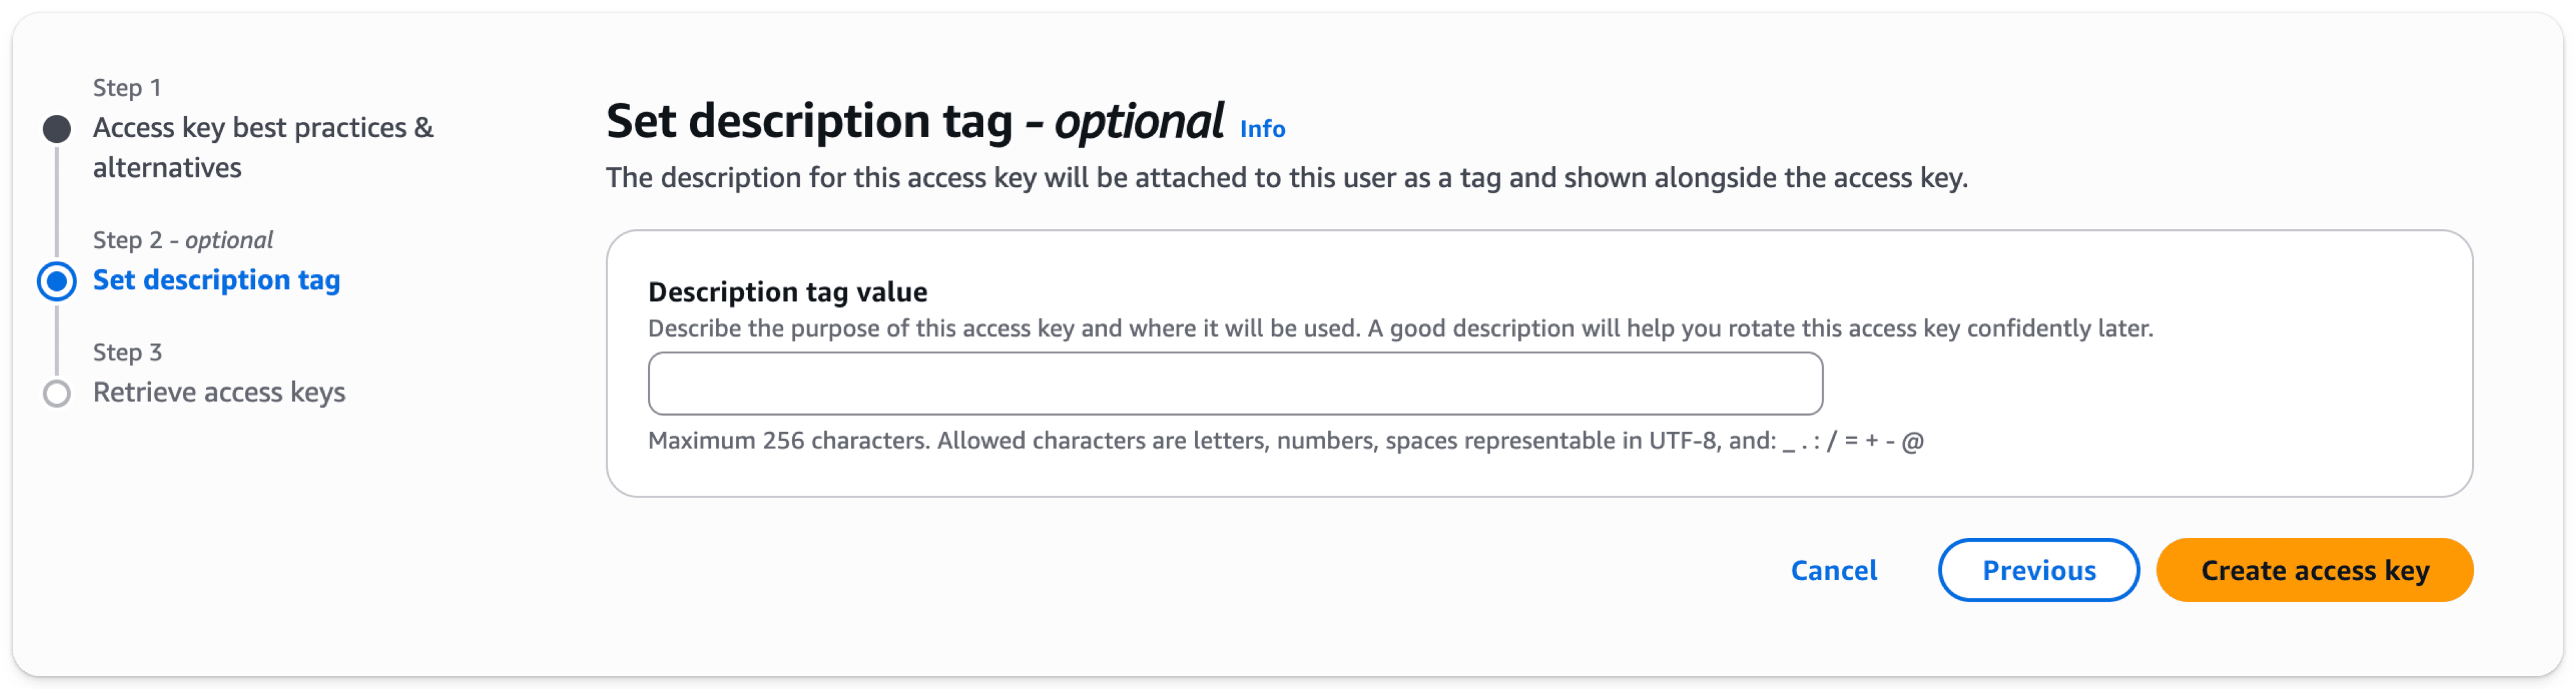
Create access keyを選択します
- 後で使用できるよう、アクセスキーとシークレットアクセスキーを .csv としてダウンロードします
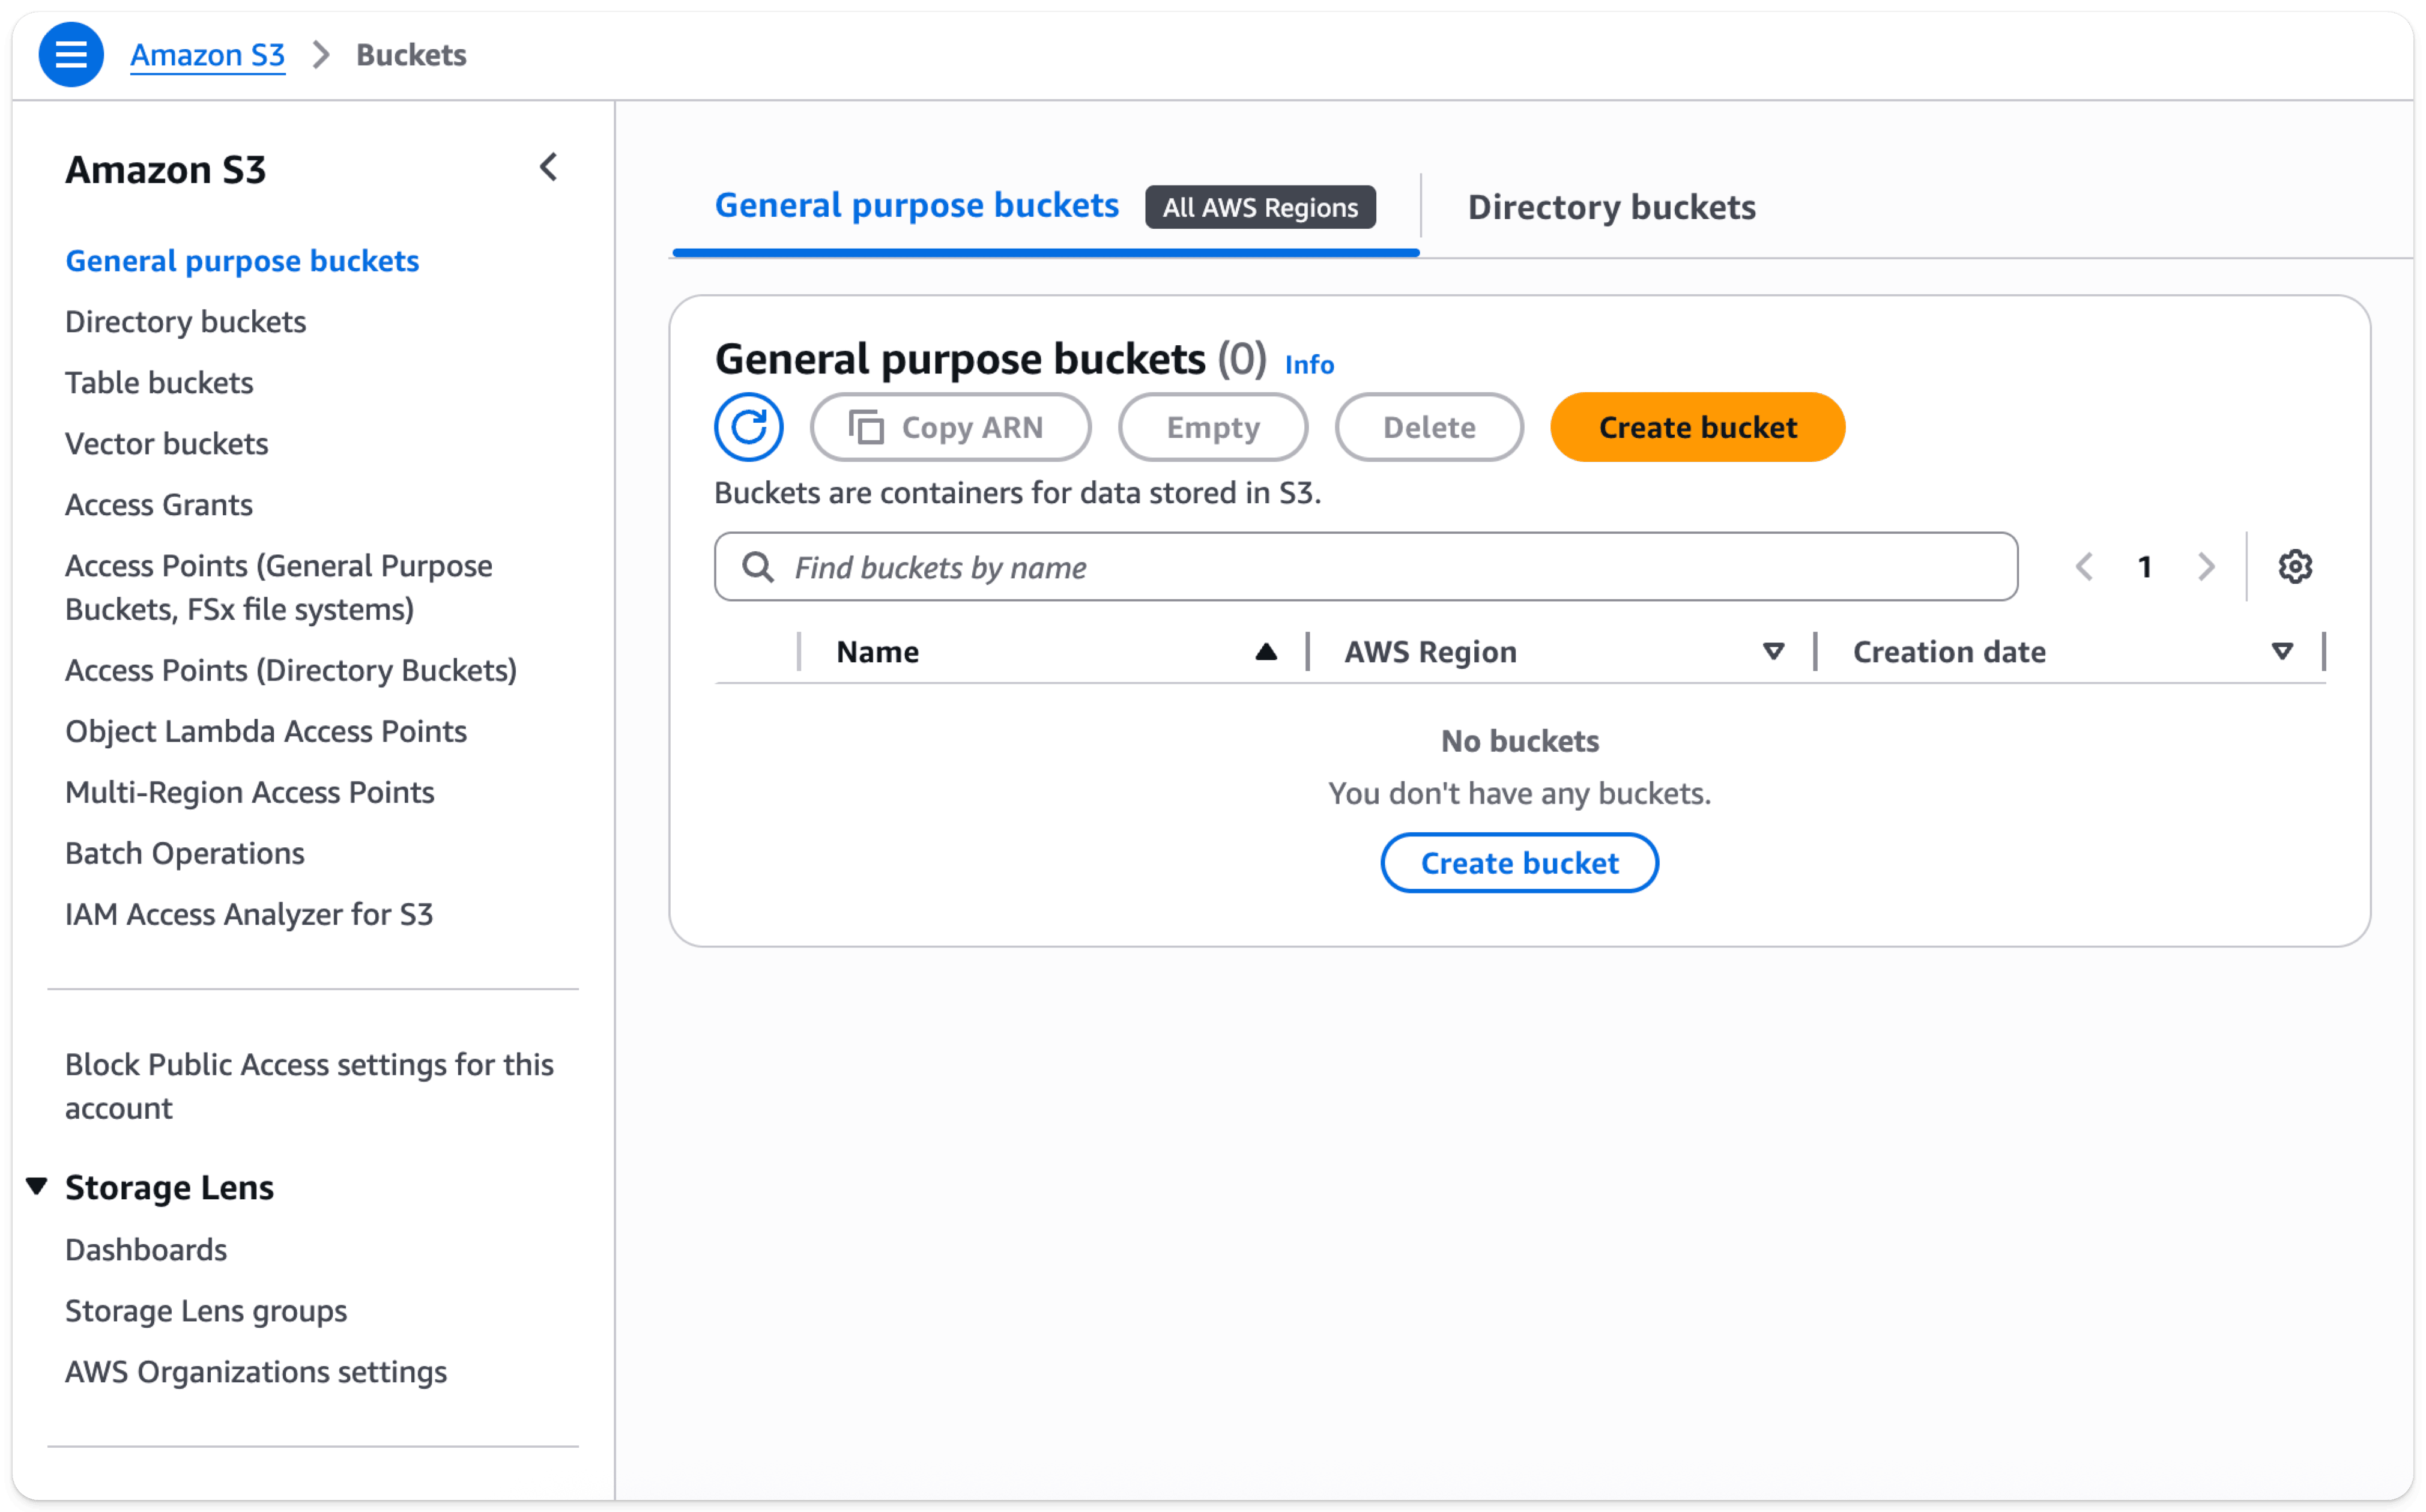
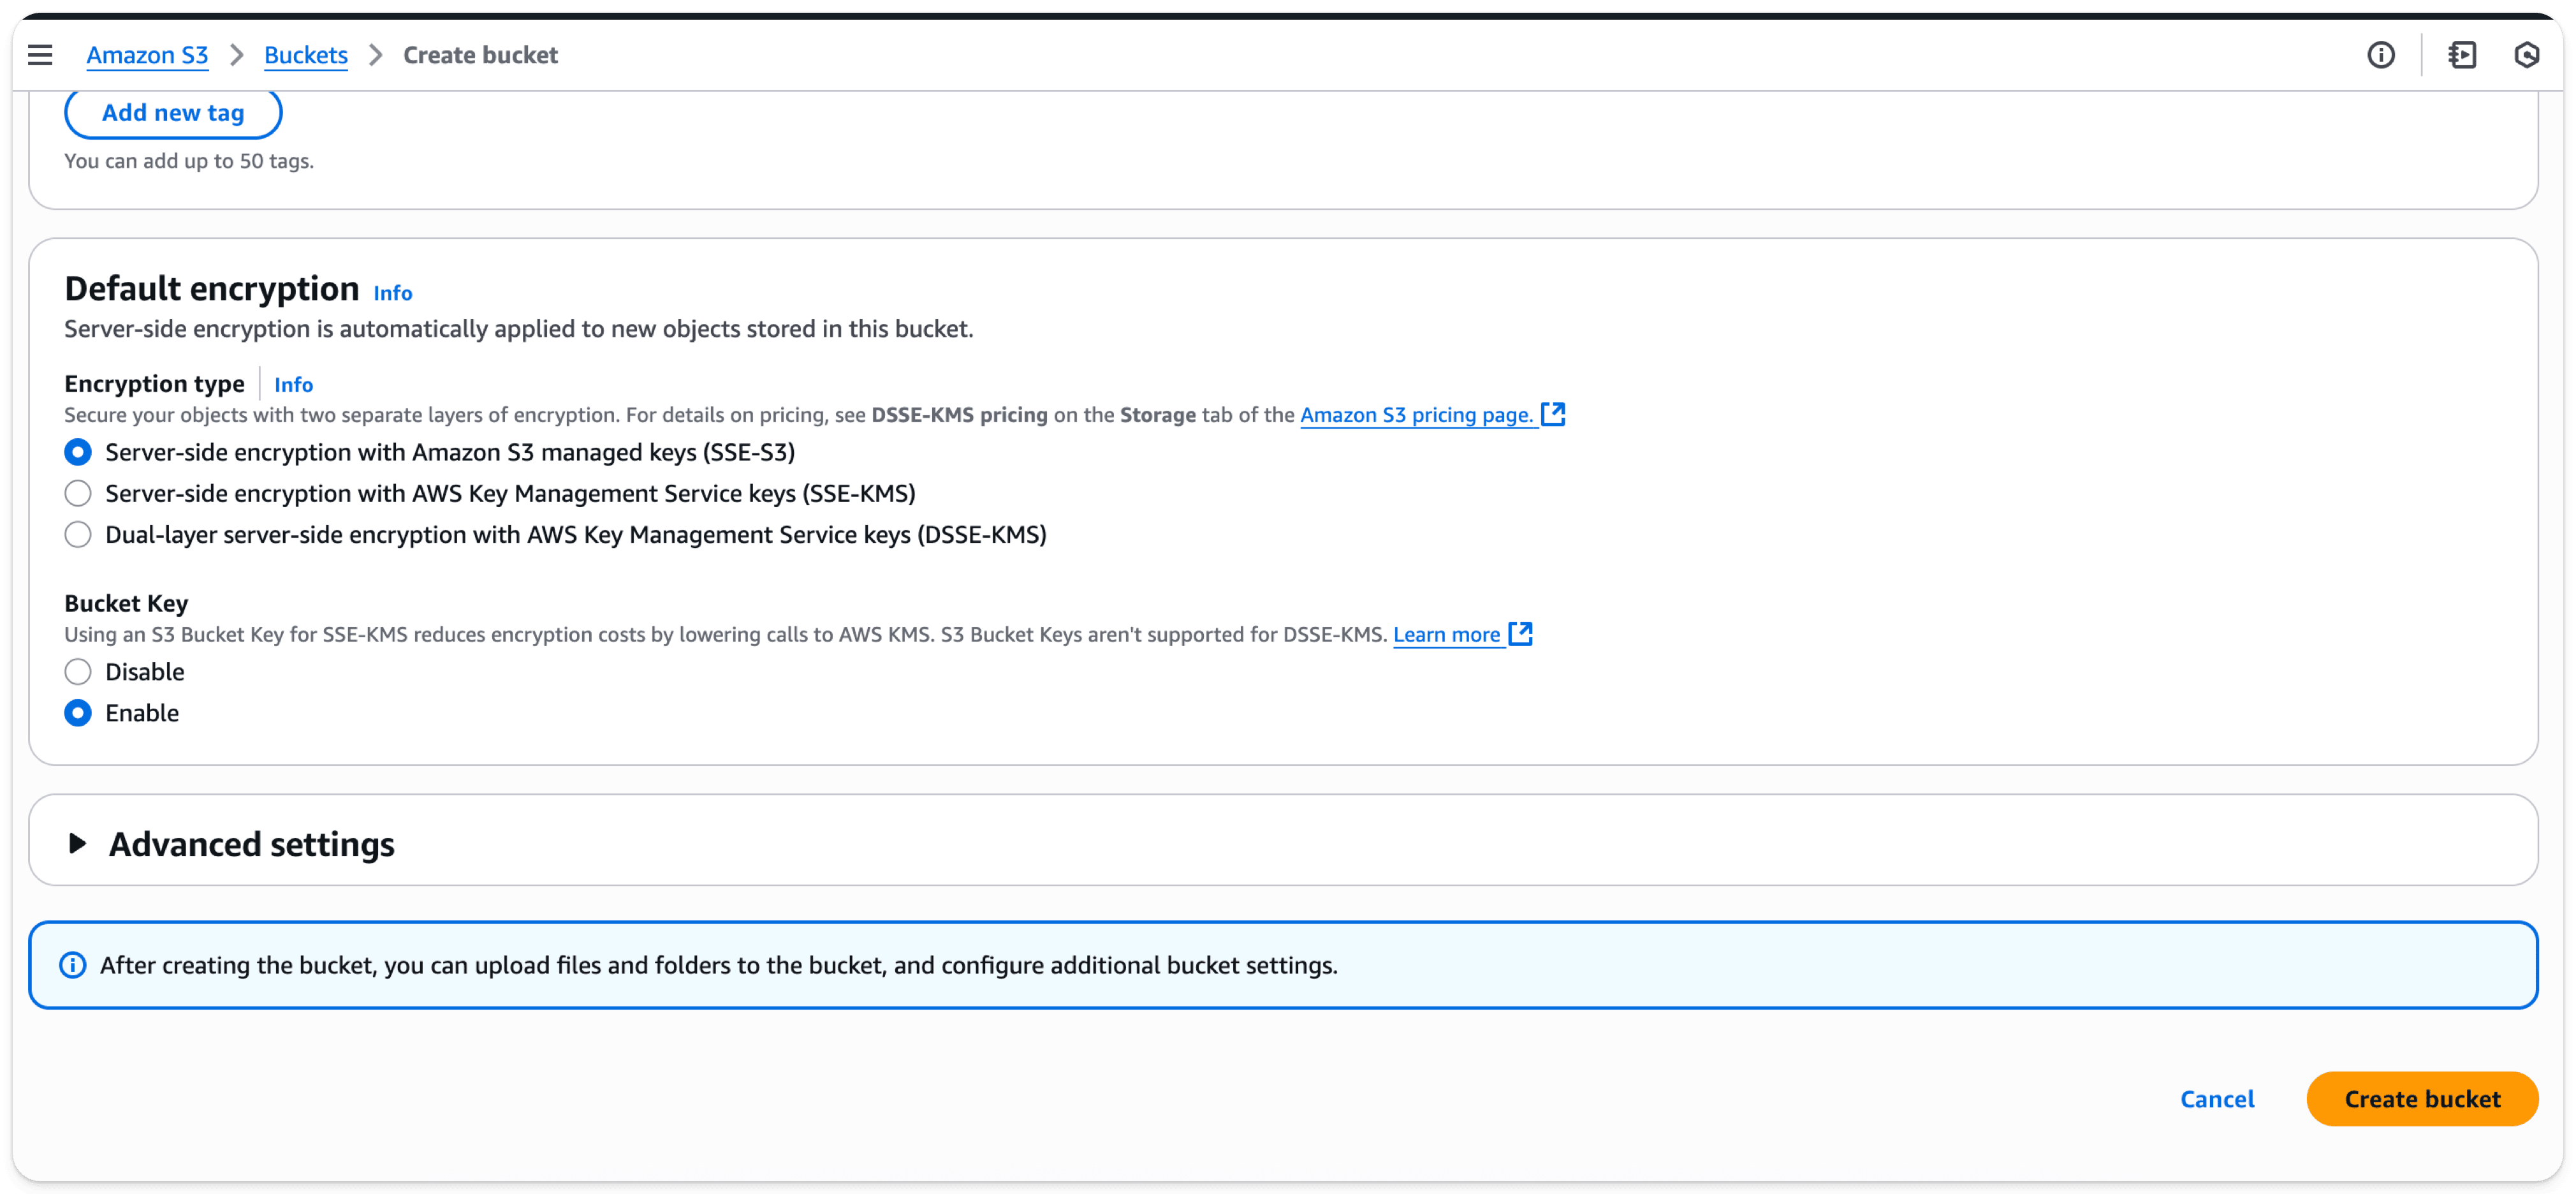
- S3 バケットのセクションで、Create bucket を選択します
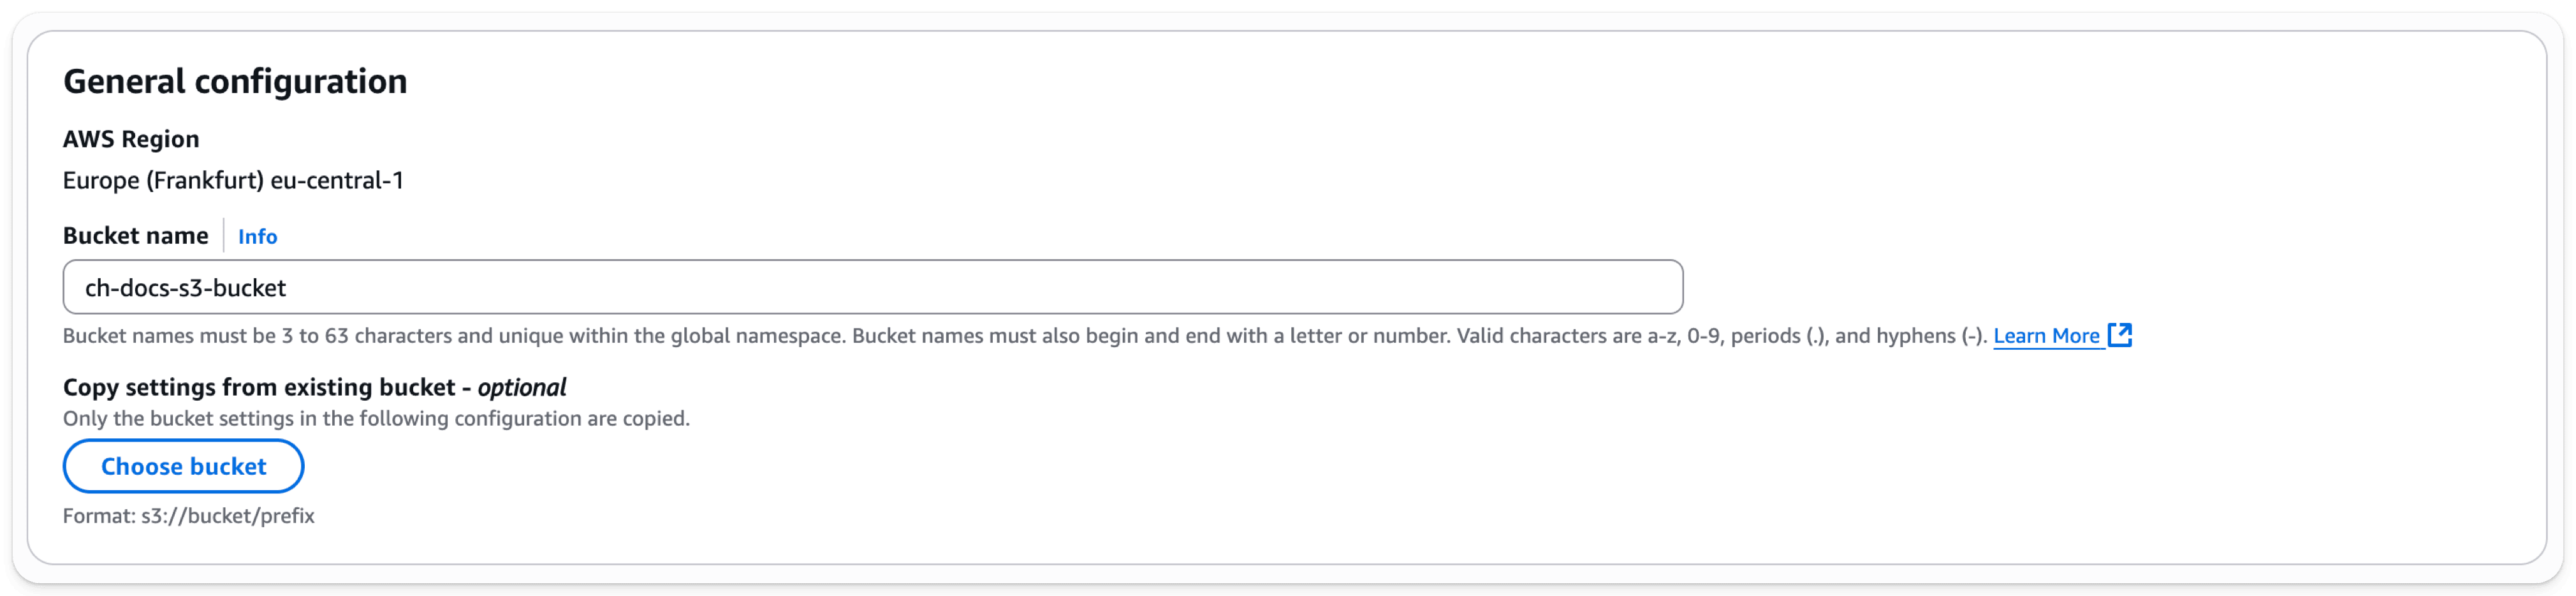
- バケット名を入力し、その他のオプションはデフォルトのままにします
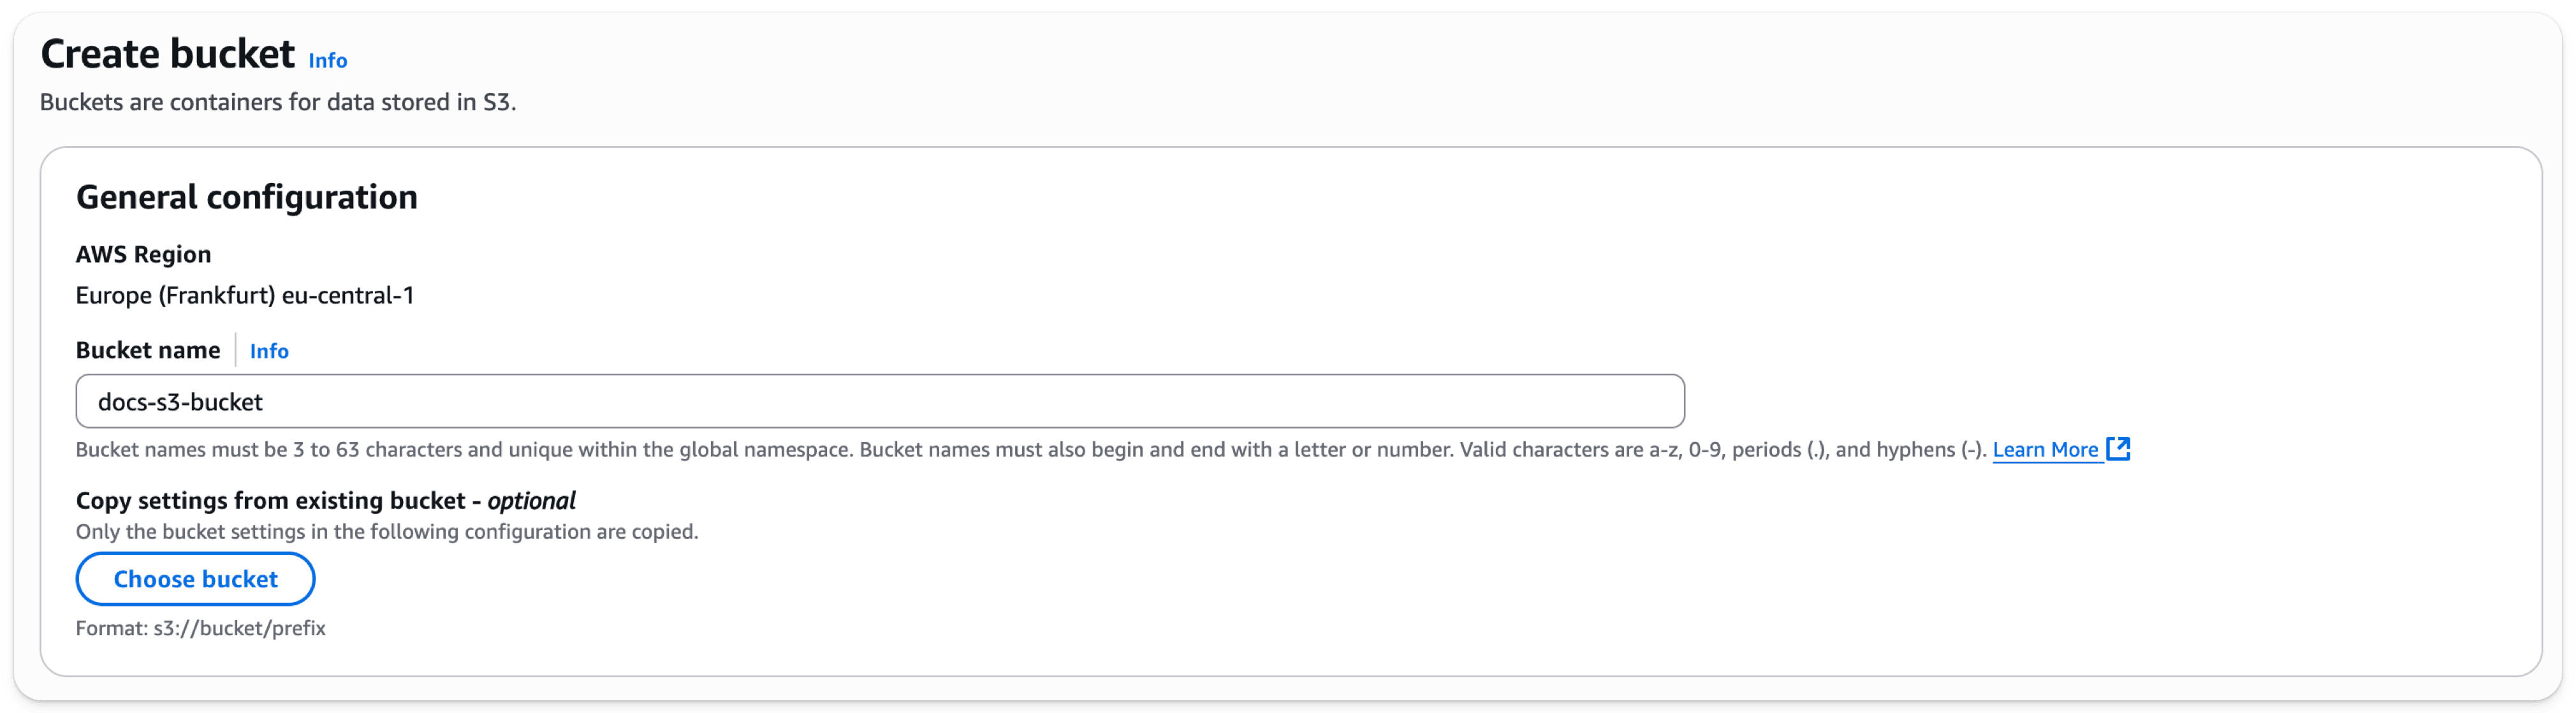
バケット名は組織内だけでなく AWS 全体で一意である必要があります。そうでない場合はエラーが発生します。
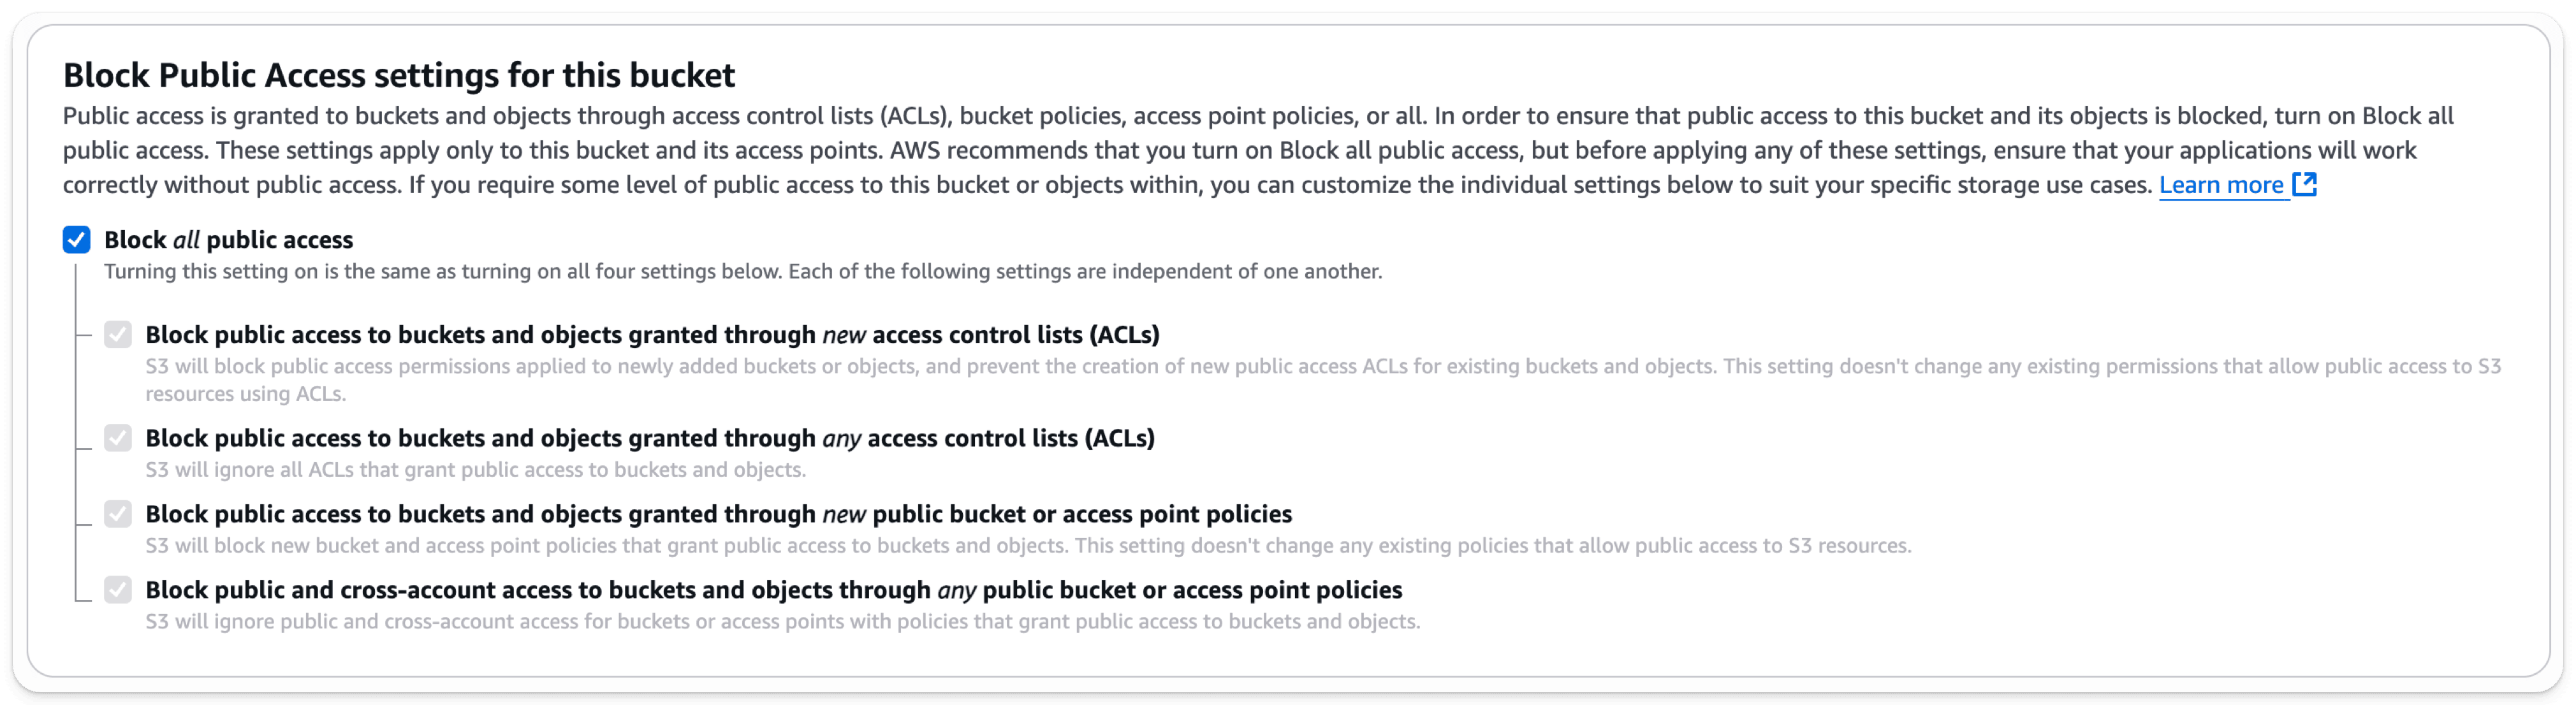
Block all Public Accessは有効のままにします。パブリックアクセスは不要です。
- ページ下部の Create Bucket を選択します
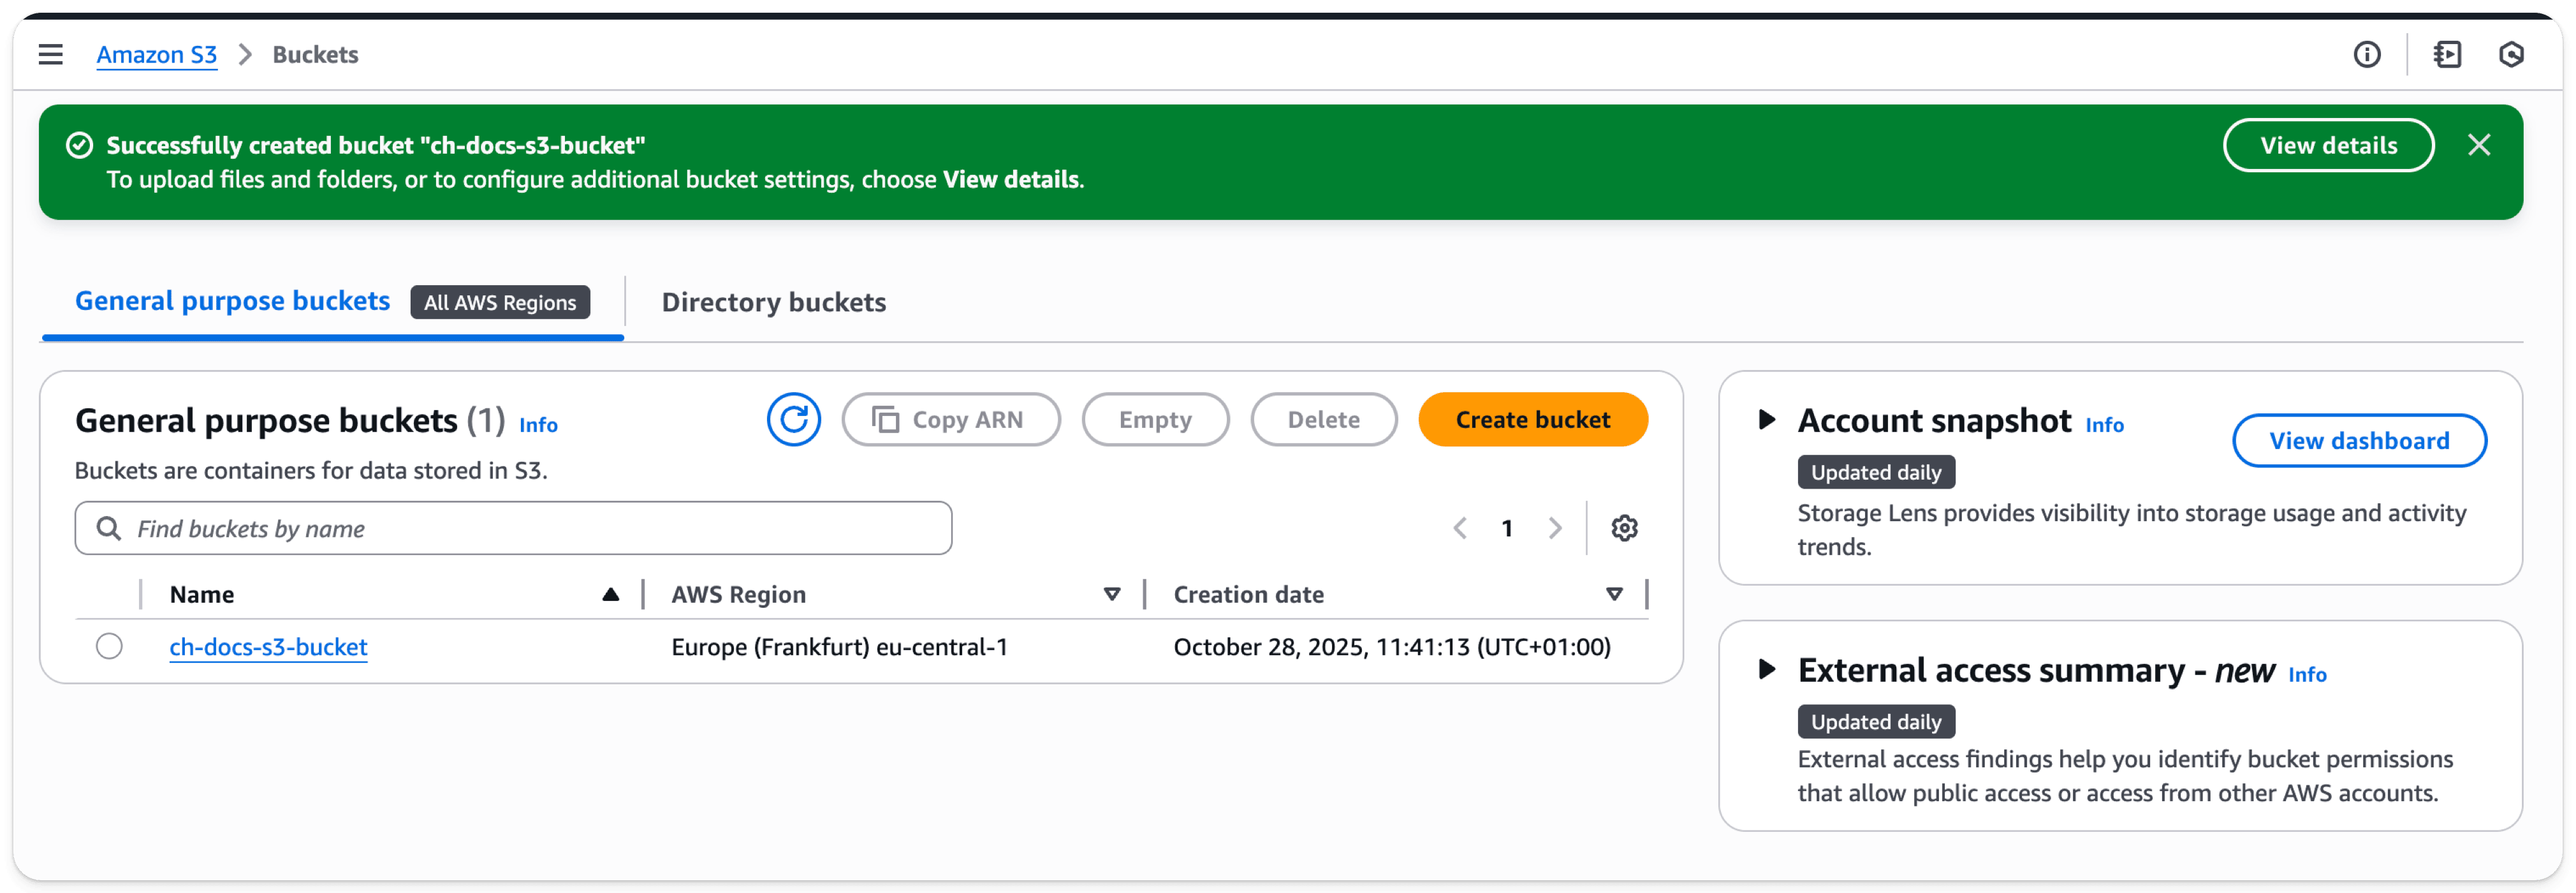
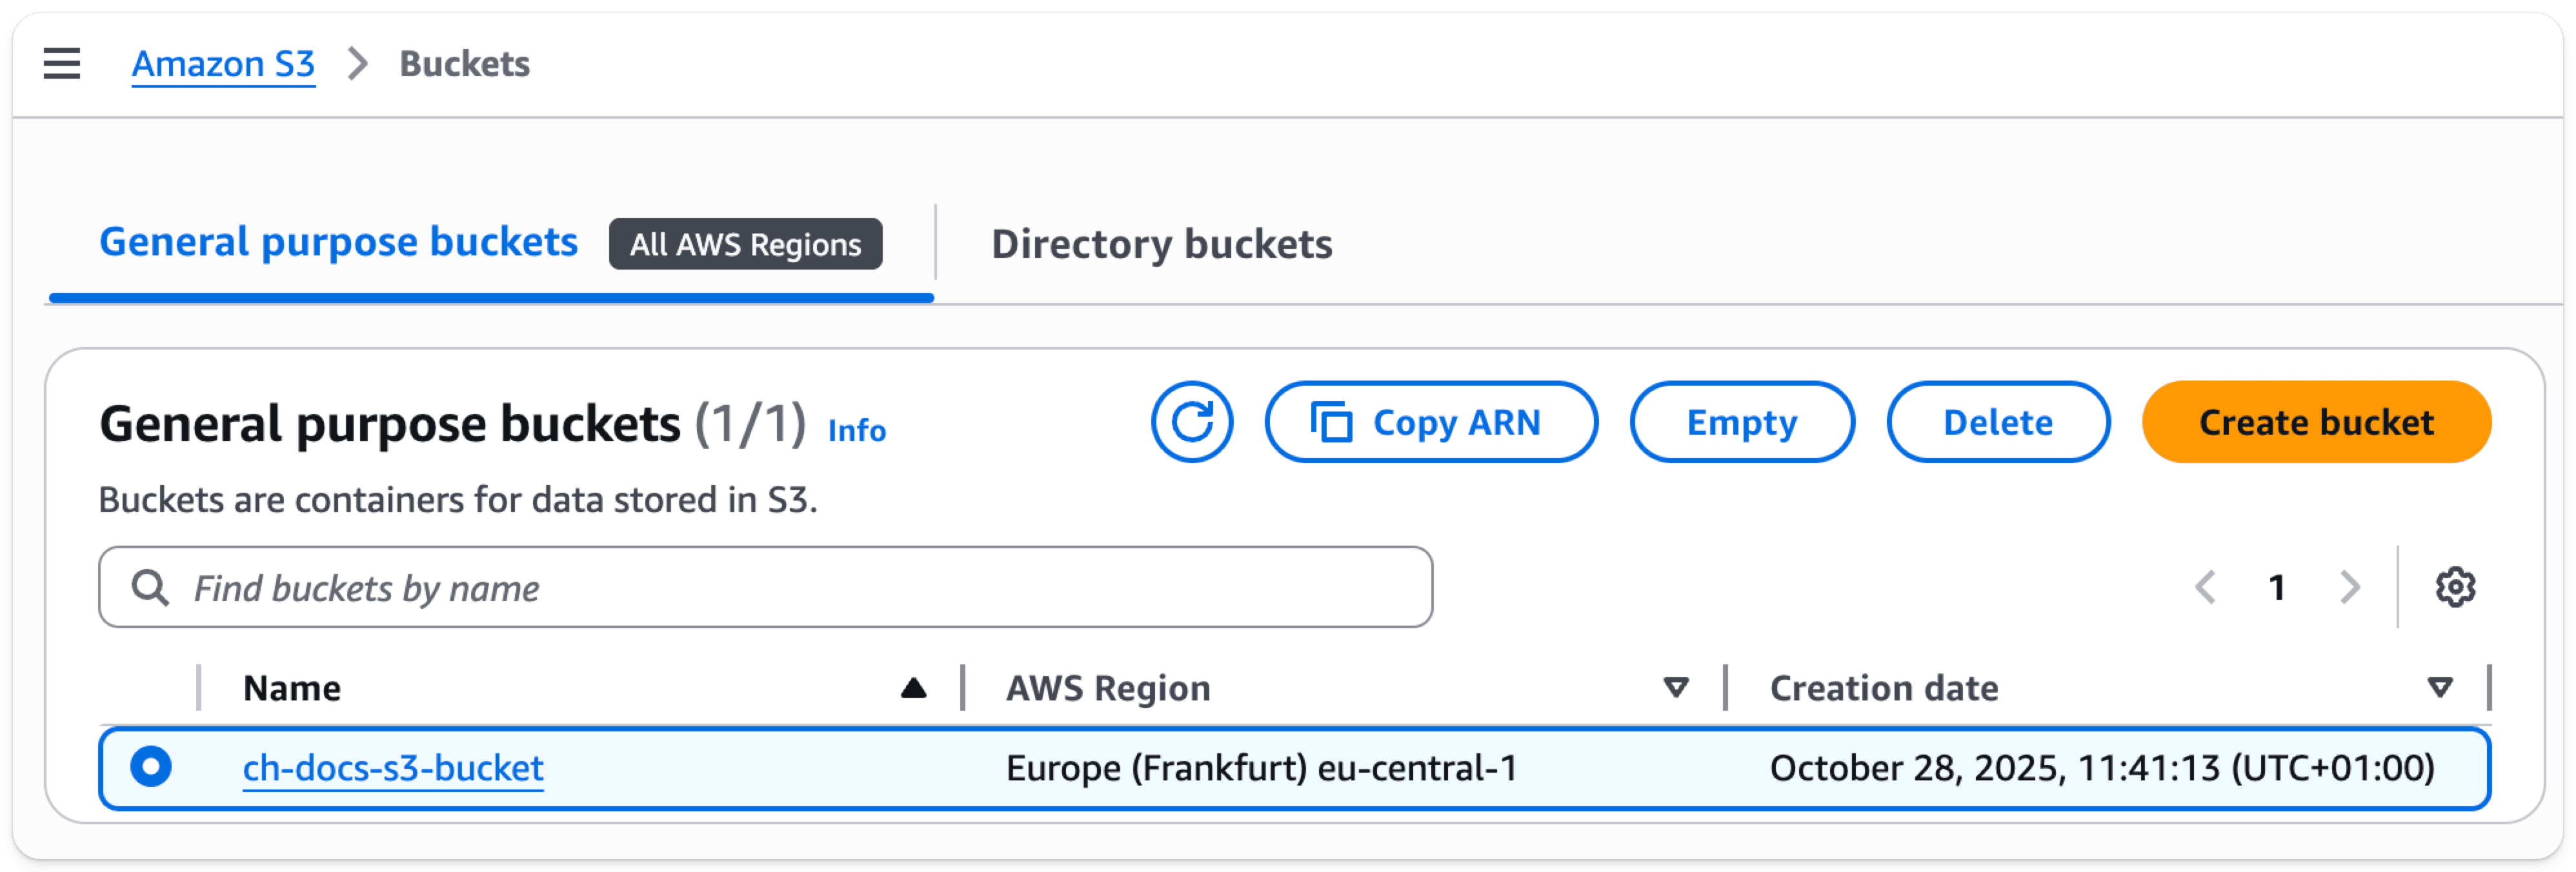
- リンクを選択して ARN をコピーし、バケットのアクセスポリシーを構成する際に使用できるよう保存します
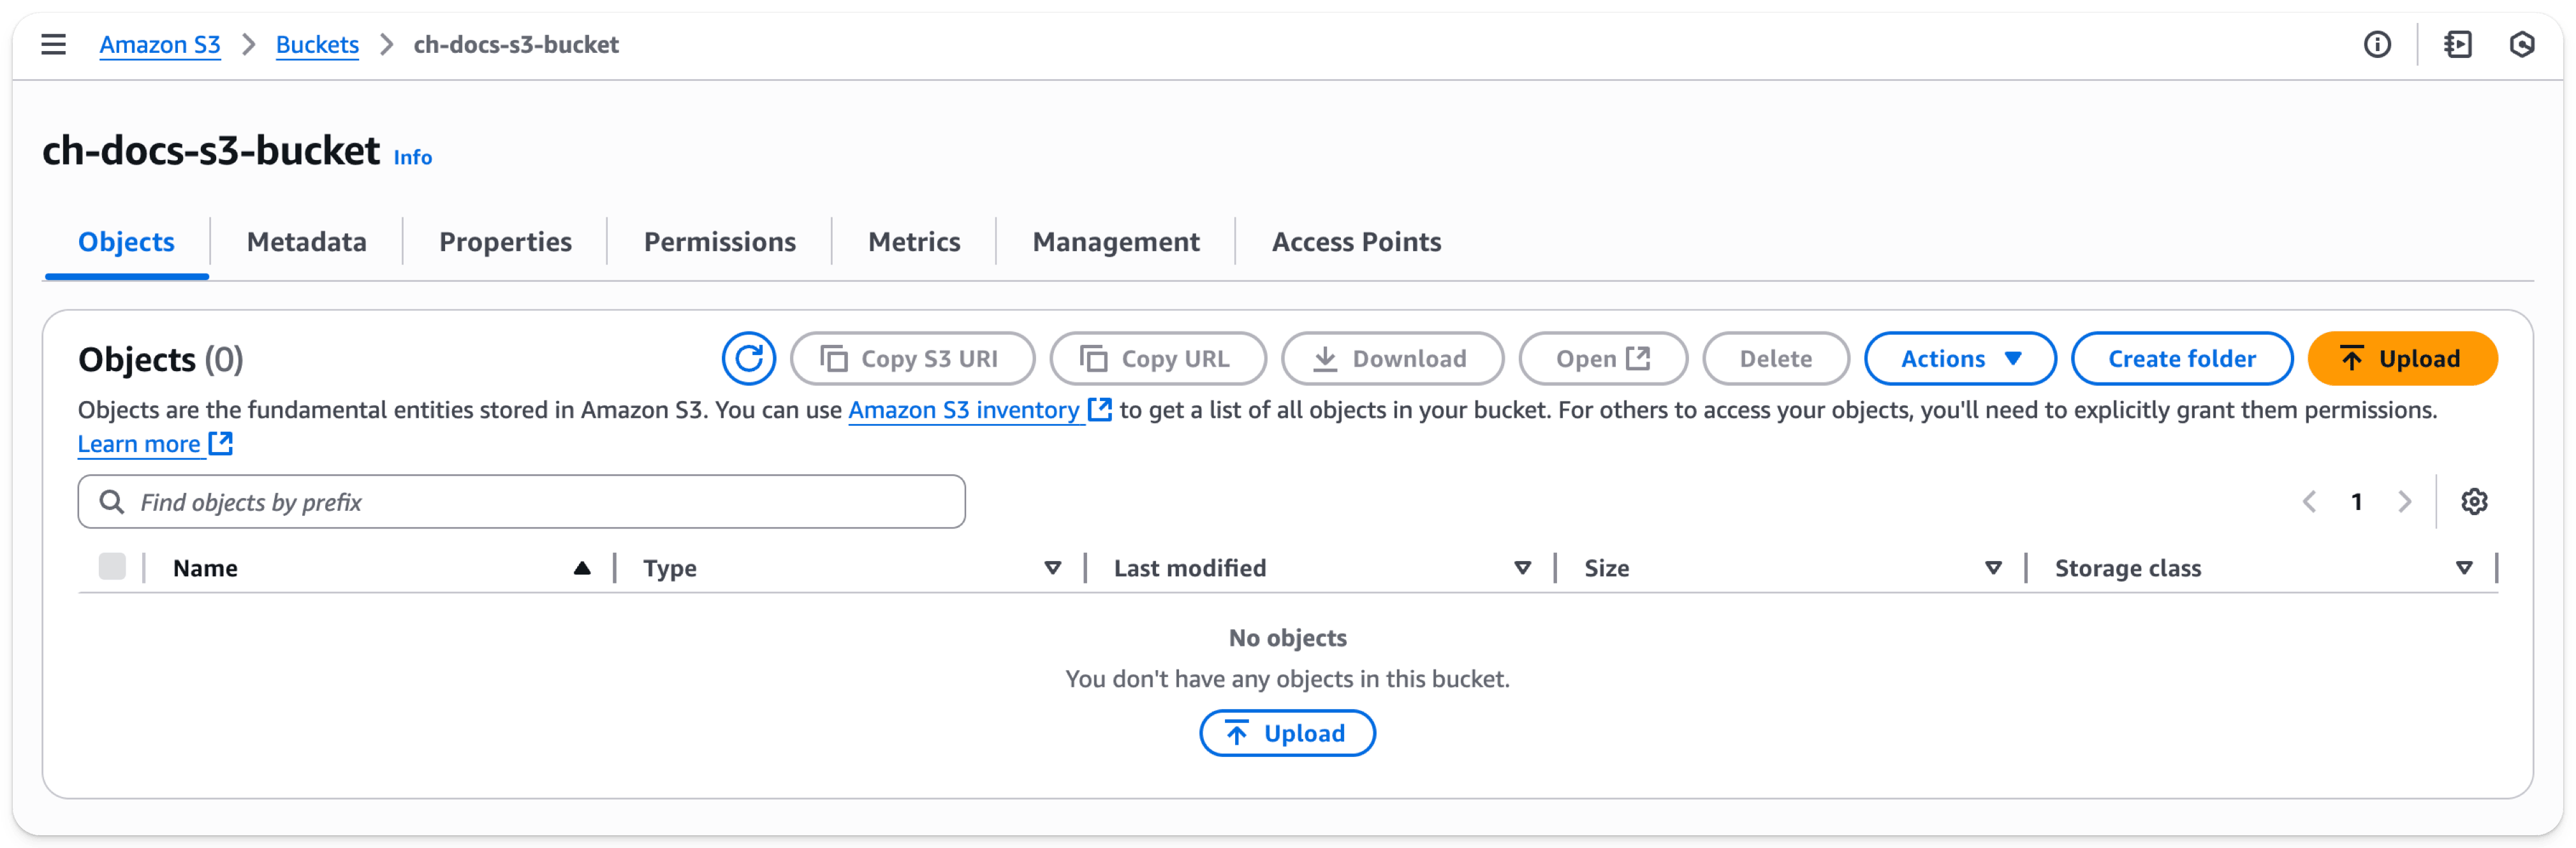
- バケットを作成したら、S3 バケット一覧で新しい S3 バケットを見つけてバケット名を選択します。すると、以下のページが表示されます。
-
Create folderを選択します -
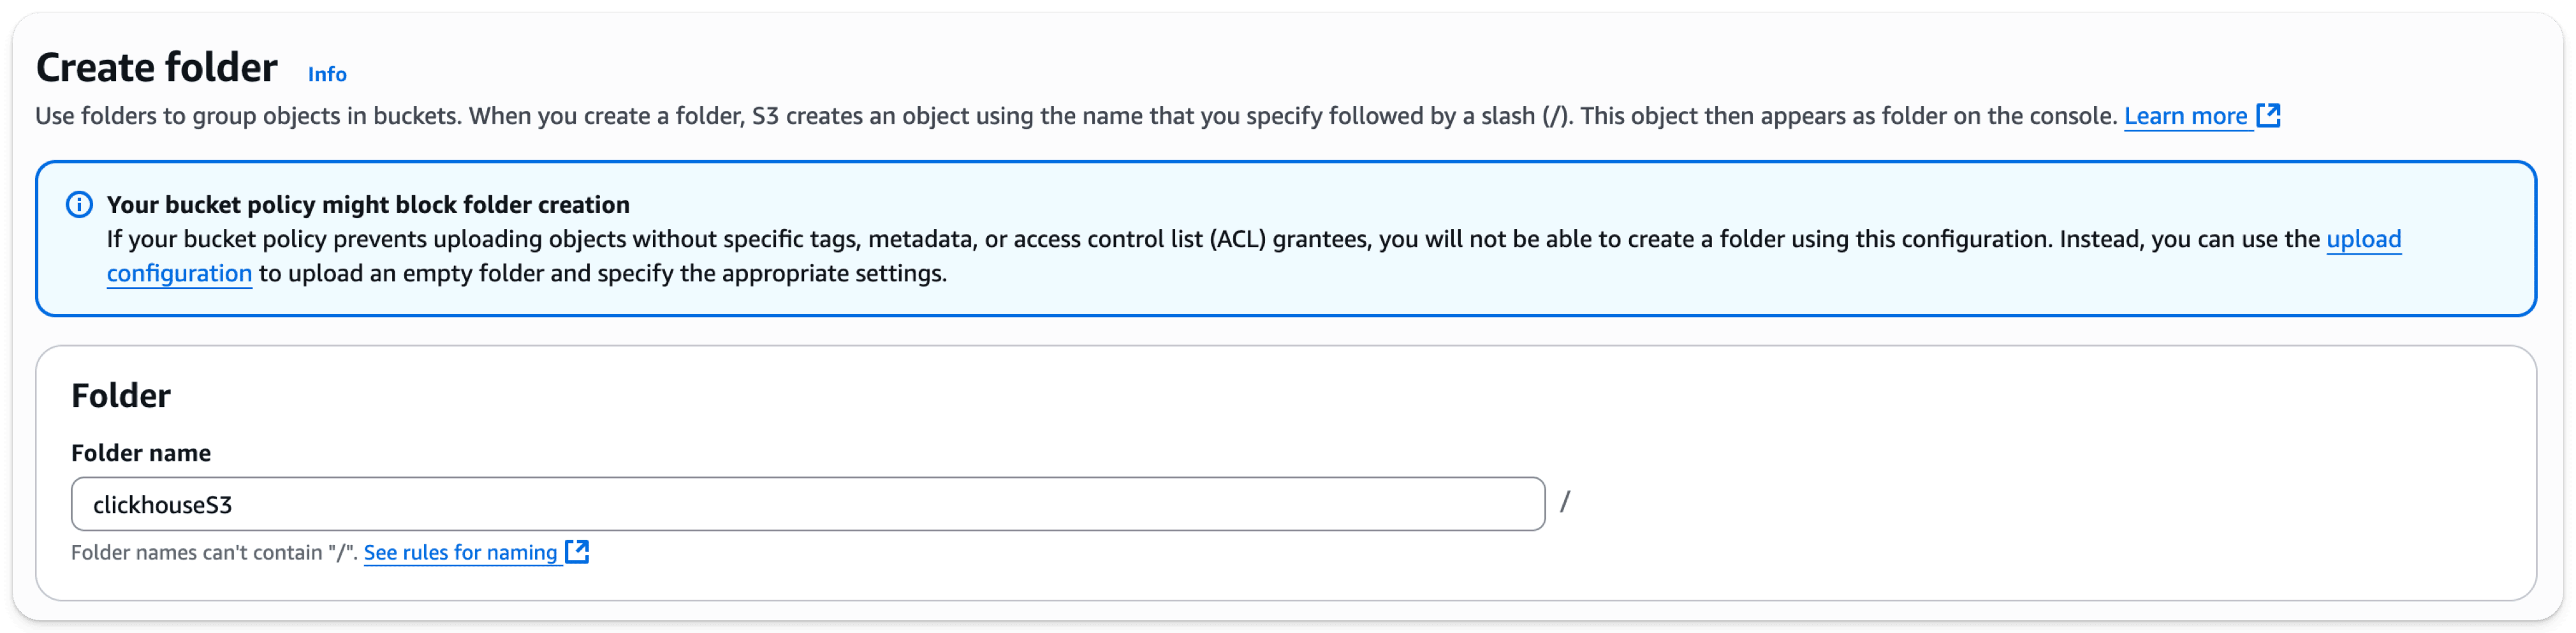
ClickHouse の S3 ディスクまたは Backup の保存先となるフォルダー名を入力し、ページ下部の
Create folderを選択します
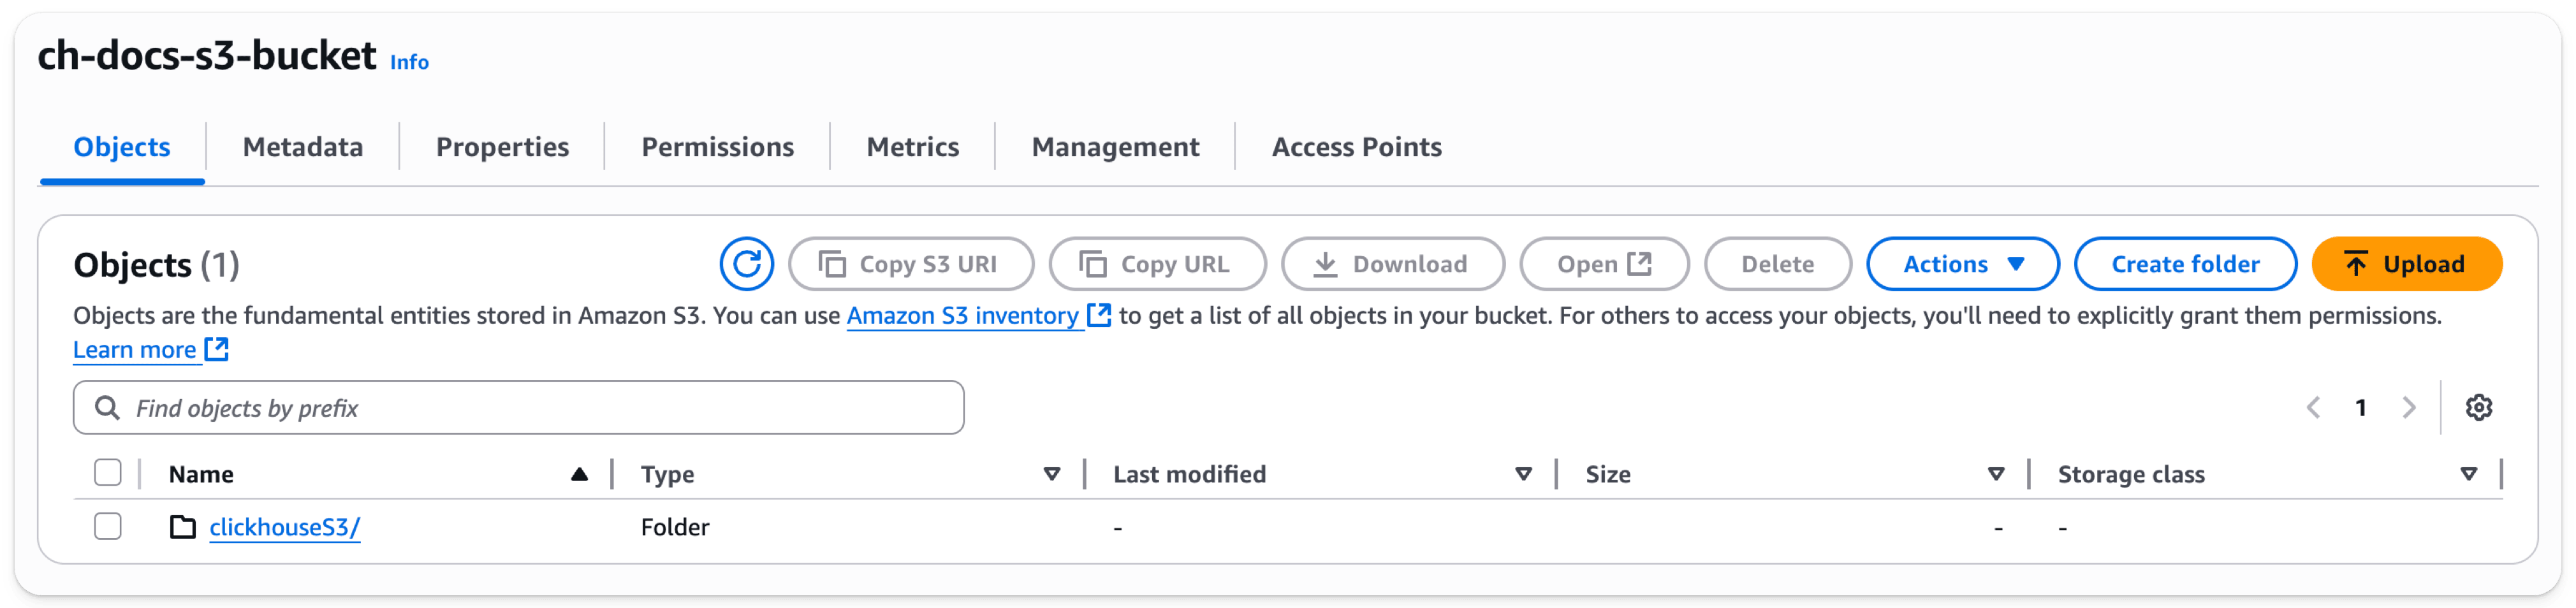
- フォルダーがバケット一覧に表示されます
- 新しいフォルダーのチェックボックスを選択し、
Copy URLをクリックします。次のセクションで ClickHouse のストレージ構成に使用するため、この URL を保存します。
- Permissions タブを選択し、Bucket Policy セクションの Edit ボタンをクリックします
- バケットポリシーを追加します。以下は例です
上記のポリシーを使用すると、バケットに対するすべての操作を実行できます
使用する権限については、セキュリティチームと連携して決定してください。ここでは出発点となる例を示しています。
ポリシーと設定の詳細については、AWS のドキュメントを参照してください。
https://docs.aws.amazon.com/AmazonS3/latest/userguide/access-policy-language-overview.html
- ポリシー設定を保存します