 50,8 mil
- ClickHouse Security

O SIEM agêntico desenvolvido para escala
Colete, detecte e investigue em uma única plataforma, sobre o banco de dados desenvolvido para cargas de trabalho de alto volume e alta velocidade. Depois, crie fluxos de trabalho agênticos sobre os mesmos dados.
Agora em versão prévia privada
- Centenas de integrações do próprio fornecedor, prontas para consulta na chegada
- Pipelines nativos, sem necessidade de ferramentas de terceiros
- Detecções gerenciadas integradas, além de regras SQL e Sigma personalizadas
- Servidor MCP, chat de IA, bot do Slack, CLI e acesso à API
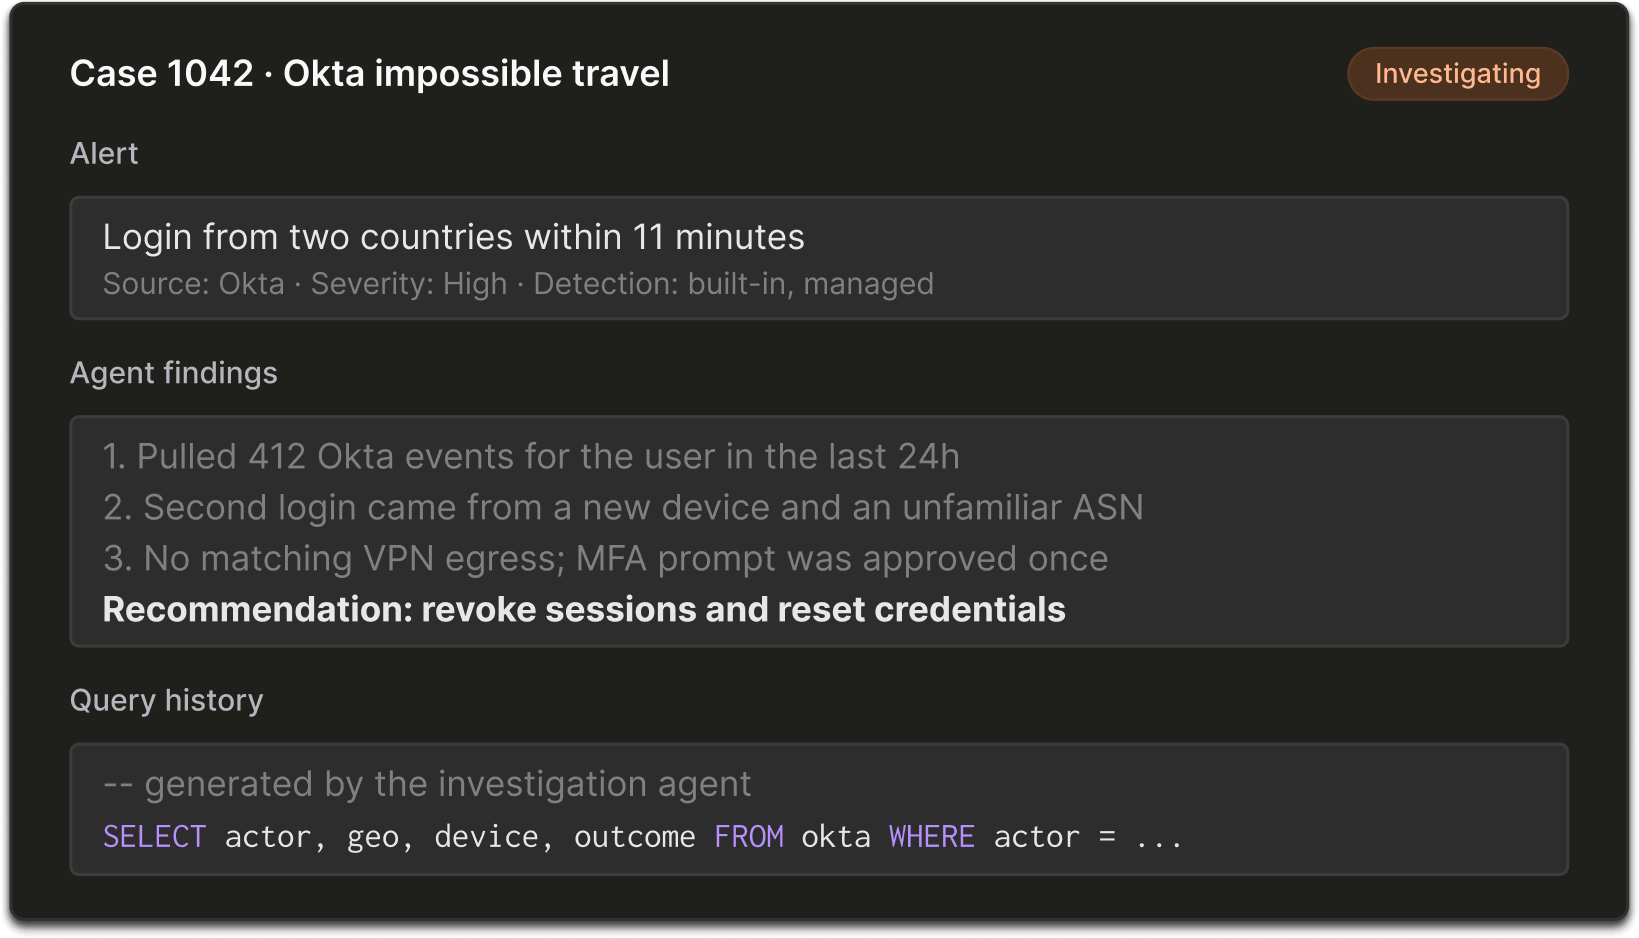
Comece com um SIEM que tem o essencial integrado. Depois, use IA para acompanhar as ameaças modernas.
Gerenciamento fundamental de dados
- Centenas de integrações do próprio fornecedor, normalizadas e prontas para consulta na chegada
- Filtre, roteie e descarte dados com pipelines integrados
- Detecções como código em SQL, gerenciadas e personalizadas
Flexibilidade para construir na era da IA
- Agente de IA nativo que faz a triagem e a investigação de alertas automaticamente
- Suporte para trazer seu próprio LLM
- Use seus dados pelo servidor MCP, chat de IA nativo, bot do Slack, CLI ou API
De logs brutos a casos resolvidos
Crie e execute agentes que usam seus dados de segurança para resolver problemas reais
Os agentes fazem a triagem e a investigação dos seus alertas de forma nativa. Crie os seus para lidar com resposta, caça a ameaças e cobertura de detecção.

Triagem autônoma
Alertas acionam agentes automaticamente para reunir contexto e investigar incidentes.

Converse com seu agente no aplicativo ou no Slack
Faça perguntas aos seus logs em linguagem natural, onde quer que sua equipe trabalhe.

Transparente e com governança
Veja quais logs foram analisados e por quê. Controle modelos e permissões por agente.

Engenharia de detecção com IA
Gere regras a partir de descrições, audite a cobertura e ajuste detecções ruidosas.
Por que ClickHouse Security
- No
3+ horas de correlação manual de logs
- No
Regras personalizadas escritas para cada ameaça
- No
Semanas ou meses integrando fontes
- No
Pipelines criados manualmente para cada fonte de logs
- No
Fornecedores separados de SIEM, pipeline e SOC com IA
- Yes
A IA reúne contexto e correlaciona eventos, reduzindo investigações a minutos
- Yes
Biblioteca integrada cobre ameaças comuns, com a opção de detecções SQL e Sigma personalizadas
- Yes
Conecte fontes e comece a detectar rapidamente
- Yes
Filtragem, roteamento, enriquecimento e normalização integrados
- Yes
Uma plataforma da ingestão às investigações de IA
Solicite acesso ao ClickHouse Security
Veja a plataforma completa com seus próprios dados. Vamos ajudar você a começar com uma avaliação ou uma demonstração guiada.