 5.1万


Moving to ClickHouse Cloud has allowed us to dramatically reduce our TCO by 75% and save over 300 engineer hours a year that can be spent on building new products for our threat intelligence teams.
ClickHouseがセキュリティ分析を支える仕組み
セキュリティデータは、企業が生成するデータの中でも特に量が多く、保持期間が長いものの一つであり、高速にクエリできてこそ役に立ちます。ClickHouse Cloudはそのために設計されており、継続的な取り込み、効率的な保存、高速な検索を実現します。セキュリティベンダーや社内のセキュリティチームが、すでにこの基盤上で構築しています。

取り込みから調査まで、単一のエンジンで

セキュリティの規模に対応する設計
ClickHouseは垂直方向と水平方向の両方にスケーリングし、読み取りと書き込みのあらゆるワークロードの要求に応え、数百のコアとペタバイト規模のストレージを備えたシステムにまで拡張できます。ClickHouseは、時間とともに増大するデータ量とワークロードを容易に処理するために必要なスケーラビリティを提供します。

より低いコストでより多く保持
カラム指向ストレージと強力な圧縮により、同じ容量ではるかに多くの履歴を保持でき、コンピュートはストレージから分離されています。コールドデータを別のシステムに移動することなく、脅威ハンティング、インシデントの再現、監査のために長期間をさかのぼる調査を現実的に行えます。

リアルタイムで検索
調査は攻撃者との時間の勝負です。標準SQLと豊富な関数ライブラリが複雑なハンティングをシンプルな文に変え、データセット全体でクエリを並列実行するため、セキュリティチームはインシデントが進行している間に回答を得られます。

マテリアライズドビュー:ホットデータから高速に回答
データの到着時にクエリを事前計算するマテリアライズドビューで、ホットデータを高速にクエリできます。
ご自身で構築、またはClickHouse Securityで開始
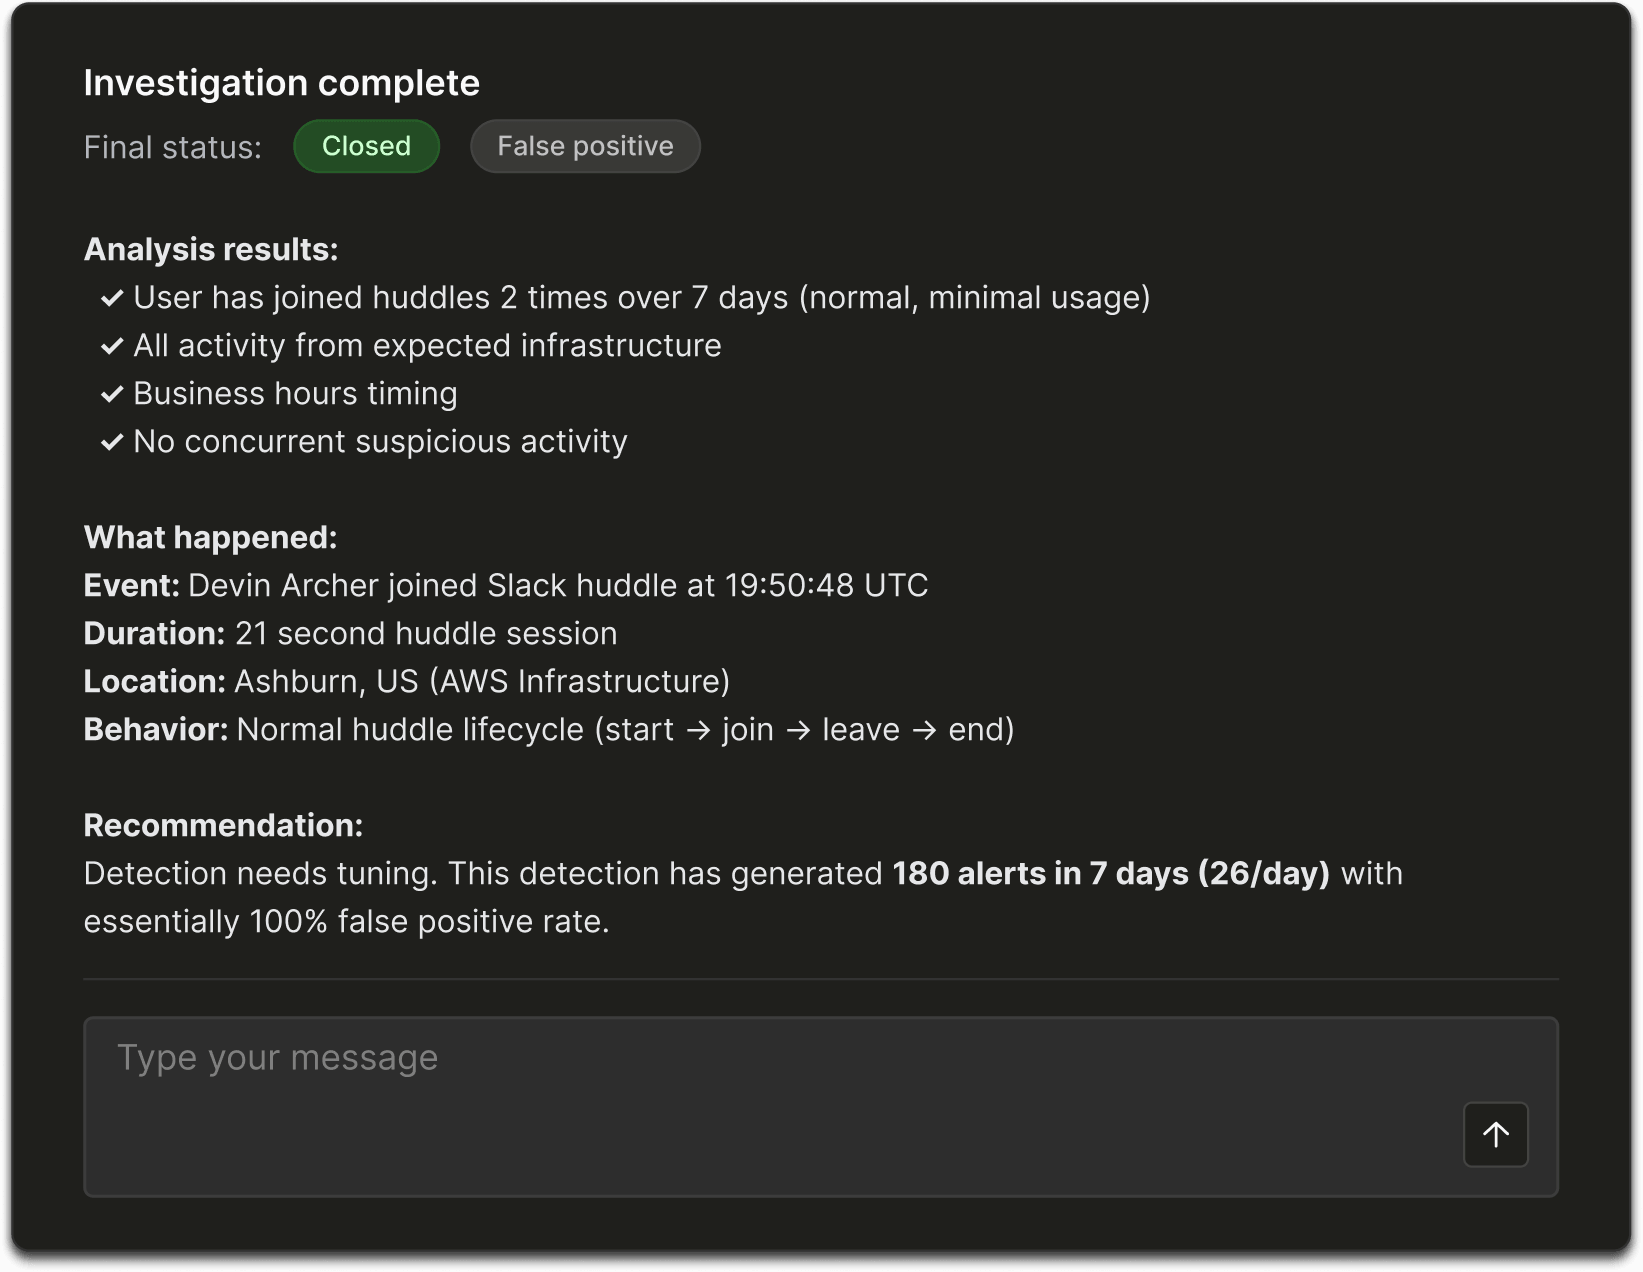
今すぐ使えるSIEMを。 ClickHouse Securityは、ClickHouse上のエージェント型SIEMです。
- 数百のソースインテグレーション
- ネイティブパイプライン、マネージド検知、コードとして管理するカスタム検知
- MCP、API、CLI、Slackを通じたエージェントワークフローの基盤
または、ClickHouse Cloudをご自身のセキュリティプラットフォームや製品のデータレイヤーとして使い、パイプライン、検知ロジック、利用体験を制御できます。
エンタープライズグレードのセキュリティとコンプライアンス
ClickHouse CloudはSOC 2 Type IIとISO 27001の認証を取得し、HIPAAワークロードに対応し、GDPRとCCPAに対処するプログラムを維持しています。セキュリティログには、他の最も機密性の高いデータと同じ保護が適用されます。
ClickHouse Cloudを無料で試す
ご自身のデータでプラットフォーム全体をご覧ください。トライアルまたはガイド付きデモで利用を始められるようサポートします。