 5.1万
- ClickHouse Security

スケールのために構築されたエージェント型SIEM
大量・高速のワークロードのために構築されたデータベース上の、単一のプラットフォームで収集、検知、調査を行えます。さらに、同じデータ上でエージェントワークフローを構築できます。
プライベートプレビューで提供中
- 到着時からクエリできる数百のファーストパーティインテグレーション
- ネイティブパイプライン、サードパーティツールは不要
- 組み込みのマネージド検知に加え、カスタムSQLルールとSigmaルール
- MCPサーバー、AIチャット、Slackボット、CLI、APIアクセス
必須機能を内蔵したSIEMから開始。さらにAIで現代の脅威の変化に対応。
基盤となるデータ管理
- 正規化され、到着時からクエリできる数百のファーストパーティインテグレーション
- 組み込みパイプラインでデータのフィルタリング、ルーティング、破棄を実行
- コードとして管理する、マネージドおよびカスタムSQLの検知
AI時代の構築に必要な柔軟性
- アラートを自動的にトリアージ・調査するネイティブAIエージェント
- ご自身のLLMの利用に対応
- MCPサーバー、ネイティブAIチャット、Slackボット、CLI、APIからデータを活用
生ログからケースの解決まで
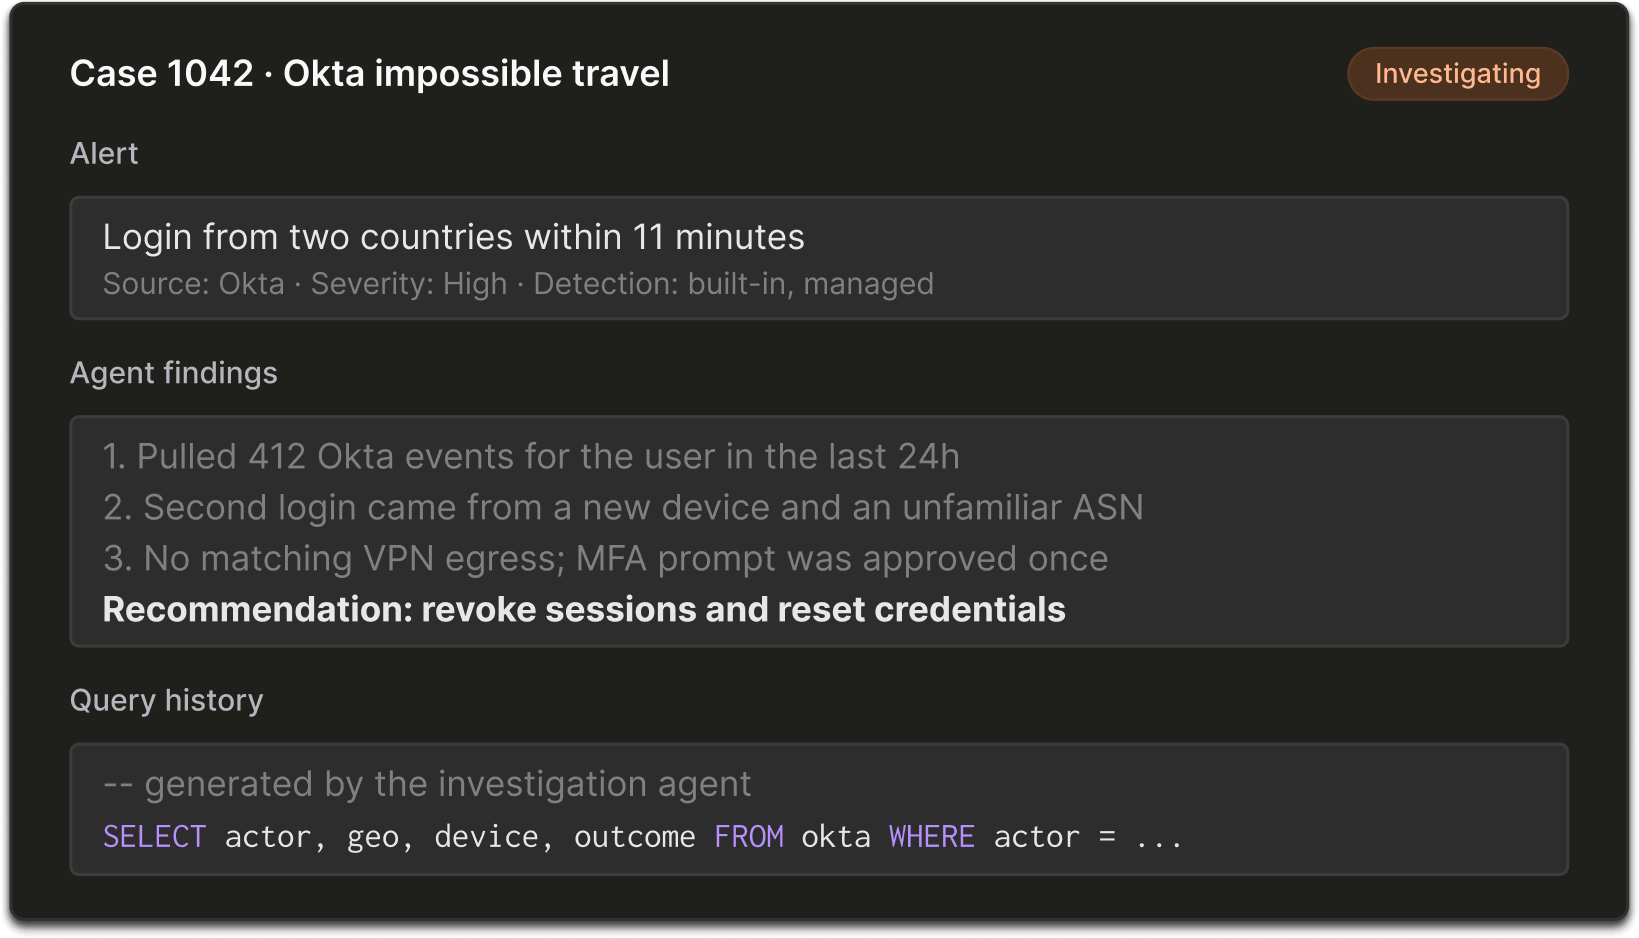
セキュリティデータを使って現実の問題を解決するエージェントを構築・実行
エージェントは標準でアラートをトリアージ・調査します。対応、脅威ハンティング、検知カバレッジを扱うご自身のエージェントを構築してください。

自律的なトリアージ
アラートが自動的にエージェントを起動し、コンテキストの収集とインシデントの調査を行います。

アプリまたはSlackでエージェントと対話
チームがどこで作業していても、自然言語でログについて質問できます。

透明性とガバナンス
どのログが、なぜ分析されたかを確認できます。エージェントごとにモデルと権限を制御できます。

AIによる検知エンジニアリング
説明からルールを生成し、カバレッジを監査し、ノイズの多い検知を調整できます。
ClickHouse Securityを選ぶ理由
導入前
- No
手作業によるログの相関分析に3+時間
- No
脅威ごとにカスタムルールを作成
- No
ソースの統合に数週間から数か月
- No
ログソースごとにパイプラインを手作業で構築
- No
SIEM、パイプライン、AI SOCにそれぞれ別のベンダー
ClickHouse Security導入後
- Yes
AIがコンテキストを収集してイベントを関連付け、調査を数分に短縮
- Yes
組み込みライブラリが一般的な脅威をカバーし、カスタムSQL検知とSigma検知も選択可能
- Yes
ソースを接続して迅速に検知を開始
- Yes
組み込みのフィルタリング、ルーティング、エンリッチメント、正規化
- Yes
取り込みからAI調査まで単一のプラットフォームで対応
ClickHouse Securityへのアクセスをリクエスト
ご自身のデータでプラットフォーム全体をご覧ください。トライアルまたはガイド付きデモで利用を始められるようサポートします。