 50,8 k
- ClickHouse Security

Le SIEM agentique conçu pour l’échelle
Collectez, détectez et menez vos investigations sur une seule plateforme, avec la base de données conçue pour les charges de travail à gros volumes et à grande vitesse. Puis construisez des workflows agentiques sur les mêmes données.
Désormais en préversion privée
- Des centaines d’intégrations fournies par l’éditeur, avec des données prêtes à être interrogées dès leur arrivée
- Pipelines natifs, aucun outil tiers requis
- Détections gérées intégrées, plus règles SQL et Sigma personnalisées
- Serveur MCP, chat IA, bot Slack, CLI et accès API
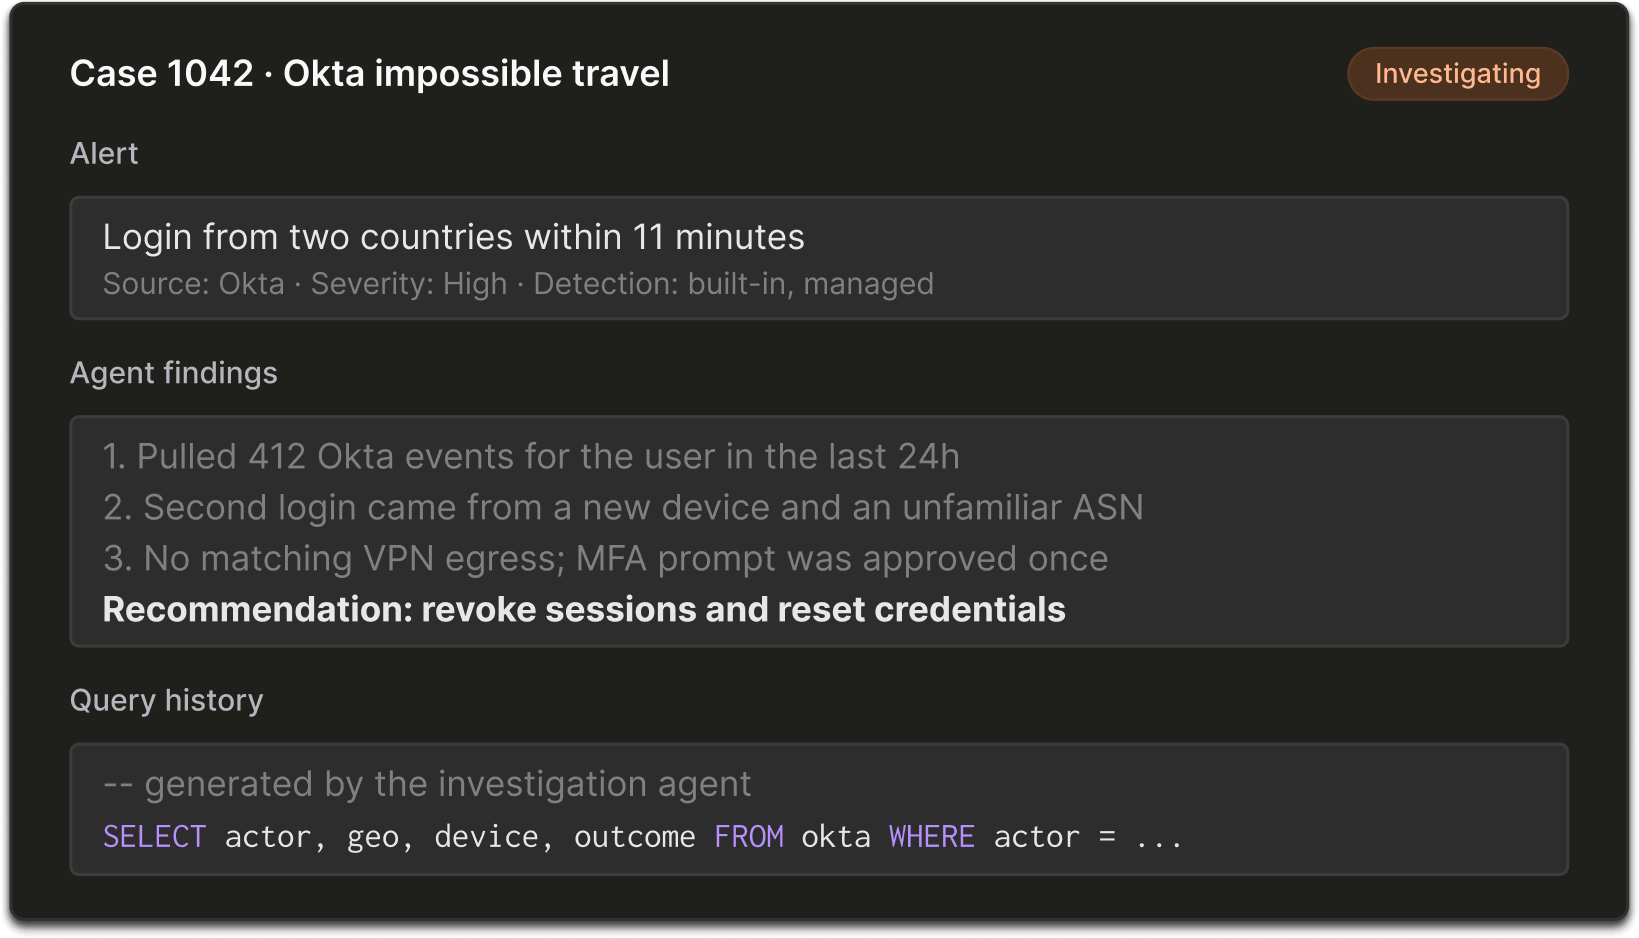
Démarrez avec un SIEM qui intègre les fonctions essentielles. Puis utilisez l’IA pour suivre le rythme des menaces modernes.
Les fondements de la gestion des données
- Des centaines d’intégrations fournies par l’éditeur, avec des données normalisées et prêtes à être interrogées dès leur arrivée
- Filtrez, routez et supprimez des données avec les pipelines intégrés
- Détections SQL gérées et personnalisées, définies sous forme de code
La flexibilité pour construire à l’ère de l’IA
- Agent IA natif qui trie automatiquement les alertes et mène des investigations
- Prise en charge de votre propre LLM
- Exploitez vos données depuis le serveur MCP, le chat IA natif, le bot Slack, la CLI ou l’API
Des logs bruts aux dossiers résolus
Créez et exécutez des agents qui utilisent vos données de sécurité pour résoudre des problèmes concrets
Les agents trient vos alertes et mènent des investigations dès le départ. Créez les vôtres pour prendre en charge la réponse, la chasse aux menaces et la couverture de détection.

Triage autonome
Les alertes déclenchent automatiquement des agents pour rassembler le contexte et investiguer les incidents.

Dialoguez avec votre agent dans l’application ou Slack
Posez des questions sur vos logs en langage naturel, où que votre équipe travaille.

Transparent et gouverné
Voyez quels logs ont été analysés et pourquoi. Contrôlez les modèles et les autorisations par agent.

Ingénierie de détection par l’IA
Générez des règles à partir de descriptions, auditez la couverture et ajustez les détections bruyantes.
Pourquoi ClickHouse Security
- No
3+ heures de corrélation manuelle des logs
- No
Des règles personnalisées écrites pour chaque menace
- No
Des semaines ou des mois pour intégrer les sources
- No
Des pipelines construits manuellement pour chaque source de logs
- No
Des fournisseurs distincts pour le SIEM, les pipelines et le SOC IA
- Yes
L’IA rassemble le contexte et corrèle les événements, réduisant les investigations à quelques minutes
- Yes
Une bibliothèque intégrée couvre les menaces courantes, avec la possibilité d’ajouter des détections SQL et Sigma personnalisées
- Yes
Connectez les sources et commencez à détecter rapidement
- Yes
Filtrage, routage, enrichissement et normalisation intégrés
- Yes
Une seule plateforme, de l’ingestion aux investigations IA
Demandez un accès à ClickHouse Security
Découvrez toute la plateforme sur vos propres données. Nous vous aiderons à démarrer avec un essai ou une démo guidée.