 50.8 k
- ClickHouse Security

El SIEM agéntico diseñado para escalar
Recopila, detecta e investiga en una sola plataforma, sobre la base de datos diseñada para cargas de trabajo de gran volumen y alta velocidad. Después, crea flujos de trabajo agénticos sobre los mismos datos.
Ahora en vista previa privada
- Cientos de integraciones propias, con datos listos para consultar al llegar
- Pipelines nativos, sin necesidad de herramientas de terceros
- Detecciones gestionadas incorporadas, además de reglas personalizadas de SQL y Sigma
- Servidor MCP, chat de IA, bot de Slack, CLI y acceso por API
Empieza con un SIEM que tenga lo esencial incorporado. Después, usa la IA para seguir el ritmo de las amenazas modernas.
Gestión fundamental de datos
- Cientos de integraciones propias, con datos normalizados y listos para consultar al llegar
- Filtra, enruta y descarta datos con pipelines incorporados
- Detecciones como código en SQL, gestionadas y personalizadas
Flexibilidad para construir en la era de la IA
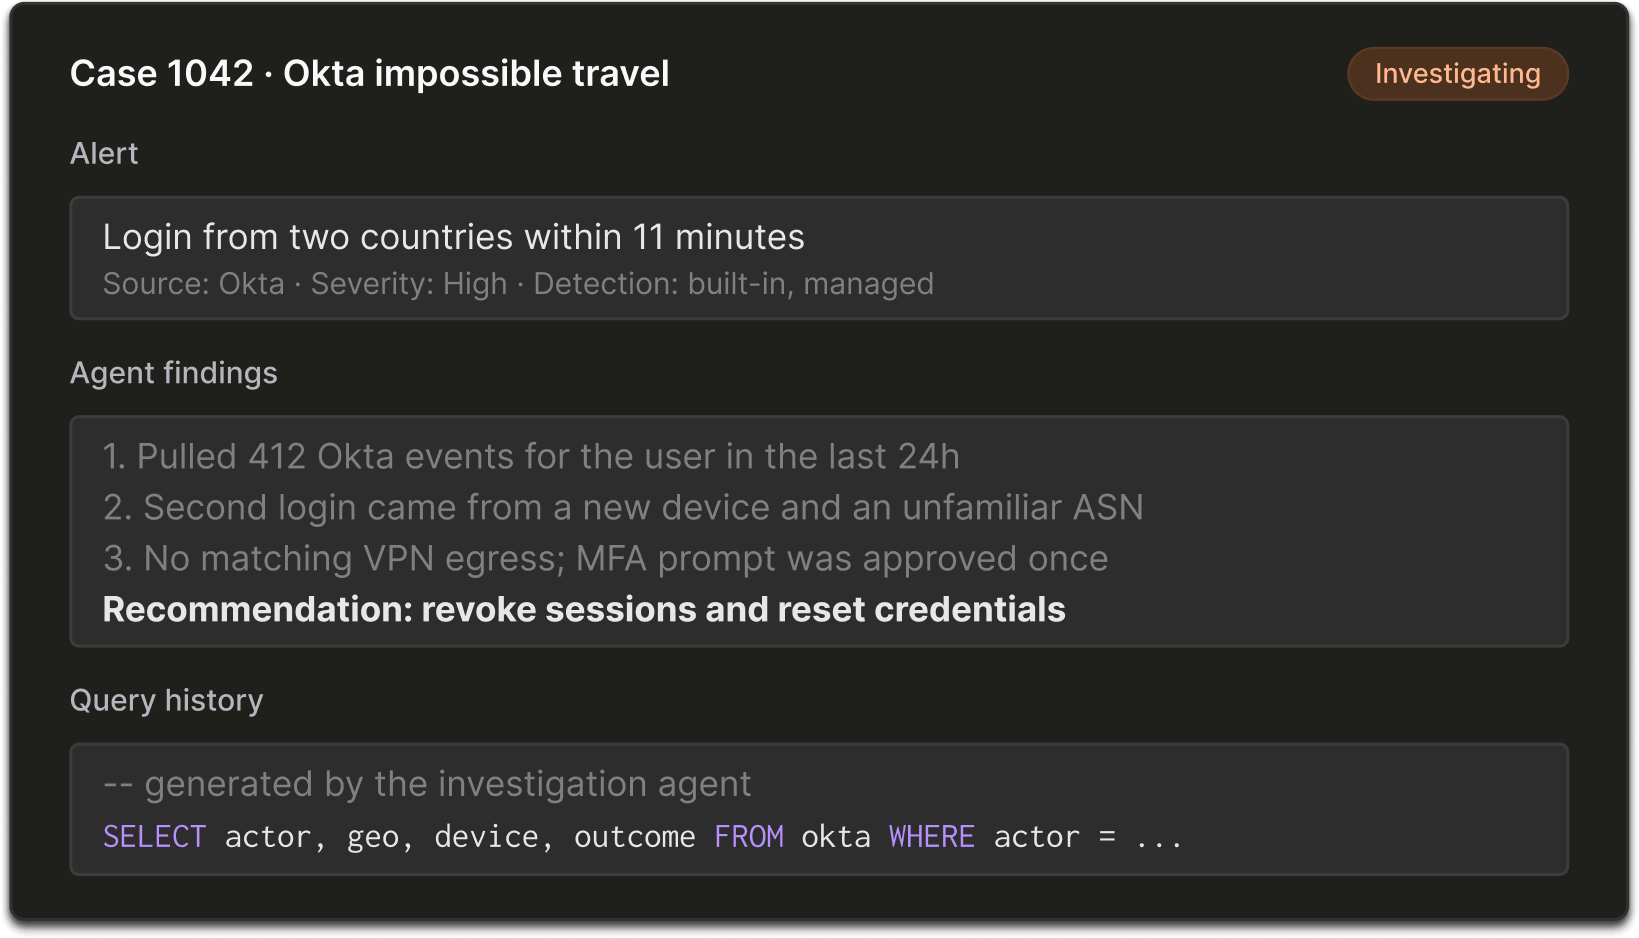
- Agente de IA nativo que realiza el triaje e investiga alertas automáticamente
- Soporte para usar tu propio LLM
- Aprovecha tus datos desde el servidor MCP, el chat de IA nativo, el bot de Slack, la CLI o la API
De logs sin procesar a casos resueltos
Crea y ejecuta agentes que usen tus datos de seguridad para resolver problemas reales
Los agentes realizan el triaje e investigan tus alertas desde el primer momento. Crea los tuyos para encargarse de la respuesta, la búsqueda de amenazas y la cobertura de detección.

Triaje autónomo
Las alertas activan automáticamente agentes para recopilar contexto e investigar incidentes.

Conversa con tu agente en la aplicación o en Slack
Haz preguntas sobre tus logs en lenguaje natural, dondequiera que trabaje tu equipo.

Transparente y gobernado
Consulta qué logs se analizaron y por qué. Controla los modelos y permisos por agente.

Ingeniería de detección con IA
Genera reglas a partir de descripciones, audita la cobertura y ajusta las detecciones ruidosas.
Por qué ClickHouse Security
- No
3+ horas de correlación manual de logs
- No
Reglas personalizadas escritas para cada amenaza
- No
Semanas o meses integrando fuentes
- No
Pipelines creados manualmente por cada fuente de logs
- No
Proveedores separados de SIEM, pipelines y SOC con IA
- Yes
La IA recopila contexto y correlaciona eventos, reduciendo las investigaciones a minutos
- Yes
La biblioteca incorporada cubre amenazas comunes con la opción de detecciones personalizadas de SQL y Sigma
- Yes
Conecta fuentes y empieza a detectar rápidamente
- Yes
Filtrado, enrutamiento, enriquecimiento y normalización incorporados
- Yes
Una sola plataforma desde la ingesta hasta las investigaciones con IA
Solicita acceso a ClickHouse Security
Conoce la plataforma completa con tus propios datos. Te ayudaremos a empezar con una prueba o una demo guiada.