 5.1만
- ClickHouse Security

대규모를 위해 구축된 에이전트형 SIEM
대용량 고속 워크로드를 위해 구축된 데이터베이스 위에서, 하나의 플랫폼으로 수집, 탐지, 조사를 수행하세요. 그런 다음 동일한 데이터로 에이전트형 워크플로를 구축하세요.
이제 비공개 프리뷰로 제공됩니다
- 데이터 도착 즉시 쿼리할 수 있는 수백 개의 자사 제공 통합
- 네이티브 파이프라인, 서드파티 도구 불필요
- 내장 관리형 탐지와 맞춤 SQL 및 Sigma 규칙
- MCP 서버, AI 채팅, Slack 봇, CLI 및 API 액세스
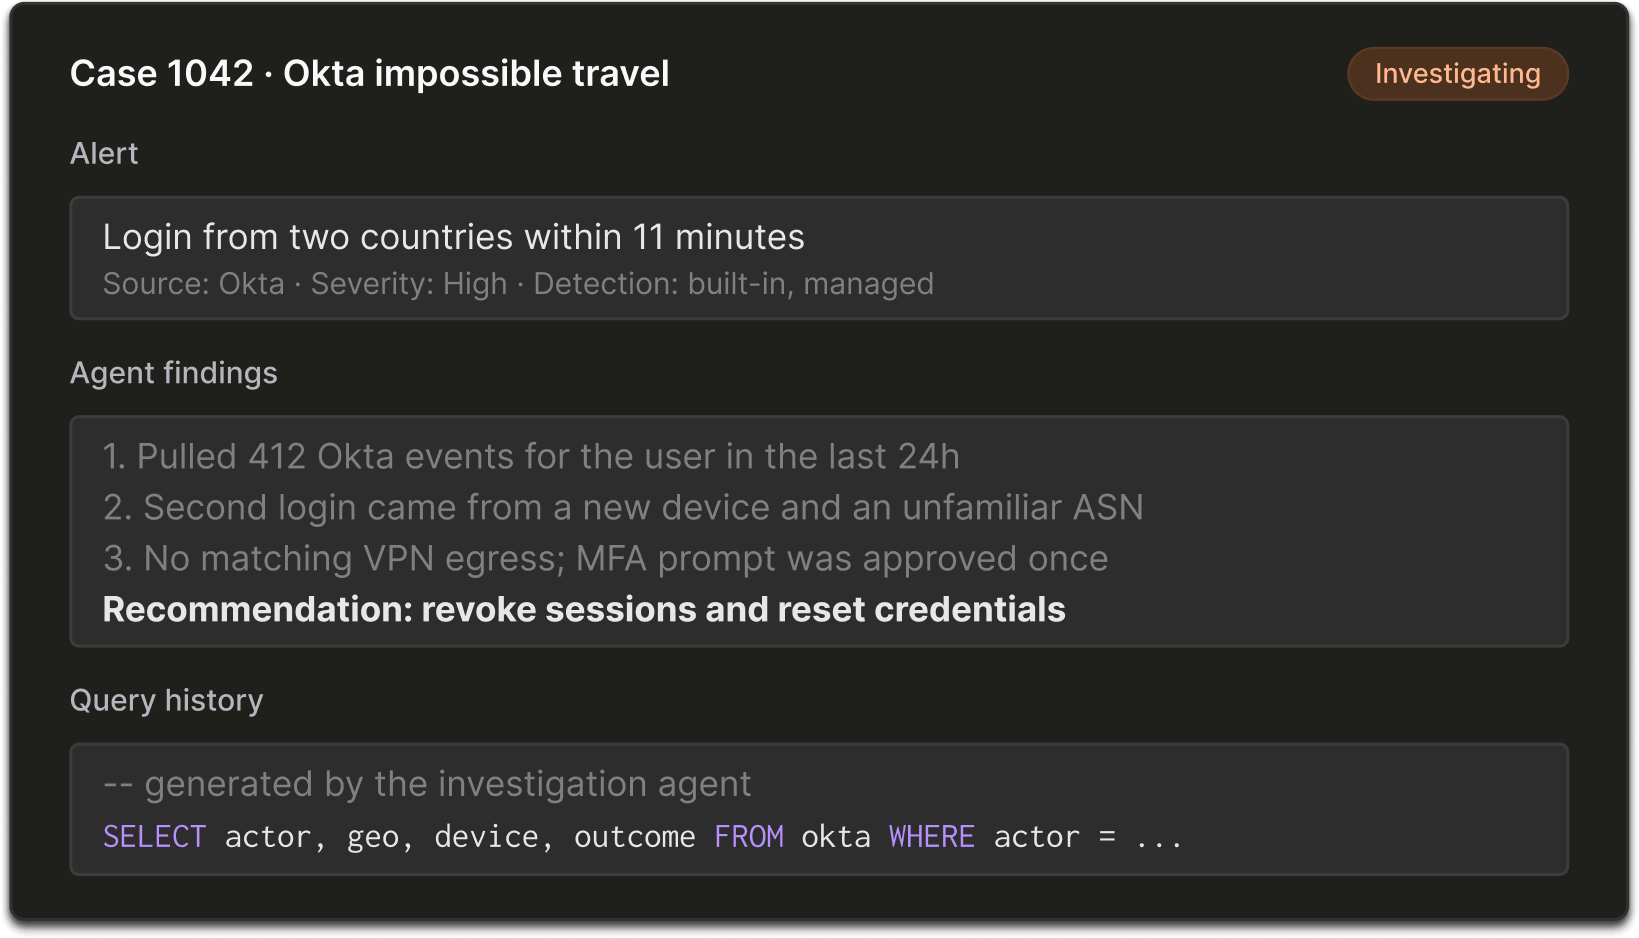
필수 기능이 내장된 SIEM으로 시작하세요. 그런 다음 AI로 현대의 위협에 발맞추세요.
기본 데이터 관리
- 정규화되어 데이터 도착 즉시 쿼리할 수 있는 수백 개의 자사 제공 통합
- 내장 파이프라인으로 데이터 필터링, 라우팅, 삭제
- 코드로 관리하는 관리형 및 맞춤 SQL 탐지
AI 시대의 구축을 위한 유연성
- 알림을 자동으로 분류하고 조사하는 네이티브 AI 에이전트
- 자체 LLM 사용 지원
- MCP 서버, 네이티브 AI 채팅, Slack 봇, CLI 또는 API에서 데이터 활용
원시 로그에서 해결된 케이스까지
보안 데이터를 사용하여 실제 문제를 해결하는 에이전트를 구축하고 실행하세요
에이전트는 기본으로 알림을 분류하고 조사합니다. 대응, 위협 헌팅, 탐지 범위를 처리하는 자체 에이전트를 구축하세요.

자율 분류
알림은 자동으로 에이전트를 실행하여 컨텍스트를 수집하고 인시던트를 조사하게 합니다.

앱이나 Slack에서 에이전트와 대화하세요
팀이 일하는 어디서든 로그에 대해 자연어로 질문하세요.

투명성과 거버넌스
어떤 로그가 왜 분석되었는지 확인하세요. 에이전트별로 모델과 권한을 제어하세요.

AI 탐지 엔지니어링
설명에서 규칙을 생성하고, 탐지 범위를 감사하고, 노이즈가 많은 탐지를 조정하세요.
ClickHouse Security를 선택하는 이유
사용 전
- No
3+시간의 수동 로그 상관 분석
- No
모든 위협에 대해 맞춤 규칙 작성
- No
소스 통합에 수주 또는 수개월 소요
- No
로그 소스마다 수작업으로 구축한 파이프라인
- No
각기 다른 SIEM, 파이프라인, AI SOC 공급업체
ClickHouse Security 사용 시
- Yes
AI가 컨텍스트를 수집하고 이벤트를 상관 분석하여 조사를 몇 분으로 단축
- Yes
내장 라이브러리로 일반적인 위협을 다루고 맞춤 SQL 및 Sigma 탐지도 선택 가능
- Yes
소스를 연결하고 신속하게 탐지 시작
- Yes
필터링, 라우팅, 보강, 정규화 내장
- Yes
인제스트부터 AI 조사까지 하나의 플랫폼
ClickHouse Security 액세스를 요청하세요
자체 데이터로 전체 플랫폼을 살펴보세요. 체험이나 안내 데모로 시작할 수 있도록 도와드립니다.