

1
組織設定にアクセスし、Users and roles を選択する
サービスページで組織名を選択します。ポップアップメニューから 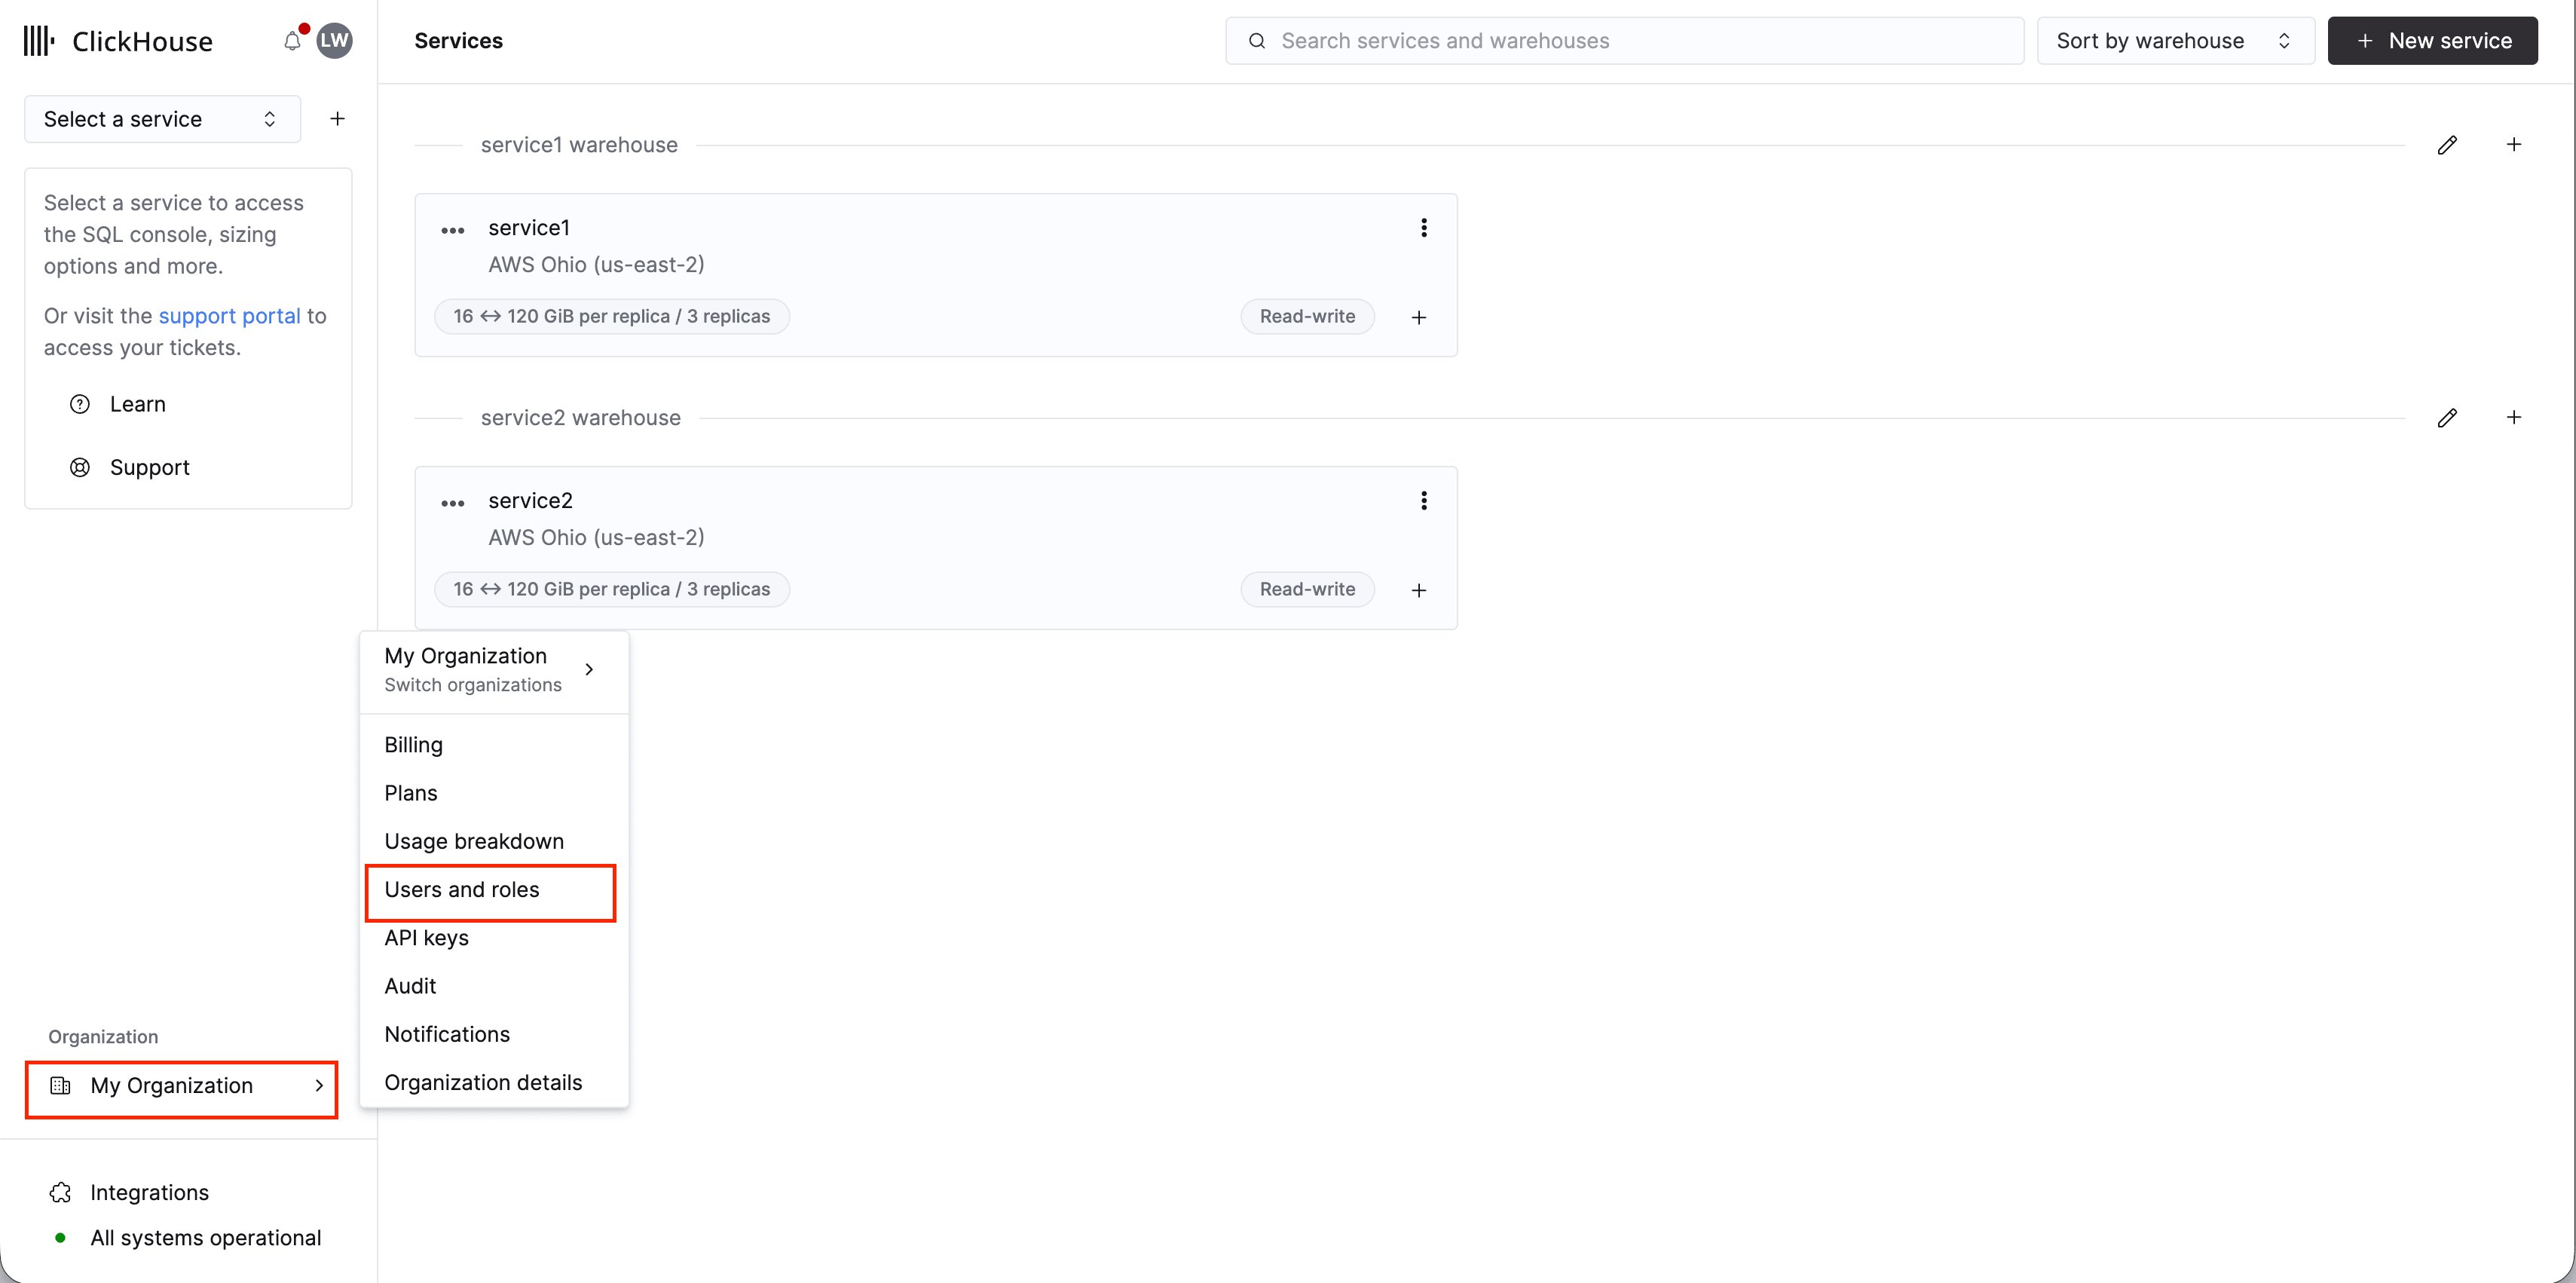
Users and roles を選択します。2
左上の Invite members を選択する
左上の 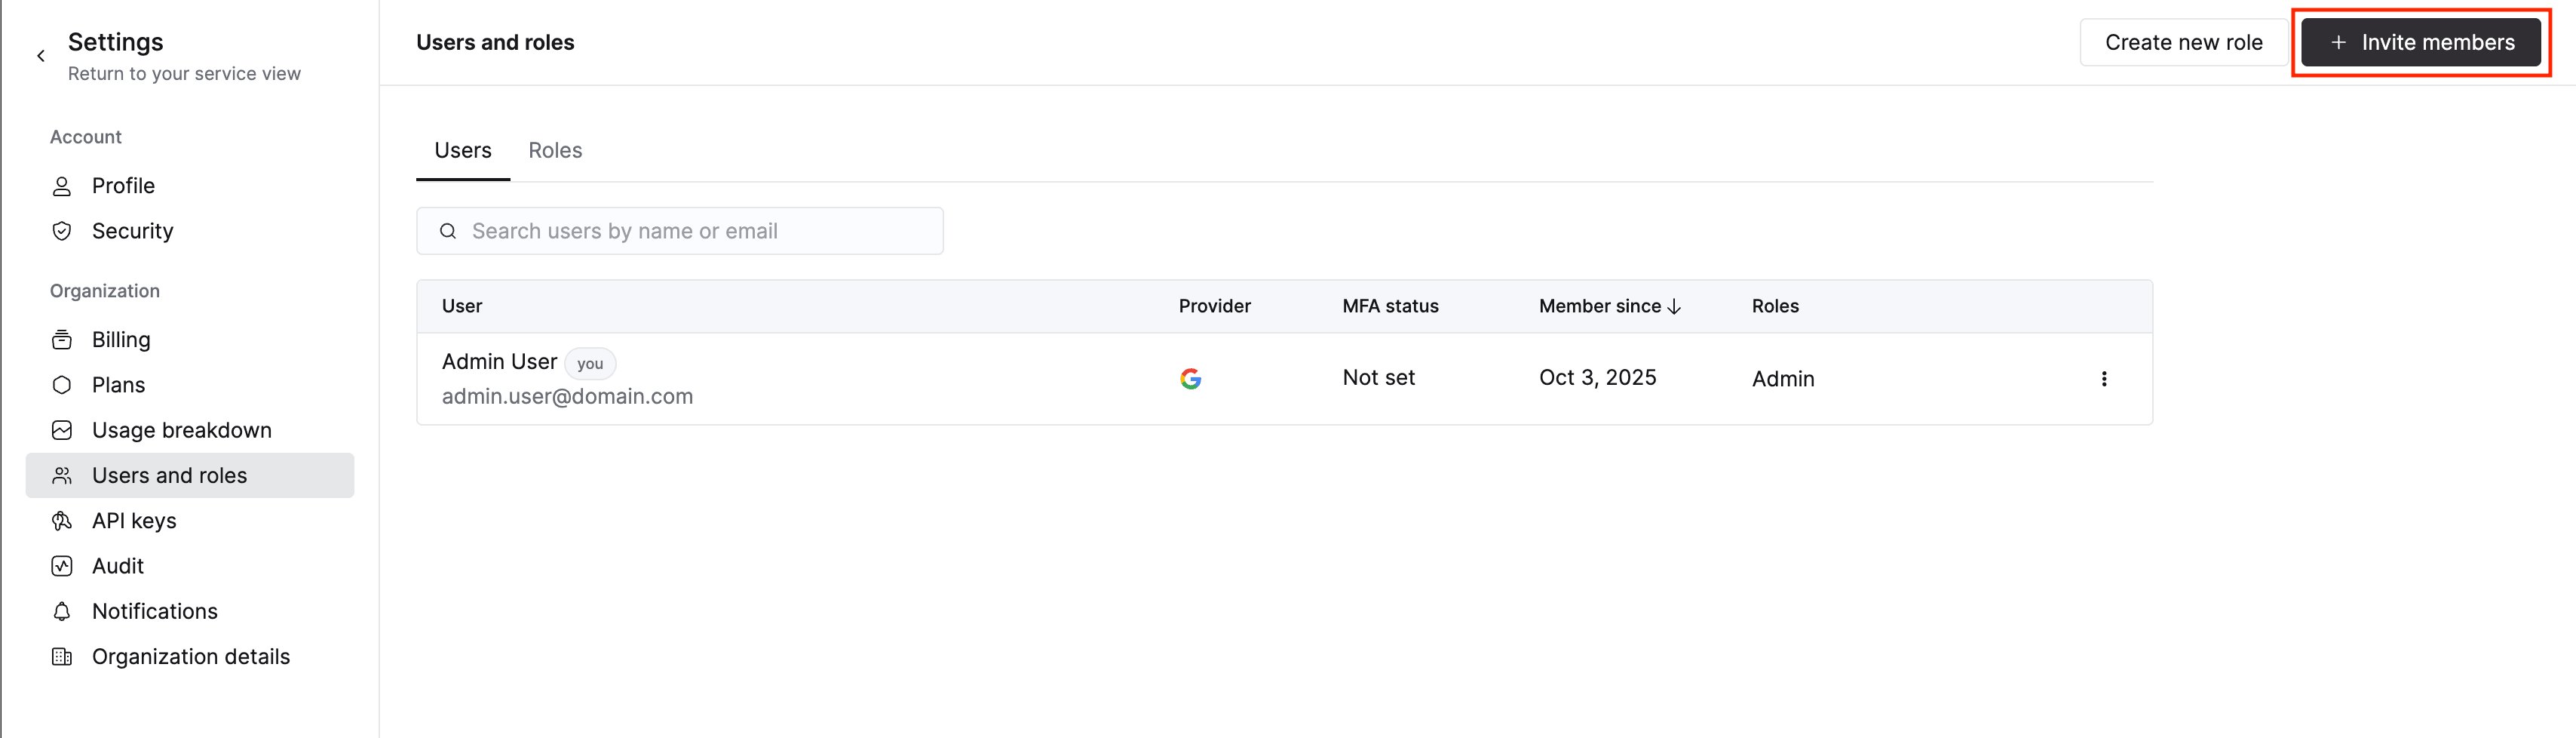
Invite members ボタンをクリックします。3
新しいメンバーのメールアドレスを入力し、ロールを割り当てる
招待画面の上部にメールアドレスを入力します。ユーザーに割り当てるロールを1つ以上選択します。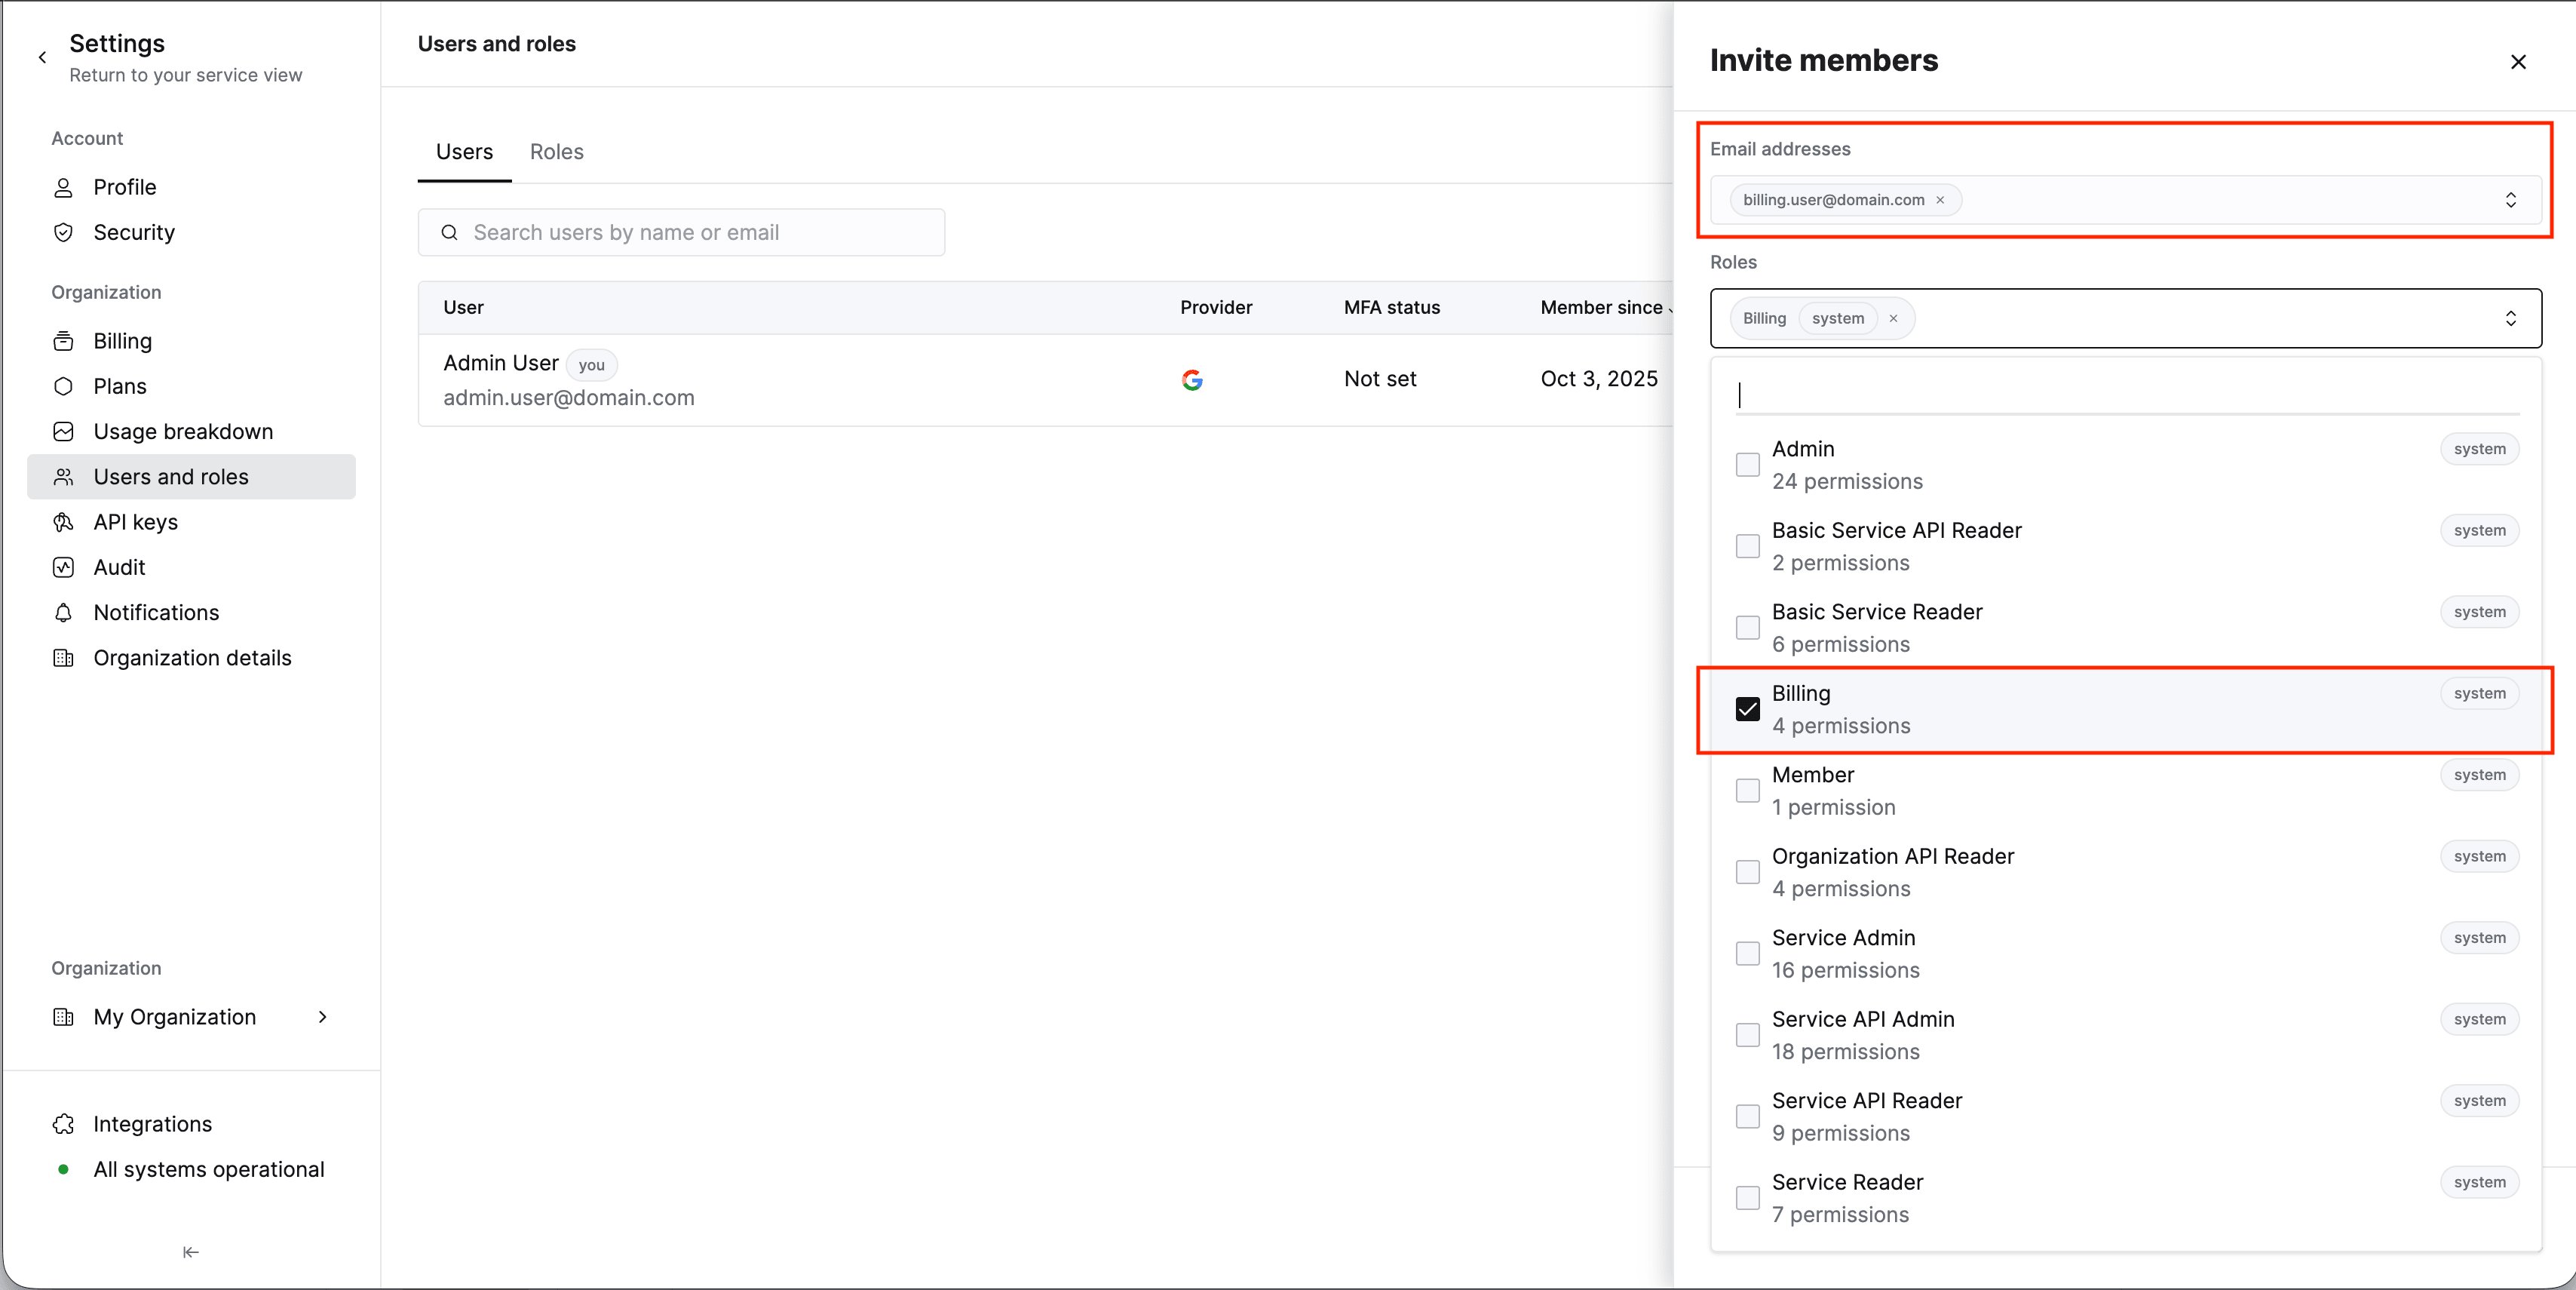
4
`Send invites` をクリックする
画面下部の 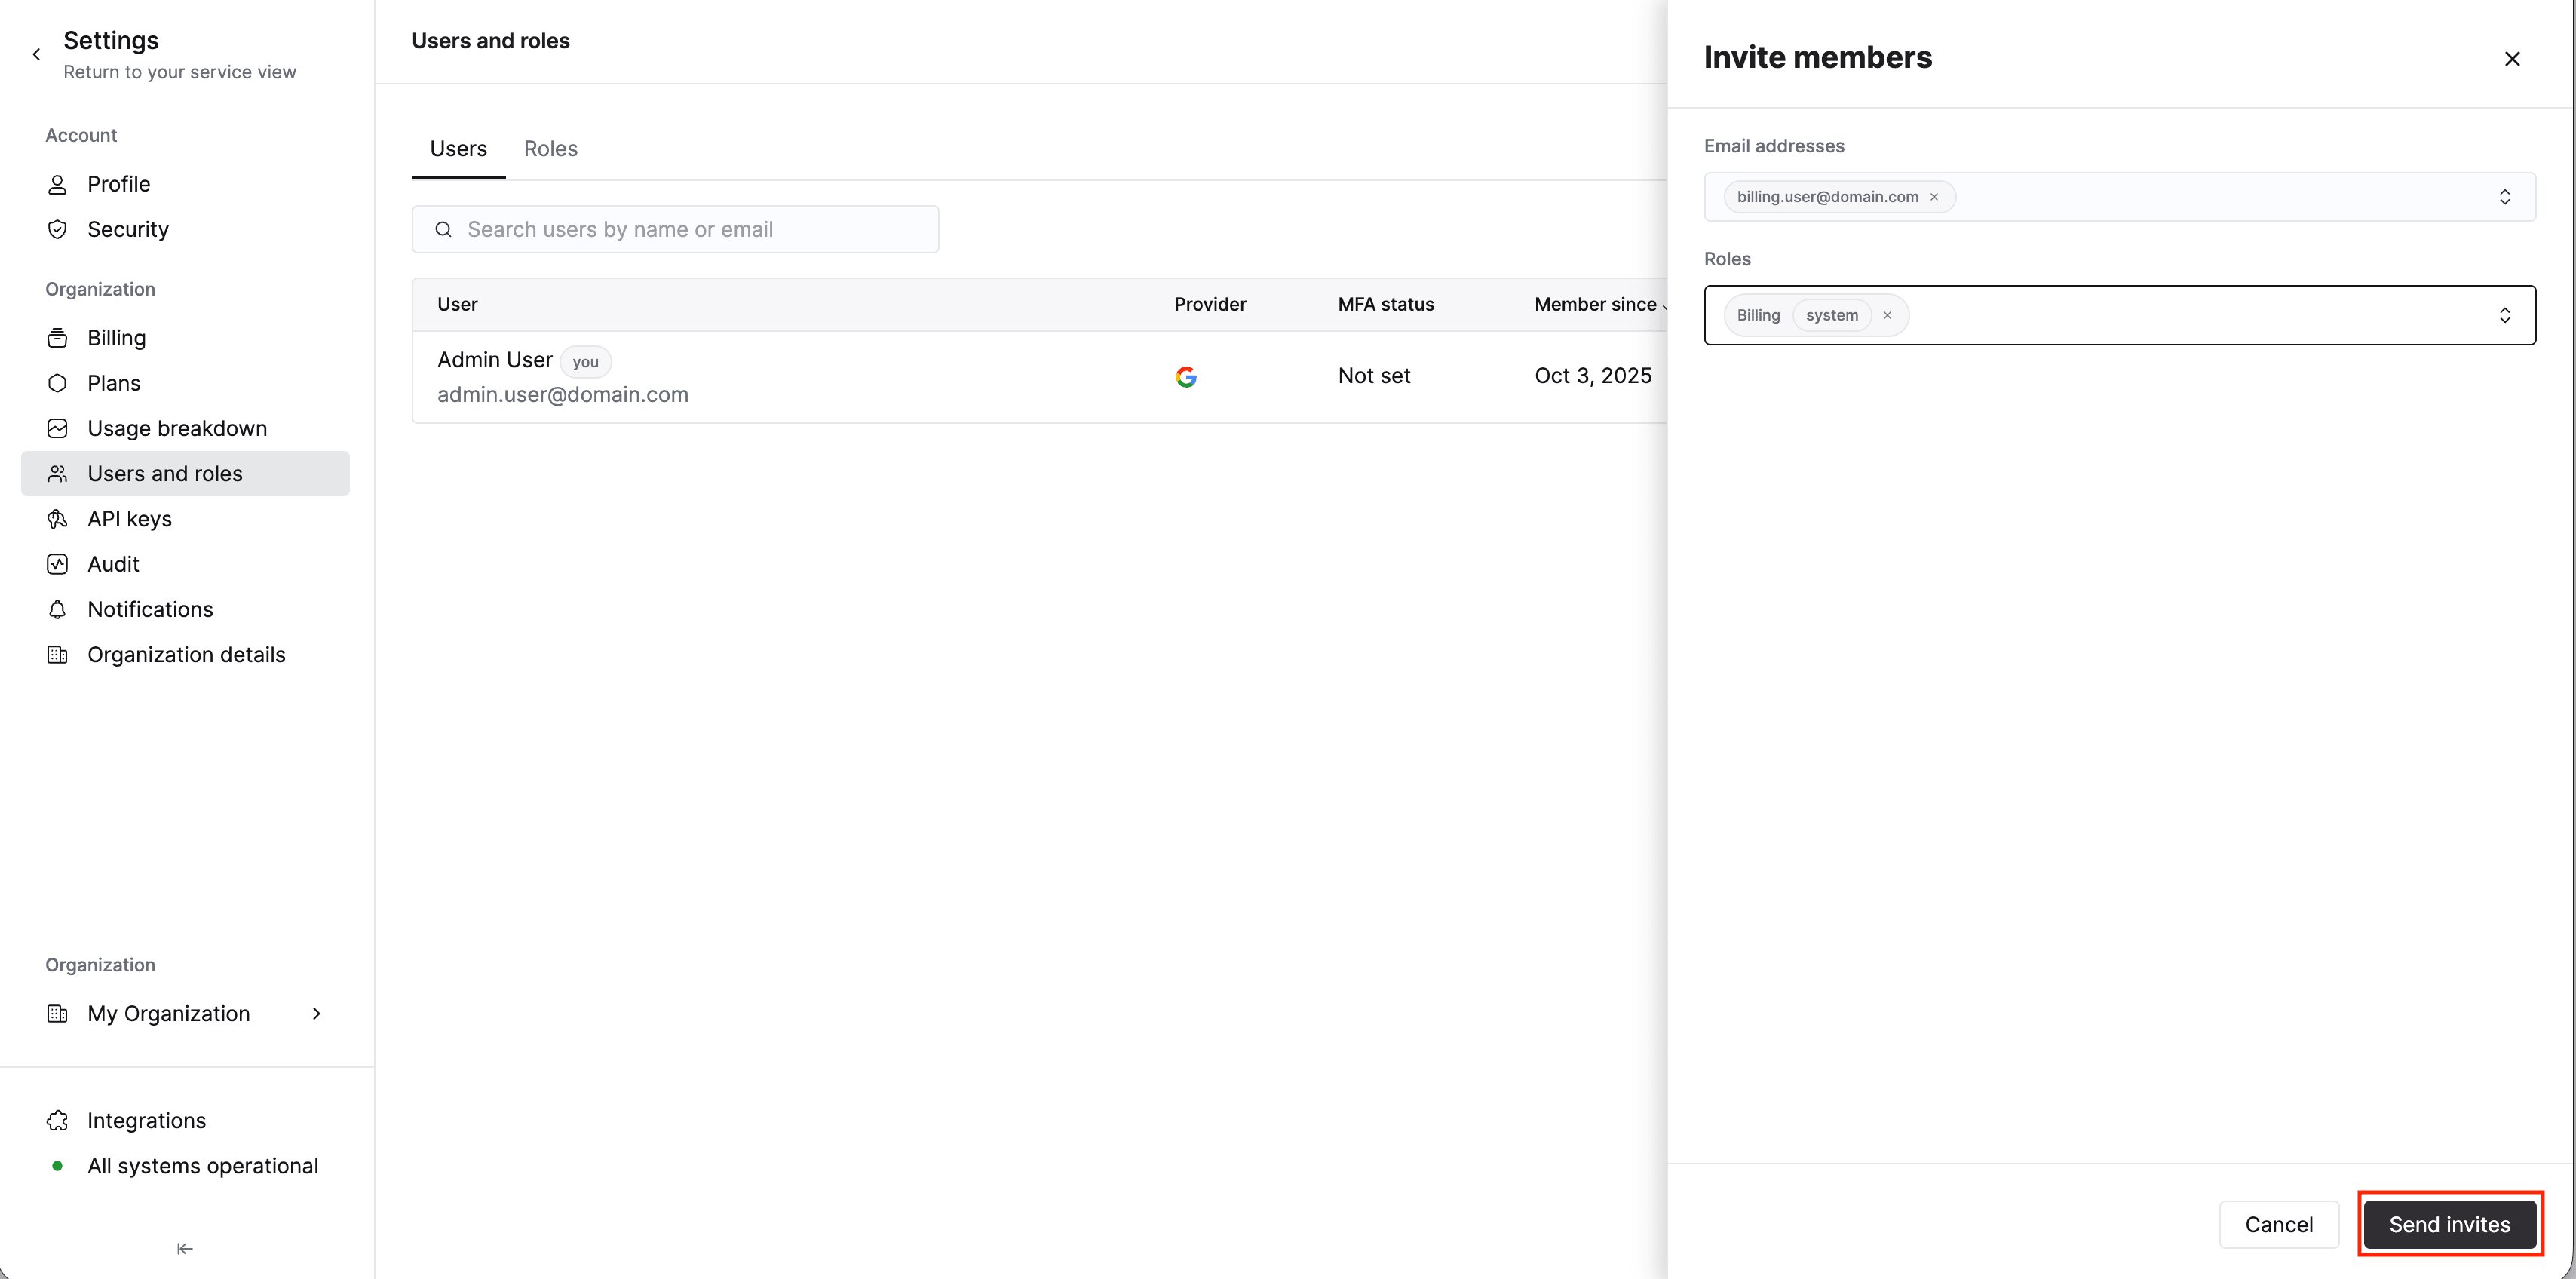
Send invites をクリックします。ユーザーにはメールが送信され、そのメールから組織に参加できます。招待の承諾について詳しくは、Manage my accountを参照してください。- IDプロバイダー内の SAML アプリケーションにユーザーを追加します。ユーザーは一度ログインするまで ClickHouse に表示されません。
- ユーザーが ClickHouse Cloud にログインすると、SAML 設定で選択したデフォルトのロールが自動的に割り当てられます。
- 権限を付与するには、以下の
ユーザーのロール割り当てを管理するの手順に従ってください
1
組織設定にアクセスして Users and roles を選択する
サービスページで、組織名を選択します。ポップアップメニューから
Users and roles メニュー項目を選択します。2
更新するユーザーを選択し、Edit を選択する
アクセスを変更するユーザーの行の末尾にあるメニューを選択します。ポップアップメニューから 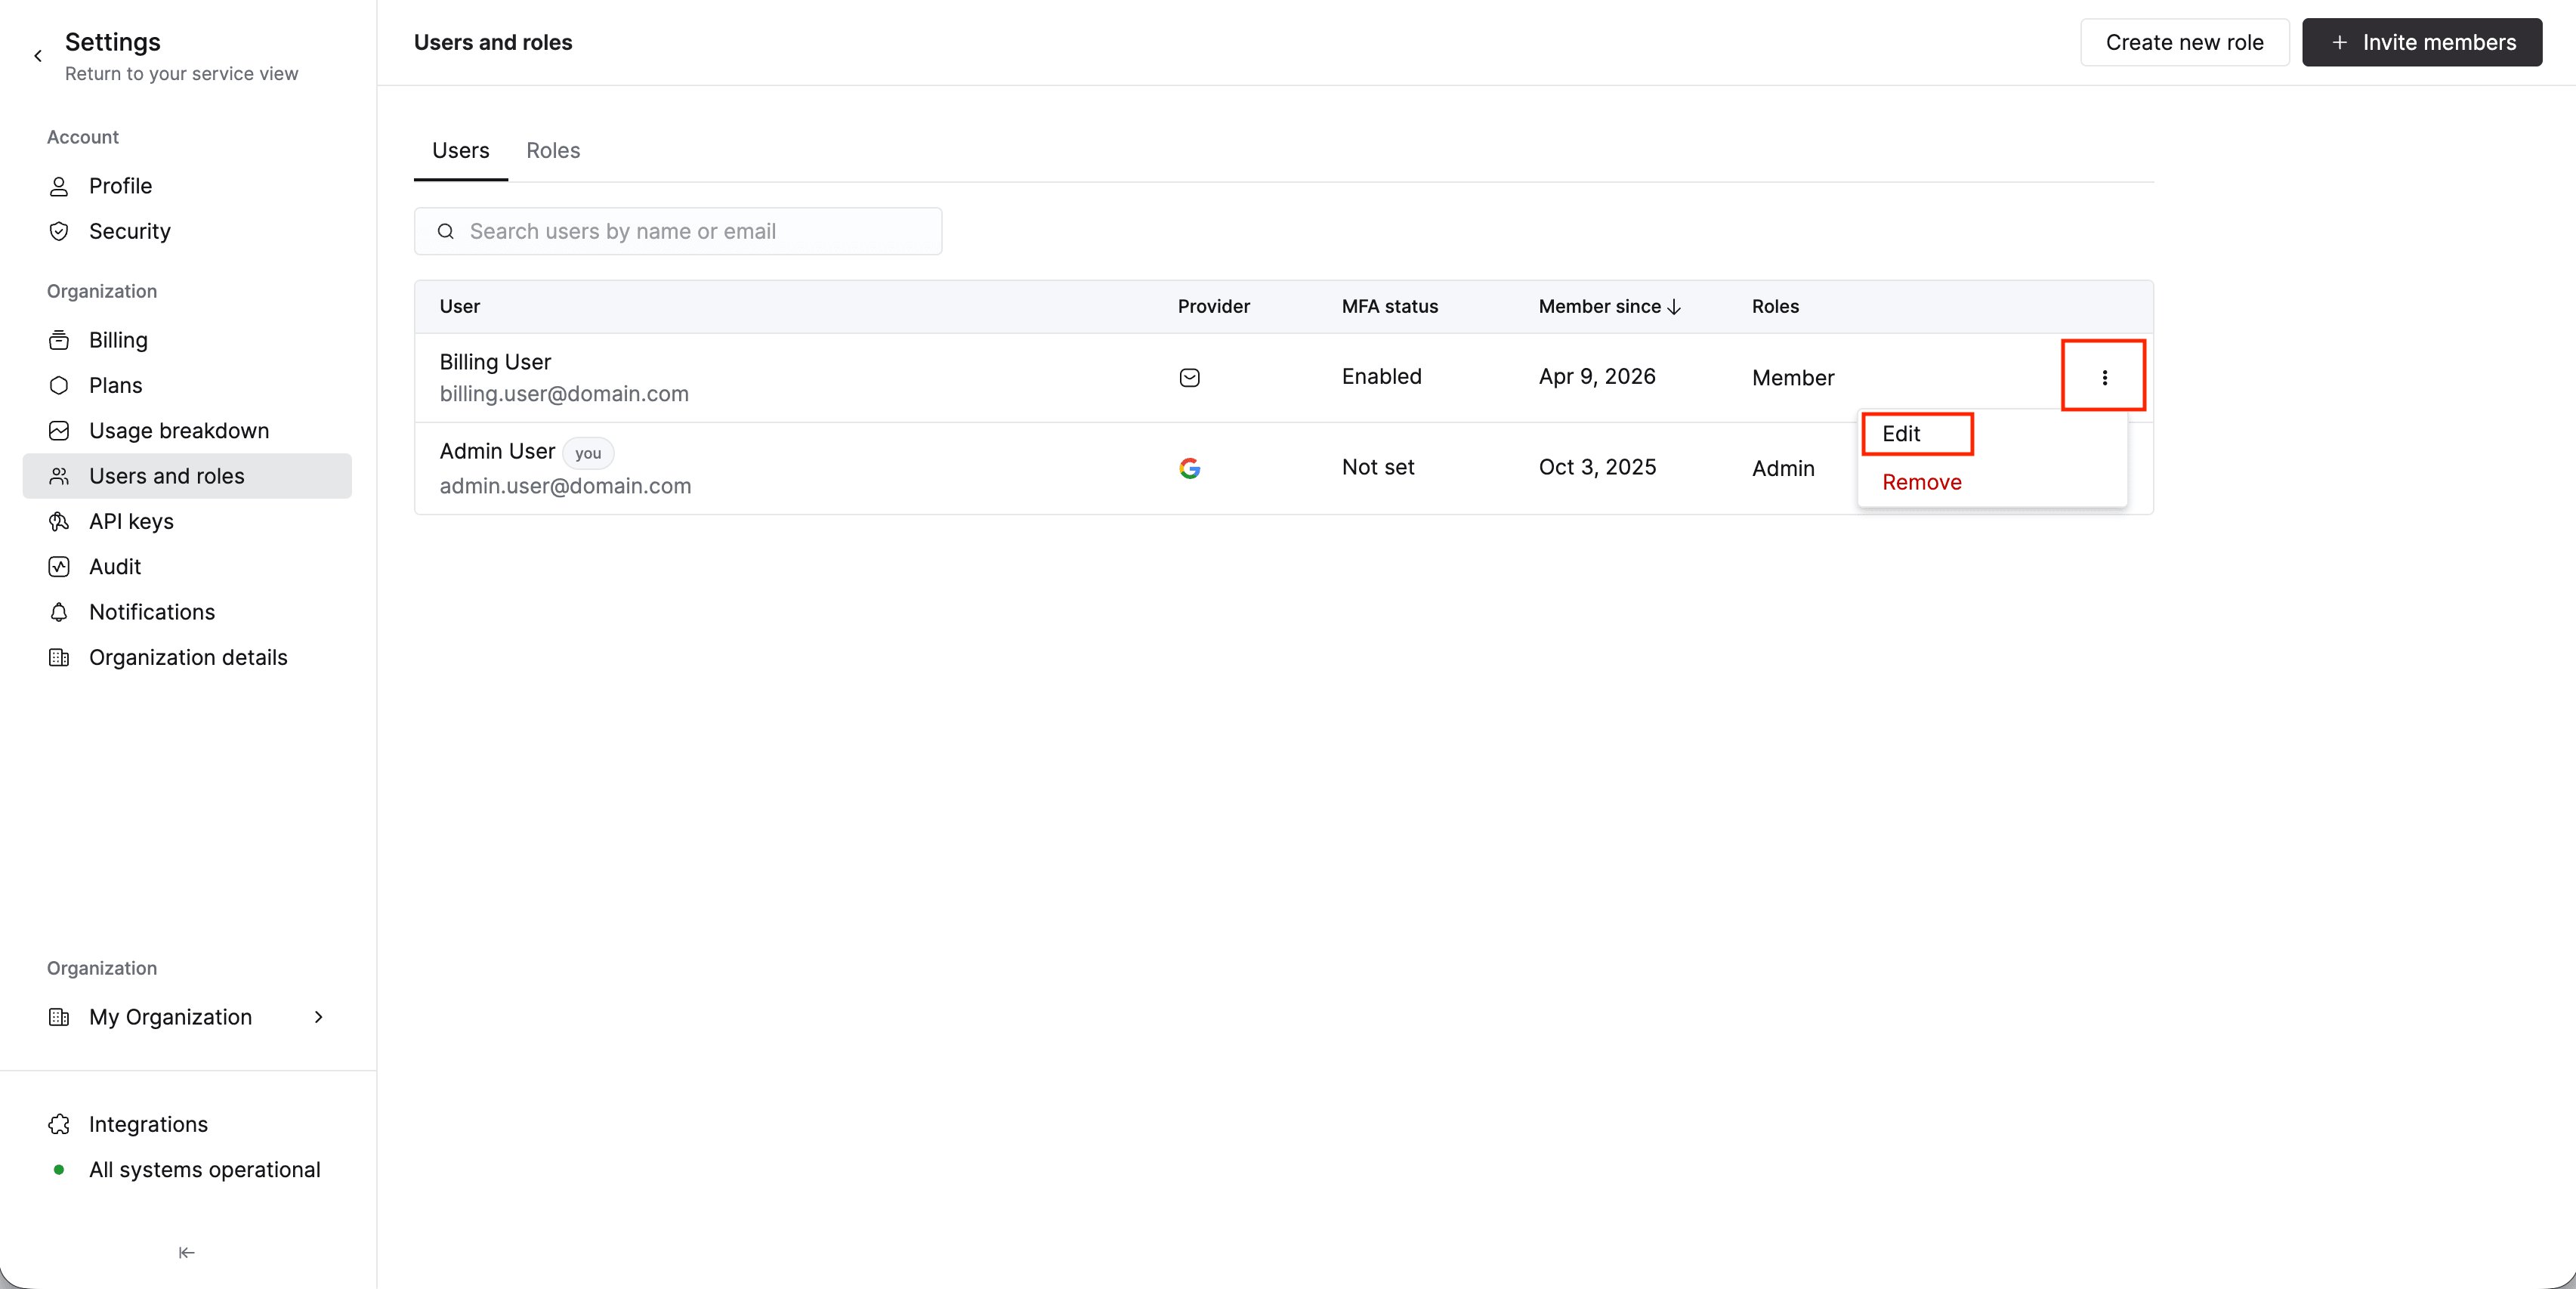
Edit を選択します。3
権限を更新する
Roles ボックスをクリックしてメニューを展開します。チェックボックスを選択して、そのユーザーにロールを追加または削除します。ロールと関連する権限の一覧については、Console roles and permissions を参照してください。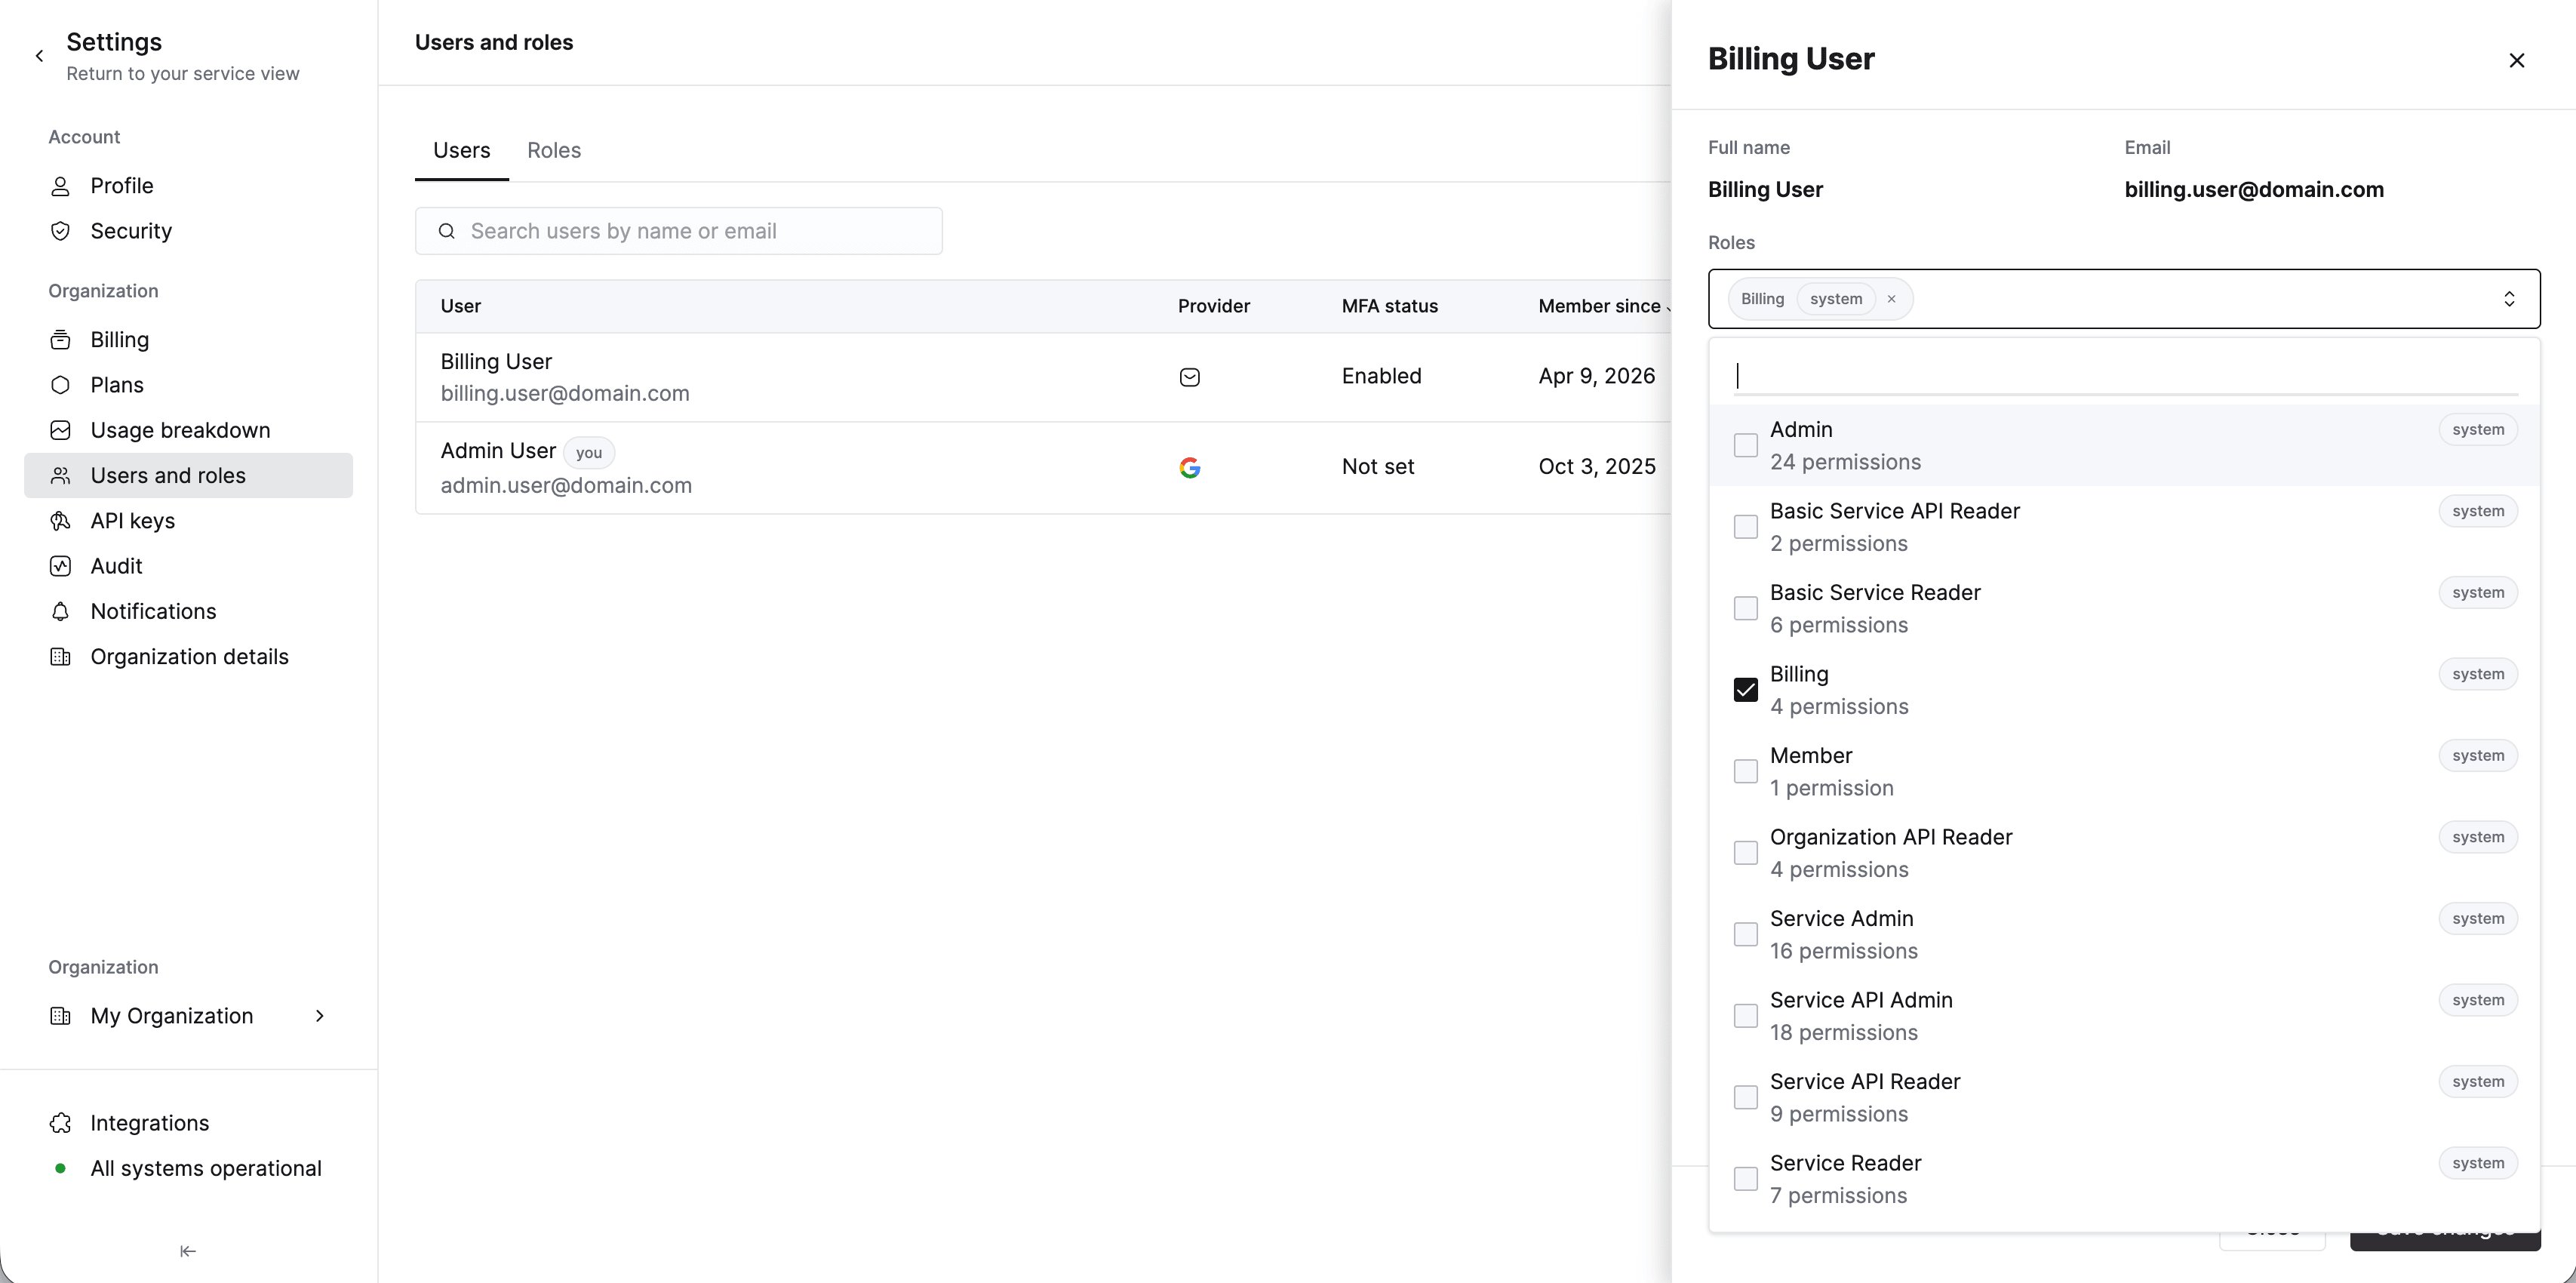
4
変更を保存する
タブの下部にある
Save changes ボタンをクリックして変更を保存します。SAML ユーザーを削除するIDプロバイダー で ClickHouse アプリケーションへの割り当てが解除された SAML ユーザーは、ClickHouse Cloud にログインできなくなります。アカウントはコンソールから自動では削除されないため、手動で削除する必要があります。
- 左下にある組織名を選択します
Users and rolesをクリックします- ユーザー名の横にある 3 点メニューをクリックし、
Removeを選択します Remove userボタンをクリックして操作を確定します