跳转到主要内容
Splunk 是一个数据分析和监控平台。 此附加组件可将 ClickHouse Cloud 审计日志 存储到 Splunk 中。它使用 ClickHouse Cloud API 下载审计日志。 此附加组件仅包含一个 模块化输入,不提供额外的 UI。

安装

适用于 Splunk Enterprise

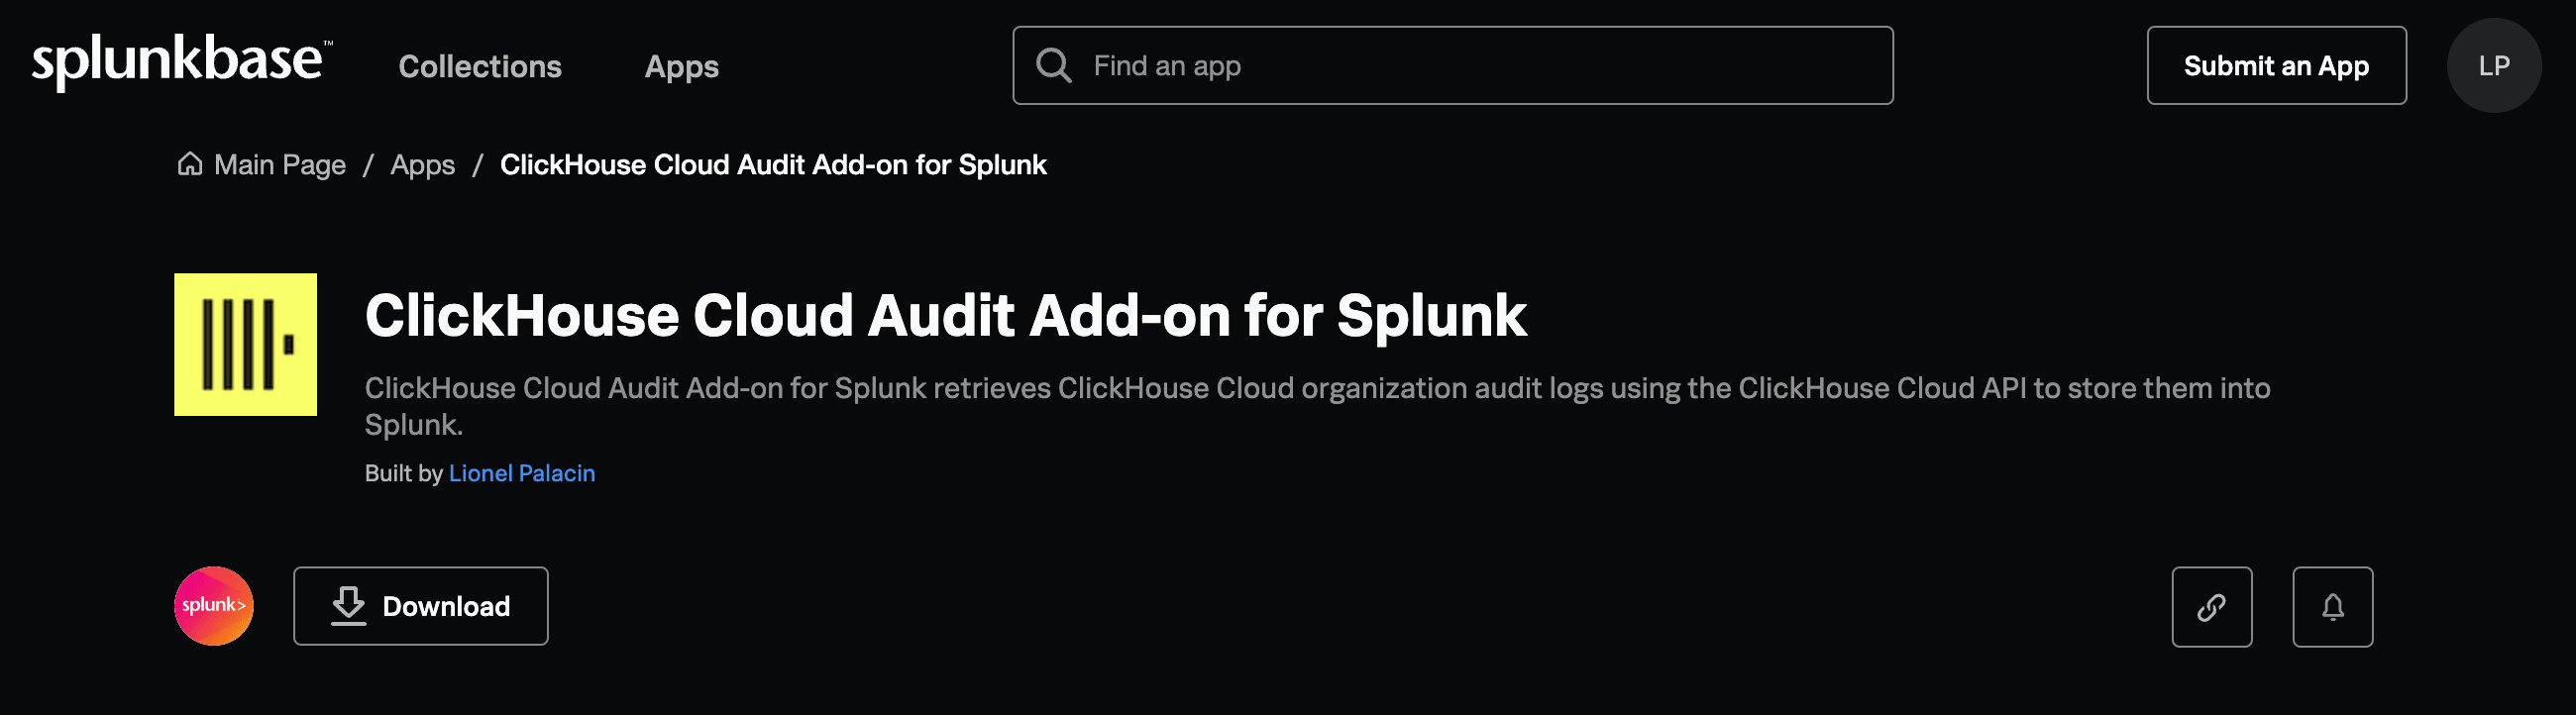
从 Splunkbase 下载用于 Splunk 的 ClickHouse Cloud Audit 附加组件。
显示 ClickHouse Cloud Audit 附加组件 for Splunk 下载页面的 Splunkbase 网站
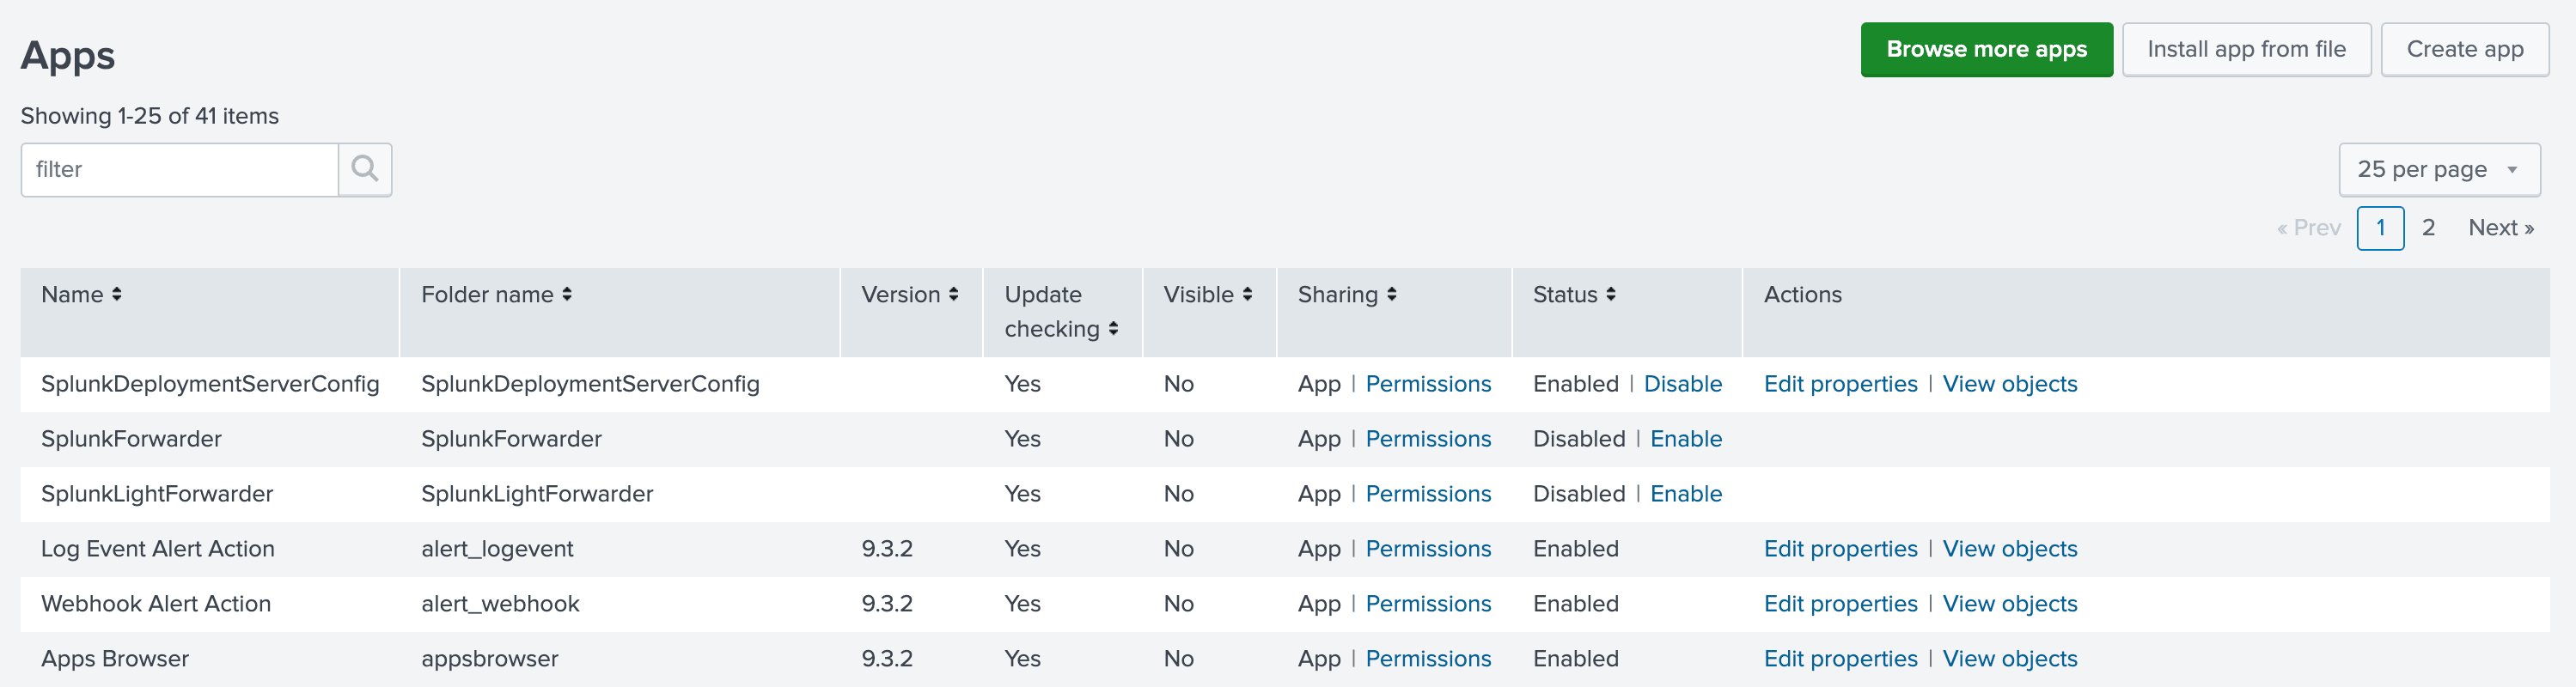
在 Splunk Enterprise 中,转到 Apps -> Manage,然后点击 Install app from file。
显示带有 Install app from file 选项的 Apps 管理页面的 Splunk Enterprise 界面
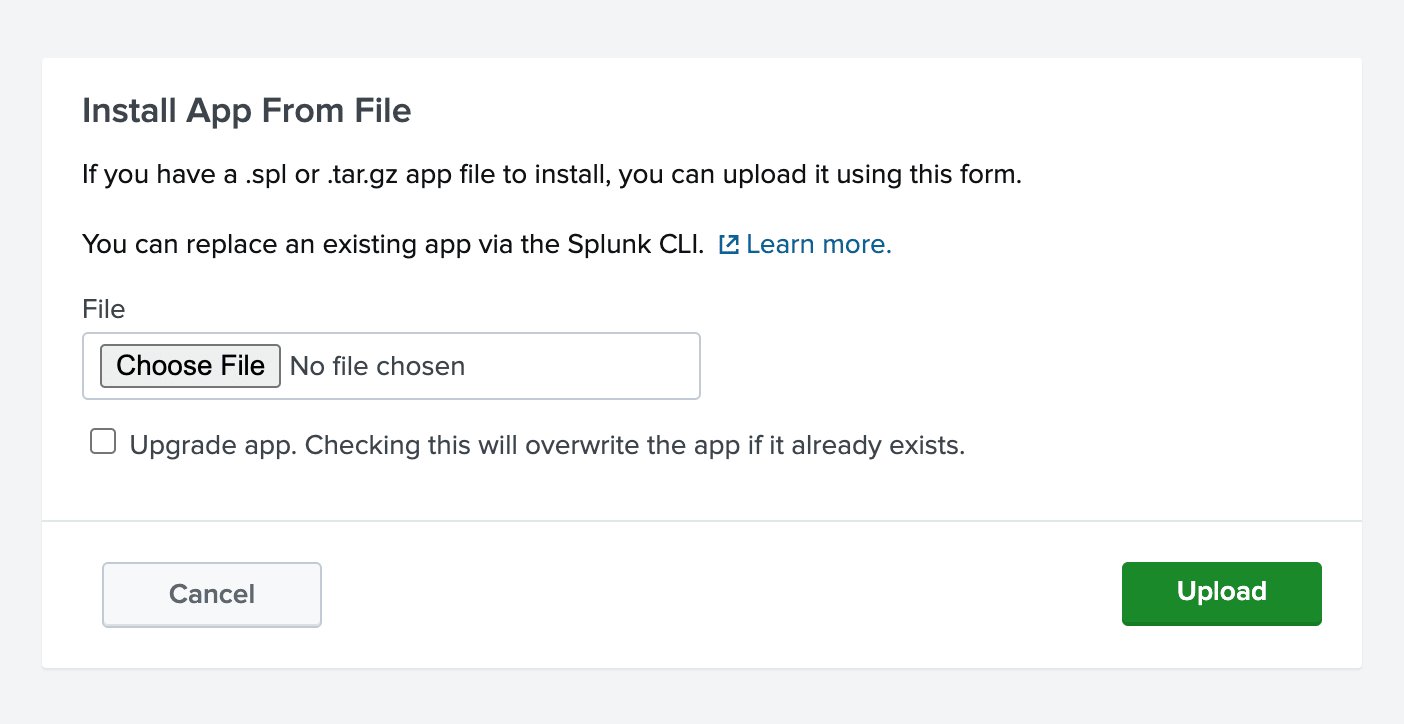
选择从 Splunkbase 下载的归档文件,然后点击 Upload。
用于上传 ClickHouse 附加组件的 Splunk 应用安装对话框
如果一切顺利,你现在应该可以看到 ClickHouse 审计日志应用已安装。否则,请查看 Splunkd 日志中的错误信息。

模块化输入配置

要配置模块化输入,首先需要准备好 ClickHouse Cloud 部署中的以下信息:

从 ClickHouse Cloud 获取信息

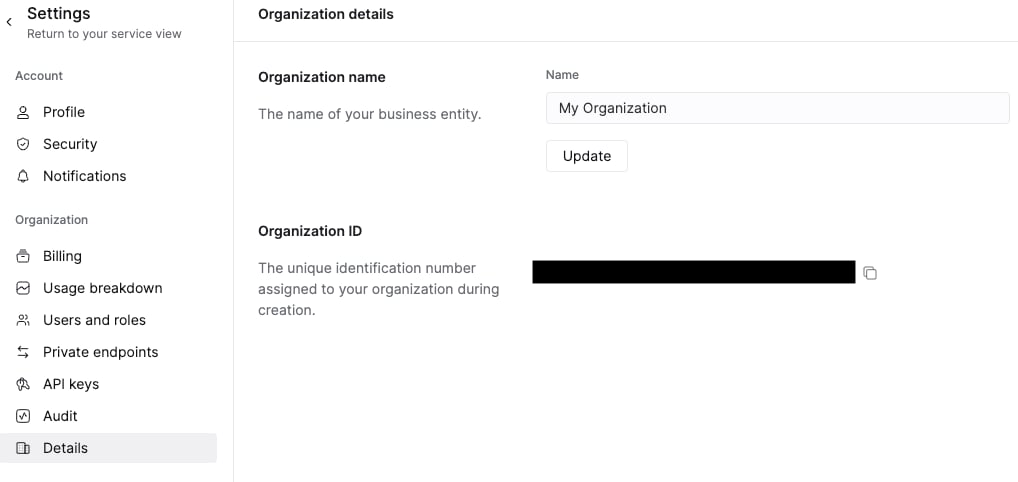
登录 ClickHouse Cloud 控制台。 进入 Organization -> Organization details,在此处复制 Organization ID。
显示包含 Organization ID 的 Organization details 页面的 ClickHouse Cloud 控制台
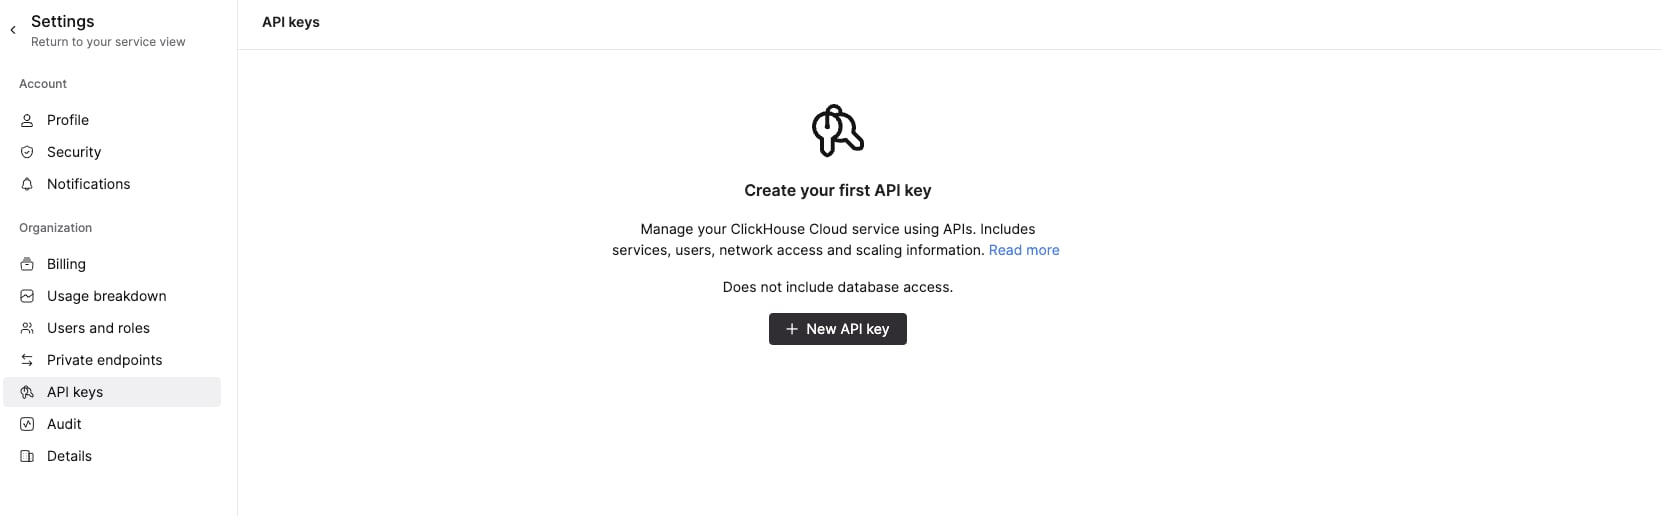
然后,在左侧菜单中进入 API Keys。
显示左侧导航菜单中 API Keys 部分的 ClickHouse Cloud 控制台
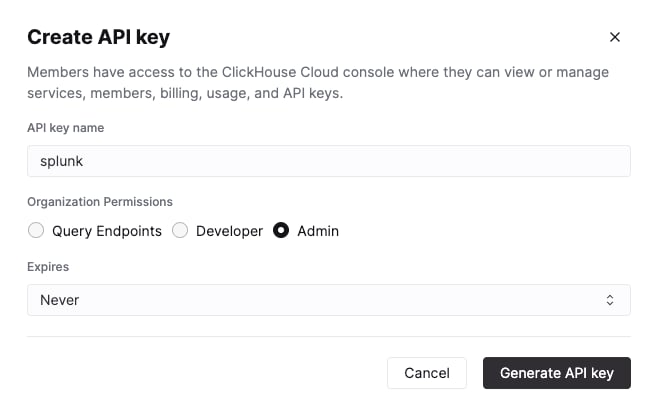
创建一个 API 密钥,为其指定一个有意义的名称,并选择 Admin 权限。点击 Generate API Key。
显示已选择 Admin 权限的 API 密钥创建界面的 ClickHouse Cloud 控制台
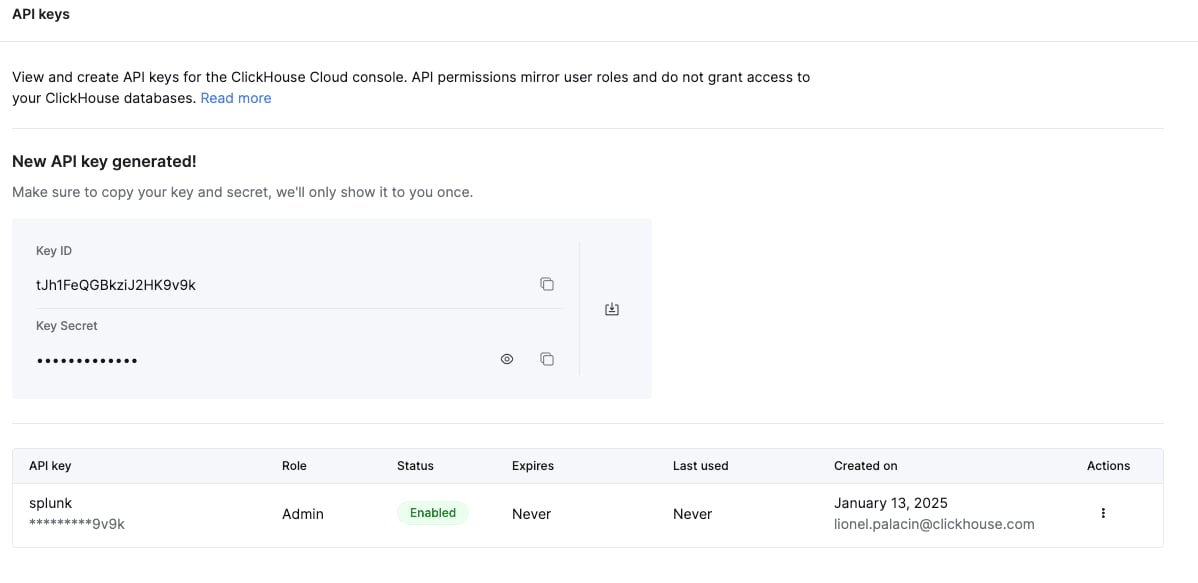
将 API 密钥和密钥妥善保存到安全的地方。
显示需保存的已生成 API 密钥和密钥的 ClickHouse Cloud 控制台

在 Splunk 中配置数据输入

回到 Splunk,导航到 Settings -> Data inputs。
显示带有 Data inputs 选项的 Settings 菜单的 Splunk 界面
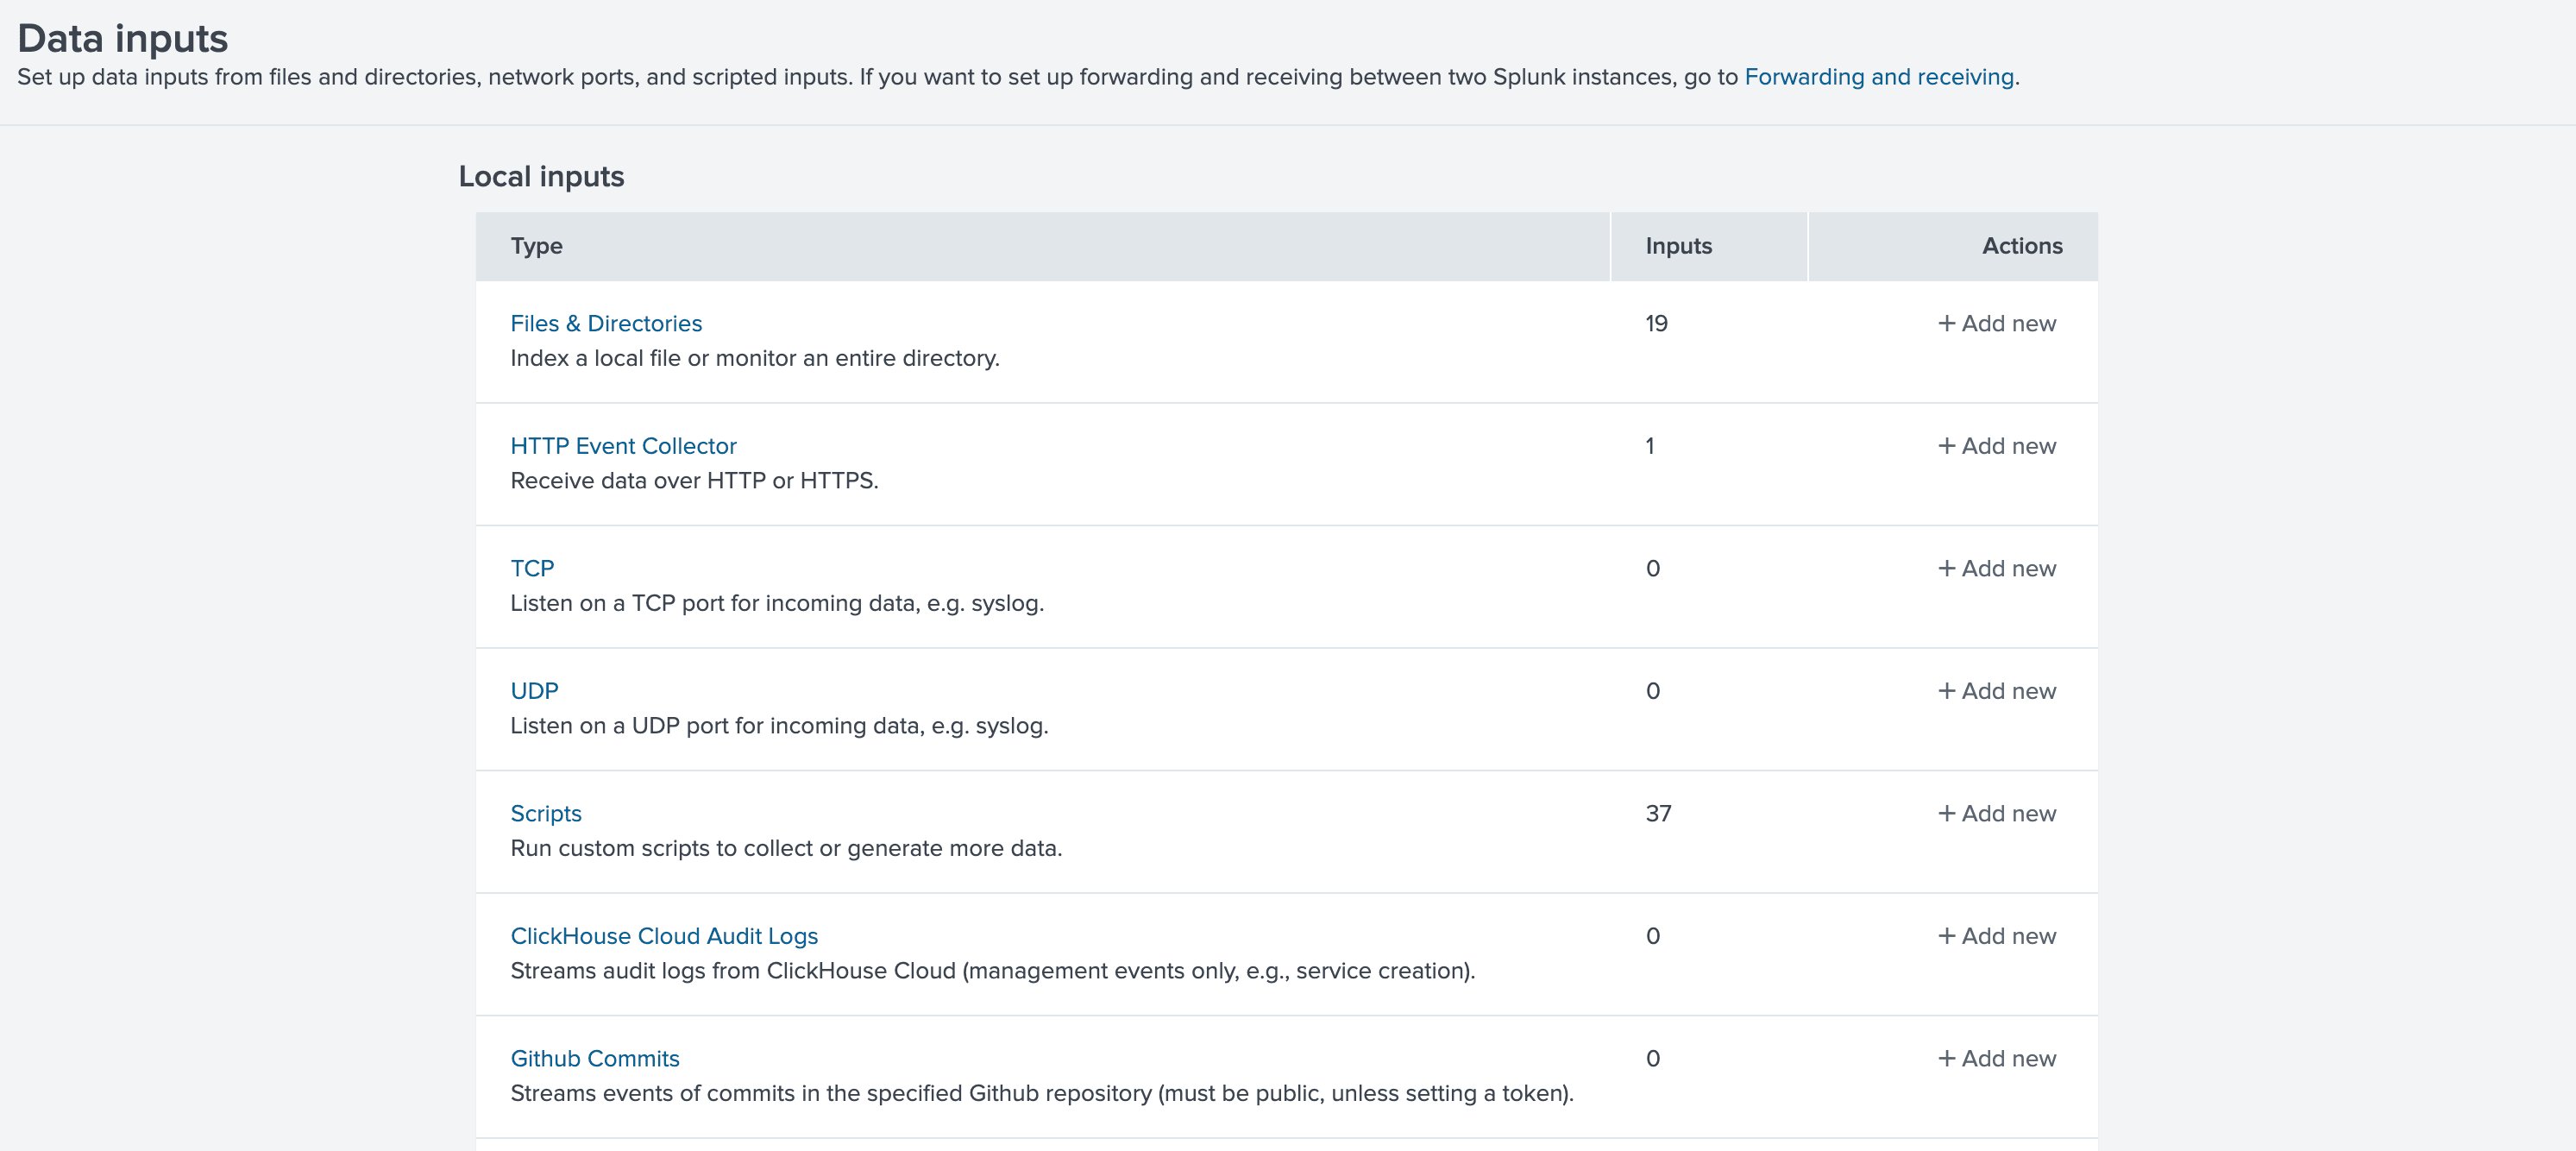
选择 ClickHouse Cloud 审计日志数据输入。
显示 ClickHouse Cloud 审计日志选项的 Splunk Data inputs 页面
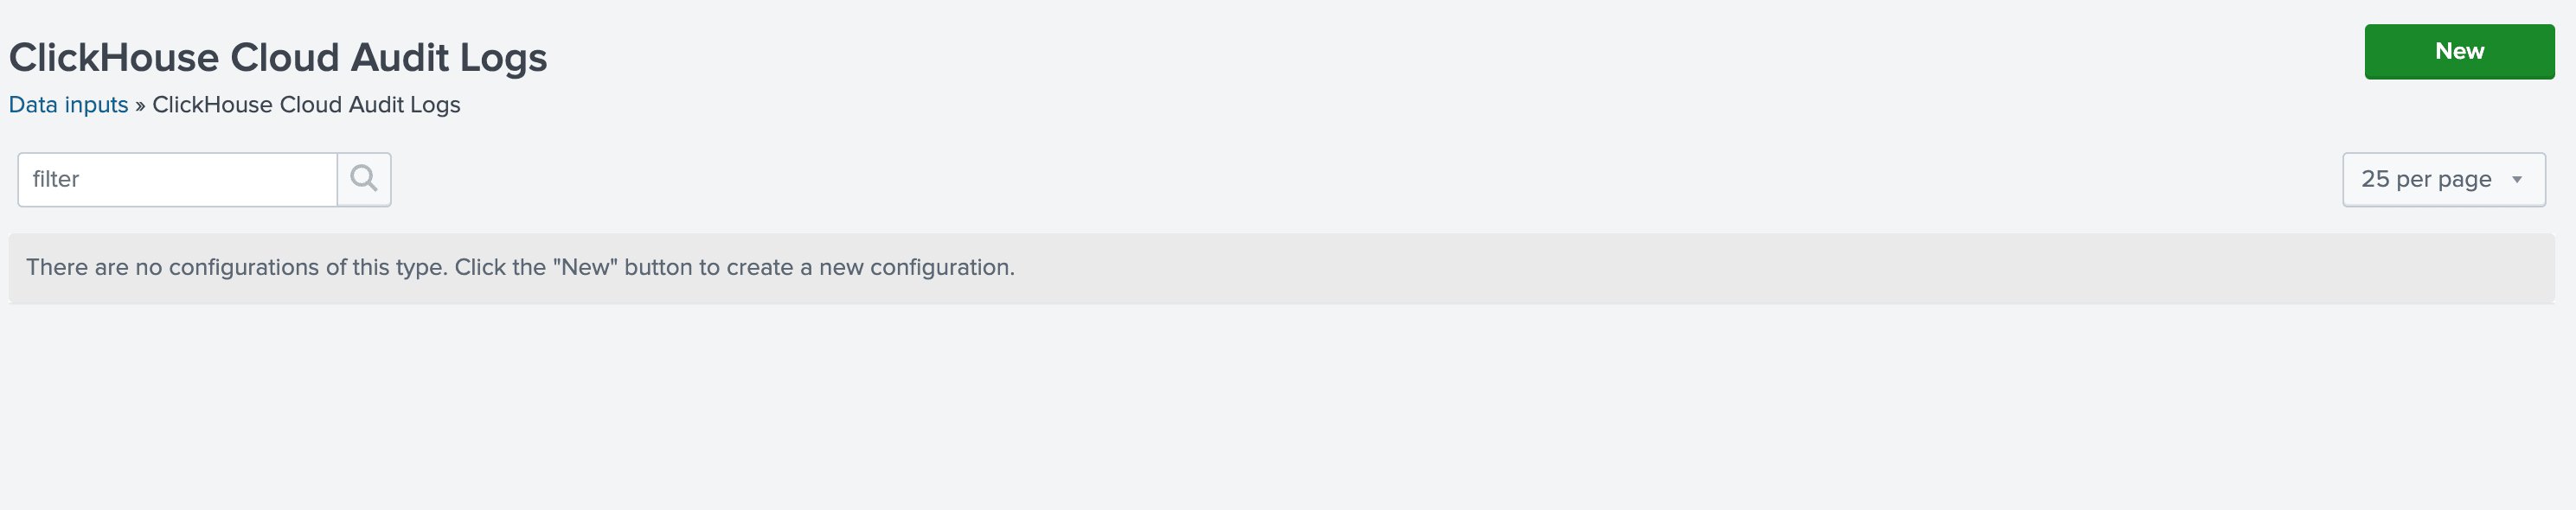
点击“New”以配置一个新的数据输入实例。
用于配置新的 ClickHouse Cloud 审计日志数据输入的 Splunk 界面
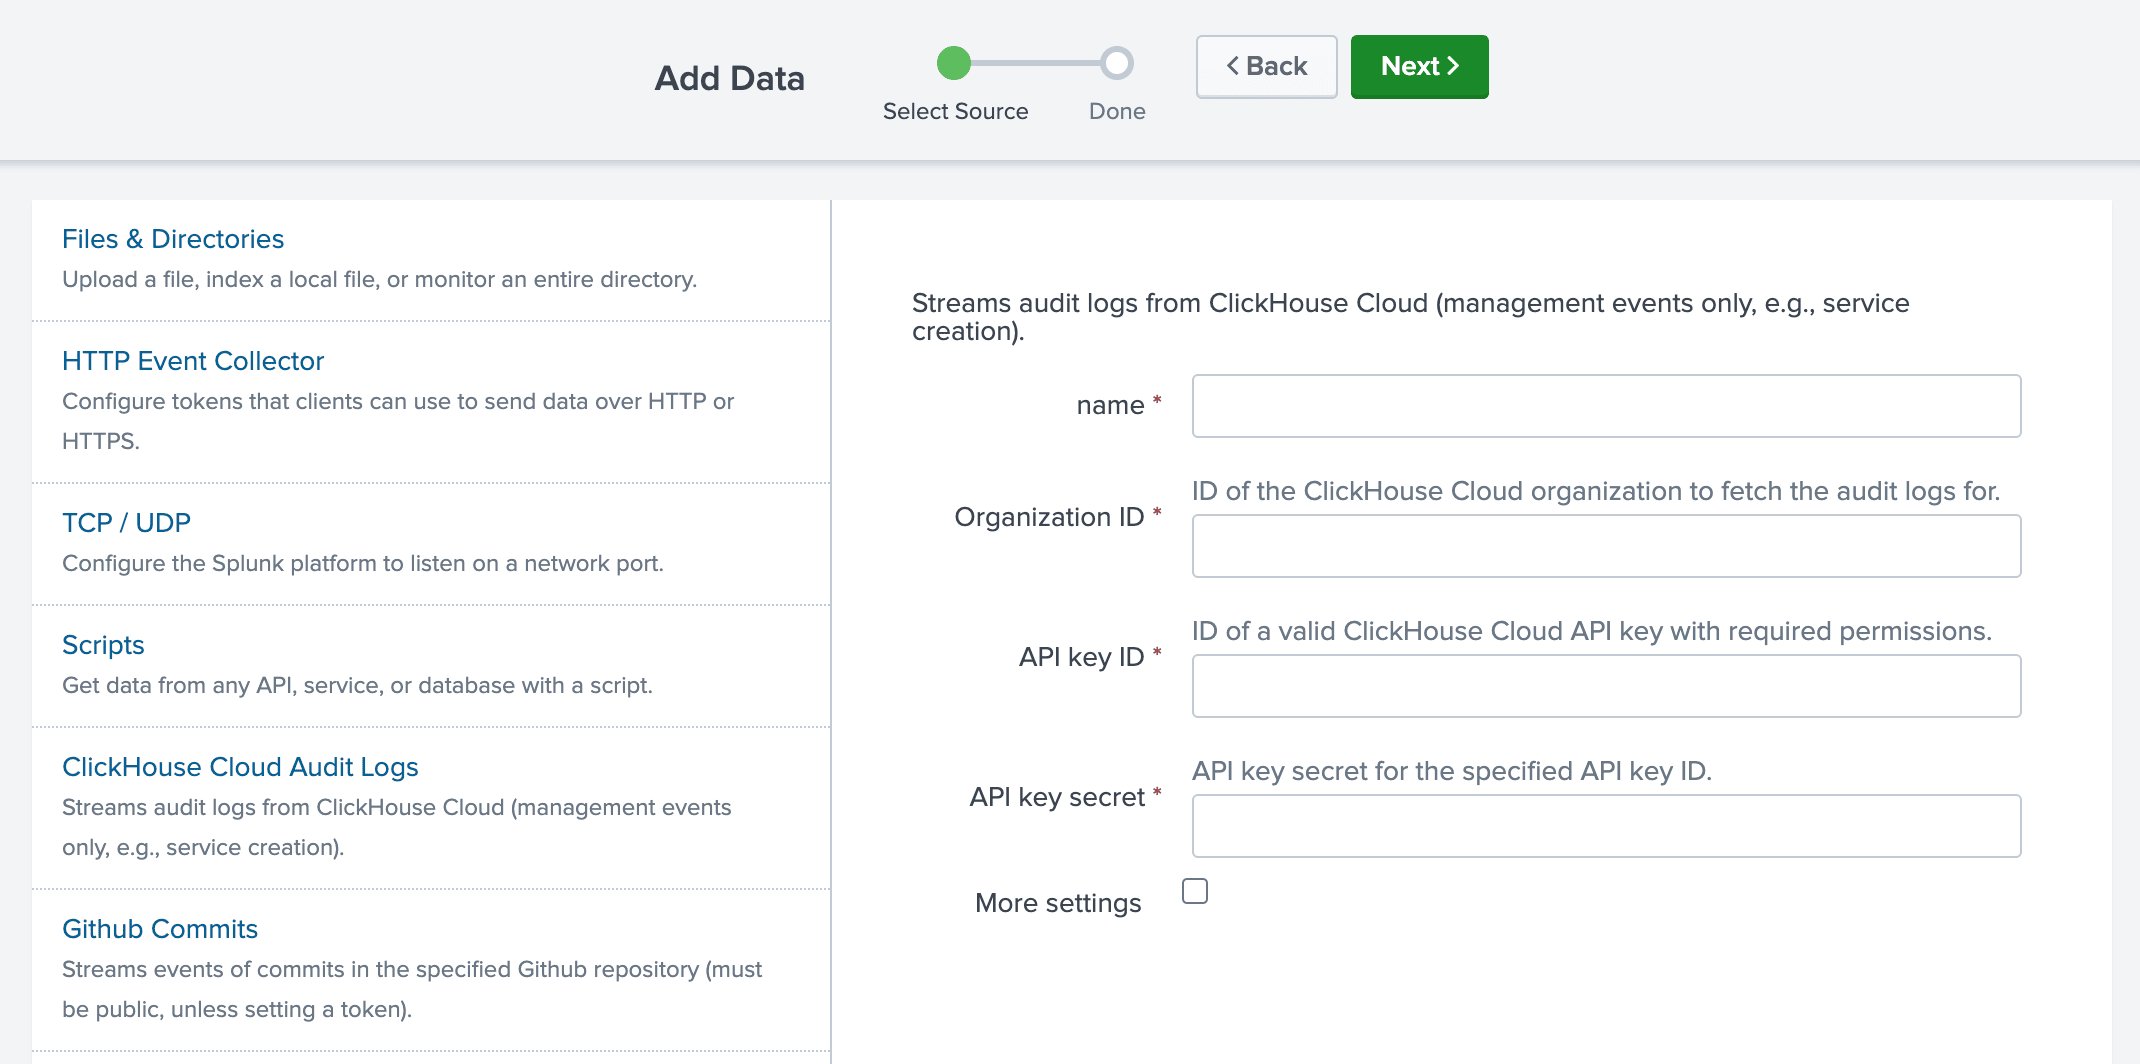
输入完所有信息后,点击 Next。
已完成 ClickHouse 数据输入设置的 Splunk 配置页面
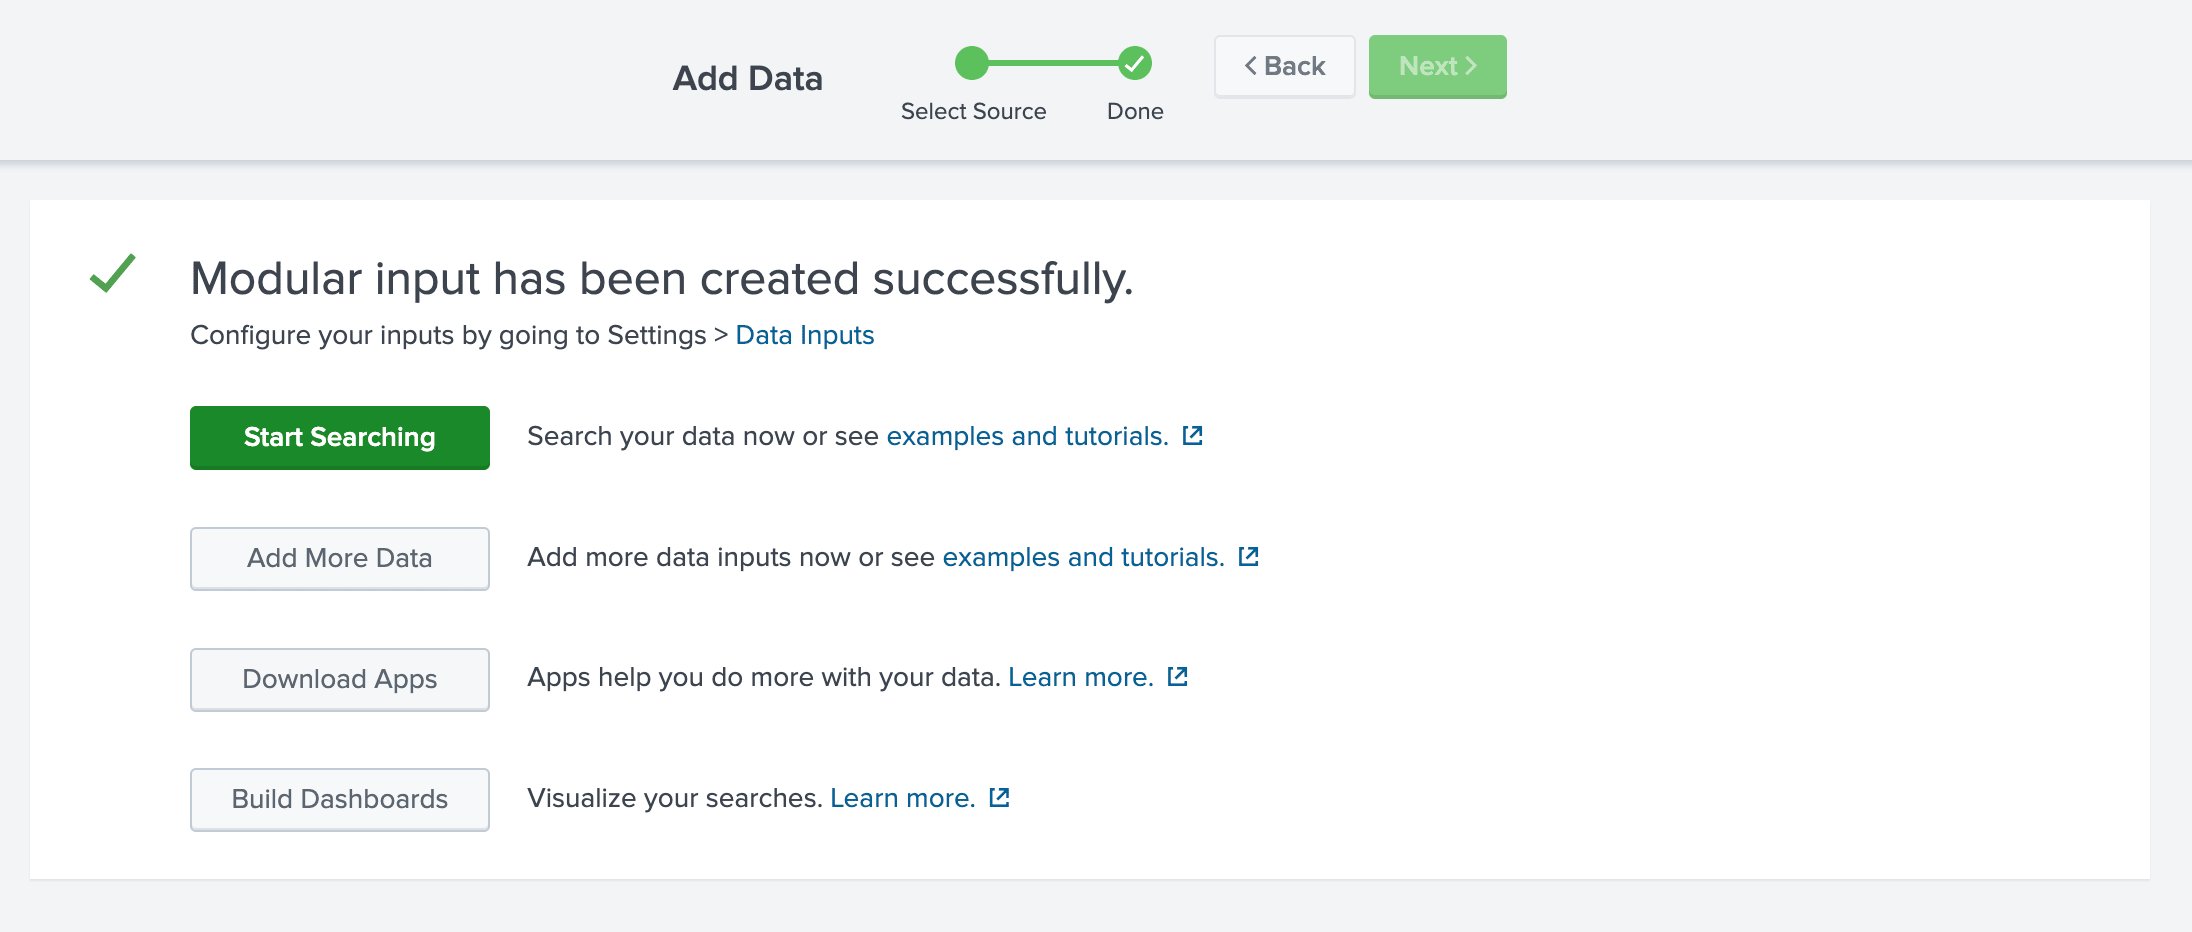
数据输入已配置完成,现在可以开始浏览审计日志了。

用法

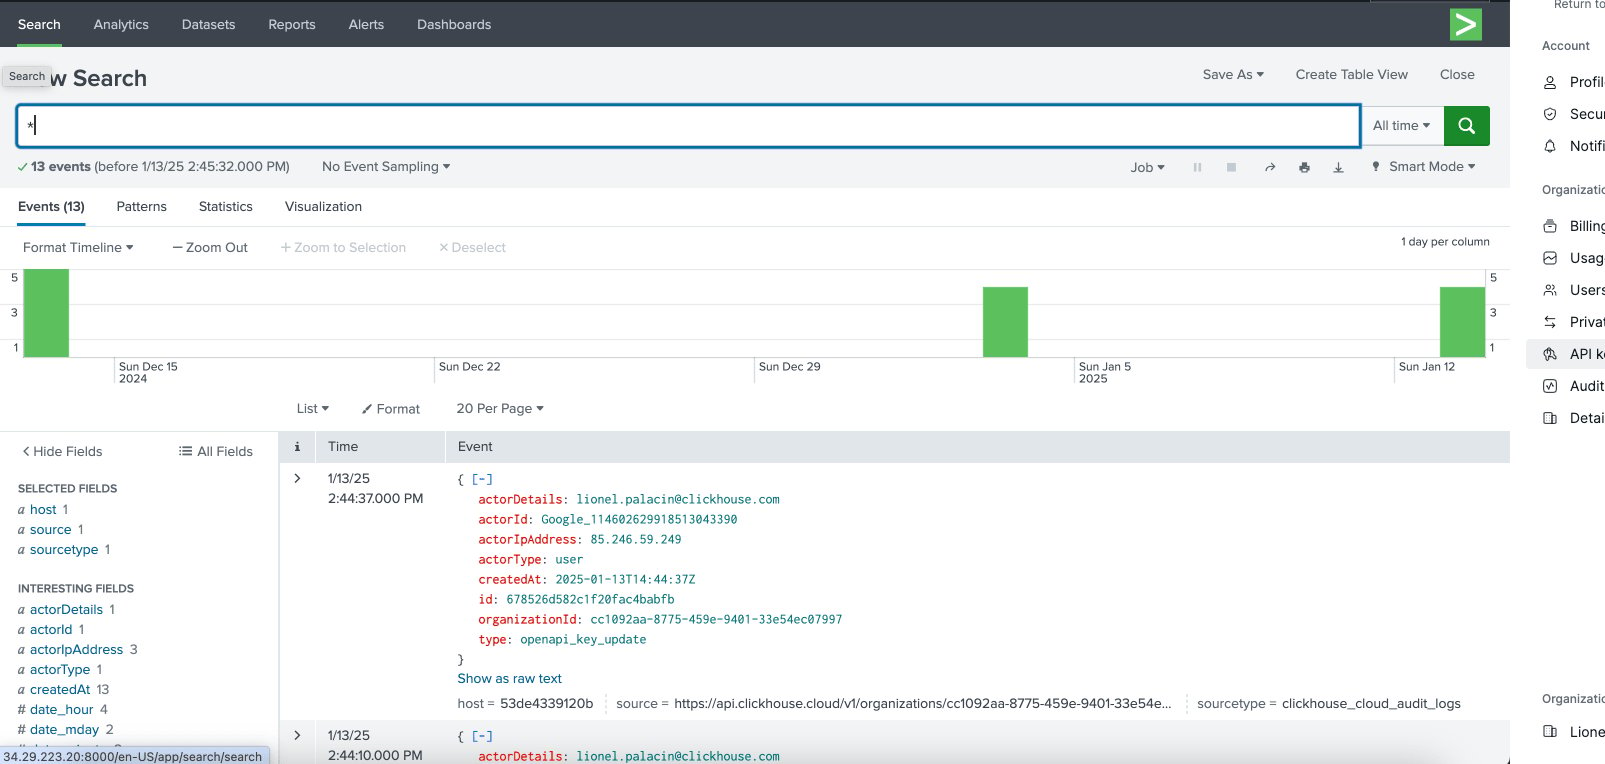
模块化输入会将数据存储到 Splunk 中。要查看这些数据,可以使用 Splunk 的通用搜索视图。
显示 ClickHouse 审计日志数据的 Splunk 搜索界面