Сохранение журналов аудита ClickHouse Cloud в Splunk
Храните журналы аудита ClickHouse Cloud в Splunk.
Splunk — это платформа для анализа данных и мониторинга.Это дополнение позволяет сохранять журналы аудита ClickHouse Cloud в Splunk. Для загрузки журналов аудита оно использует ClickHouse Cloud API.Это дополнение содержит только модульный ввод и не включает никаких дополнительных элементов интерфейса.
Установка
Для Splunk Enterprise
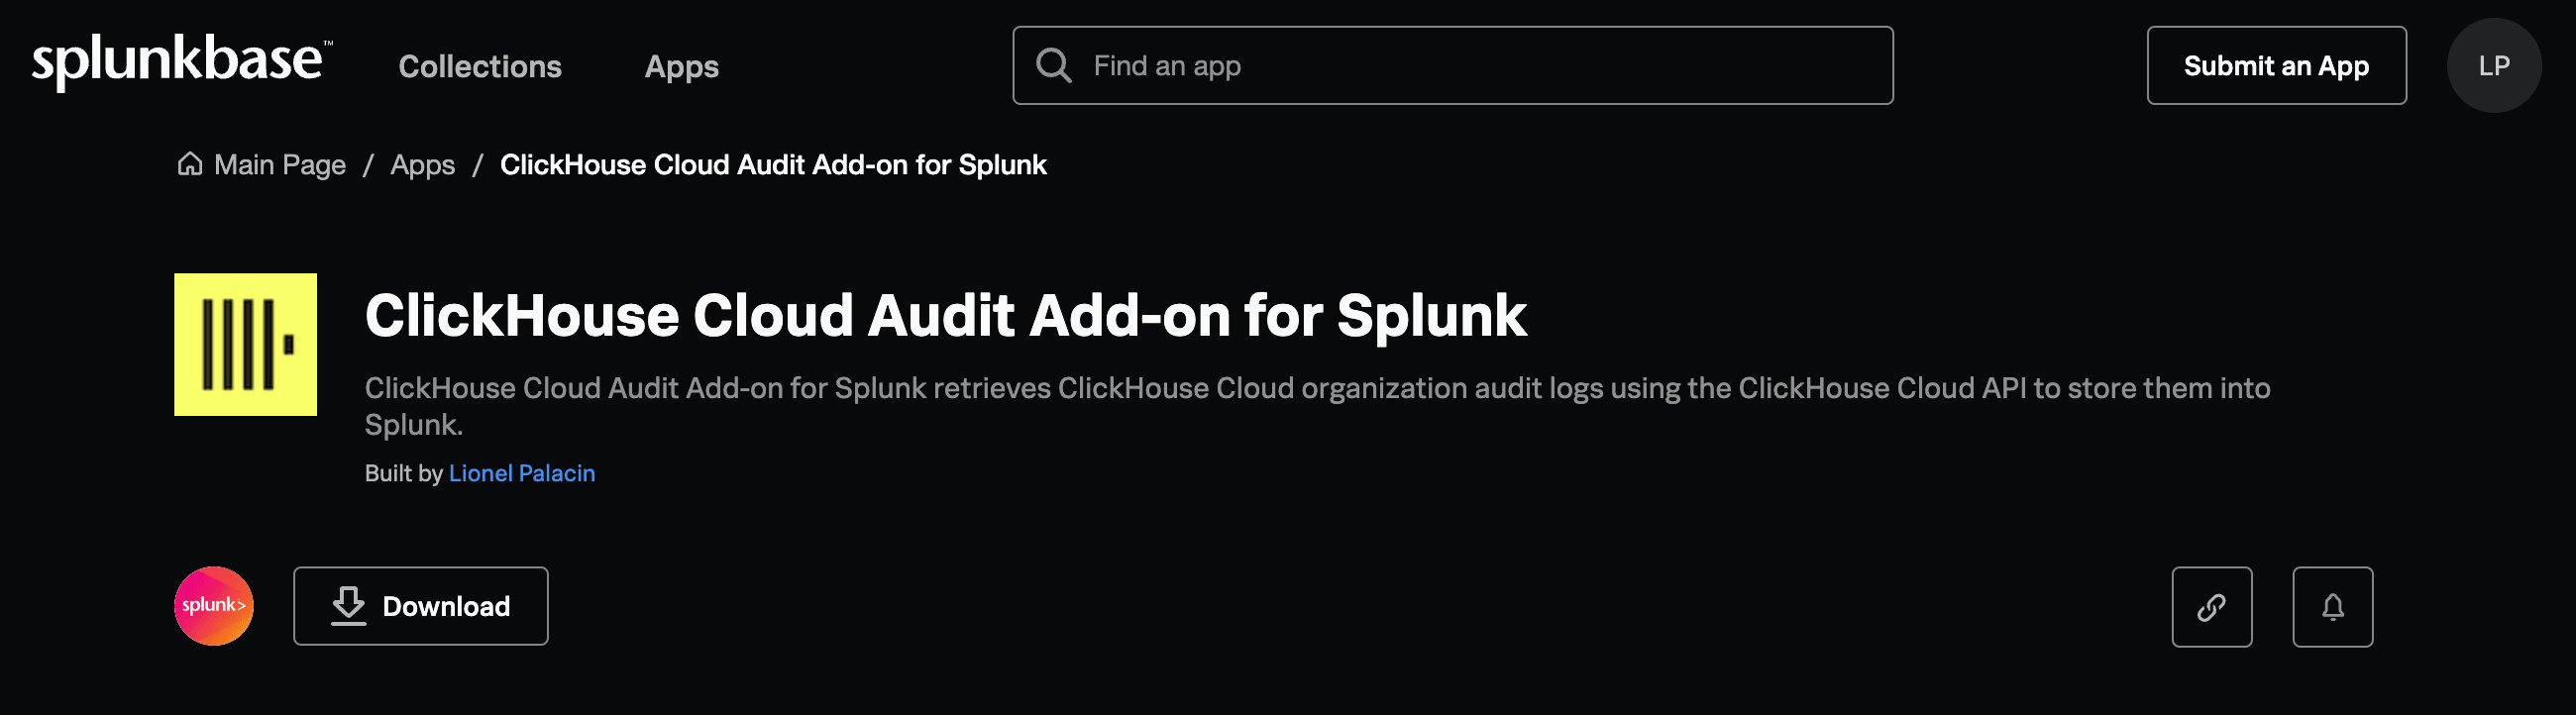
Скачайте ClickHouse Cloud Audit Add-on for Splunk с Splunkbase.
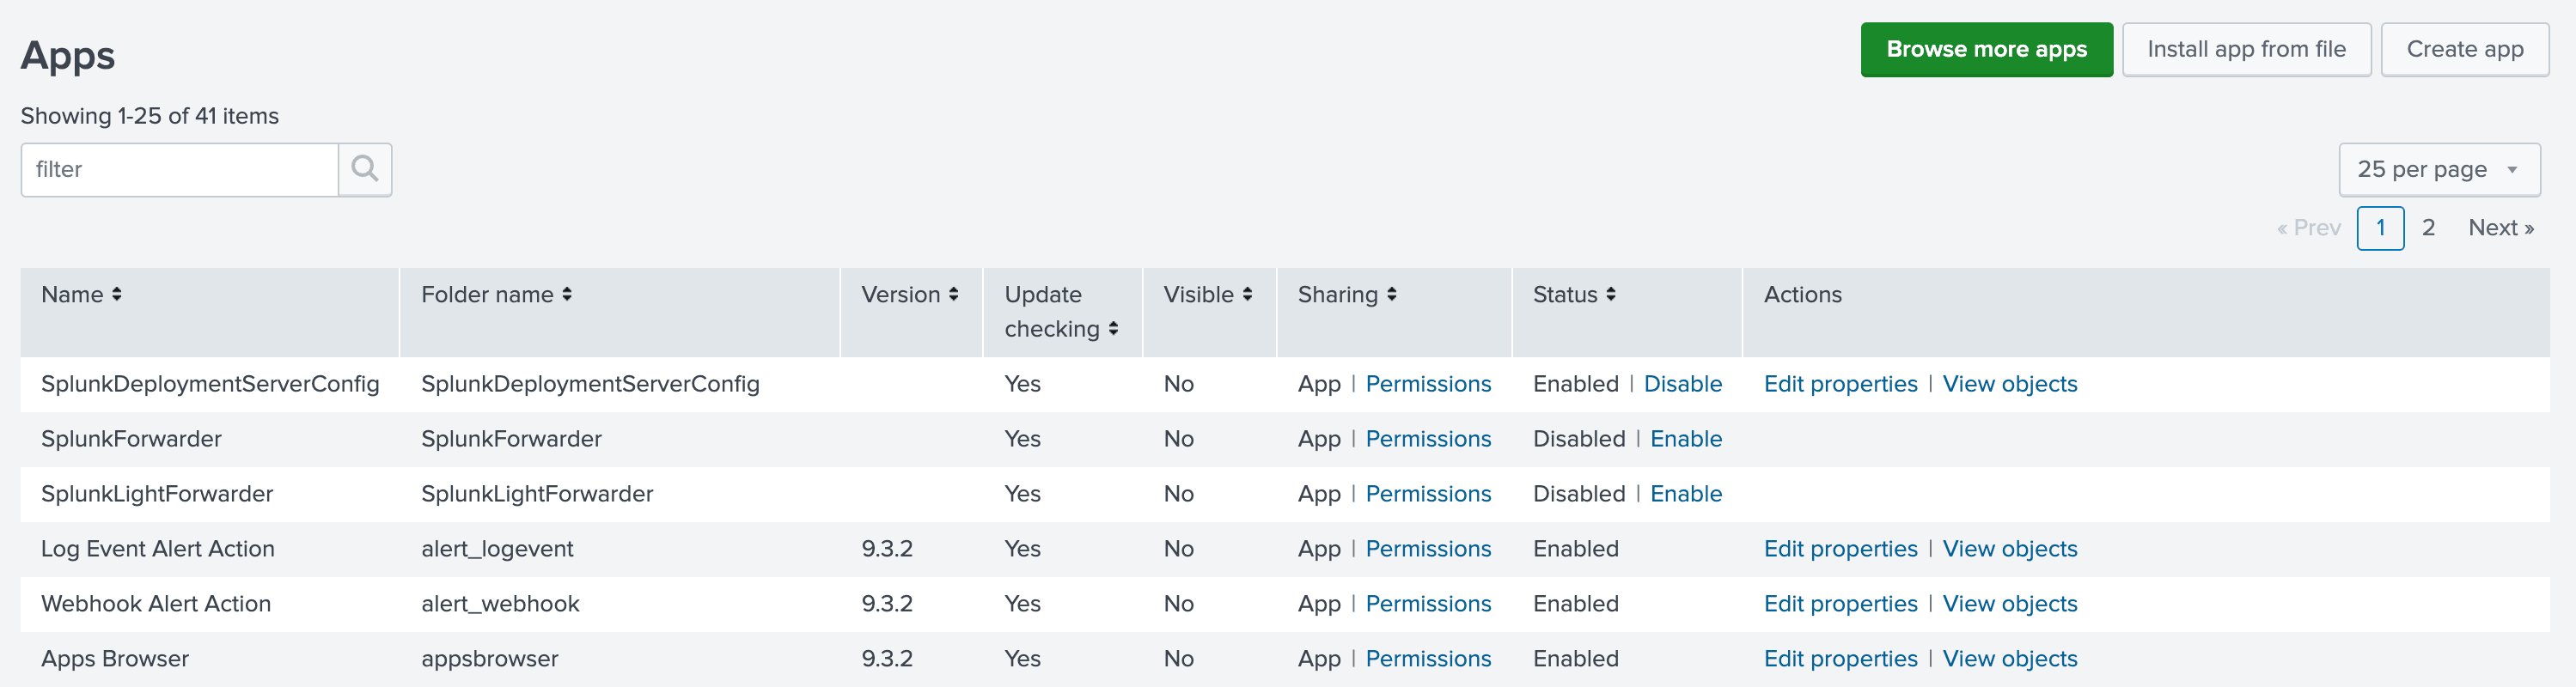
В Splunk Enterprise перейдите в Apps -> Manage. Затем нажмите Install app from file.
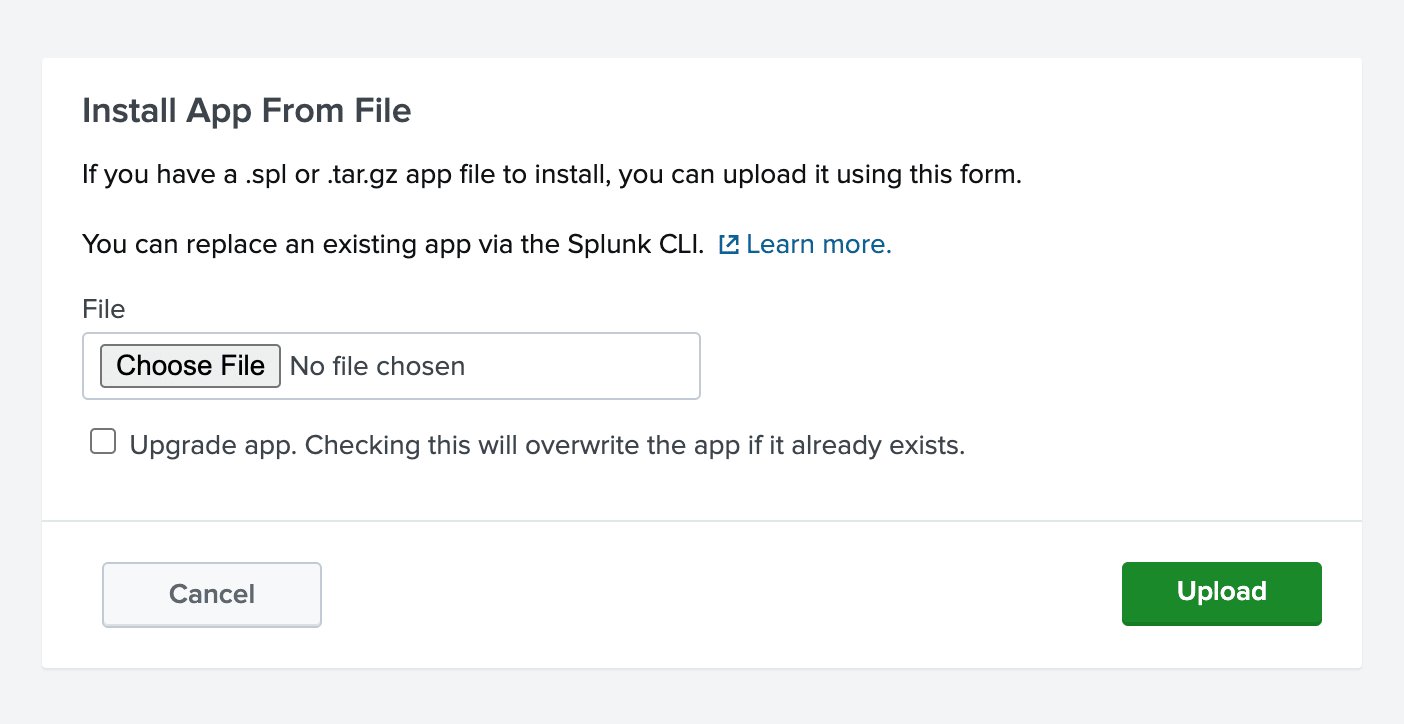
Выберите скачанный с Splunkbase архивный файл и нажмите Upload.
Если всё прошло успешно, вы увидите установленное приложение ClickHouse журнала аудита. Если нет, проверьте журналы Splunkd на наличие ошибок.
Настройка модульного ввода
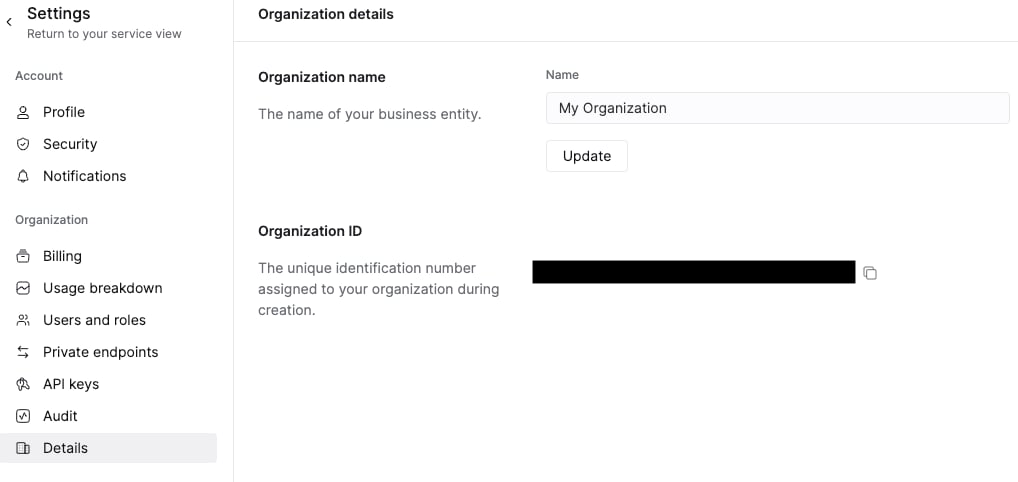
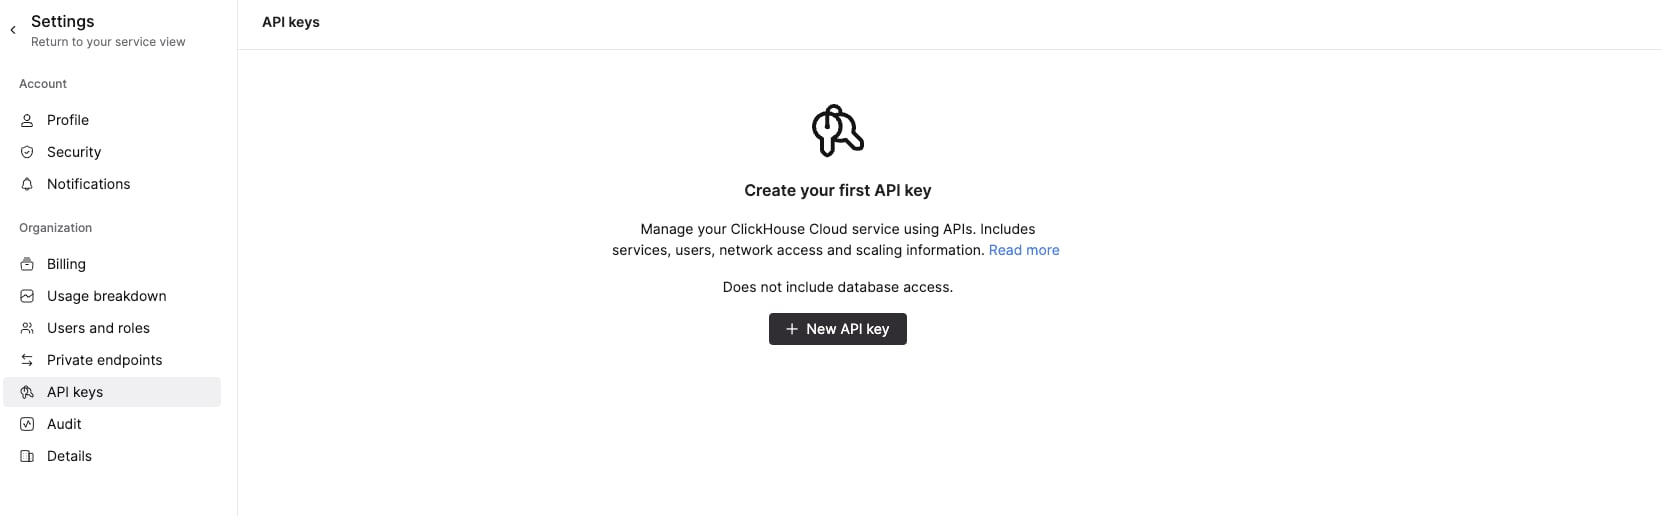
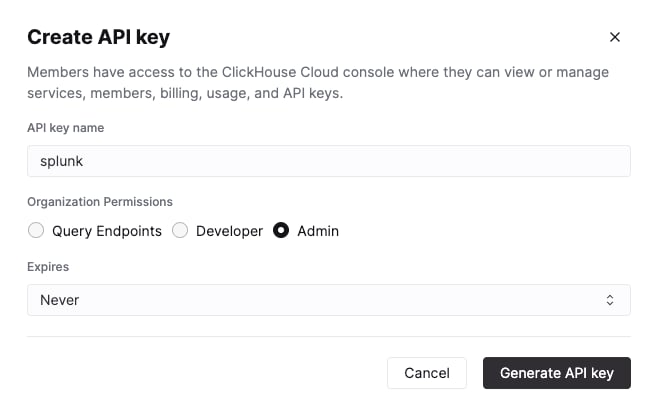
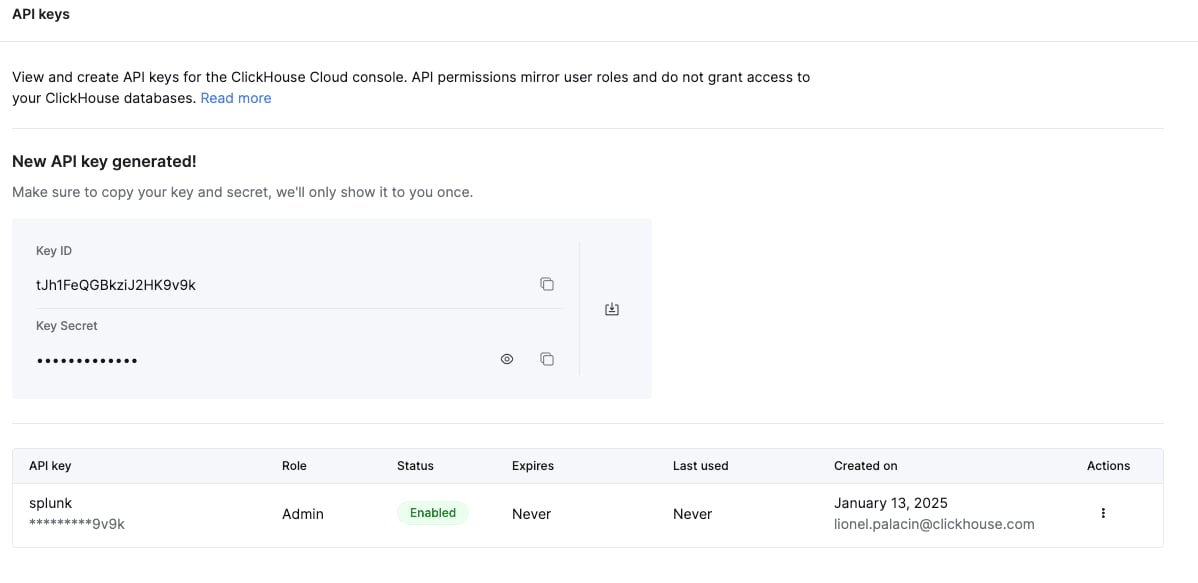
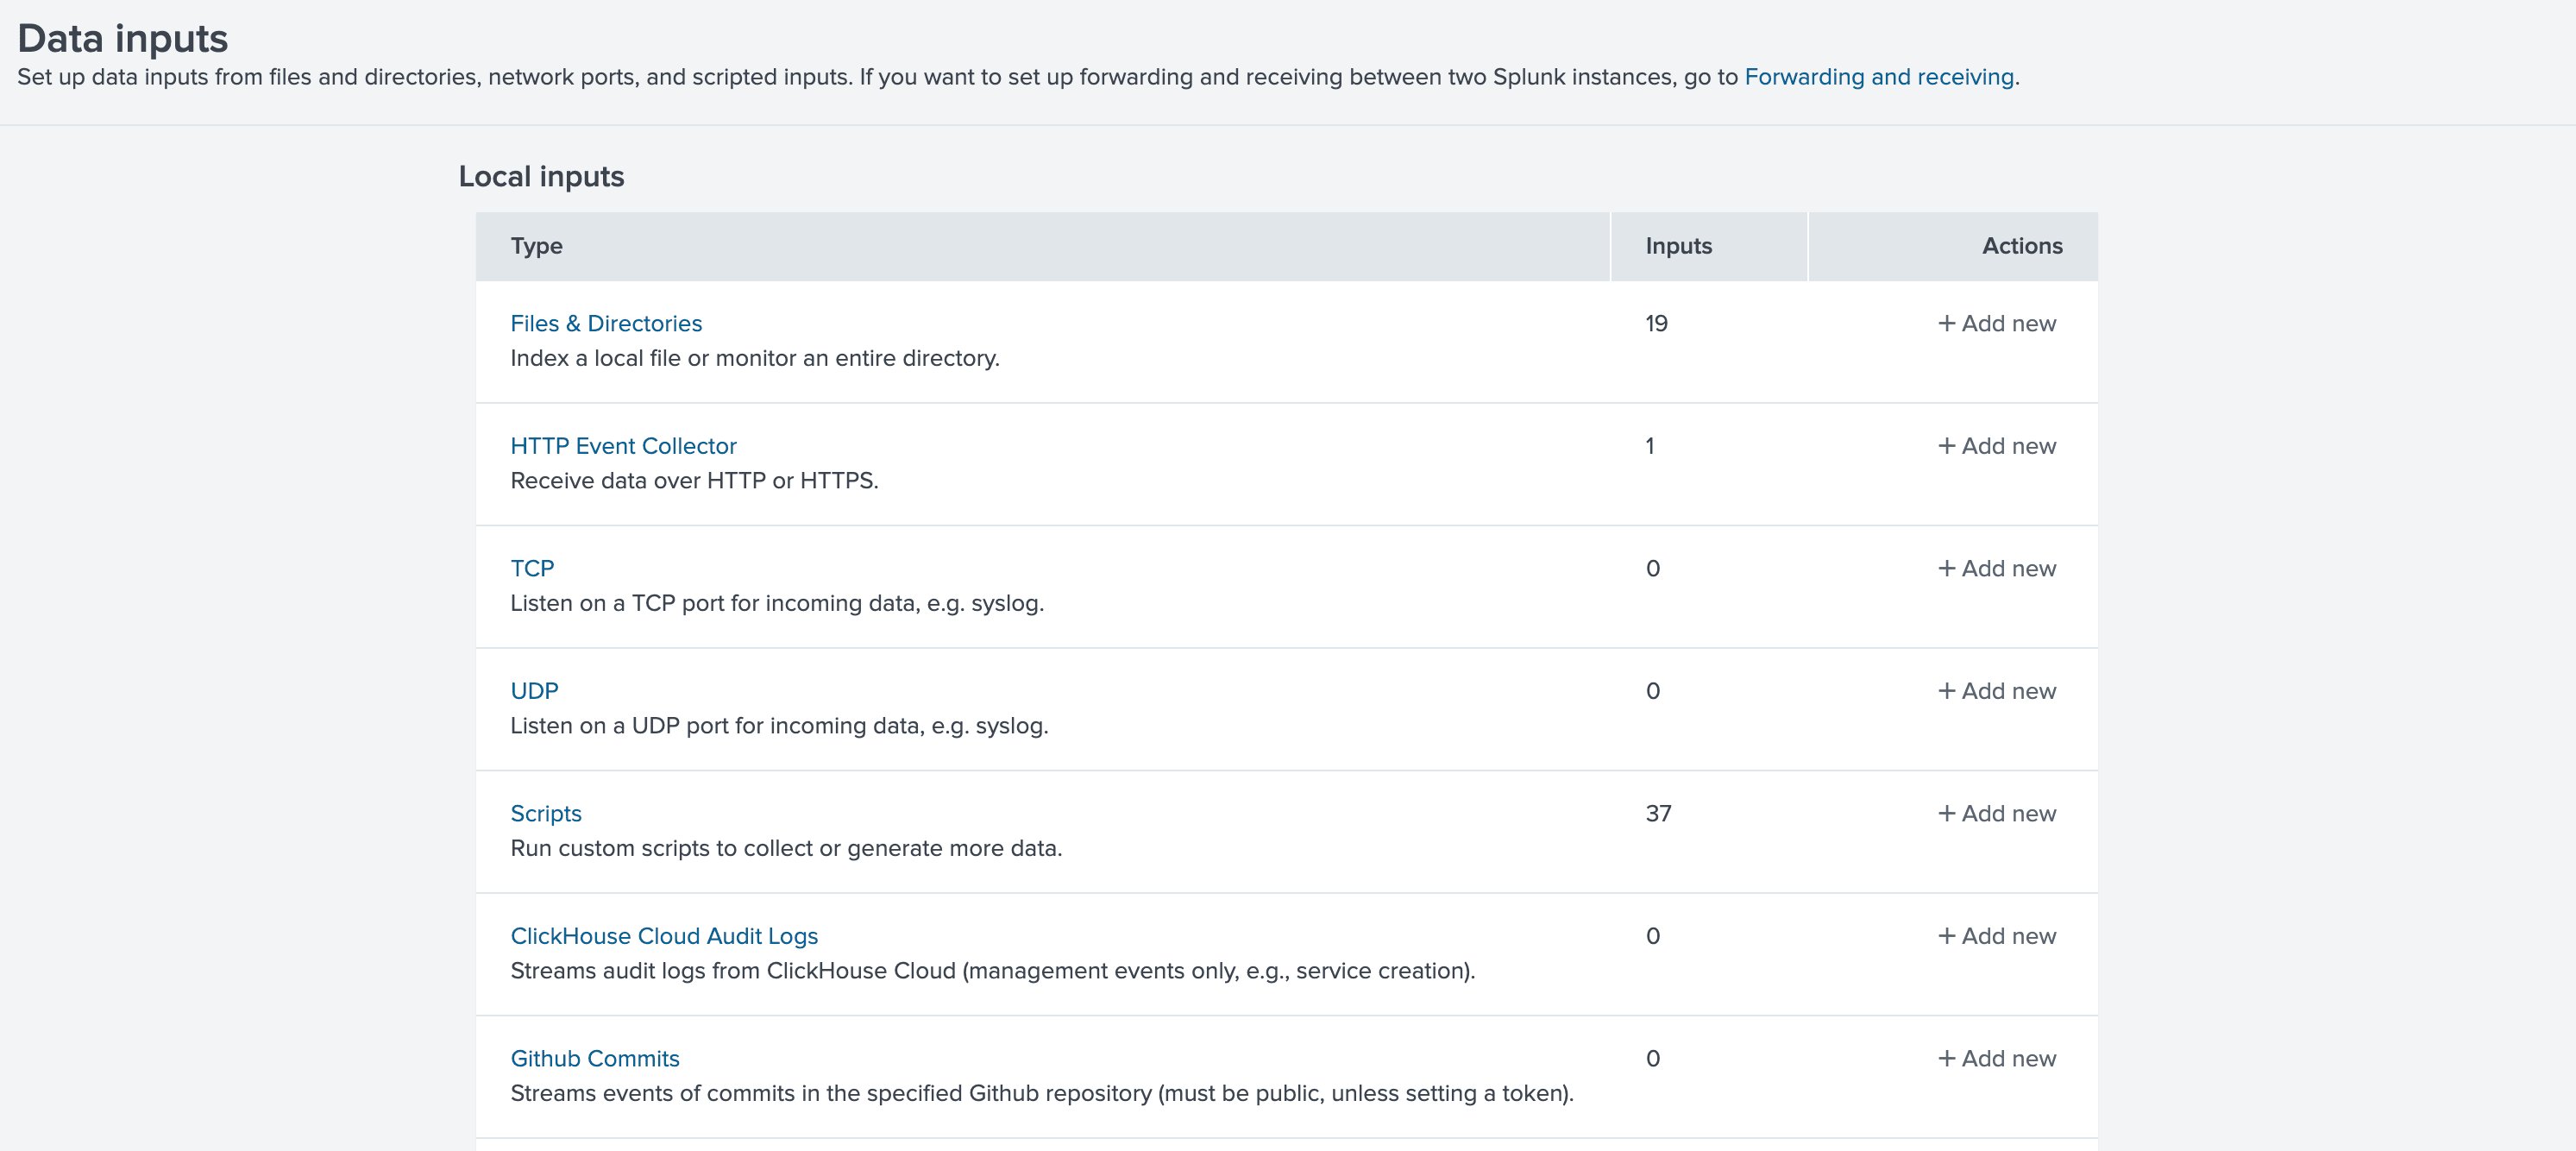
Чтобы настроить модульный ввод, сначала вам понадобятся данные из вашего развертывания ClickHouse Cloud:
{"docsConfig":{"theme":"maple","$schema":"https://mintlify.com/docs.json","name":"ClickHouse Documentation","colors":{"primary":"#1c1c1c","light":"#333431","dark":"#fdff75"},"logo":{"light":"https://mintcdn.com/private-7c7dfe99/h2VHbIjccjT9ClSc/_site/logo/light.svg?fit=max\u0026auto=format\u0026n=h2VHbIjccjT9ClSc\u0026q=85\u0026s=b8a838f982def2b530a95016300bc7ec","dark":"https://mintcdn.com/private-7c7dfe99/h2VHbIjccjT9ClSc/_site/logo/dark.svg?fit=max\u0026auto=format\u0026n=h2VHbIjccjT9ClSc\u0026q=85\u0026s=563dcf3fc5bb3694597dec207c9b4ecf"},"favicon":"https://mintcdn.com/private-7c7dfe99/h2VHbIjccjT9ClSc/_site/favicon.svg?fit=max\u0026auto=format\u0026n=h2VHbIjccjT9ClSc\u0026q=85\u0026s=9a2d9de19e9259c4b5260fa5bfa26851","appearance":{"default":"dark"},"background":{"color":{"light":"#FFFFFF","dark":"#151515"}},"navbar":{},"fonts":{"family":"Inter"},"styling":{"eyebrows":"breadcrumbs","latex":true},"integrations":{"clarity":{"projectId":"xgummrwgj9"},"gtm":{"tagId":"GTM-WTNTDT7W"}},"contextual":{"options":["copy","view","download-pdf",{"title":"Set up the ClickHouse documentation MCP server","description":"Setup instructions for the ClickHouse documentation MCP server","icon":"/images/icons/icon-mcp.svg","href":"https://clickhouse.com/docs/resources/support-center/knowledge-base/setup-installation/set-up-clickhouse-documentation-mcp-server"}],"display":"toc"},"interaction":{"drilldown":false},"metadata":{"timestamp":true},"variables":{"airgap_server_tag":"26.6.1.2455","airgap_keeper_tag":"26.2.1.918","airgap_operator_tag":"1.23255.1","airgap_operator_private_chart_tag":"1.23255.1","airgap_cr_helm_tag":"1.14.3","airgap_api_tag":"1.175.4","airgap_api_helm_tag":"1.175.4","airgap_preflight_chart_tag":"1.38.7","airgap_support_bundle_tag":"1.12.0"},"navigation":{"languages":[{"language":"en","href":""},{"language":"ar","href":"ar"},{"language":"es","href":"es"},{"language":"fr","href":"fr"},{"language":"ja","href":"ja"},{"language":"ko","href":"ko"},{"language":"pt-BR","href":"pt-BR"},{"language":"ru","href":"ru"},{"language":"zh","href":"zh"}]}},"deployment":{"deploymentMetadataValue":{"subdomain":"private-7c7dfe99","hasAudioNarration":false,"actualSubdomain":"private-7c7dfe99","customDomains":["clickhouse.com"],"gitSource":{"_id":"6ad7fa91692c7c940ff17a19","type":"github","owner":"clickhouse","repo":"clickhouse","deployBranch":"master","contentDirectory":"docs","isPrivate":false,"mountPath":"","label":""},"feedback":{"thumbs":true,"edits":true,"issues":true,"contextualFeedback":{"allowEmail":false},"agentFeedback":true},"entitlements":{"AI_CHAT":{"status":"ENABLED"},"REMOVE_BRANDING":{"status":"ENABLED"},"CONTEXTUAL_FEEDBACK":{"status":"ENABLED"},"CODE_SNIPPET_FEEDBACK":{"status":"ENABLED","enabled":"ENABLED"},"WEB_MCP":{"status":"ENABLED"},"NARRATION":{"status":"ENABLED"}},"buildId":"6aff4af2e02d768905ce0845","clientVersion":"0.0.4227","searchFilterCounts":[{"language":"en","tag":"Databases","count":1811},{"language":"ja","tag":"データベース","count":1792},{"language":"pt-BR","tag":"Bancos de dados","count":1792},{"language":"zh","tag":"数据库","count":1792},{"language":"ar","tag":"قواعد البيانات","count":1791},{"language":"es","tag":"Bases de datos","count":1791},{"language":"fr","tag":"Bases de données","count":1791},{"language":"ko","tag":"데이터베이스","count":1791},{"language":"ru","tag":"Базы данных","count":1791},{"language":"en","tag":"Reference","count":1582},{"language":"ar","tag":"المرجع","count":1565},{"language":"es","tag":"Referencia","count":1565},{"language":"fr","tag":"Référence","count":1565},{"language":"ja","tag":"リファレンス","count":1565},{"language":"ko","tag":"참고","count":1565},{"language":"pt-BR","tag":"Referência","count":1565},{"language":"ru","tag":"Справочник","count":1565},{"language":"zh","tag":"参考文档","count":1565},{"language":"en","tag":"Products","count":674},{"language":"es","tag":"Configuración","count":531},{"language":"ja","tag":"設定","count":531},{"language":"ar","tag":"المنتجات","count":513},{"language":"es","tag":"Productos","count":513},{"language":"fr","tag":"Produits","count":513},{"language":"ja","tag":"製品","count":513},{"language":"ko","tag":"제품","count":513},{"language":"pt-BR","tag":"Produtos","count":513},{"language":"ru","tag":"Продукты","count":513},{"language":"zh","tag":"产品","count":513},{"language":"en","tag":"Settings","count":512},{"language":"ar","tag":"الإعدادات","count":505},{"language":"fr","tag":"Paramètres","count":505},{"language":"ko","tag":"설정","count":505},{"language":"pt-BR","tag":"Configurações","count":505},{"language":"ru","tag":"Настройки","count":505},{"language":"zh","tag":"设置","count":505},{"language":"en","tag":"ClickHouse Observability","count":487},{"language":"en","tag":"Functions","count":330},{"language":"ar","tag":"الدوال","count":328},{"language":"es","tag":"Funciones","count":328},{"language":"fr","tag":"Fonctions","count":328},{"language":"ja","tag":"関数","count":328},{"language":"ko","tag":"함수","count":328},{"language":"pt-BR","tag":"Funções","count":328},{"language":"ru","tag":"Функции","count":328},{"language":"zh","tag":"函数","count":328},{"language":"en","tag":"Integrations","count":323},{"language":"ko","tag":"통합","count":296},{"language":"zh","tag":"集成","count":296},{"language":"ar","tag":"التكاملات","count":293},{"language":"es","tag":"Integraciones","count":293},{"language":"fr","tag":"Intégrations","count":293},{"language":"pt-BR","tag":"Integrações","count":293},{"language":"ru","tag":"Интеграции","count":293},{"language":"pt-BR","tag":"Recursos","count":291},{"language":"ja","tag":"インテグレーション","count":268},{"language":"en","tag":"Guides","count":265},{"language":"en","tag":"ClickHouse Cloud","count":264},{"language":"en","tag":"Session Settings","count":261},{"language":"ar","tag":"إعدادات session","count":260},{"language":"es","tag":"Configuración de sesión","count":260},{"language":"fr","tag":"Paramètres de session","count":260},{"language":"ja","tag":"session 設定","count":260},{"language":"ko","tag":"세션 설정","count":260},{"language":"pt-BR","tag":"Configurações de sessão","count":260},{"language":"ru","tag":"Настройки сеанса","count":260},{"language":"zh","tag":"会话设置","count":260},{"language":"ar","tag":"ClickHouse Cloud","count":255},{"language":"es","tag":"ClickHouse Cloud","count":255},{"language":"fr","tag":"ClickHouse Cloud","count":255},{"language":"ja","tag":"ClickHouse Cloud","count":255},{"language":"ko","tag":"ClickHouse Cloud","count":255},{"language":"pt-BR","tag":"ClickHouse Cloud","count":255},{"language":"ru","tag":"ClickHouse Cloud","count":255},{"language":"zh","tag":"ClickHouse Cloud","count":255},{"language":"ar","tag":"أدلة إرشادية","count":219},{"language":"es","tag":"Guías","count":219},{"language":"fr","tag":"Guides","count":219},{"language":"ja","tag":"ガイド","count":219},{"language":"ko","tag":"가이드","count":219},{"language":"pt-BR","tag":"Guias","count":219},{"language":"ru","tag":"Руководства","count":219},{"language":"zh","tag":"指南","count":219},{"language":"ar","tag":"الموارد","count":213},{"language":"es","tag":"Recursos","count":213},{"language":"fr","tag":"Ressources","count":213},{"language":"ja","tag":"リソース","count":213},{"language":"ko","tag":"자료","count":213},{"language":"ru","tag":"Ресурсы","count":213},{"language":"zh","tag":"资源","count":213},{"language":"default","tag":"Products","count":125},{"language":"default","tag":"ClickHouse Cloud","count":125},{"language":"default","tag":"Cloud API","count":79},{"language":"default","tag":"API reference","count":79},{"language":"default","tag":"ClickHouse Private","count":46},{"language":"default","tag":"Service","count":34},{"language":"default","tag":"Organization","count":31},{"language":"default","tag":"ClickStack","count":31},{"language":"default","tag":"How-To Guides","count":20},{"language":"default","tag":"Reference","count":10}],"searchSettings":{"maxResults":1}},"assistantConfig":{"enableAskAiButton":false,"enableStarterQuestions":false,"enableAskAiSearchBar":true},"basePath":"/docs","hasChatPermissions":false,"hasWebMcpPermissions":true,"toggles":[{"name":"kill-isr","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"custom-rbac-roles","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"agent-mintlify-slack","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"agent-integrations-settings","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"rbac-expansion","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automations-pr-grouping","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"custom-prefix","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"analytics-v7","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"user-flows-analytics","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"no-publish-flow","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-onboarding","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"snapshot-serving-live","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"github-push-net-diff","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"stripTemperatureMiddleware","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"support-platform-pylon-zendesk","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"snapshot-serving","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"instant-rollback","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"granular-notifications-server","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"granular-notifications","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automations-fable","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"fixed-ai-action-pricing","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automation-resolve-merge-conflict","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"scoped-publishing","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"mintql","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"page-level-analytics","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"editor-version-history-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"billing-page-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"full-page-search","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workspace-projects","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"assistant-v5","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"fork-pr-previews","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"revalidation-jwt","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-sso-scim","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"hobby-abuse-scan","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"dashboard-inbox","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-signup","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"turbopuffer-dual-write","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-enabled","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"approve-review-flow","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"editor-metadata","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"sso-setup-deadline-banner","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"turbopuffer-serve","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"live-agents","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"starter-pricing","enabled":true,"variant":{"name":"treatment","enabled":true,"payload":{"type":"string","value":"treatment"},"feature_enabled":true},"impressionData":false},{"name":"llms-txt-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"wildcard-email-auth","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false}],"googleFontsInlined":false},"customCss":[{"filePath":"_site/styles.css","href":"/docs/_mintlify/custom/private-7c7dfe99/9ce922f719fc2597/_site/styles.css"},{"filePath":"snippets/components/Badges/badges_styles.css","content":".betaBadge{background-color:#DBEAFE;border-radius:16px;display:flex;align-items:center;padding:5px 12px;color:#1D4ED8;display:inline-flex;margin-right:5px;font-size:0.875rem}.betaBadge::before{content:\"β\";flex:0 0 auto;margin-right:8px;font-size:1rem;font-weight:600;line-height:1}a.betaBadge{color:#1D4ED8!important;text-decoration:none!important}.dark .betaBadge{background-color:#1E3A6B;color:#93C5FD}.dark a.betaBadge{color:#93C5FD!important;text-decoration:none!important}.ClickHouseSupportedBadge{background-color:#faff69;border-radius:16px;display:flex;align-items:center;padding:5px 12px;color:#161517;display:inline-flex;margin-right:5px;font-size:0.875rem}.ClickHouseSupportedIcon{margin-right:8px}.ClickHouseSupportedIcon svg path{fill:#282828}.ClickHouseSupportedBadge a{color:black}.dark .ClickHouseSupportedBadge{background-color:#faff69;color:#161517}.dark .ClickHouseSupportedBadge a{color:#161517}.dark .ClickHouseSupportedIcon svg path{fill:#161517}.cloudNotSupportedBadge{background-color:#F6E5FF;color:#660099;border-radius:16px;display:flex;align-items:center;padding:5px 12px;display:inline-flex;margin-right:5px;font-size:0.875rem}.cloudNotSupportedIcon{margin-right:8px}a.cloudNotSupportedBadge{color:#660099!important;text-decoration:none!important}.cloudNotSupportedIcon svg path{stroke:#660099}.dark .cloudNotSupportedBadge{background-color:#33004D;color:#EECCFF}.dark a.cloudNotSupportedBadge{color:#EECCFF!important;text-decoration:none!important}.dark .cloudNotSupportedIcon svg path{stroke:#EECCFF}.cloudBadge{background-color:#DAE6FC;color:#061D48;border-radius:16px;display:flex;align-items:center;padding:5px 12px;display:inline-flex;margin-right:5px;font-size:0.875rem}.dark .cloudBadge{background-color:#061D48;color:#DAE6FC}.cloudIcon{margin-right:8px}.cloudIcon svg path{stroke:#061D48}.dark .cloudIcon svg path{stroke:#DAE6FC}.CommunityMaintainedBadge{background-color:#69afff;border-radius:16px;display:flex;align-items:center;padding:5px 12px;color:#ffffff;display:inline-flex;margin-right:5px;font-size:0.875rem}.CommunityMaintainedIcon{margin-right:8px}.CommunityMaintainedIcon svg path{fill:#ffffff;stroke:none}.CommunityMaintainedBadge a{color:#69afff}.CommunityMaintainedBadge svg path{color:#69afff}.dark .CommunityMaintainedBadge{background-color:#69afff;color:#ffffff}.dark .CommunityMaintainedBadge a{color:#ffffff}.dark .CommunityMaintainedIcon svg path{fill:#ffffff;stroke:none}.deprecatedBadge{background-color:#DFDFDF;color:#53575F;border-radius:16px;display:flex;align-items:center;padding:5px 12px;display:inline-flex;margin-right:5px;font-size:0.875rem}.deprecatedIcon{margin-right:8px}.deprecatedBadge a{color:inherit}.dark .deprecatedBadge{background-color:#414141;color:#E6E7E9}.dark .deprecatedBadge a{color:inherit}.deprecatedIcon svg path{stroke:#53575F}.dark .deprecatedIcon svg path{stroke:#E6E7E9}.enterprisePlanFeatureContainer{background-color:#F6F7FA;border-radius:4px;border:1px solid #E6E7E9;padding:12px 16px;margin-bottom:8px;font-size:0.875rem}.enterprisePlanFeatureContainer p{margin:0;padding:0}.enterprisePlanFeatureBadge{background-color:#008A0B;border-style:solid;border:1px;border-color:#437EEF;border-radius:16px;display:flex;align-items:center;color:#FFFFFF;display:inline-flex;padding:2px 12px;margin-bottom:8px;font-size:0.875rem}.dark .enterprisePlanFeatureContainer{background-color:#1F1F1C;border:1px solid #414141}.dark .enterprisePlanFeatureBadge{background-color:#99FFA1;color:#1F1F1C}.experimentalBadge{background-color:#F3E8FF;border-radius:16px;color:#6D28D9;display:flex;align-items:center;padding:5px 12px;display:inline-flex;margin-right:5px;font-size:0.875rem}.experimentalIcon{margin-right:8px}a.experimentalBadge{color:#6D28D9!important;text-decoration:none!important}.dark .experimentalBadge{background-color:#3B1D6B;color:#D8B4FE}.dark a.experimentalBadge{color:#D8B4FE!important;text-decoration:none!important}.experimentalIcon svg path{stroke:#6D28D9}.dark .experimentalIcon svg path{stroke:#D8B4FE}.PartnerBadge{background-color:#990073;border-radius:16px;display:flex;align-items:center;padding:5px 12px;color:#ffffff;display:inline-flex;margin-right:5px;font-size:0.875rem}.PartnerBadgeIcon{margin-right:8px}.PartnerBadgeIcon svg path{fill:#fbc9ef;stroke:#990073}.PartnerBadge a{color:#990073}.PartnerBadge svg path{color:#990073}.dark .PartnerBadge{background-color:#990073;color:#fbeff8}.dark .PartnerBadge a{color:#fbeff8}.dark .PartnerBadgeIcon svg path{fill:#990073;stroke:#fbeff8}.privatePreviewBadge{background-color:#FEF3C7;color:#B45309;border-radius:16px;display:flex;align-items:center;padding:5px 12px;display:inline-flex;margin-right:5px;font-size:0.875rem}.dark .privatePreviewBadge{background-color:#4B3410;color:#FCD34D}.privatePreviewIcon{margin-right:8px}.privatePreviewIcon svg path{stroke:#B45309}.dark .privatePreviewIcon svg path{stroke:#FCD34D}.publicPreviewBadge{background-color:#DBEAFE;border-radius:16px;display:flex;align-items:center;padding:5px 12px;color:#1D4ED8;display:inline-flex;margin-right:5px;font-size:0.875rem}.dark .publicPreviewBadge{background-color:#1E3A6B;color:#93C5FD}.scalePlanFeatureContainer{background-color:#F6F7FA;border-radius:4px;border:1px solid #E6E7E9;padding:12px 16px;margin-bottom:8px;font-size:0.875rem}.scalePlanFeatureContainer p{margin:0;padding:0}.scalePlanFeatureBadge{background-color:#1D64EC;border-radius:16px;display:flex;align-items:center;color:#FFFFFF;display:inline-flex;padding:2px 12px;margin-bottom:8px;font-size:0.875rem}.dark .scalePlanFeatureContainer{background-color:#1F1F1C;border:1px solid #414141}.dark .scalePlanFeatureBadge{background-color:#1D64EC;color:#FFFFFF}"},{"filePath":"snippets/components/ClickStackAnimation/ClickStackAnimation.css","content":".clickstack-animation-wrapper{width:100%;max-width:max-content;transition:opacity 0.3s ease}.clickstack-animation-inner{transform-origin:top left}.clickstack-grid{display:grid;width:537px;height:537px;grid-template-columns:repeat(3, 1fr);grid-template-rows:repeat(3, 1fr)}.clickstack-grid-item{position:relative;display:flex;align-items:center;justify-content:center}.clickstack-grid-column{display:flex;flex-direction:column;align-items:center}.clickstack-icon-box{display:flex;width:4rem;height:4rem;align-items:center;justify-content:center;border-radius:0.375rem;padding:1rem;flex-shrink:0;border:1px solid rgba(113, 113, 122, 0.8);background-color:#171717}.clickstack-svg-absolute{position:absolute}.clickstack-svg-left-center{left:50%;top:50%;transform:translateY(2rem)}.clickstack-svg-right-center{right:50%;top:50%;transform:translateY(2rem)}.clickstack-svg-bottom-left{bottom:50%;left:50%;transform:translateY(-2rem)}.clickstack-svg-bottom-right{bottom:50%;right:50%;transform:translateY(-2rem)}.clickstack-logo-container{position:relative}.clickstack-logo-glow{position:absolute;inset:0;z-index:0;animation:fadeInOut 3s ease-in-out infinite;background-color:rgba(250, 255, 105, 0.6);filter:blur(40px)}.clickstack-logo-box{position:absolute;inset:0;z-index:10;display:flex;border-radius:0.5rem;border:2px solid #faff69;background-color:#262626;background-image:linear-gradient(to bottom right, rgba(250, 255, 105, 0.2), rgba(250, 255, 105, 0.4))}.clickstack-logo-svg{margin:auto}@keyframes fadeInOut{0%,100%{opacity:0.3}50%{opacity:0.8}}:is(.light) .clickstack-logo-glow{display:none}:is(.light) .clickstack-logo-box{border-color:#faff69;background-color:#000000;background-image:none}.clickstack-line-bg{stroke:#414141}.clickstack-line-animated{stroke:#faff69}:is(.light) .clickstack-line-bg{stroke:#d4d4d8}:is(.light) .clickstack-line-animated{stroke:#a1a1aa}@media (max-width: 767px){.clickstack-animation-wrapper{max-width:400px}.clickstack-grid{width:400px;height:400px}}"}]}
{"page":{"pagePath":"ru/integrations/connectors/data-integrations/integrations/splunk","slug":"/ru/integrations/connectors/data-integrations/integrations/splunk","pageMetadata":{"sidebarTitle":"Splunk","slug":"/integrations/audit-splunk","keywords":["clickhouse","Splunk","аудит","cloud"],"description":"Храните журналы аудита ClickHouse Cloud в Splunk.","title":"Сохранение журналов аудита ClickHouse Cloud в Splunk","doc_type":"guide","href":"/ru/integrations/connectors/data-integrations/integrations/splunk"},"description":{"compiledSource":"\"use strict\";\nconst {jsx: _jsx} = arguments[0];\nconst {useMDXComponents: _provideComponents} = arguments[0];\nfunction _createMdxContent(props) {\n const _components = {\n p: \"p\",\n ..._provideComponents(),\n ...props.components\n };\n return _jsx(_components.p, {\n children: \"Храните журналы аудита ClickHouse Cloud в Splunk.\"\n });\n}\nfunction MDXContent(props = {}) {\n const {wrapper: MDXLayout} = {\n ..._provideComponents(),\n ...props.components\n };\n return MDXLayout ? _jsx(MDXLayout, {\n ...props,\n children: _jsx(_createMdxContent, {\n ...props\n })\n }) : _createMdxContent(props);\n}\nreturn {\n default: MDXContent\n};\n","frontmatter":{},"scope":{}},"pageType":"default","mdx":{"mdxSource":{"compiledSource":"\"use strict\";const{Fragment:_Fragment,jsx:_jsx,jsxs:_jsxs}=arguments[0];const{useMDXComponents:_provideComponents}=arguments[0];const PartnerBadge=()=>{return _jsxs(`div`,{className:`PartnerBadge`,children:[_jsx(`div`,{className:`PartnerBadgeIcon`,children:_jsxs(`svg`,{width:`16`,height:`16`,viewBox:`0 0 16 16`,fill:`none`,xmlns:`http://www.w3.org/2000/svg`,children:[_jsx(`polyline`,{points:`12.5 9.5 10 12 6 11 2.5 8.5`,stroke:`currentColor`,strokeLinecap:`round`,strokeLinejoin:`round`,strokeWidth:`1`}),_jsx(`polyline`,{points:`4.54 4.41 8 3.5 11.46 4.41`,stroke:`currentColor`,strokeLinecap:`round`,strokeLinejoin:`round`,strokeWidth:`1`}),_jsx(`path`,{d:`M2.15,3.78 L0.55,6.95 A0.5,0.5 0,0,0 0.77,7.62 L2.5,8.5 L4.54,4.41 L2.82,3.55 A0.5,0.5 0,0,0 2.15,3.78 Z`,stroke:`currentColor`,strokeLinecap:`round`,strokeLinejoin:`round`,strokeWidth:`1`}),_jsx(`path`,{d:`M13.5,8.5 L15.23,7.62 A0.5,0.5 0,0,0 15.45,6.95 L13.85,3.78 A0.5,0.5 0,0,0 13.18,3.55 L11.46,4.41 Z`,stroke:`currentColor`,strokeLinecap:`round`,strokeLinejoin:`round`,strokeWidth:`1`}),_jsx(`path`,{d:`M11.5,4.5 L9,4.5 L6.15,7.27 A0.5,0.5 0,0,0 6.24,8.05 C7.33,8.74 8.81,8.72 10,7.5 L12.5,9.5 L13.5,8.5`,stroke:`currentColor`,strokeLinecap:`round`,strokeLinejoin:`round`,strokeWidth:`1`}),_jsx(`polyline`,{points:`7.75 13.5 5.15 12.85 3.5 11.67`,stroke:`currentColor`,strokeLinecap:`round`,strokeLinejoin:`round`,strokeWidth:`1`})]})}),`Партнерская интеграция`]})};function _createMdxContent(props){const _components={a:`a`,code:`code`,li:`li`,p:`p`,ul:`ul`,..._provideComponents(),...props.components},{Frame,Heading,OptimizedImage,_MdxComponentBoundary}=_components;if(!Frame)_missingMdxReference(`Frame`,true);if(!Heading)_missingMdxReference(`Heading`,true);if(!OptimizedImage)_missingMdxReference(`OptimizedImage`,true);if(!_MdxComponentBoundary)_missingMdxReference(`_MdxComponentBoundary`,true);return _jsxs(_Fragment,{children:[_jsx(_MdxComponentBoundary,{name:`PartnerBadge`,children:_jsx(PartnerBadge,{})}),`\n`,_jsxs(_components.p,{children:[_jsx(_components.a,{href:`https://www.splunk.com/`,children:`Splunk`}),` — это платформа для анализа данных и мониторинга.`]}),`\n`,_jsxs(_components.p,{children:[`Это дополнение позволяет сохранять `,_jsx(_components.a,{href:`/ru/products/cloud/reference/security/audit-logging`,children:`журналы аудита ClickHouse Cloud`}),` в Splunk. Для загрузки журналов аудита оно использует `,_jsx(_components.a,{href:`/ru/products/cloud/features/admin-features/api/api-overview`,children:`ClickHouse Cloud API`}),`.`]}),`\n`,_jsx(_components.p,{children:`Это дополнение содержит только модульный ввод и не включает никаких дополнительных элементов интерфейса.`}),`\n`,_jsx(`div`,{id:`installation`,children:_jsx(Heading,{level:`1`,id:`установка`,children:`Установка`})}),`\n`,_jsx(`div`,{id:`for-splunk-enterprise`,children:_jsx(Heading,{level:`2`,id:`для-splunk-enterprise`,children:`Для Splunk Enterprise`})}),`\n`,_jsxs(_components.p,{children:[`Скачайте ClickHouse Cloud Audit Add-on for Splunk с `,_jsx(_components.a,{href:`https://splunkbase.splunk.com/app/7709`,children:`Splunkbase`}),`.`]}),`\n`,_jsx(`div`,{className:`ch-image-lg`,children:_jsx(Frame,{children:_jsx(OptimizedImage,{src:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_001.webp?fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=56a33ee3a13a8300dbb067adce5fa5c5`,alt:`Сайт Splunkbase со страницей загрузки ClickHouse Cloud Audit Add-on for Splunk`,\"data-og-width\":`2600`,width:`2600`,\"data-og-height\":`722`,height:`722`,\"data-path\":`images/integrations/tools/data-integration/splunk/splunk_001.webp`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_001.webp?w=280\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=2a06bf4ff330d73c4b4d8d5b660871a2 280w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_001.webp?w=560\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=3b499321e60732a8df672bd0e5034953 560w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_001.webp?w=840\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=3020b153cd1190a810b59e80a60a97ba 840w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_001.webp?w=1100\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=4dbf88bba3a4f88dedaeb58eb03d5f37 1100w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_001.webp?w=1650\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=cab2671c249b214796ae709e496d9951 1650w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_001.webp?w=2500\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=561eca7ec55f2605d26b5c478d53e8c0 2500w`})})}),`\n`,_jsx(_components.p,{children:`В Splunk Enterprise перейдите в Apps -> Manage. Затем нажмите Install app from file.`}),`\n`,_jsx(`div`,{className:`ch-image-lg`,children:_jsx(Frame,{children:_jsx(OptimizedImage,{src:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_002.webp?fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=5b57e750b6d0e1dea406ca54315b7a22`,alt:`Интерфейс Splunk Enterprise со страницей управления Apps и опцией Install app from file`,\"data-og-width\":`2998`,width:`2998`,\"data-og-height\":`800`,height:`800`,\"data-path\":`images/integrations/tools/data-integration/splunk/splunk_002.webp`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_002.webp?w=280\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=757810f31b02b0e755ff8e4b842be5fa 280w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_002.webp?w=560\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=33717f195028d72d2d68c26a0883a660 560w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_002.webp?w=840\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=99f126e2e80c348d1bf0c21b88676103 840w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_002.webp?w=1100\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=125b289102794c480ceaa6b6308d8330 1100w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_002.webp?w=1650\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=b72856a44821dd66cdfdd2627d4f7d75 1650w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_002.webp?w=2500\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=5676430ff57ac7466b929adcda109e92 2500w`})})}),`\n`,_jsx(_components.p,{children:`Выберите скачанный с Splunkbase архивный файл и нажмите Upload.`}),`\n`,_jsx(`div`,{className:`ch-image-lg`,children:_jsx(Frame,{children:_jsx(OptimizedImage,{src:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_003.webp?fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=8125951b3708a7b6d18a81969e287bf8`,alt:`Диалог установки приложения Splunk для загрузки дополнения ClickHouse`,\"data-og-width\":`1404`,width:`1404`,\"data-og-height\":`724`,height:`724`,\"data-path\":`images/integrations/tools/data-integration/splunk/splunk_003.webp`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_003.webp?w=280\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=2f812528c7ba6955520466c062be6171 280w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_003.webp?w=560\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=be94488f46e608dbdfe74a8fb518fce8 560w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_003.webp?w=840\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=d22b8f599c5a37733c865662f5262c69 840w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_003.webp?w=1100\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=dfc0379335711ca92d94c4e5da67dfa4 1100w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_003.webp?w=1650\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=4281209a8ae643622d408bee022fd65a 1650w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_003.webp?w=2500\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=36c831351ae9dd8907879797bb2fbb75 2500w`})})}),`\n`,_jsx(_components.p,{children:`Если всё прошло успешно, вы увидите установленное приложение ClickHouse журнала аудита. Если нет, проверьте журналы Splunkd на наличие ошибок.`}),`\n`,_jsx(`div`,{id:`modular-input-configuration`,children:_jsx(Heading,{level:`1`,id:`настройка-модульного-ввода`,children:`Настройка модульного ввода`})}),`\n`,_jsx(_components.p,{children:`Чтобы настроить модульный ввод, сначала вам понадобятся данные из вашего развертывания ClickHouse Cloud:`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsx(_components.li,{children:`идентификатор организации`}),`\n`,_jsxs(_components.li,{children:[`административный `,_jsx(_components.a,{href:`/ru/products/cloud/features/admin-features/api/openapi`,children:`API-ключ`})]}),`\n`]}),`\n`,_jsx(`div`,{id:`getting-information-from-clickhouse-cloud`,children:_jsx(Heading,{level:`2`,id:`получение-информации-из-clickhouse-cloud`,children:`Получение информации из ClickHouse Cloud`})}),`\n`,_jsxs(_components.p,{children:[`Войдите в `,_jsx(_components.a,{href:`https://console.clickhouse.cloud/`,children:`консоль ClickHouse Cloud`}),`.`]}),`\n`,_jsx(_components.p,{children:`Перейдите в Organization -> Organization details. Там вы сможете скопировать идентификатор организации.`}),`\n`,_jsx(`div`,{className:`ch-image-lg`,children:_jsx(Frame,{children:_jsx(OptimizedImage,{src:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_004.webp?fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=c9c20c91666458d734f3053314f37b7d`,alt:`Консоль ClickHouse Cloud со страницей Organization details, на которой показан идентификатор организации`,\"data-og-width\":`1018`,width:`1018`,\"data-og-height\":`482`,height:`482`,\"data-path\":`images/integrations/tools/data-integration/splunk/splunk_004.webp`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_004.webp?w=280\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=052684d5ac14a1149e00ed220c040880 280w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_004.webp?w=560\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=f85f6d8ef3a29cbc3c2f70dd45afc2d7 560w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_004.webp?w=840\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=d1dc9ded030dc146ad81c3f144457255 840w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_004.webp?w=1100\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=aed5f8bbcb39a54d1ccaf0289dab3dd9 1100w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_004.webp?w=1650\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=74e0aaca043239340a298bc5413e8d77 1650w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_004.webp?w=2500\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=18c3f9bd45f8973588df54fbe39dc8af 2500w`})})}),`\n`,_jsx(_components.p,{children:`Затем в левом меню перейдите в раздел API Keys.`}),`\n`,_jsx(`div`,{className:`ch-image-lg`,children:_jsx(Frame,{children:_jsx(OptimizedImage,{src:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_005.webp?fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=448a9a27f3ee2fae15f22a50a5b0bfc5`,alt:`Консоль ClickHouse Cloud с разделом API Keys в левом навигационном меню`,\"data-og-width\":`1662`,width:`1662`,\"data-og-height\":`516`,height:`516`,\"data-path\":`images/integrations/tools/data-integration/splunk/splunk_005.webp`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_005.webp?w=280\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=e9962c234d87fcdcd1fbbe33cf9aa98a 280w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_005.webp?w=560\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=441758f507598a5f931984d80115dd98 560w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_005.webp?w=840\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=ef7b64a5293268445c002bfce23e9d14 840w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_005.webp?w=1100\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=cad7adb812664a301e5f9e7aebc9a6ec 1100w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_005.webp?w=1650\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=79f2c1693c1551cf9734c5ea0733b26a 1650w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_005.webp?w=2500\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=745af3f76b4e7ff08d1531feee1a5a63 2500w`})})}),`\n`,_jsxs(_components.p,{children:[`Создайте ключ API, задайте ему понятное имя и выберите привилегии `,_jsx(_components.code,{children:`Admin`}),`. Нажмите Generate API Key.`]}),`\n`,_jsx(`div`,{className:`ch-image-lg`,children:_jsx(Frame,{children:_jsx(OptimizedImage,{src:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_006.webp?fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=abe804a30429410da956dd1fb1d2dbcc`,alt:`Консоль ClickHouse Cloud с интерфейсом создания ключа API и выбранными привилегиями Admin`,\"data-og-width\":`654`,width:`654`,\"data-og-height\":`406`,height:`406`,\"data-path\":`images/integrations/tools/data-integration/splunk/splunk_006.webp`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_006.webp?w=280\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=8f0edba936c3fd43c82ee164179e47cc 280w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_006.webp?w=560\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=276ff6c66724497e73b439c881cd306e 560w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_006.webp?w=840\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=1068175934a201eeb61176cb4eb3a5df 840w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_006.webp?w=1100\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=3ae673186dcf3c5b00e7750fd163b124 1100w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_006.webp?w=1650\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=2ae8a94bedfff20d1766486bd55a3c47 1650w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_006.webp?w=2500\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=391e7daa345826ec71a079af3378d41d 2500w`})})}),`\n`,_jsx(_components.p,{children:`Сохраните ключ API и секрет в надежном месте.`}),`\n`,_jsx(`div`,{className:`ch-image-lg`,children:_jsx(Frame,{children:_jsx(OptimizedImage,{src:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_007.webp?fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=6869ebc678f5e97ec337dee1f0e794ce`,alt:`Консоль ClickHouse Cloud с созданными ключом API и секретом, которые нужно сохранить`,\"data-og-width\":`1198`,width:`1198`,\"data-og-height\":`583`,height:`583`,\"data-path\":`images/integrations/tools/data-integration/splunk/splunk_007.webp`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_007.webp?w=280\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=5e9d502e82e99fecd6963b62e8d9a943 280w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_007.webp?w=560\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=e5f5992fb1dce760fbbdc7068ee8130d 560w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_007.webp?w=840\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=8bfb8074fb9e47ac3e4353f15ae56c7f 840w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_007.webp?w=1100\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=dffdbbf5092f3d94e52e855882e588c4 1100w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_007.webp?w=1650\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=eaec52c8161a5d1e116d2ead3973f612 1650w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_007.webp?w=2500\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=6d915045552f53840bb3e1bc5fdf6625 2500w`})})}),`\n`,_jsx(`div`,{id:`configure-data-input-in-splunk`,children:_jsx(Heading,{level:`2`,id:`настройка-ввода-данных-в-splunk`,children:`Настройка ввода данных в Splunk`})}),`\n`,_jsx(_components.p,{children:`Снова перейдите в Splunk и откройте Settings -> Data inputs.`}),`\n`,_jsx(`div`,{className:`ch-image-lg`,children:_jsx(Frame,{children:_jsx(OptimizedImage,{src:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_008.webp?fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=3613b4a21c575b5c7c49a4dee917ec30`,alt:`Интерфейс Splunk с меню Settings и пунктом Data inputs`,\"data-og-width\":`2986`,width:`2986`,\"data-og-height\":`1334`,height:`1334`,\"data-path\":`images/integrations/tools/data-integration/splunk/splunk_008.webp`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_008.webp?w=280\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=9e57c074f166e790b0ac3d51cd65b71a 280w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_008.webp?w=560\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=75653fee7dbb5412a768bbea8a4f437d 560w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_008.webp?w=840\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=d2d588ac04f1e6cb3ec501f526a1ece1 840w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_008.webp?w=1100\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=43175330fd19a11937301ffbbea873b4 1100w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_008.webp?w=1650\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=9f13a736d19d2a1f56d63c81636c9dd0 1650w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_008.webp?w=2500\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=8de9d3d0c473caee269410fb9787a791 2500w`})})}),`\n`,_jsx(_components.p,{children:`Выберите ввод данных ClickHouse Cloud Audit Logs.`}),`\n`,_jsx(`div`,{className:`ch-image-lg`,children:_jsx(Frame,{children:_jsx(OptimizedImage,{src:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_009.webp?fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=a1c860cbc07f35784d120449bc0d2a2b`,alt:`Страница Splunk Data inputs с опцией ClickHouse Cloud Audit Logs`,\"data-og-width\":`2978`,width:`2978`,\"data-og-height\":`590`,height:`590`,\"data-path\":`images/integrations/tools/data-integration/splunk/splunk_009.webp`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_009.webp?w=280\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=0c20b986f412815fe5755e21976b41b7 280w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_009.webp?w=560\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=8d347de5740bda18946d7a9af6cc833a 560w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_009.webp?w=840\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=f7aa6707e4806656613490ab3f0fa8af 840w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_009.webp?w=1100\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=c300b03ec60f2cd28ae871872ef68074 1100w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_009.webp?w=1650\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=c1d417df955ba8b0625d36d251603875 1650w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_009.webp?w=2500\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=7d75d521f344e66c8090fbad3b2202a8 2500w`})})}),`\n`,_jsx(_components.p,{children:`Нажмите “New”, чтобы настроить новый экземпляр ввода данных.`}),`\n`,_jsx(`div`,{className:`ch-image-lg`,children:_jsx(Frame,{children:_jsx(OptimizedImage,{src:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_010.webp?fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=02d7c54640801d80248c38826a5826c7`,alt:`Интерфейс Splunk для настройки нового ввода данных ClickHouse Cloud Audit Logs`,\"data-og-width\":`2140`,width:`2140`,\"data-og-height\":`1064`,height:`1064`,\"data-path\":`images/integrations/tools/data-integration/splunk/splunk_010.webp`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_010.webp?w=280\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=940b1c3f9f0b379d2fdf6c5664f3b5d7 280w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_010.webp?w=560\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=730deda80495116586cc286badb5eea6 560w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_010.webp?w=840\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=1b9325b5df5744438c07bca5c66c166c 840w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_010.webp?w=1100\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=9c61da7560d5145514dab1b811fe1f1e 1100w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_010.webp?w=1650\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=1f91467943713e0f5219c89438b35413 1650w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_010.webp?w=2500\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=1c1109e1c253940263698529687d5a6e 2500w`})})}),`\n`,_jsx(_components.p,{children:`После ввода всей информации нажмите Next.`}),`\n`,_jsx(`div`,{className:`ch-image-lg`,children:_jsx(Frame,{children:_jsx(OptimizedImage,{src:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_011.webp?fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=87ecf7553a2e00bc3e53400726925061`,alt:`Страница настройки Splunk с заполненными параметрами ввода данных ClickHouse`,\"data-og-width\":`2192`,width:`2192`,\"data-og-height\":`932`,height:`932`,\"data-path\":`images/integrations/tools/data-integration/splunk/splunk_011.webp`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_011.webp?w=280\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=58f13475b07e0b4c2f1fa145bda157b7 280w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_011.webp?w=560\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=550cf77928721de975f85d8db47fc530 560w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_011.webp?w=840\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=d1f7e6b4359203219e8b9b8adb3bf0a6 840w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_011.webp?w=1100\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=a25a24d56272b2a890ffe2449c987cd3 1100w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_011.webp?w=1650\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=91a4a134b7cf32dd1e31909d3529d290 1650w, https://mintcdn.com/private-7c7dfe99/6s0zAeps_NYZmK2e/images/integrations/tools/data-integration/splunk/splunk_011.webp?w=2500\u0026fit=max\u0026auto=format\u0026n=6s0zAeps_NYZmK2e\u0026q=85\u0026s=cce22af4df49a6adf277594c6bb95bdd 2500w`})})}),`\n`,_jsx(_components.p,{children:`Ввод данных настроен, теперь можно просматривать журналы аудита.`}),`\n`,_jsx(`div`,{id:`usage`,children:_jsx(Heading,{level:`1`,id:`использование`,children:`Использование`})}),`\n`,_jsx(_components.p,{children:`Модульный ввод сохраняет данные в Splunk. Чтобы просмотреть данные, вы можете использовать стандартное представление поиска в Splunk.`}),`\n`,_jsx(`div`,{className:`ch-image-lg`,children:_jsx(Frame,{children:_jsx(OptimizedImage,{src:`https://mintcdn.com/private-7c7dfe99/XJAlwu-tcr9cBsLZ/images/integrations/tools/data-integration/splunk/splunk_012.webp?fit=max\u0026auto=format\u0026n=XJAlwu-tcr9cBsLZ\u0026q=85\u0026s=35b61457e18e59e5dabe15a293b75256`,alt:`Интерфейс поиска Splunk с данными журналов аудита ClickHouse`,\"data-og-width\":`1605`,width:`1605`,\"data-og-height\":`764`,height:`764`,\"data-path\":`images/integrations/tools/data-integration/splunk/splunk_012.webp`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/private-7c7dfe99/XJAlwu-tcr9cBsLZ/images/integrations/tools/data-integration/splunk/splunk_012.webp?w=280\u0026fit=max\u0026auto=format\u0026n=XJAlwu-tcr9cBsLZ\u0026q=85\u0026s=b5cdf34db8018d58fbf3c99e09c5c1bc 280w, https://mintcdn.com/private-7c7dfe99/XJAlwu-tcr9cBsLZ/images/integrations/tools/data-integration/splunk/splunk_012.webp?w=560\u0026fit=max\u0026auto=format\u0026n=XJAlwu-tcr9cBsLZ\u0026q=85\u0026s=4aa70f20fbd021292304f704fc048f6a 560w, https://mintcdn.com/private-7c7dfe99/XJAlwu-tcr9cBsLZ/images/integrations/tools/data-integration/splunk/splunk_012.webp?w=840\u0026fit=max\u0026auto=format\u0026n=XJAlwu-tcr9cBsLZ\u0026q=85\u0026s=2cc22f0e6a7dd67a287953a9685ddd61 840w, https://mintcdn.com/private-7c7dfe99/XJAlwu-tcr9cBsLZ/images/integrations/tools/data-integration/splunk/splunk_012.webp?w=1100\u0026fit=max\u0026auto=format\u0026n=XJAlwu-tcr9cBsLZ\u0026q=85\u0026s=49faff1f8d63c66a88dd93a7ccffa571 1100w, https://mintcdn.com/private-7c7dfe99/XJAlwu-tcr9cBsLZ/images/integrations/tools/data-integration/splunk/splunk_012.webp?w=1650\u0026fit=max\u0026auto=format\u0026n=XJAlwu-tcr9cBsLZ\u0026q=85\u0026s=5270da4fddfd43652e6dd458f9ea56af 1650w, https://mintcdn.com/private-7c7dfe99/XJAlwu-tcr9cBsLZ/images/integrations/tools/data-integration/splunk/splunk_012.webp?w=2500\u0026fit=max\u0026auto=format\u0026n=XJAlwu-tcr9cBsLZ\u0026q=85\u0026s=1bfebb4fff07b5490fe3acbdf9ba7fb3 2500w`})})})]})}function MDXContent(props={}){const{wrapper:MDXLayout}={..._provideComponents(),...props.components};return MDXLayout?_jsx(MDXLayout,{...props,children:_jsx(_createMdxContent,{...props})}):_createMdxContent(props)}return{PartnerBadge,default:MDXContent};function _missingMdxReference(id,component){throw new Error(`Expected `+(component?`component`:`object`)+\" `\"+id+\"` to be defined: you likely forgot to import, pass, or provide it.\")}","frontmatter":{},"scope":{"config":{},"pageMetadata":{"sidebarTitle":"Splunk","slug":"/integrations/audit-splunk","keywords":["clickhouse","Splunk","аудит","cloud"],"description":"Храните журналы аудита ClickHouse Cloud в Splunk.","title":"Сохранение журналов аудита ClickHouse Cloud в Splunk","doc_type":"guide","href":"/ru/integrations/connectors/data-integrations/integrations/splunk"}}},"mdxSourceWithNoJs":null,"noJsSplices":[[151,1450,"null;function _creat"]]},"mdxExtracts":{"tableOfContents":[{"title":"Установка","slug":"установка","depth":1,"children":[]},{"title":"Для Splunk Enterprise","slug":"для-splunk-enterprise","depth":2,"children":[]},{"title":"Настройка модульного ввода","slug":"настройка-модульного-ввода","depth":1,"children":[]},{"title":"Получение информации из ClickHouse Cloud","slug":"получение-информации-из-clickhouse-cloud","depth":2,"children":[]},{"title":"Настройка ввода данных в Splunk","slug":"настройка-ввода-данных-в-splunk","depth":2,"children":[]},{"title":"Использование","slug":"использование","depth":1,"children":[]}],"codeExamples":{}},"jsLinks":["/docs/_mintlify/custom/private-7c7dfe99/f11c6dde2c89bd05/_site/customizations/ask-ai-button.js","/docs/_mintlify/custom/private-7c7dfe99/39eb0ad87fa3adc8/_site/customizations/clickhouse-sql-highlight.js","/docs/_mintlify/custom/private-7c7dfe99/f2f887f569696d41/_site/customizations/clickhouse-sql-lexer-wasm.js","/docs/_mintlify/custom/private-7c7dfe99/dce387fc81a6edfe/_site/customizations/custom-footer.js","/docs/_mintlify/custom/private-7c7dfe99/240e3ba1823c3bae/_site/customizations/galaxy.js","/docs/_mintlify/custom/private-7c7dfe99/c00e6cbded147615/_site/customizations/inkeep-init.js","/docs/_mintlify/custom/private-7c7dfe99/ad7415752a665282/_site/customizations/kapa-init.js","/docs/_mintlify/custom/private-7c7dfe99/4b6201cbf0ed537b/_site/customizations/nav-icon-preload.js","/docs/_mintlify/custom/private-7c7dfe99/10c01e58e00a0bb5/_site/customizations/navbar-cta.js","/docs/_mintlify/custom/private-7c7dfe99/f75dab9369f45602/_site/customizations/raise-issue-link.js","/docs/_mintlify/custom/private-7c7dfe99/a97e716bfafb62fd/_site/customizations/scroll-reset.js","/docs/_mintlify/custom/private-7c7dfe99/bb66ab6ab59dfc53/_site/customizations/settings-legacy-redirect.js","/docs/_mintlify/custom/private-7c7dfe99/bd3cb49fae80807e/_site/customizations/settings-legacy-routes/format-settings.js","/docs/_mintlify/custom/private-7c7dfe99/715db8995ae06543/_site/customizations/settings-legacy-routes/mergetree-settings.js","/docs/_mintlify/custom/private-7c7dfe99/768b733920354bca/_site/customizations/settings-legacy-routes/server-settings.js","/docs/_mintlify/custom/private-7c7dfe99/5fd0936388a00cd0/_site/customizations/settings-legacy-routes/session-settings.js","/docs/_mintlify/custom/private-7c7dfe99/23432dedeeb54e07/_site/customizations/tab-nav.js","/docs/_mintlify/custom/private-7c7dfe99/5c7ce50607c95a70/_site/customizations/webterminal.js","/docs/_mintlify/custom/private-7c7dfe99/5e0b81ad15d8ede0/_site/customizations/cloud-sidebar-ad.js","/docs/_mintlify/custom/private-7c7dfe99/f017ff835af2f729/_site/customizations/section-ticker.js","/docs/_mintlify/custom/private-7c7dfe99/53fc41cb46bfef11/_site/customizations/clickstack-availability.js"],"subdomain":"private-7c7dfe99","siteName":"ClickHouse Documentation","title":"Сохранение журналов аудита ClickHouse Cloud в Splunk - ClickHouse Documentation","navMaps":{"firstHrefInVersion":{},"firstHrefInLanguage":{"en":{"href":"/integrations/connectors/data-integrations/integrations/splunk","matchLevel":1},"ar":{"href":"/ar/integrations/connectors/data-integrations/integrations/splunk","matchLevel":1},"es":{"href":"/es/integrations/connectors/data-integrations/integrations/splunk","matchLevel":1},"fr":{"href":"/fr/integrations/connectors/data-integrations/integrations/splunk","matchLevel":1},"ja":{"href":"/ja/integrations/connectors/data-integrations/integrations/splunk","matchLevel":1},"ko":{"href":"/ko/integrations/connectors/data-integrations/integrations/splunk","matchLevel":1},"pt-BR":{"href":"/pt-BR/integrations/connectors/data-integrations/integrations/splunk","matchLevel":1},"ru":{"href":"/ru/integrations/connectors/data-integrations/integrations/splunk","matchLevel":0},"zh":{"href":"/zh/integrations/connectors/data-integrations/integrations/splunk","matchLevel":1}}},"originalFileLocation":"ru/integrations/connectors/data-integrations/integrations/splunk.mdx","locale":"ru"},"headHtml":"\u003cscript data-mint-head>(function(){var d=document.documentElement,p=null;if(!p){try{p=localStorage.getItem(\"isDarkMode\")}catch(e){}if(p==='true')p='dark';else if(p==='false')p='light';if(p!=='light'\u0026\u0026p!=='dark'\u0026\u0026p!=='system')p=\"dark\"}var r=p==='system'?(matchMedia(\"(prefers-color-scheme: dark)\").matches?'dark':'light'):p;d.classList.remove(r==='dark'?'light':'dark');d.classList.add(r);d.setAttribute(\"data-theme-preference\",p)})();\u003c/script>\u003cmeta data-mint-head name=\"description\" content=\"Храните журналы аудита ClickHouse Cloud в Splunk.\">\u003cmeta data-mint-head name=\"application-name\" content=\"ClickHouse Documentation\">\u003cmeta data-mint-head name=\"generator\" content=\"Mintlify\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"192x192\" href=\"/docs/mintlify-assets/_mintlify/favicons/private-7c7dfe99/4UShO1VxIGDRhyfj/_generated/favicon/android-chrome-192x192.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"apple-touch-icon\" type=\"image/png\" sizes=\"180x180\" href=\"/docs/mintlify-assets/_mintlify/favicons/private-7c7dfe99/4UShO1VxIGDRhyfj/_generated/favicon/apple-touch-icon.png\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"16x16\" href=\"/docs/mintlify-assets/_mintlify/favicons/private-7c7dfe99/4UShO1VxIGDRhyfj/_generated/favicon/favicon-16x16.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"32x32\" href=\"/docs/mintlify-assets/_mintlify/favicons/private-7c7dfe99/4UShO1VxIGDRhyfj/_generated/favicon/favicon-32x32.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"shortcut icon\" type=\"image/x-icon\" href=\"/docs/mintlify-assets/_mintlify/favicons/private-7c7dfe99/4UShO1VxIGDRhyfj/_generated/favicon/favicon.ico\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"192x192\" href=\"/docs/mintlify-assets/_mintlify/favicons/private-7c7dfe99/4UShO1VxIGDRhyfj/_generated/favicon-dark/android-chrome-192x192.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"16x16\" href=\"/docs/mintlify-assets/_mintlify/favicons/private-7c7dfe99/4UShO1VxIGDRhyfj/_generated/favicon-dark/favicon-16x16.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"32x32\" href=\"/docs/mintlify-assets/_mintlify/favicons/private-7c7dfe99/4UShO1VxIGDRhyfj/_generated/favicon-dark/favicon-32x32.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"shortcut icon\" type=\"image/x-icon\" href=\"/docs/mintlify-assets/_mintlify/favicons/private-7c7dfe99/4UShO1VxIGDRhyfj/_generated/favicon-dark/favicon.ico\" media=\"(prefers-color-scheme: dark)\">\u003cmeta data-mint-head property=\"og:title\" content=\"Сохранение журналов аудита ClickHouse Cloud в Splunk - ClickHouse Documentation\">\u003cmeta data-mint-head property=\"og:description\" content=\"Храните журналы аудита ClickHouse Cloud в Splunk.\">\u003cmeta data-mint-head property=\"og:site_name\" content=\"ClickHouse Documentation\">\u003cmeta data-mint-head property=\"og:url\" content=\"https://clickhouse.com/docs/ru/integrations/connectors/data-integrations/integrations/splunk\">\u003cmeta data-mint-head property=\"og:type\" content=\"website\">\u003cmeta data-mint-head property=\"og:image\" content=\"https://private-7c7dfe99.mintlify.site/docs/_mintlify/api/og/v2?division=%D0%98%D0%BD%D1%82%D0%B5%D0%B3%D1%80%D0%B0%D1%86%D0%B8%D0%B8+%D0%B4%D0%B0%D0%BD%D0%BD%D1%8B%D1%85\u0026amp;title=%D0%A1%D0%BE%D1%85%D1%80%D0%B0%D0%BD%D0%B5%D0%BD%D0%B8%D0%B5+%D0%B6%D1%83%D1%80%D0%BD%D0%B0%D0%BB%D0%BE%D0%B2+%D0%B0%D1%83%D0%B4%D0%B8%D1%82%D0%B0+ClickHouse+Cloud+%D0%B2+Splunk\u0026amp;description=%D0%A5%D1%80%D0%B0%D0%BD%D0%B8%D1%82%D0%B5+%D0%B6%D1%83%D1%80%D0%BD%D0%B0%D0%BB%D1%8B+%D0%B0%D1%83%D0%B4%D0%B8%D1%82%D0%B0+ClickHouse+Cloud+%D0%B2+Splunk.\u0026amp;theme=5eb4cbc708d7519bb2d2fc2e\u0026amp;signature=26f32f9ec1aa83812439ff9c55609354ffe6abab1d0e1e3a00d0d0c838d87b6d\">\u003cmeta data-mint-head property=\"og:image:width\" content=\"1200\">\u003cmeta data-mint-head property=\"og:image:height\" content=\"630\">\u003cmeta data-mint-head name=\"twitter:card\" content=\"summary_large_image\">\u003cmeta data-mint-head name=\"twitter:title\" content=\"Сохранение журналов аудита ClickHouse Cloud в Splunk - ClickHouse Documentation\">\u003cmeta data-mint-head name=\"twitter:description\" content=\"Храните журналы аудита ClickHouse Cloud в Splunk.\">\u003cmeta data-mint-head name=\"twitter:image\" content=\"https://private-7c7dfe99.mintlify.site/docs/_mintlify/api/og/v2?division=%D0%98%D0%BD%D1%82%D0%B5%D0%B3%D1%80%D0%B0%D1%86%D0%B8%D0%B8+%D0%B4%D0%B0%D0%BD%D0%BD%D1%8B%D1%85\u0026amp;title=%D0%A1%D0%BE%D1%85%D1%80%D0%B0%D0%BD%D0%B5%D0%BD%D0%B8%D0%B5+%D0%B6%D1%83%D1%80%D0%BD%D0%B0%D0%BB%D0%BE%D0%B2+%D0%B0%D1%83%D0%B4%D0%B8%D1%82%D0%B0+ClickHouse+Cloud+%D0%B2+Splunk\u0026amp;description=%D0%A5%D1%80%D0%B0%D0%BD%D0%B8%D1%82%D0%B5+%D0%B6%D1%83%D1%80%D0%BD%D0%B0%D0%BB%D1%8B+%D0%B0%D1%83%D0%B4%D0%B8%D1%82%D0%B0+ClickHouse+Cloud+%D0%B2+Splunk.\u0026amp;theme=5eb4cbc708d7519bb2d2fc2e\u0026amp;signature=26f32f9ec1aa83812439ff9c55609354ffe6abab1d0e1e3a00d0d0c838d87b6d\">\u003cmeta data-mint-head name=\"twitter:image:width\" content=\"1200\">\u003cmeta data-mint-head name=\"twitter:image:height\" content=\"630\">\u003cmeta data-mint-head name=\"msapplication-config\" content=\"/docs/mintlify-assets/_mintlify/favicons/private-7c7dfe99/4UShO1VxIGDRhyfj/_generated/favicon/browserconfig.xml\">\u003cmeta data-mint-head name=\"apple-mobile-web-app-title\" content=\"ClickHouse Documentation\">\u003cmeta data-mint-head name=\"msapplication-TileColor\" content=\"#1c1c1c\">\u003clink data-mint-head rel=\"canonical\" href=\"https://clickhouse.com/docs/ru/integrations/connectors/data-integrations/integrations/splunk\">\u003clink data-mint-head rel=\"alternate\" type=\"application/xml\" href=\"/docs/sitemap.xml\">\u003clink data-mint-head rel=\"alternate\" type=\"text/markdown\" href=\"/docs/ru/integrations/connectors/data-integrations/integrations/splunk.md\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ru\" href=\"https://clickhouse.com/docs/ru/integrations/connectors/data-integrations/integrations/splunk\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"en\" href=\"https://clickhouse.com/docs/integrations/connectors/data-integrations/integrations/splunk\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ar\" href=\"https://clickhouse.com/docs/ar/integrations/connectors/data-integrations/integrations/splunk\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"es\" href=\"https://clickhouse.com/docs/es/integrations/connectors/data-integrations/integrations/splunk\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"fr\" href=\"https://clickhouse.com/docs/fr/integrations/connectors/data-integrations/integrations/splunk\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ja\" href=\"https://clickhouse.com/docs/ja/integrations/connectors/data-integrations/integrations/splunk\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ko\" href=\"https://clickhouse.com/docs/ko/integrations/connectors/data-integrations/integrations/splunk\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"pt-BR\" href=\"https://clickhouse.com/docs/pt-BR/integrations/connectors/data-integrations/integrations/splunk\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"zh\" href=\"https://clickhouse.com/docs/zh/integrations/connectors/data-integrations/integrations/splunk\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"x-default\" href=\"https://clickhouse.com/docs/integrations/connectors/data-integrations/integrations/splunk\">\u003cscript data-mint-head type=\"application/ld+json\">{\"@context\":\"https://schema.org\",\"@graph\":[{\"@type\":\"Organization\",\"@id\":\"https://clickhouse.com/#organization\",\"name\":\"ClickHouse Documentation\",\"url\":\"https://clickhouse.com\",\"logo\":{\"@type\":\"ImageObject\",\"url\":\"https://mintcdn.com/private-7c7dfe99/h2VHbIjccjT9ClSc/_site/logo/light.svg?fit=max\u0026auto=format\u0026n=h2VHbIjccjT9ClSc\u0026q=85\u0026s=b8a838f982def2b530a95016300bc7ec\"}},{\"@type\":\"WebSite\",\"@id\":\"https://clickhouse.com/docs#website\",\"name\":\"ClickHouse Documentation\",\"url\":\"https://clickhouse.com/docs\",\"publisher\":{\"@id\":\"https://clickhouse.com/#organization\"}},{\"@type\":\"WebPage\",\"@id\":\"https://clickhouse.com/docs/ru/integrations/connectors/data-integrations/integrations/splunk#webpage\",\"url\":\"https://clickhouse.com/docs/ru/integrations/connectors/data-integrations/integrations/splunk\",\"name\":\"Сохранение журналов аудита ClickHouse Cloud в Splunk\",\"description\":\"Храните журналы аудита ClickHouse Cloud в Splunk.\",\"isPartOf\":{\"@id\":\"https://clickhouse.com/docs#website\"},\"breadcrumb\":{\"@id\":\"https://clickhouse.com/docs/ru/integrations/connectors/data-integrations/integrations/splunk#breadcrumb\"}},{\"@type\":\"BreadcrumbList\",\"@id\":\"https://clickhouse.com/docs/ru/integrations/connectors/data-integrations/integrations/splunk#breadcrumb\",\"itemListElement\":[{\"@type\":\"ListItem\",\"position\":1,\"name\":\"Интеграции данных\",\"item\":\"https://clickhouse.com/docs/ru/integrations/connectors/tools/data-integration-index\"},{\"@type\":\"ListItem\",\"position\":2,\"name\":\"Сохранение журналов аудита ClickHouse Cloud в Splunk\",\"item\":\"https://clickhouse.com/docs/ru/integrations/connectors/data-integrations/integrations/splunk\"}]},{\"@type\":[\"Article\",\"TechArticle\"],\"@id\":\"https://clickhouse.com/docs/ru/integrations/connectors/data-integrations/integrations/splunk#article\",\"headline\":\"Сохранение журналов аудита ClickHouse Cloud в Splunk\",\"name\":\"Сохранение журналов аудита ClickHouse Cloud в Splunk\",\"description\":\"Храните журналы аудита ClickHouse Cloud в Splunk.\",\"url\":\"https://clickhouse.com/docs/ru/integrations/connectors/data-integrations/integrations/splunk\",\"mainEntityOfPage\":{\"@id\":\"https://clickhouse.com/docs/ru/integrations/connectors/data-integrations/integrations/splunk#webpage\"},\"keywords\":\"clickhouse, Splunk, аудит, cloud\",\"publisher\":{\"@id\":\"https://clickhouse.com/#organization\"},\"isPartOf\":{\"@id\":\"https://clickhouse.com/docs#website\"}}]}\u003c/script>","agentPointerHref":"/docs/ru/integrations/connectors/data-integrations/integrations/splunk.md","siteName":"ClickHouse Documentation","nav":{"global":null,"languages":[{"language":"en","pages":[{"title":"en","href":"/integrations/connectors/data-integrations/integrations/splunk"}]},{"language":"ar","pages":[{"title":"ar","href":"/ar/integrations/connectors/data-integrations/integrations/splunk"}]},{"language":"es","pages":[{"title":"es","href":"/es/integrations/connectors/data-integrations/integrations/splunk"}]},{"language":"fr","pages":[{"title":"fr","href":"/fr/integrations/connectors/data-integrations/integrations/splunk"}]},{"language":"ja","pages":[{"title":"ja","href":"/ja/integrations/connectors/data-integrations/integrations/splunk"}]},{"language":"ko","pages":[{"title":"ko","href":"/ko/integrations/connectors/data-integrations/integrations/splunk"}]},{"language":"pt-BR","pages":[{"title":"pt-BR","href":"/pt-BR/integrations/connectors/data-integrations/integrations/splunk"}]},{"language":"ru","tabs":[{"tab":"Главная","pages":[{"title":"Главная","href":"/ru"}]},{"tab":"Базы данных","menu":[{"item":"ClickHouse","icon":"https://mintlify.s3.us-west-1.amazonaws.com/private-7c7dfe99/images/icons/icon-clickhouse.svg","href":"#"},{"item":"Get started","pages":[{"group":"Get started","icon":"/images/menu-icon-lightning.svg","pages":[{"title":"Начало работы с ClickHouse","sidebarTitle":"Обзор","href":"/ru/get-started"},{"group":"Быстрый старт","expanded":false,"pages":[{"sidebarTitle":"Обзор быстрого старта","title":"Обзор руководств по быстрому старту","mode":"custom","href":"/ru/get-started/quickstarts/home"},{"group":"Все сценарии использования","expanded":false,"pages":[{"sidebarTitle":"Быстрый старт в Cloud","title":"Быстрый старт с ClickHouse Cloud","href":"/ru/get-started/setup/cloud"},{"sidebarTitle":"Как получить сведения о подключении к Cloud","title":"Как получить сведения о подключении к Cloud","href":"/ru/get-started/quickstarts/obtain-your-cloud-connection-details"},{"sidebarTitle":"Вставка данных в ClickHouse Cloud с помощью clickhouse-client","title":"Вставка данных в ClickHouse Cloud с помощью clickhouse-client","href":"/ru/get-started/quickstarts/insert-data-using-clickhouse-client"},{"sidebarTitle":"Создание таблиц в ClickHouse","title":"Создание таблиц в ClickHouse","href":"/ru/get-started/quickstarts/creating-tables"},{"sidebarTitle":"Выборка данных ClickHouse","title":"Выборка данных ClickHouse","href":"/ru/get-started/quickstarts/writing-queries"},{"sidebarTitle":"Создайте первую таблицу MergeTree","title":"Создайте первую таблицу MergeTree","href":"/ru/get-started/quickstarts/create-your-first-mergetree-table"}]},{"group":"Аналитика в реальном времени","expanded":false,"pages":[{"sidebarTitle":"Создайте свое первое materialized view","title":"Создайте свое первое materialized view","href":"/ru/get-started/quickstarts/create-your-first-materialized-view"},{"sidebarTitle":"Создайте первую проекцию","title":"Создайте первую проекцию","href":"/ru/get-started/quickstarts/create-your-first-projection"}]},{"group":"Хранилище данных","expanded":false,"pages":[{"sidebarTitle":"Как подключить каталог Iceberg в ClickHouse Cloud","title":"Как подключить каталог Iceberg в ClickHouse Cloud","href":"/ru/get-started/quickstarts/connect-your-iceberg-catalog"},{"sidebarTitle":"Обновление и удаление данных ClickHouse","title":"Обновление и удаление данных ClickHouse","href":"/ru/get-started/quickstarts/mutations"}]},{"group":"Обсервабилити","expanded":false,"pages":[{"sidebarTitle":"Работа с типом Map в ClickHouse","title":"Работа с типом Map в ClickHouse","href":"/ru/get-started/quickstarts/working-with-the-map-type"}]}]},{"group":"Introduction","expanded":true,"pages":[{"sidebarTitle":"Что такое ClickHouse?","title":"Что такое ClickHouse?","href":"/ru/get-started/about/intro"},{"sidebarTitle":"Почему ClickHouse такой быстрый?","title":"Почему ClickHouse такой быстрый?","href":"/ru/get-started/about/why-clickhouse-is-so-fast"},{"sidebarTitle":"Почему ClickHouse уникален?","title":"Отличительные особенности ClickHouse","href":"/ru/get-started/about/distinctive-features"}]},{"group":"Use cases","expanded":true,"pages":[{"title":"Сценарии использования","sidebarTitle":"Обзор","href":"/ru/get-started/use-cases/overview"},{"title":"Real-time аналитика","sidebarTitle":"Real-time аналитика","href":"/ru/get-started/use-cases/real-time-analytics"},{"title":"Обсервабилити","sidebarTitle":"Обсервабилити","href":"/ru/get-started/use-cases/observability"},{"title":"Хранилище данных","sidebarTitle":"Хранилище данных","href":"/ru/get-started/use-cases/data-warehousing"},{"title":"Агентная аналитика","sidebarTitle":"Агентная аналитика","href":"/ru/get-started/use-cases/agentic-analytics"}]},{"sidebarTitle":"Режимы развертывания","title":"Режимы развертывания","href":"/ru/get-started/about/deployment-modes"}]},{"group":"Setup","icon":"/images/menu-icon-gear.svg","expanded":true,"pages":[{"sidebarTitle":"Установка","title":"Инструкция по установке","href":"/ru/get-started/setup/install"},{"sidebarTitle":"Быстрый старт в Cloud","title":"Быстрый старт с ClickHouse Cloud","href":"/ru/get-started/setup/cloud"},{"group":"Self-managed","expanded":true,"pages":[{"title":"Установка в самоуправляемой среде","sidebarTitle":"Обзор","href":"/ru/get-started/setup/self-managed/overview"},{"group":"Local development","pages":[{"sidebarTitle":"Быстрая установка","title":"Быстрая установка","href":"/ru/get-started/setup/self-managed/quick-install"},{"sidebarTitle":"clickhousectl (CLI)","title":"Установка с помощью ClickHouse CLI","href":"/ru/get-started/setup/self-managed/clickhousectl"},{"sidebarTitle":"Docker","title":"Установка ClickHouse с помощью Docker","href":"/ru/get-started/setup/self-managed/docker"},{"sidebarTitle":"Сборки из исходного кода и CI","title":"Сборки из исходного кода и CI","href":"/ru/get-started/setup/self-managed/advanced"}]},{"group":"Production server","pages":[{"sidebarTitle":"Debian/Ubuntu","title":"Установка ClickHouse в Debian/Ubuntu","href":"/ru/get-started/setup/self-managed/debian-ubuntu"},{"sidebarTitle":"Redhat/CentOS","title":"Установка ClickHouse в RPM-дистрибутивах Linux","href":"/ru/get-started/setup/self-managed/redhat"},{"sidebarTitle":"NixOS","title":"Установка ClickHouse в NixOS","href":"/ru/get-started/setup/self-managed/nixos"},{"sidebarTitle":"Другие дистрибутивы Linux","title":"Установка ClickHouse из архивов tgz","href":"/ru/get-started/setup/self-managed/other-linux"}]}]}]},{"group":"Sample datasets","icon":"/images/menu-icon-database.svg","expanded":true,"pages":[{"sidebarTitle":"Обзор","title":"Руководства и примеры наборов данных","href":"/ru/get-started/sample-datasets/index"},{"sidebarTitle":"Песочница ClickHouse","title":"Песочница ClickHouse","href":"/ru/get-started/sample-datasets/playground"},{"group":"Benchmarks","pages":[{"sidebarTitle":"бенчмарк больших данных AMPLab","title":"Бенчмарк больших данных AMPLab","href":"/ru/get-started/sample-datasets/amplab-benchmark"},{"sidebarTitle":"Бенчмарк Brown University","title":"Бенчмарк Brown University","href":"/ru/get-started/sample-datasets/brown-benchmark"},{"sidebarTitle":"Логи кликов Criteo, 1 ТБ","title":"Терабайт логов кликов от Criteo","href":"/ru/get-started/sample-datasets/criteo"},{"title":"Join Order Benchmark (JOB)","sidebarTitle":"JOB","href":"/ru/get-started/sample-datasets/job"},{"sidebarTitle":"Star Schema Benchmark","title":"Star Schema Benchmark (SSB, 2009)","href":"/ru/get-started/sample-datasets/star-schema"},{"title":"TPC-DS (2012)","sidebarTitle":"TPC-DS","href":"/ru/get-started/sample-datasets/tpcds"},{"title":"TPC-H (1999)","sidebarTitle":"TPC-H","href":"/ru/get-started/sample-datasets/tpch"}]},{"group":"Vector search \u0026 embeddings","pages":[{"sidebarTitle":"набор данных dbpedia","title":"набор данных dbpedia","href":"/ru/get-started/sample-datasets/dbpedia"},{"sidebarTitle":"Датасет для векторного поиска по Hacker News","title":"Датасет для векторного поиска по Hacker News","href":"/ru/get-started/sample-datasets/hacker-news-vector-search"},{"sidebarTitle":"Набор данных Laion-400M","title":"Набор данных Laion-400M","href":"/ru/get-started/sample-datasets/laion"},{"sidebarTitle":"Датасет LAION 5B","title":"Датасет LAION 5B","href":"/ru/get-started/sample-datasets/laion5b"}]},{"group":"Web \u0026 social analytics","pages":[{"sidebarTitle":"Отзывы покупателей Amazon","title":"Отзывы покупателей Amazon","href":"/ru/get-started/sample-datasets/amazon-reviews"},{"sidebarTitle":"Обезличенная веб-аналитика","title":"Обезличенная веб-аналитика","href":"/ru/get-started/sample-datasets/anon-web-analytics-metrica"},{"sidebarTitle":"Репозиторий GitHub","title":"Запросы в ClickHouse с использованием данных GitHub","href":"/ru/get-started/sample-datasets/github"},{"sidebarTitle":"События GitHub","title":"Набор данных о событиях GitHub","href":"/ru/get-started/sample-datasets/github-events"},{"sidebarTitle":"Hacker News","title":"Набор данных Hacker News","href":"/ru/get-started/sample-datasets/hacker-news"},{"sidebarTitle":"Stack Overflow","title":"Анализ данных Stack Overflow с помощью ClickHouse","href":"/ru/get-started/sample-datasets/stackoverflow"},{"sidebarTitle":"Дизлайки YouTube","title":"Набор данных YouTube о дизлайках","href":"/ru/get-started/sample-datasets/youtube-dislikes"}]},{"group":"Geo \u0026 location","pages":[{"sidebarTitle":"Базовые станции сотовой связи","title":"Геопространственный анализ на примере набора данных о базовых станциях сотовой связи","href":"/ru/get-started/sample-datasets/cell-towers"},{"sidebarTitle":"Foursquare OS Places","title":"Набор данных Foursquare OS Places","href":"/ru/get-started/sample-datasets/foursquare-os-places"},{"sidebarTitle":"Данные о такси Нью-Йорка","title":"Геопространственный анализ на наборе данных о такси Нью-Йорка","href":"/ru/get-started/sample-datasets/nyc-taxi"}]},{"group":"Time series \u0026 sensors","pages":[{"sidebarTitle":"Данные с экологических датчиков","title":"Данные с экологических датчиков","href":"/ru/get-started/sample-datasets/environmental-sensors"},{"sidebarTitle":"NOAA Global Historical Climatology Network ","title":"NOAA Global Historical Climatology Network","href":"/ru/get-started/sample-datasets/noaa"},{"sidebarTitle":"Исторические датасеты о погоде Тайваня","title":"Исторические датасеты о погоде Тайваня","href":"/ru/get-started/sample-datasets/tw-weather"},{"sidebarTitle":"WikiStat","title":"WikiStat","href":"/ru/get-started/sample-datasets/wikistat"}]},{"group":"Public records \u0026 open data","pages":[{"sidebarTitle":"Открытые данные COVID-19","title":"Открытые данные COVID-19","href":"/ru/get-started/sample-datasets/covid19"},{"sidebarTitle":"Набор данных New York Public Library \"what's on the menu?\"","title":"Набор данных New York Public Library \"What's on the Menu?\"","href":"/ru/get-started/sample-datasets/menus"},{"sidebarTitle":"Данные о жалобах NYPD","title":"Данные о жалобах NYPD","href":"/ru/get-started/sample-datasets/nypd-complaint-data"},{"sidebarTitle":"Данные OnTime об авиарейсах","title":"OnTime","href":"/ru/get-started/sample-datasets/ontime"},{"sidebarTitle":"Цены на недвижимость в Великобритании","title":"Аналитические запросы к данным о ценах на недвижимость в Великобритании","href":"/ru/get-started/sample-datasets/uk-price-paid"}]}]},{"group":"Migrate","icon":"/images/caret-double-right.svg","expanded":true,"pages":[{"sidebarTitle":"Обзор","title":"Перенос данных в ClickHouse","href":"/ru/get-started/migrate/overview"},{"group":"PostgreSQL","pages":[{"title":"Сравнение PostgreSQL и ClickHouse","sidebarTitle":"Обзор","href":"/ru/get-started/migrate/postgres/overview"},{"group":"Migration guide","pages":[{"title":"Миграция данных","sidebarTitle":"Часть 1","href":"/ru/get-started/migrate/postgres/migration-guide/migration-guide-part1"},{"title":"Переписывание запросов PostgreSQL","sidebarTitle":"Часть 2","href":"/ru/get-started/migrate/postgres/migration-guide/migration-guide-part2"},{"title":"Приёмы моделирования данных","sidebarTitle":"Часть 3","href":"/ru/get-started/migrate/postgres/migration-guide/migration-guide-part3"}]},{"title":"Приложение","href":"/ru/get-started/migrate/postgres/appendix"}]},{"group":"BigQuery","pages":[{"title":"Сравнение BigQuery и ClickHouse Cloud","sidebarTitle":"Обзор","href":"/ru/get-started/migrate/bigquery/overview"},{"title":"Миграция из BigQuery в ClickHouse Cloud","sidebarTitle":"Руководство по миграции","href":"/ru/get-started/migrate/bigquery/migrating-to-clickhouse-cloud"},{"sidebarTitle":"Загрузка данных","title":"Загрузка данных из BigQuery в ClickHouse","href":"/ru/get-started/migrate/bigquery/loading-data"}]},{"group":"Snowflake","pages":[{"sidebarTitle":"Обзор","title":"Миграция из Snowflake в ClickHouse","href":"/ru/get-started/migrate/snowflake/overview"},{"sidebarTitle":"Руководство по миграции","title":"Миграция из Snowflake в ClickHouse","href":"/ru/get-started/migrate/snowflake/migration-guide"},{"sidebarTitle":"Справочник по переводу SQL","title":"Переход с Snowflake на ClickHouse","href":"/ru/get-started/migrate/snowflake/sql-translation-reference"}]},{"group":"Elasticsearch","pages":[{"sidebarTitle":"Обзор","title":"Миграция с Elasticsearch на ClickHouse","href":"/ru/get-started/migrate/elastic/overview"}]},{"group":"Redshift","pages":[{"sidebarTitle":"Обзор","title":"Сравнение ClickHouse Cloud и Amazon Redshift","href":"/ru/get-started/migrate/redshift/overview"},{"sidebarTitle":"Руководство по миграции","title":"Руководство по миграции с Amazon Redshift в ClickHouse","href":"/ru/get-started/migrate/redshift/migration-guide"},{"sidebarTitle":"Справочник по переводу SQL","title":"Руководство по переводу SQL из Amazon Redshift в ClickHouse","href":"/ru/get-started/migrate/redshift/sql-translation-reference"}]},{"group":"OSS to Cloud","pages":[{"sidebarTitle":"Использование remoteSecure","title":"Миграция между самоуправляемым ClickHouse и ClickHouse Cloud с помощью remoteSecure","href":"/ru/get-started/migrate/oss-to-cloud/clickhouse-to-cloud"},{"sidebarTitle":"Использование BACKUP и RESTORE","title":"Миграция из самоуправляемого ClickHouse в ClickHouse Cloud с помощью команд BACKUP","href":"/ru/get-started/migrate/oss-to-cloud/oss-to-cloud-backup-restore"}]},{"group":"Other methods","pages":[{"sidebarTitle":"Использование clickhouse-local","title":"Миграция в ClickHouse с использованием clickhouse-local","href":"/ru/get-started/migrate/other-methods/clickhouse-local-etl"},{"sidebarTitle":"Использование стороннего ETL-инструмента","title":"Использование стороннего ETL-инструмента","href":"/ru/get-started/migrate/other-methods/etl-tool-to-clickhouse"},{"title":"Перенос данных из облачного объектного хранилища в ClickHouse Cloud","href":"/ru/get-started/migrate/other-methods/object-storage-to-clickhouse"}]}]}]},{"item":"Руководства","groups":[{"group":"Руководства по ClickHouse","pages":[{"sidebarTitle":"Обзор","title":"Руководства по ClickHouse","mode":"wide","href":"/ru/guides/clickhouse"},{"title":"Kusto Query Language (KQL) в ClickHouse","sidebarTitle":"Kusto Query Language (KQL)","href":"/ru/guides/clickhouse/kusto-query-language"},{"title":"Диалект LogsQL в ClickHouse","sidebarTitle":"LogsQL","href":"/ru/guides/clickhouse/logsql"},{"group":"Форматы данных","pages":[{"sidebarTitle":"Обзор","title":"Импорт данных из различных форматов в ClickHouse","href":"/ru/guides/clickhouse/data-formats/intro"},{"sidebarTitle":"CSV и TSV","title":"Работа с данными CSV и TSV в ClickHouse","href":"/ru/guides/clickhouse/data-formats/csv-tsv"},{"sidebarTitle":"Parquet","title":"Работа с Parquet в ClickHouse","href":"/ru/guides/clickhouse/data-formats/parquet"},{"sidebarTitle":"Avro, Arrow и ORC","title":"Работа с данными Avro, Arrow и ORC в ClickHouse","href":"/ru/guides/clickhouse/data-formats/arrow-avro-orc"},{"sidebarTitle":"Native и двоичный","title":"Использование Native и двоичных форматов в ClickHouse","href":"/ru/guides/clickhouse/data-formats/binary"},{"sidebarTitle":"SQL-дампы","title":"Вставка и выгрузка SQL-данных в ClickHouse","href":"/ru/guides/clickhouse/data-formats/sql"},{"sidebarTitle":"Regexp и Template","title":"Импорт и экспорт произвольных текстовых данных с помощью Template и регулярных выражений в ClickHouse","href":"/ru/guides/clickhouse/data-formats/templates-regex"},{"group":"JSON","pages":[{"sidebarTitle":"Обзор","title":"Работа с JSON","href":"/ru/guides/clickhouse/data-formats/json/intro"},{"sidebarTitle":"Загрузка JSON","title":"Работа с JSON","href":"/ru/guides/clickhouse/data-formats/json/loading"},{"title":"Определение схемы JSON","href":"/ru/guides/clickhouse/data-formats/json/inference"},{"title":"Проектирование схемы","href":"/ru/guides/clickhouse/data-formats/json/schema"},{"title":"Обработка других форматов JSON","sidebarTitle":"Обработка других форматов","href":"/ru/guides/clickhouse/data-formats/json/formats"},{"title":"Экспорт JSON","href":"/ru/guides/clickhouse/data-formats/json/exporting"},{"title":"Другие подходы к JSON","href":"/ru/guides/clickhouse/data-formats/json/other"}]}]},{"group":"Моделирование данных","pages":[{"title":"Обзор моделирования данных","mode":"wide","href":"/ru/guides/clickhouse/data-modelling/index"},{"title":"Проектирование схемы","href":"/ru/guides/clickhouse/data-modelling/schema-design"},{"sidebarTitle":"Первичные индексы","title":"Практическое введение в первичные индексы ClickHouse","href":"/ru/guides/clickhouse/data-modelling/sparse-primary-indexes"},{"title":"Денормализация данных","href":"/ru/guides/clickhouse/data-modelling/denormalization"},{"title":"Дозагрузка данных","href":"/ru/guides/clickhouse/data-modelling/backfilling"},{"sidebarTitle":"Табличная функция Merge","title":"Табличная функция Merge","href":"/ru/guides/clickhouse/data-modelling/merge-table-function"},{"sidebarTitle":"Хранимые процедуры и параметры запроса","title":"Хранимые процедуры и параметры запроса в ClickHouse","href":"/ru/guides/clickhouse/data-modelling/stored-procedures-and-prepared-statements"},{"sidebarTitle":"Генерация случайных тестовых данных","title":"Генерация случайных тестовых данных в ClickHouse","href":"/ru/guides/clickhouse/data-modelling/generating-test-data"},{"group":"Сжатие","expanded":false,"pages":[{"title":"Сжатие в ClickHouse","href":"/ru/guides/clickhouse/data-modelling/compression/compression-in-clickhouse"},{"title":"Режимы сжатия","href":"/ru/guides/clickhouse/data-modelling/compression/compression-modes"}]},{"title":"Работа с массивами в ClickHouse","sidebarTitle":"Работа с массивами в ClickHouse","href":"/ru/guides/clickhouse/working-with-arrays"},{"title":"Работа с JOIN в ClickHouse","sidebarTitle":"Работа с JOIN в ClickHouse","href":"/ru/guides/clickhouse/working-with-joins"}]},{"group":"Производительность и мониторинг","pages":[{"group":"Оптимизация запросов","pages":[{"sidebarTitle":"Обзор","title":"Оптимизация запросов","href":"/ru/guides/clickhouse/performance-and-monitoring/query-optimization"},{"sidebarTitle":"Диагностика медленных запросов","title":"Диагностика медленных запросов","href":"/ru/guides/clickhouse/performance-and-monitoring/diagnose-slow-queries"},{"sidebarTitle":"Выявление узких мест запросов","title":"Выявление узких мест запросов","href":"/ru/guides/clickhouse/performance-and-monitoring/isolate-query-bottlenecks"},{"sidebarTitle":"Выберите подход к оптимизации","title":"Выберите подход к оптимизации","href":"/ru/guides/clickhouse/performance-and-monitoring/optimization-approaches"},{"sidebarTitle":"Практический пример оптимизации","title":"Практический пример оптимизации запроса","href":"/ru/guides/clickhouse/performance-and-monitoring/query-optimization-example"}]},{"sidebarTitle":"Анализатор","title":"Анализатор","href":"/ru/guides/clickhouse/performance-and-monitoring/analyzer"},{"sidebarTitle":"Как понять выполнение запросов с помощью анализатора","title":"Как понять выполнение запросов с помощью анализатора","href":"/ru/guides/clickhouse/performance-and-monitoring/understanding-query-execution-with-the-analyzer"},{"sidebarTitle":"Динамический выбор столбцов","title":"Динамический выбор столбцов","href":"/ru/guides/clickhouse/performance-and-monitoring/dynamic-column-selection"}]},{"group":"Примеры комбинаторов агрегатных функций","expanded":false,"pages":[{"title":"anyIf","sidebarTitle":"anyIf","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/anyIf"},{"title":"argMaxIf","sidebarTitle":"argMaxIf","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/argMaxIf"},{"title":"argMinIf","sidebarTitle":"argMinIf","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/argMinIf"},{"title":"avgIf","sidebarTitle":"avgIf","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/avgIf"},{"title":"avgMap","sidebarTitle":"avgMap","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/avgMap"},{"title":"avgMerge","sidebarTitle":"avgMerge","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/avgMerge"},{"title":"avgMergeState","sidebarTitle":"avgMergeState","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/avgMergeState"},{"title":"avgResample","sidebarTitle":"avgResample","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/avgResample"},{"title":"avgState","sidebarTitle":"avgState","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/avgState"},{"title":"countIf","sidebarTitle":"countIf","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/countIf"},{"title":"countResample","sidebarTitle":"countResample","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/countResample"},{"title":"groupArrayDistinct","sidebarTitle":"groupArrayDistinct","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/groupArrayDistinct"},{"title":"groupArrayResample","sidebarTitle":"groupArrayResample","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/groupArrayResample"},{"title":"maxMap","sidebarTitle":"maxMap","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/maxMap"},{"title":"maxSimpleState","sidebarTitle":"maxSimpleState","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/maxSimpleState"},{"title":"minMap","sidebarTitle":"minMap","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/minMap"},{"title":"minSimpleState","sidebarTitle":"minSimpleState","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/minSimpleState"},{"title":"quantilesTimingArrayIf","sidebarTitle":"quantilesTimingArrayIf","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/quantilesTimingArrayIf"},{"title":"quantilesTimingIf","sidebarTitle":"quantilesTimingIf","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/quantilesTimingIf"},{"title":"sumArray","sidebarTitle":"sumArray","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/sumArray"},{"title":"sumForEach","sidebarTitle":"sumForEach","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/sumForEach"},{"title":"sumIf","sidebarTitle":"sumIf","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/sumIf"},{"title":"sumMap","sidebarTitle":"sumMap","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/sumMap"},{"title":"sumSimpleState","sidebarTitle":"sumSimpleState","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/sumSimpleState"},{"title":"uniqArray","sidebarTitle":"uniqArray","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/uniqArray"},{"title":"uniqArrayIf","sidebarTitle":"uniqArrayIf","href":"/ru/guides/clickhouse/examples/aggregate-function-combinators/uniqArrayIf"}]},{"title":"Обновление самоуправляемой версии","href":"/ru/guides/oss/update"},{"group":"Рекомендации по работе с OSS","pages":[{"sidebarTitle":"Рекомендации по выбору конфигурации и оборудования","title":"Рекомендации по выбору конфигурации и оборудования","href":"/ru/guides/oss/best-practices/sizing-and-hardware-recommendations"},{"sidebarTitle":"Рекомендации по использованию open-source версии","title":"Рекомендации по использованию open-source версии","href":"/ru/guides/oss/best-practices/tips"}]},{"group":"Развертывание и масштабирование","expanded":false,"pages":[{"sidebarTitle":"Введение","title":"Введение","href":"/ru/guides/oss/deployment-and-scaling/terminology"},{"title":"Сегменты и реплики таблиц","href":"/ru/guides/oss/deployment-and-scaling/shards"},{"sidebarTitle":"Перебалансировка сегментов","title":"Перебалансировка данных","href":"/ru/guides/oss/deployment-and-scaling/scaling-clusters"},{"sidebarTitle":"Разделение хранилища и вычислительных ресурсов","title":"Разделение хранилища и вычислительных ресурсов","href":"/ru/guides/oss/deployment-and-scaling/separation-storage-compute"},{"sidebarTitle":"Обнаружение кластера","title":"Обнаружение кластера","href":"/ru/guides/oss/deployment-and-scaling/cluster-discovery"},{"group":"Keeper","expanded":false,"pages":[{"sidebarTitle":"Настройка ClickHouse Keeper","title":"ClickHouse Keeper","href":"/ru/guides/oss/deployment-and-scaling/keeper/index"},{"sidebarTitle":"Защищённое соединение с ZooKeeper","title":"Необязательная настройка защищённого соединения между ClickHouse и ZooKeeper","href":"/ru/guides/oss/deployment-and-scaling/keeper/ssl-zookeeper"}]},{"group":"Мониторинг","expanded":false,"pages":[{"sidebarTitle":"Мониторинг","title":"Мониторинг","href":"/ru/guides/oss/deployment-and-scaling/monitoring/monitoring"},{"sidebarTitle":"Трассировка ClickHouse с OpenTelemetry","title":"Трассировка ClickHouse с OpenTelemetry","href":"/ru/guides/oss/deployment-and-scaling/monitoring/opentelemetry"}]},{"group":"Примеры","expanded":false,"pages":[{"sidebarTitle":"Репликация","title":"Репликация данных","href":"/ru/guides/oss/deployment-and-scaling/examples/1-shard-2-replicas"},{"sidebarTitle":"Масштабирование","title":"Масштабирование","href":"/ru/guides/oss/deployment-and-scaling/examples/2-shards-1-replica"},{"sidebarTitle":"Репликация + масштабирование","title":"Репликация + масштабирование","href":"/ru/guides/oss/deployment-and-scaling/examples/2-shards-2-replicas"}]}]}]},{"group":"Руководства по сценариям использования","expanded":true,"pages":[{"title":"Руководства по сценариям использования","sidebarTitle":"Обзор","mode":"wide","href":"/ru/guides/use-cases/index"},{"group":"Real-time аналитика","pages":[{"group":"Временные ряды","expanded":false,"pages":[{"title":"Временные ряды","href":"/ru/guides/use-cases/real-time-analytics/time-series/index"},{"title":"Типы данных даты и времени — временные ряды","sidebarTitle":"Типы данных даты и времени","href":"/ru/guides/use-cases/real-time-analytics/time-series/date-time-data-types"},{"title":"Базовые операции - временные ряды","sidebarTitle":"Базовые операции","href":"/ru/guides/use-cases/real-time-analytics/time-series/basic-operations"},{"title":"Функции анализа временных рядов","sidebarTitle":"Функции анализа","href":"/ru/guides/use-cases/real-time-analytics/time-series/analysis-functions"},{"title":"Эффективность хранения — временные ряды","sidebarTitle":"Эффективность хранения","href":"/ru/guides/use-cases/real-time-analytics/time-series/storage-efficiency"},{"title":"Производительность запросов — временные ряды","sidebarTitle":"Производительность запросов","href":"/ru/guides/use-cases/real-time-analytics/time-series/query-performance"},{"title":"Создание rollup с помощью materialized views для быстрой аналитики временных рядов","href":"/ru/guides/use-cases/real-time-analytics/time-series/materialized-view-rollup"},{"sidebarTitle":"Временные ряды — заполнение пропусков","title":"Заполнение пропусков в данных временных рядов","href":"/ru/guides/use-cases/real-time-analytics/time-series/time-series-filling-gaps"}]}]},{"group":"Обсервабилити","pages":[{"title":"Обсервабилити","sidebarTitle":"Обзор","href":"/ru/guides/use-cases/observability/index"},{"title":"Мониторинг ClickHouse Cloud","sidebarTitle":"Мониторинг ClickHouse Cloud","href":"/ru/guides/use-cases/observability/cloud-monitoring"},{"title":"Самоуправляемый мониторинг","sidebarTitle":"Самоуправляемый мониторинг","href":"/ru/guides/use-cases/observability/self-managed-monitoring"},{"group":"Создайте собственное решение","pages":[{"title":"Создайте собственный стек обсервабилити","sidebarTitle":"Обзор","href":"/ru/guides/use-cases/observability/build-your-own/index"},{"title":"Использование ClickHouse для обсервабилити","href":"/ru/guides/use-cases/observability/build-your-own/introduction"},{"title":"Проектирование схемы для обсервабилити","href":"/ru/guides/use-cases/observability/build-your-own/schema-design"},{"title":"Интеграция OpenTelemetry для сбора данных","href":"/ru/guides/use-cases/observability/build-your-own/integrating-opentelemetry"},{"title":"Управление данными","href":"/ru/guides/use-cases/observability/build-your-own/managing-data"},{"title":"Использование Grafana и ClickHouse для обсервабилити","href":"/ru/guides/use-cases/observability/build-your-own/grafana"},{"title":"Демо-приложение","href":"/ru/guides/use-cases/observability/build-your-own/demo-application"}]}]},{"group":"Хранилище данных","pages":[{"title":"Озера данных","href":"/ru/guides/use-cases/data-warehousing/index"},{"group":"Начало работы","pages":[{"title":"Начало работы с озерами данных","sidebarTitle":"Обзор","href":"/ru/guides/use-cases/data-warehousing/getting-started/overview"},{"title":"Прямые запросы к открытым табличным форматам","sidebarTitle":"Прямые запросы","href":"/ru/guides/use-cases/data-warehousing/getting-started/querying-directly"},{"title":"Подключение к каталогу данных","sidebarTitle":"Подключение к каталогам","href":"/ru/guides/use-cases/data-warehousing/getting-started/connecting-catalogs"},{"title":"Ускорение аналитики с MergeTree","sidebarTitle":"Ускорение запросов","href":"/ru/guides/use-cases/data-warehousing/getting-started/accelerating-analytics"},{"title":"Запись данных в открытые табличные форматы","sidebarTitle":"Запись в озера данных","href":"/ru/guides/use-cases/data-warehousing/getting-started/writing-data"},{"title":"Лучшие практики для озер данных","sidebarTitle":"Лучшие практики","href":"/ru/guides/use-cases/data-warehousing/getting-started/best-practices"}]},{"group":"Каталоги","pages":[{"title":"Руководства по каталогам","href":"/ru/guides/use-cases/data-warehousing/reference/index"},{"sidebarTitle":"Каталог AWS Glue","title":"Каталог AWS Glue","href":"/ru/guides/use-cases/data-warehousing/glue-catalog"},{"sidebarTitle":"каталог Lakekeeper","title":"каталог Lakekeeper","href":"/ru/guides/use-cases/data-warehousing/lakekeeper-catalog"},{"sidebarTitle":"Каталог Nessie","title":"Каталог Nessie","href":"/ru/guides/use-cases/data-warehousing/nessie-catalog"},{"sidebarTitle":"Fabric OneLake","title":"Fabric OneLake","href":"/ru/guides/use-cases/data-warehousing/onelake-catalog"},{"sidebarTitle":"каталог Polaris","title":"каталог Polaris","href":"/ru/guides/use-cases/data-warehousing/polaris-catalog"},{"sidebarTitle":"Каталог Horizon","title":"Каталог Snowflake Horizon","href":"/ru/guides/use-cases/data-warehousing/horizon-catalog"},{"sidebarTitle":"REST-каталог","title":"REST-каталог","href":"/ru/guides/use-cases/data-warehousing/rest-catalog"},{"sidebarTitle":"Каталог SeaweedFS","title":"Каталог SeaweedFS","href":"/ru/guides/use-cases/data-warehousing/seaweedfs-catalog"},{"sidebarTitle":"Unity Catalog","title":"Unity Catalog","href":"/ru/guides/use-cases/data-warehousing/unity-catalog"},{"sidebarTitle":"BigLake Metastore","title":"Каталог среды выполнения Lakehouse (BigLake Metastore)","href":"/ru/guides/use-cases/data-warehousing/biglake-catalog"}]},{"title":"Матрица поддержки","sidebarTitle":"Матрица поддержки","href":"/ru/guides/use-cases/data-warehousing/support-matrix"}]},{"group":"ИИ и машинное обучение","pages":[{"title":"Машинное обучение и GenAI","href":"/ru/guides/use-cases/ai-ml/index"},{"sidebarTitle":"Векторный поиск с QBit","title":"Введение в векторный поиск и QBit","href":"/ru/guides/use-cases/ai-ml/vector-search"},{"sidebarTitle":"Генерация SQL с помощью ИИ","title":"Генерация SQL с помощью ИИ","href":"/ru/guides/use-cases/ai-ml/ai-powered-sql-generation"},{"sidebarTitle":"Импорт данных трассировки из Langfuse Cloud","title":"Импорт данных трассировки из Langfuse Cloud","href":"/ru/guides/use-cases/ai-ml/import-langfuse-trace-data"},{"group":"Исследование данных","pages":[{"sidebarTitle":"Исследование данных с Jupyter Notebook и chDB","title":"Исследование данных с Jupyter Notebook и chDB","href":"/ru/guides/use-cases/ai-ml/data-exploration/jupyter-notebook"},{"sidebarTitle":"Анализ данных с помощью ноутбуков Marimo и chDB","title":"Анализ данных с помощью ноутбуков Marimo и chDB","href":"/ru/guides/use-cases/ai-ml/data-exploration/marimo-notebook"}]},{"group":"MCP","pages":[{"sidebarTitle":"Обзор","title":"Интеграции MCP с ClickHouse","mode":"wide","href":"/ru/guides/use-cases/ai-ml/MCP/index"},{"sidebarTitle":"Настройка MCP-сервера ClickHouse","title":"Настройка MCP-сервера ClickHouse","href":"/ru/guides/use-cases/ai-ml/MCP/claude-desktop"},{"sidebarTitle":"Интеграция с LibreChat","title":"Использование MCP-сервера ClickHouse с LibreChat","href":"/ru/guides/use-cases/ai-ml/MCP/librechat"},{"sidebarTitle":"Интеграция с AnythingLLM","title":"Использование MCP-сервера ClickHouse с AnythingLLM","href":"/ru/guides/use-cases/ai-ml/MCP/anythingllm"},{"sidebarTitle":"Интеграция с Open WebUI","title":"Использование MCP-сервера ClickHouse с Open WebUI","href":"/ru/guides/use-cases/ai-ml/MCP/open-webui"},{"sidebarTitle":"Интеграция с Ollama","title":"Настройка MCP-сервера ClickHouse для работы с Ollama","href":"/ru/guides/use-cases/ai-ml/MCP/ollama"},{"sidebarTitle":"Интеграция Jan.ai","title":"Использование MCP-сервера ClickHouse с Jan.ai","href":"/ru/guides/use-cases/ai-ml/MCP/janai"},{"group":"Библиотеки для ИИ-агентов","pages":[{"title":"Интеграция библиотек ИИ-агентов с MCP-сервером ClickHouse","sidebarTitle":"Обзор","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/index"},{"sidebarTitle":"Agno","title":"Как создать AI Agent с Agno и MCP-сервером ClickHouse","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/agno"},{"sidebarTitle":"Chainlit","title":"Как создать ИИ-агента с Chainlit и MCP-сервером ClickHouse","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/chainlit"},{"sidebarTitle":"Claude Agent SDK","title":"Как создать ИИ-агента с Claude Agent SDK и MCP-сервером ClickHouse","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/claude-agent-sdk"},{"sidebarTitle":"CopilotKit","title":"Как создать AI Agent с CopilotKit и MCP-сервером ClickHouse","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/copilotkit"},{"sidebarTitle":"CrewAI","title":"Как создать ИИ-агента с CrewAI и MCP-сервером ClickHouse","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/crewai"},{"sidebarTitle":"DSPy","title":"Как создать ИИ-агента с помощью DSPy и MCP-сервера ClickHouse","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/dspy"},{"sidebarTitle":"LangChain и LangGraph","title":"Как создать ИИ-агента на LangChain/LangGraph с помощью MCP-сервера ClickHouse.","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/langchain"},{"sidebarTitle":"LlamaIndex","title":"Как создать ИИ-агента LlamaIndex с помощью MCP-сервера ClickHouse.","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/llamaindex"},{"sidebarTitle":"mcp-agent","title":"Как создать AI-агента с mcp-agent и MCP-сервером ClickHouse","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/mcp-agent"},{"sidebarTitle":"Microsoft Agent Framework","title":"Как создать ИИ-агента с Microsoft Agent framework и MCP-сервером ClickHouse","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/microsoft-agent-framework"},{"sidebarTitle":"OpenAI Agents SDK","title":"Как создать OpenAI-агент с помощью MCP-сервера ClickHouse.","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/openai-agents"},{"sidebarTitle":"PydanticAI","title":"Как создать агент PydanticAI с помощью MCP-сервера ClickHouse.","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/pydantic-ai"},{"sidebarTitle":"SlackBot","title":"Как создать агента SlackBot с помощью MCP-сервера ClickHouse.","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/slackbot"},{"sidebarTitle":"Streamlit","title":"Как создать ИИ-агента на базе ClickHouse с помощью Streamlit","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/streamlit"},{"sidebarTitle":"Upsonic","title":"Как создать ИИ-агента с Upsonic и MCP-сервером ClickHouse","href":"/ru/guides/use-cases/ai-ml/MCP/ai-agent-libraries/upsonic"}]}]}]}]}]},{"item":"Основные понятия","pages":[{"title":"Концепции","sidebarTitle":"Обзор","mode":"wide","href":"/ru/concepts"},{"group":"Основы","expanded":true,"pages":[{"title":"Основные концепции","mode":"wide","href":"/ru/concepts/core-concepts/index"},{"sidebarTitle":"Глоссарий","title":"Глоссарий","mode":"wide","href":"/ru/concepts/core-concepts/glossary"},{"title":"Части таблицы","href":"/ru/concepts/core-concepts/parts"},{"title":"Партиции таблицы","href":"/ru/concepts/core-concepts/partitions"},{"title":"Слияние частей","href":"/ru/concepts/core-concepts/merges"},{"title":"Первичные индексы","href":"/ru/concepts/core-concepts/primary-indexes"},{"sidebarTitle":"Параллелизм запросов","title":"Как ClickHouse выполняет запрос в параллельном режиме","href":"/ru/concepts/core-concepts/query-parallelism"},{"title":"Обзор архитектуры","href":"/ru/concepts/core-concepts/academic-overview"}]},{"group":"Основные понятия ClickHouse","expanded":true,"pages":[{"title":"Концепции ClickHouse","sidebarTitle":"Обзор","mode":"wide","href":"/ru/concepts/features/index"},{"group":"Материализованные представления","pages":[{"title":"Materialized views","sidebarTitle":"Обзор","href":"/ru/concepts/features/materialized-views/index"},{"title":"Incremental materialized view","href":"/ru/concepts/features/materialized-views/incremental-materialized-view"},{"title":"Refreshable materialized view","href":"/ru/concepts/features/materialized-views/refreshable-materialized-view"},{"title":"Каскадные materialized views","href":"/ru/concepts/features/materialized-views/cascading-materialized-views"}]},{"group":"Словари","pages":[{"title":"Словарь","href":"/ru/concepts/features/dictionaries/index"},{"title":"Лучшие практики работы со словарями","sidebarTitle":"Лучшие практики","href":"/ru/concepts/features/dictionaries/best-practices"}]},{"group":"Проекции","pages":[{"title":"Проекции","href":"/ru/concepts/features/projections/projections"},{"sidebarTitle":"Materialized views и проекции","title":"Materialized views и проекции","href":"/ru/concepts/features/projections/materialized-views-versus-projections"}]},{"group":"Производительность","pages":[{"sidebarTitle":"Обзор производительности и оптимизации","title":"Производительность и оптимизация","mode":"wide","href":"/ru/concepts/features/performance/index"},{"sidebarTitle":"Оптимизация PREWHERE","title":"Как работает оптимизация PREWHERE?","href":"/ru/concepts/features/performance/prewhere"},{"sidebarTitle":"Профилирование выделения памяти","title":"Профилирование выделения памяти","href":"/ru/concepts/features/performance/allocation-profiling"},{"sidebarTitle":"Профилирование выделения памяти для версий до 25.9","title":"Профилирование выделения памяти для версий до 25.9","href":"/ru/concepts/features/performance/allocation-profiling-old"},{"group":"Кеши","pages":[{"sidebarTitle":"Кэши","title":"Типы кэшей","href":"/ru/concepts/features/performance/caches/caches"},{"sidebarTitle":"Кэш запросов","title":"Кэш запросов","href":"/ru/concepts/features/performance/caches/query-cache"},{"sidebarTitle":"Кэш условий запроса","title":"Кэш условий запроса","href":"/ru/concepts/features/performance/caches/query-condition-cache"},{"sidebarTitle":"Кэш страниц в пространстве пользователя","title":"Кэш страниц в пространстве пользователя","href":"/ru/concepts/features/performance/caches/userspace-page-cache"}]},{"group":"Индексы пропуска данных","pages":[{"sidebarTitle":"Индексы пропуска данных","title":"Что такое индексы пропуска данных в ClickHouse","href":"/ru/concepts/features/performance/skip-indexes/skipping-indexes"},{"sidebarTitle":"Индексы пропуска данных — примеры","title":"Примеры индексов пропуска данных","href":"/ru/concepts/features/performance/skip-indexes/skipping-indexes-examples"}]},{"sidebarTitle":"Ленивая материализация","title":"Ленивая материализация","href":"/ru/concepts/features/performance/lazy-materialization"},{"group":"Устранение неполадок","pages":[{"sidebarTitle":"Отладка проблем с памятью","title":"Отладка проблем с памятью","href":"/ru/concepts/features/performance/troubleshoot/debugging-memory-issues"},{"title":"OOM-канарейка","href":"/ru/concepts/features/performance/troubleshoot/oom-canary"},{"sidebarTitle":"Тестирование оборудования","title":"Как протестировать оборудование с помощью ClickHouse","href":"/ru/concepts/features/performance/troubleshoot/performance-test"},{"sidebarTitle":"Профилирование запросов","title":"Выборочный профилировщик запросов","href":"/ru/concepts/features/performance/troubleshoot/sampling-query-profiler"}]}]},{"group":"Операции","pages":[{"sidebarTitle":"Фоновые запросы","title":"Фоновые запросы","href":"/ru/concepts/features/operations/background-queries"},{"group":"Вставка","pages":[{"title":"Вставка данных в ClickHouse","sidebarTitle":"Вставка данных в ClickHouse","href":"/ru/concepts/features/operations/insert/inserting-data"},{"sidebarTitle":"Асинхронные вставки","title":"Асинхронные вставки (async_insert)","href":"/ru/concepts/features/operations/insert/asyncinserts"},{"sidebarTitle":"Асинхронный INSERT ... SELECT","title":"Асинхронный INSERT ... SELECT","href":"/ru/concepts/features/operations/insert/async-insert-select"},{"sidebarTitle":"Пакетные вставки","title":"Пакетные вставки","href":"/ru/concepts/features/operations/insert/bulkinserts"},{"sidebarTitle":"Стратегии дедупликации","title":"Стратегии дедупликации","href":"/ru/concepts/features/operations/insert/deduplication"},{"title":"Дедупликация вставок при повторных попытках","href":"/ru/concepts/features/operations/insert/deduplicating-inserts-on-retries"},{"title":"Поддержка транзакций (ACID)","href":"/ru/concepts/features/operations/insert/transactions"}]},{"group":"Выборка","pages":[{"title":"Использование JOIN в ClickHouse","href":"/ru/concepts/features/operations/select/joining-tables"}]},{"group":"Обновление","pages":[{"title":"Обновление данных","sidebarTitle":"Обзор","href":"/ru/concepts/features/operations/update/index"},{"title":"Обновления в ClickHouse","sidebarTitle":"Работа с обновлениями","href":"/ru/concepts/features/operations/update/overview"},{"title":"Работа с движком ReplacingMergeTree","sidebarTitle":"Работа с движком ReplacingMergeTree","href":"/ru/concepts/features/operations/update/replacing-merge-tree"}]},{"group":"Удаление","pages":[{"title":"Удаление данных","href":"/ru/concepts/features/operations/delete/index"},{"title":"Обзор удаления данных","href":"/ru/concepts/features/operations/delete/overview"},{"sidebarTitle":"Удалить партицию","title":"Удаление партиций","href":"/ru/concepts/features/operations/delete/drop-partition"},{"title":"Легковесное удаление","href":"/ru/concepts/features/operations/delete/lightweight-delete"},{"sidebarTitle":"TRUNCATE таблицы","title":"TRUNCATE таблицы","href":"/ru/concepts/features/operations/delete/truncate"},{"sidebarTitle":"TTL (time-to-live)","title":"Управление данными с помощью TTL (time-to-live)","href":"/ru/concepts/features/operations/delete/ttl"}]}]},{"group":"Конфигурация","pages":[{"group":"Настройки","pages":[{"title":"Обзор настроек","href":"/ru/concepts/features/configuration/settings/overview"},{"sidebarTitle":"Настройки сеанса на уровне запроса","title":"Настройки сеанса на уровне запроса","href":"/ru/concepts/features/configuration/settings/settings-query-level"},{"sidebarTitle":"Настройки пользователей","title":"Настройки пользователей и ролей","href":"/ru/concepts/features/configuration/settings/settings-users"},{"sidebarTitle":"Профили настроек","title":"Профили настроек","href":"/ru/concepts/features/configuration/settings/settings-profiles"},{"sidebarTitle":"Ограничения для настроек","title":"Ограничения для настроек","href":"/ru/concepts/features/configuration/settings/constraints-on-settings"},{"sidebarTitle":"Ограничения на сложность запросов","title":"Ограничения на сложность запросов","href":"/ru/concepts/features/configuration/settings/query-complexity"},{"sidebarTitle":"Права для запросов","title":"Права для запросов","href":"/ru/concepts/features/configuration/settings/permissions-for-queries"},{"title":"Оверкоммит памяти","href":"/ru/concepts/features/configuration/settings/memory-overcommit"},{"sidebarTitle":"Перегрузка сервера","title":"Перегрузка сервера","href":"/ru/concepts/features/configuration/settings/server-overload"},{"sidebarTitle":"Ограничения TCP-соединений","title":"Ограничения TCP-соединений","href":"/ru/concepts/features/configuration/settings/tcp-connection-limits"},{"sidebarTitle":"Альтернативные языки запросов","title":"Альтернативные языки запросов","href":"/ru/concepts/features/configuration/settings/alternative-query-languages"}]},{"group":"Конфигурация сервера","pages":[{"sidebarTitle":"Файлы конфигурации","title":"Файлы конфигурации","href":"/ru/concepts/features/configuration/server-config/configuration-files"},{"sidebarTitle":"Внешние диски для хранения данных","title":"Внешние диски для хранения данных","href":"/ru/concepts/features/configuration/server-config/storing-data"},{"sidebarTitle":"Именованные коллекции","title":"Именованные коллекции","href":"/ru/concepts/features/configuration/server-config/named-collections"},{"sidebarTitle":"Планирование рабочих нагрузок","title":"Планирование рабочих нагрузок","href":"/ru/concepts/features/configuration/server-config/workload-scheduling"},{"sidebarTitle":"Квоты","title":"Квоты","href":"/ru/concepts/features/configuration/server-config/quotas"},{"sidebarTitle":"Составные протоколы","title":"Составные протоколы","href":"/ru/concepts/features/configuration/server-config/composable-protocols"},{"sidebarTitle":"Скрипты запуска","title":"Скрипты запуска","href":"/ru/concepts/features/configuration/server-config/startup-scripts"},{"sidebarTitle":"Порт интроспекции","title":"Порт интроспекции","href":"/ru/concepts/features/configuration/server-config/introspection-port"}]}]},{"group":"Безопасность и аутентификация","pages":[{"title":"Безопасность и аутентификация","mode":"wide","href":"/ru/concepts/features/security/index"},{"sidebarTitle":"Пользователи и роли","title":"Система управления доступом и учётными записями","href":"/ru/concepts/features/security/access-rights"},{"sidebarTitle":"Сетевые порты","title":"Сетевые порты","href":"/ru/concepts/features/security/network-ports"},{"group":"TLS","pages":[{"title":"настройка TLS","href":"/ru/concepts/features/security/tls/index"},{"sidebarTitle":"Настройка TLS","title":"Настройка TLS","href":"/ru/concepts/features/security/tls/configuring-tls"},{"sidebarTitle":"Настройка автоматического выпуска TLS-сертификатов через ACME","title":"Настройка автоматического выпуска TLS-сертификатов через ACME","href":"/ru/concepts/features/security/tls/configuring-tls-acme-client"}]},{"group":"Внешние средства аутентификации","pages":[{"sidebarTitle":"Внешние аутентификаторы пользователей и службы каталогов","title":"Внешние аутентификаторы пользователей и службы каталогов","href":"/ru/concepts/features/security/external-authenticators/index"},{"group":"SSL","pages":[{"title":"Аутентификация с помощью сертификата SSL X.509","href":"/ru/concepts/features/security/external-authenticators/ssl-x509"},{"sidebarTitle":"Аутентификация по пользовательскому SSL-сертификату","title":"Настройка пользовательского SSL-сертификата для аутентификации","href":"/ru/concepts/features/security/ssl-user-auth"}]},{"group":"LDAP","pages":[{"title":"LDAP","href":"/ru/concepts/features/security/external-authenticators/ldap"},{"sidebarTitle":"Настройка LDAP","title":"Настройка ClickHouse для использования LDAP при аутентификации и сопоставлении ролей","href":"/ru/concepts/features/security/configuring-ldap"}]},{"title":"HTTP","href":"/ru/concepts/features/security/external-authenticators/http"},{"title":"Kerberos","href":"/ru/concepts/features/security/external-authenticators/kerberos"},{"sidebarTitle":"JWT","title":"Аутентификация JWT","href":"/ru/concepts/features/security/external-authenticators/jwt"}]}]},{"group":"Резервное копирование и восстановление","pages":[{"sidebarTitle":"Обзор","title":"Резервное копирование и восстановление в ClickHouse","href":"/ru/concepts/features/backup-restore/overview"},{"sidebarTitle":"Настройки восстановления","title":"Настройки восстановления","href":"/ru/concepts/features/backup-restore/restore-settings"},{"sidebarTitle":"Локальный диск / S3-диск","title":"BACKUP / RESTORE на диск","href":"/ru/concepts/features/backup-restore/local-disk"},{"sidebarTitle":"Конечная точка S3","title":"BACKUP / RESTORE в конечную точку S3 или из неё","href":"/ru/concepts/features/backup-restore/s3-endpoint"},{"sidebarTitle":"AzureBlobStorage","title":"BACKUP И RESTORE В Azure Blob Storage И ИЗ НЕГО","href":"/ru/concepts/features/backup-restore/azure-blob-storage"},{"sidebarTitle":"Резервное копирование снимков","title":"Резервное копирование и восстановление снимков","href":"/ru/concepts/features/backup-restore/snapshot"},{"sidebarTitle":"Альтернативные методы","title":"Альтернативные методы резервного копирования или восстановления","href":"/ru/concepts/features/backup-restore/alternative-methods"}]},{"group":"Интерфейсы","pages":[{"title":"Нативные клиенты и интерфейсы","mode":"wide","href":"/ru/concepts/features/interfaces/native-clients-interfaces-index"},{"sidebarTitle":"clickhousectl","title":"clickhousectl","href":"/ru/concepts/features/interfaces/cli"},{"sidebarTitle":"Клиент ClickHouse","title":"Клиент ClickHouse","href":"/ru/concepts/features/interfaces/client"},{"sidebarTitle":"Model Context Protocol (MCP)","title":"Model Context Protocol (MCP)","href":"/ru/concepts/features/interfaces/mcp"},{"group":"Драйверы и интерфейсы","pages":[{"sidebarTitle":"Обзор","title":"Драйверы и интерфейсы","href":"/ru/concepts/features/interfaces/overview"},{"sidebarTitle":"HTTP-интерфейс","title":"HTTP-интерфейс","href":"/ru/concepts/features/interfaces/http"},{"sidebarTitle":"Форматы фрейминга","title":"Форматы фрейминга","href":"/ru/concepts/features/interfaces/framing-formats"},{"sidebarTitle":"Собственный интерфейс (TCP)","title":"Собственный интерфейс (TCP)","href":"/ru/concepts/features/interfaces/tcp"},{"sidebarTitle":"Драйвер ADBC","title":"Драйвер ADBC","href":"/ru/concepts/features/interfaces/adbc"},{"sidebarTitle":"Интерфейс MySQL","title":"Интерфейс MySQL","href":"/ru/concepts/features/interfaces/mysql"},{"group":"Драйвер ODBC","pages":[{"sidebarTitle":"Обзор","title":"ODBC-драйвер","href":"/ru/concepts/features/interfaces/odbc/index"}]},{"sidebarTitle":"Интерфейс PostgreSQL","title":"Интерфейс PostgreSQL","href":"/ru/concepts/features/interfaces/postgresql"},{"sidebarTitle":"API Prometheus и PromQL","title":"HTTP API Prometheus и PromQL","href":"/ru/concepts/features/interfaces/prometheus"},{"sidebarTitle":"Конечная точка метрик Prometheus","title":"Конечная точка метрик Prometheus","href":"/ru/concepts/features/interfaces/prometheus-metrics"},{"sidebarTitle":"SSH-интерфейс","title":"SSH-интерфейс с PTY","href":"/ru/concepts/features/interfaces/ssh"},{"sidebarTitle":"gRPC-интерфейс","title":"gRPC-интерфейс","href":"/ru/concepts/features/interfaces/grpc"},{"sidebarTitle":"Интерфейс Arrow Flight","title":"Интерфейс Arrow Flight","href":"/ru/concepts/features/interfaces/arrowflight"}]},{"sidebarTitle":"Определение схемы","title":"Автоматическое определение схемы","href":"/ru/concepts/features/interfaces/schema-inference"},{"sidebarTitle":"Поиск по документации","title":"Поиск по документации","href":"/ru/concepts/features/interfaces/documentation-search"},{"sidebarTitle":"Web SQL UI","title":"Web SQL UI (Play)","href":"/ru/concepts/features/interfaces/web-sql"},{"sidebarTitle":"SQL Console","title":"SQL Console","href":"/ru/concepts/features/interfaces/sql-console"},{"sidebarTitle":"Цветовое кодирование в веб-интерфейсе","title":"Цветовое кодирование в веб-интерфейсе","href":"/ru/concepts/features/interfaces/web-ui-color-coding"},{"sidebarTitle":"Закреплённые столбцы в веб-интерфейсе","title":"Закреплённые столбцы в веб-интерфейсе","href":"/ru/concepts/features/interfaces/web-ui-pinned-columns"},{"sidebarTitle":"Режим блокнота в веб-интерфейсе","title":"Режим блокнота в веб-интерфейсе","href":"/ru/concepts/features/interfaces/web-ui-notebook"},{"sidebarTitle":"Настройка формы результатов в Web UI","title":"Сортировка, фильтрация и разбиение на страницы в Web UI","href":"/ru/concepts/features/interfaces/web-ui-result-shaping"},{"sidebarTitle":"Веб-терминал","title":"Веб-терминал","href":"/ru/concepts/features/interfaces/web-terminal"},{"group":"Сторонние клиенты","pages":[{"title":"Сторонние интерфейсы","href":"/ru/concepts/features/interfaces/third-party/index"}]}]},{"group":"Инструменты и утилиты","pages":[{"sidebarTitle":"Список инструментов и утилит","title":"Список инструментов и утилит","mode":"wide","href":"/ru/concepts/features/tools-and-utilities/index"},{"title":"clickhouse_backupview","href":"/ru/concepts/features/tools-and-utilities/backupview"},{"sidebarTitle":"clickhouse-benchmark","title":"clickhouse-benchmark","href":"/ru/concepts/features/tools-and-utilities/clickhouse-benchmark"},{"title":"clickhouse-compressor","href":"/ru/concepts/features/tools-and-utilities/clickhouse-compressor"},{"sidebarTitle":"clickhouse-disks","title":"clickhouse-disks","href":"/ru/concepts/features/tools-and-utilities/clickhouse-disks"},{"title":"clickhouse-format","href":"/ru/concepts/features/tools-and-utilities/clickhouse-format"},{"sidebarTitle":"clickhouse-keeper-client","title":"Утилита clickhouse-keeper-client","href":"/ru/concepts/features/tools-and-utilities/clickhouse-keeper-client"},{"sidebarTitle":"HTTP API ClickHouse Keeper","title":"HTTP API и панель мониторинга ClickHouse Keeper","href":"/ru/concepts/features/tools-and-utilities/clickhouse-keeper-http-api"},{"sidebarTitle":"clickhouse-local","title":"clickhouse-local","href":"/ru/concepts/features/tools-and-utilities/clickhouse-local"},{"title":"clickhouse-obfuscator","href":"/ru/concepts/features/tools-and-utilities/clickhouse-obfuscator"},{"title":"clickhouse-odbc-bridge","href":"/ru/concepts/features/tools-and-utilities/odbc-bridge"},{"title":"clickhouse-static-files-disk-uploader","href":"/ru/concepts/features/tools-and-utilities/static-files-disk-uploader"}]}]},{"group":"Рекомендации","expanded":true,"pages":[{"title":"Лучшие практики ClickHouse","mode":"wide","href":"/ru/concepts/best-practices/index"},{"sidebarTitle":"Выбор первичного ключа","title":"Выбор первичного ключа","href":"/ru/concepts/best-practices/choosing-a-primary-key"},{"sidebarTitle":"Выбор типов данных","title":"Выбор типов данных","href":"/ru/concepts/best-practices/select-data-type"},{"sidebarTitle":"Используйте materialized views","title":"Используйте materialized views","href":"/ru/concepts/best-practices/use-materialized-views"},{"sidebarTitle":"Минимизация и оптимизация JOIN","title":"Минимизация и оптимизация JOIN","href":"/ru/concepts/best-practices/minimize-optimize-joins"},{"sidebarTitle":"Выбор ключа партиционирования","title":"Выбор ключа партиционирования","href":"/ru/concepts/best-practices/partitioning-keys"},{"sidebarTitle":"Выбор стратегии вставки","title":"Выбор стратегии вставки","href":"/ru/concepts/best-practices/selecting-an-insert-strategy"},{"sidebarTitle":"Индексы пропуска данных","title":"Используйте индексы пропуска данных там, где это целесообразно","href":"/ru/concepts/best-practices/using-data-skipping-indices"},{"sidebarTitle":"Избегайте мутаций","title":"Избегайте мутаций","href":"/ru/concepts/best-practices/avoid-mutations"},{"sidebarTitle":"Избегайте OPTIMIZE FINAL","title":"Избегайте `OPTIMIZE FINAL`","href":"/ru/concepts/best-practices/avoid-optimize-final"},{"sidebarTitle":"Избегайте столбцов с типом Nullable","title":"Избегайте столбцов с типом Nullable","href":"/ru/concepts/best-practices/avoidnullablecolumns"},{"sidebarTitle":"Использование JSON","title":"Используйте JSON там, где это уместно","href":"/ru/concepts/best-practices/json-type"}]}]},{"item":"Справочник","pages":[{"title":"Справочник","sidebarTitle":"Главная","mode":"wide","href":"/ru/reference/home"},{"group":"Справочник по SQL","expanded":true,"pages":[{"sidebarTitle":"Синтаксис","title":"Синтаксис","href":"/ru/reference/syntax"},{"group":"Операторы SQL","expanded":false,"pages":[{"sidebarTitle":"Список команд","title":"Команды ClickHouse SQL","href":"/ru/reference/statements/index"},{"group":"ALTER","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"ALTER","href":"/ru/reference/statements/alter/index"},{"sidebarTitle":"APPLY DELETED MASK","title":"ALTER TABLE ... APPLY DELETED MASK","href":"/ru/reference/statements/alter/apply-deleted-mask"},{"sidebarTitle":"APPLY PATCHES","title":"ALTER TABLE ... APPLY PATCHES","href":"/ru/reference/statements/alter/apply-patches"},{"sidebarTitle":"COLUMN","title":"ALTER TABLE ... COLUMN","href":"/ru/reference/statements/alter/column"},{"sidebarTitle":"ALTER TABLE ... MODIFY COMMENT","title":"ALTER TABLE ... MODIFY COMMENT","href":"/ru/reference/statements/alter/comment"},{"sidebarTitle":"CONSTRAINT","title":"ALTER TABLE ... CONSTRAINT","href":"/ru/reference/statements/alter/constraint"},{"sidebarTitle":"ALTER DATABASE ... MODIFY COMMENT","title":"ALTER DATABASE ... MODIFY COMMENT","href":"/ru/reference/statements/alter/database-comment"},{"sidebarTitle":"DELETE","title":"ALTER TABLE ... DELETE","href":"/ru/reference/statements/alter/delete"},{"sidebarTitle":"NAMED COLLECTION","title":"ALTER NAMED COLLECTION","href":"/ru/reference/statements/alter/named-collection"},{"sidebarTitle":"ORDER BY","title":"ALTER TABLE ... MODIFY ORDER BY","href":"/ru/reference/statements/alter/order-by"},{"sidebarTitle":"PARTITION","title":"ALTER TABLE ... PARTITION","href":"/ru/reference/statements/alter/partition"},{"sidebarTitle":"PROJECTION","title":"ALTER TABLE ... PROJECTION","href":"/ru/reference/statements/alter/projection"},{"sidebarTitle":"QUOTA","title":"ALTER QUOTA","href":"/ru/reference/statements/alter/quota"},{"sidebarTitle":"ROLE","title":"ALTER ROLE","href":"/ru/reference/statements/alter/role"},{"sidebarTitle":"ROW POLICY","title":"ALTER ROW POLICY","href":"/ru/reference/statements/alter/row-policy"},{"sidebarTitle":"SAMPLE BY","title":"ALTER TABLE ... MODIFY SAMPLE BY","href":"/ru/reference/statements/alter/sample-by"},{"sidebarTitle":"SETTING","title":"ALTER TABLE ... MODIFY SETTING","href":"/ru/reference/statements/alter/setting"},{"sidebarTitle":"SETTINGS PROFILE","title":"ALTER SETTINGS PROFILE","href":"/ru/reference/statements/alter/settings-profile"},{"sidebarTitle":"INDEX","title":"ALTER TABLE ... INDEX","href":"/ru/reference/statements/alter/skipping-index"},{"sidebarTitle":"STATISTICS","title":"ALTER TABLE ... STATISTICS","href":"/ru/reference/statements/alter/statistics"},{"sidebarTitle":"TTL","title":"ALTER TABLE ... MODIFY TTL","href":"/ru/reference/statements/alter/ttl"},{"sidebarTitle":"UPDATE","title":"ALTER TABLE ... UPDATE","href":"/ru/reference/statements/alter/update"},{"sidebarTitle":"USER","title":"ALTER USER","href":"/ru/reference/statements/alter/user"},{"sidebarTitle":"ПОЛИТИКА МАСКИРОВАНИЯ","title":"ALTER MASKING POLICY","href":"/ru/reference/statements/alter/masking-policy"},{"sidebarTitle":"VIEW","title":"ALTER TABLE ... MODIFY QUERY","href":"/ru/reference/statements/alter/view"}]},{"sidebarTitle":"ATTACH","title":"ATTACH","href":"/ru/reference/statements/attach"},{"sidebarTitle":"CHECK GRANT","title":"CHECK GRANT","href":"/ru/reference/statements/check-grant"},{"sidebarTitle":"CHECK DATABASE","title":"CHECK DATABASE","href":"/ru/reference/statements/check-database"},{"sidebarTitle":"CHECK TABLE","title":"CHECK TABLE","href":"/ru/reference/statements/check-table"},{"group":"CREATE","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"CREATE","href":"/ru/reference/statements/create/index"},{"sidebarTitle":"DATABASE","title":"CREATE DATABASE","href":"/ru/reference/statements/create/database"},{"group":"DICTIONARY","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"CREATE DICTIONARY","href":"/ru/reference/statements/create/dictionary"},{"sidebarTitle":"Атрибуты","title":"Атрибуты словаря","href":"/ru/reference/statements/create/dictionary/attributes"},{"sidebarTitle":"Встроенные словари","title":"Встроенные словари геобазы","href":"/ru/reference/statements/create/dictionary/embedded"},{"sidebarTitle":"LIFETIME","title":"Обновление данных словаря с помощью LIFETIME","href":"/ru/reference/statements/create/dictionary/lifetime"},{"group":"Структуры","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"Структуры словарей","href":"/ru/reference/statements/create/dictionary/layouts/overview"},{"title":"плоская структура словаря","sidebarTitle":"flat","href":"/ru/reference/statements/create/dictionary/layouts/flat"},{"title":"типы структур словаря hashed","sidebarTitle":"hashed","href":"/ru/reference/statements/create/dictionary/layouts/hashed"},{"title":"типы структуры словаря hashed_array","sidebarTitle":"hashed_array","href":"/ru/reference/statements/create/dictionary/layouts/hashed-array"},{"title":"структура словаря cache","sidebarTitle":"cache","href":"/ru/reference/statements/create/dictionary/layouts/cache"},{"title":"Типы структур словаря ssd_cache","sidebarTitle":"ssd_cache","href":"/ru/reference/statements/create/dictionary/layouts/ssd-cache"},{"title":"прямая структура словаря","sidebarTitle":"direct","href":"/ru/reference/statements/create/dictionary/layouts/direct"},{"title":"типы структуры словаря range_hashed","sidebarTitle":"range_hashed","href":"/ru/reference/statements/create/dictionary/layouts/range-hashed"},{"title":"Иерархические словари","sidebarTitle":"Иерархические","href":"/ru/reference/statements/create/dictionary/layouts/hierarchical"},{"title":"Словари Naive Bayes","sidebarTitle":"Naive Bayes","href":"/ru/reference/statements/create/dictionary/layouts/naive-bayes"},{"title":"Полигональные словари","sidebarTitle":"Полигон","href":"/ru/reference/statements/create/dictionary/layouts/polygon"},{"title":"Структура словаря ip_trie","sidebarTitle":"ip_trie","href":"/ru/reference/statements/create/dictionary/layouts/ip-trie"},{"title":"Структура словаря на основе дерева регулярных выражений","sidebarTitle":"Дерево регулярных выражений","href":"/ru/reference/statements/create/dictionary/layouts/regexp-tree"}]},{"group":"Источники","expanded":false,"pages":[{"title":"Источники словаря","sidebarTitle":"Обзор","href":"/ru/reference/statements/create/dictionary/sources/overview"},{"title":"Источник словаря Local File","sidebarTitle":"Local File","href":"/ru/reference/statements/create/dictionary/sources/local-file"},{"title":"Источник словаря «Executable File»","sidebarTitle":"Исполняемый файл","href":"/ru/reference/statements/create/dictionary/sources/executable-file"},{"title":"Источник словаря Executable Pool","sidebarTitle":"Executable Pool","href":"/ru/reference/statements/create/dictionary/sources/executable-pool"},{"title":"HTTP(S)-источник словаря","sidebarTitle":"HTTP(S)","href":"/ru/reference/statements/create/dictionary/sources/http"},{"title":"Источник словаря ClickHouse","sidebarTitle":"ClickHouse","href":"/ru/reference/statements/create/dictionary/sources/clickhouse"},{"title":"Источник словаря MySQL","sidebarTitle":"MySQL","href":"/ru/reference/statements/create/dictionary/sources/mysql"},{"title":"Источник словаря PostgreSQL","sidebarTitle":"PostgreSQL","href":"/ru/reference/statements/create/dictionary/sources/postgresql"},{"title":"Источник словаря MongoDB","sidebarTitle":"MongoDB","href":"/ru/reference/statements/create/dictionary/sources/mongodb"},{"title":"Источник словаря Redis","sidebarTitle":"Redis","href":"/ru/reference/statements/create/dictionary/sources/redis"},{"title":"Источник словаря Cassandra","sidebarTitle":"Cassandra","href":"/ru/reference/statements/create/dictionary/sources/cassandra"},{"title":"Источник словаря ODBC","sidebarTitle":"ODBC","href":"/ru/reference/statements/create/dictionary/sources/odbc"},{"title":"Источник словаря Null","sidebarTitle":"Null","href":"/ru/reference/statements/create/dictionary/sources/null"},{"title":"Источник словаря YAMLRegExpTree","sidebarTitle":"YAMLRegExpTree","href":"/ru/reference/statements/create/dictionary/sources/yamlregexptree"},{"title":"Источник словаря YTsaurus","sidebarTitle":"YTsaurus","href":"/ru/reference/statements/create/dictionary/sources/ytsaurus"}]}]},{"sidebarTitle":"ПОЛИТИКА МАСКИРОВАНИЯ","title":"CREATE MASKING POLICY","href":"/ru/reference/statements/create/masking-policy"},{"sidebarTitle":"FUNCTION","title":"CREATE FUNCTION","href":"/ru/reference/statements/create/function"},{"sidebarTitle":"HANDLER","title":"CREATE HANDLER","href":"/ru/reference/statements/create/handler"},{"sidebarTitle":"NAMED COLLECTION","title":"CREATE NAMED COLLECTION","href":"/ru/reference/statements/create/named-collection"},{"sidebarTitle":"QUOTA","title":"CREATE QUOTA","href":"/ru/reference/statements/create/quota"},{"sidebarTitle":"ROLE","title":"CREATE ROLE","href":"/ru/reference/statements/create/role"},{"sidebarTitle":"ROW POLICY","title":"CREATE ROW POLICY","href":"/ru/reference/statements/create/row-policy"},{"sidebarTitle":"SETTINGS PROFILE","title":"CREATE SETTINGS PROFILE","href":"/ru/reference/statements/create/settings-profile"},{"group":"TABLE","expanded":false,"pages":[{"sidebarTitle":"CREATE TABLE","title":"CREATE TABLE","href":"/ru/reference/statements/create/table"},{"sidebarTitle":"CODEC","title":"CODEC","href":"/ru/reference/statements/create/table/codec"},{"sidebarTitle":"TEMPORARY TABLE","title":"CREATE TEMPORARY TABLE","href":"/ru/reference/statements/create/table/temporary-table"},{"sidebarTitle":"REPLACE TABLE","title":"REPLACE TABLE","href":"/ru/reference/statements/create/table/replace-table"}]},{"sidebarTitle":"TOKEN","title":"CREATE TOKEN","href":"/ru/reference/statements/create/token"},{"sidebarTitle":"USER","title":"CREATE USER","href":"/ru/reference/statements/create/user"},{"sidebarTitle":"VIEW","title":"CREATE VIEW","href":"/ru/reference/statements/create/view"}]},{"sidebarTitle":"DELETE","title":"DELETE","href":"/ru/reference/statements/delete"},{"sidebarTitle":"DESCRIBE TABLE","title":"DESCRIBE TABLE","href":"/ru/reference/statements/describe-table"},{"sidebarTitle":"DETACH","title":"DETACH","href":"/ru/reference/statements/detach"},{"sidebarTitle":"Distributed DDL","title":"ON CLUSTER","href":"/ru/reference/statements/distributed-ddl"},{"sidebarTitle":"DROP","title":"DROP","href":"/ru/reference/statements/drop"},{"sidebarTitle":"EXCHANGE","title":"EXCHANGE","href":"/ru/reference/statements/exchange"},{"sidebarTitle":"EXECUTE AS","title":"EXECUTE AS","href":"/ru/reference/statements/execute_as"},{"sidebarTitle":"EXISTS","title":"EXISTS","href":"/ru/reference/statements/exists"},{"sidebarTitle":"EXPLAIN","title":"EXPLAIN","href":"/ru/reference/statements/explain"},{"sidebarTitle":"GRANT","title":"GRANT","href":"/ru/reference/statements/grant"},{"sidebarTitle":"HYPOTHETICAL INDEX","title":"HYPOTHETICAL INDEX","href":"/ru/reference/statements/hypothetical-index"},{"sidebarTitle":"HYPOTHETICAL PROJECTION","title":"HYPOTHETICAL PROJECTION","href":"/ru/reference/statements/hypothetical-projection"},{"title":"IN","href":"/ru/reference/statements/in"},{"sidebarTitle":"INSERT INTO","title":"INSERT INTO","href":"/ru/reference/statements/insert-into"},{"sidebarTitle":"KILL","title":"KILL","href":"/ru/reference/statements/kill"},{"sidebarTitle":"MOVE","title":"MOVE","href":"/ru/reference/statements/move"},{"sidebarTitle":"OPTIMIZE","title":"OPTIMIZE","href":"/ru/reference/statements/optimize"},{"sidebarTitle":"PARALLEL WITH","title":"PARALLEL WITH","href":"/ru/reference/statements/parallel_with"},{"sidebarTitle":"RENAME","title":"RENAME","href":"/ru/reference/statements/rename"},{"sidebarTitle":"REVOKE","title":"REVOKE","href":"/ru/reference/statements/revoke"},{"group":"SELECT","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"SELECT-запрос","href":"/ru/reference/statements/select/index"},{"sidebarTitle":"ALL","title":"ALL","href":"/ru/reference/statements/select/all"},{"sidebarTitle":"APPLY","title":"Модификатор APPLY","href":"/ru/reference/statements/select/apply_modifier"},{"sidebarTitle":"ARRAY JOIN","title":"ARRAY JOIN","href":"/ru/reference/statements/select/array-join"},{"sidebarTitle":"DISTINCT","title":"DISTINCT","href":"/ru/reference/statements/select/distinct"},{"sidebarTitle":"EXCEPT","title":"EXCEPT","href":"/ru/reference/statements/select/except"},{"sidebarTitle":"EXCEPT","title":"Модификатор EXCEPT","href":"/ru/reference/statements/select/except_modifier"},{"sidebarTitle":"FORMAT","title":"FORMAT","href":"/ru/reference/statements/select/format"},{"sidebarTitle":"FROM","title":"FROM","href":"/ru/reference/statements/select/from"},{"sidebarTitle":"GROUP BY","title":"GROUP BY","href":"/ru/reference/statements/select/group-by"},{"sidebarTitle":"HAVING","title":"HAVING","href":"/ru/reference/statements/select/having"},{"sidebarTitle":"INTERSECT","title":"INTERSECT","href":"/ru/reference/statements/select/intersect"},{"sidebarTitle":"INTO OUTFILE","title":"INTO OUTFILE","href":"/ru/reference/statements/select/into-outfile"},{"sidebarTitle":"JOIN","title":"JOIN","href":"/ru/reference/statements/select/join"},{"sidebarTitle":"LIMIT BY","title":"LIMIT BY","href":"/ru/reference/statements/select/limit-by"},{"sidebarTitle":"LIMIT","title":"LIMIT","href":"/ru/reference/statements/select/limit"},{"sidebarTitle":"OFFSET","title":"OFFSET FETCH","href":"/ru/reference/statements/select/offset"},{"sidebarTitle":"ORDER BY","title":"ORDER BY","href":"/ru/reference/statements/select/order-by"},{"sidebarTitle":"Пайп-операторы","title":"ПАЙП-ОПЕРАТОРЫ","href":"/ru/reference/statements/select/pipe-operators"},{"sidebarTitle":"PREWHERE","title":"PREWHERE","href":"/ru/reference/statements/select/prewhere"},{"sidebarTitle":"QUALIFY","title":"QUALIFY","href":"/ru/reference/statements/select/qualify"},{"sidebarTitle":"REPLACE","title":"Модификатор REPLACE","href":"/ru/reference/statements/select/replace_modifier"},{"sidebarTitle":"SAMPLE","title":"SAMPLE","href":"/ru/reference/statements/select/sample"},{"sidebarTitle":"UNION","title":"UNION","href":"/ru/reference/statements/select/union"},{"sidebarTitle":"WHERE","title":"WHERE","href":"/ru/reference/statements/select/where"},{"sidebarTitle":"WITH","title":"WITH","href":"/ru/reference/statements/select/with"}]},{"sidebarTitle":"SET ROLE","title":"SET ROLE","href":"/ru/reference/statements/set-role"},{"sidebarTitle":"SET","title":"SET","href":"/ru/reference/statements/set"},{"sidebarTitle":"SHOW","title":"SHOW","href":"/ru/reference/statements/show"},{"sidebarTitle":"SYSTEM","title":"SYSTEM","href":"/ru/reference/statements/system"},{"sidebarTitle":"TRUNCATE","title":"TRUNCATE","href":"/ru/reference/statements/truncate"},{"sidebarTitle":"UNDROP","title":"UNDROP","href":"/ru/reference/statements/undrop"},{"sidebarTitle":"UPDATE","title":"UPDATE","href":"/ru/reference/statements/update"},{"sidebarTitle":"USE","title":"USE","href":"/ru/reference/statements/use"}]},{"group":"Операторы","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"Операторы","href":"/ru/reference/operators/index"}]}]},{"group":"Типы данных","expanded":false,"pages":[{"sidebarTitle":"Список типов данных","title":"Типы данных в ClickHouse","mode":"wide","href":"/ru/reference/data-types/index"},{"group":"Числовые типы","expanded":false,"pages":[{"sidebarTitle":"Int | UInt","title":"Типы Int | UInt","href":"/ru/reference/data-types/int-uint"},{"sidebarTitle":"Float32 | Float64 | BFloat16","title":"Типы Float32 | Float64 | BFloat16","href":"/ru/reference/data-types/float"},{"sidebarTitle":"Decimal","title":"Decimal, Decimal(P), Decimal(P, S), Decimal32(S), Decimal64(S), Decimal128(S), Decimal256(S)","href":"/ru/reference/data-types/decimal"},{"sidebarTitle":"Булев","title":"Bool","href":"/ru/reference/data-types/boolean"}]},{"group":"Строковые типы","expanded":false,"pages":[{"sidebarTitle":"String","title":"String","href":"/ru/reference/data-types/string"},{"sidebarTitle":"FixedString(N)","title":"FixedString(N)","href":"/ru/reference/data-types/fixedstring"}]},{"group":"Типы даты и времени","expanded":false,"pages":[{"sidebarTitle":"Date","title":"Date","href":"/ru/reference/data-types/date"},{"sidebarTitle":"Date32","title":"Date32","href":"/ru/reference/data-types/date32"},{"sidebarTitle":"DateTime","title":"DateTime","href":"/ru/reference/data-types/datetime"},{"sidebarTitle":"DateTime64","title":"DateTime64","href":"/ru/reference/data-types/datetime64"},{"sidebarTitle":"время","title":"время","href":"/ru/reference/data-types/time"},{"sidebarTitle":"Time64","title":"Time64","href":"/ru/reference/data-types/time64"}]},{"group":"Сетевые типы","expanded":false,"pages":[{"sidebarTitle":"IPv4","title":"IPv4","href":"/ru/reference/data-types/ipv4"},{"sidebarTitle":"IPv6","title":"IPv6","href":"/ru/reference/data-types/ipv6"}]},{"group":"Составные типы","expanded":false,"pages":[{"sidebarTitle":"Array(T)","title":"Array(T)","href":"/ru/reference/data-types/array"},{"sidebarTitle":"Tuple(T1, T2, ...)","title":"Tuple(T1, T2, ...)","href":"/ru/reference/data-types/tuple"},{"sidebarTitle":"Map(K, V)","title":"Map(K, V)","href":"/ru/reference/data-types/map"},{"sidebarTitle":"Nested(Name1 Type1, Name2 Type2, ...)","title":"Nested(name1 Type1, Name2 Type2, ...)","href":"/ru/reference/data-types/nested-data-structures/index"}]},{"group":"Полуструктурированные типы","expanded":false,"pages":[{"sidebarTitle":"JSON","title":"Тип данных JSON","href":"/ru/reference/data-types/newjson"},{"sidebarTitle":"Dynamic","title":"Dynamic","href":"/ru/reference/data-types/dynamic"},{"sidebarTitle":"Variant(T1, T2, ...)","title":"Variant(T1, T2, ...)","href":"/ru/reference/data-types/variant"}]},{"group":"Типы с поддержкой NULL и необязательных значений","expanded":false,"pages":[{"sidebarTitle":"Nullable(T)","title":"Nullable(T)","href":"/ru/reference/data-types/nullable"},{"sidebarTitle":"LowCardinality(T)","title":"LowCardinality(T)","href":"/ru/reference/data-types/lowcardinality"}]},{"group":"Специализированные типы","expanded":false,"pages":[{"sidebarTitle":"UUID","title":"UUID","href":"/ru/reference/data-types/uuid"},{"sidebarTitle":"Enum","title":"Enum","href":"/ru/reference/data-types/enum"},{"sidebarTitle":"Geo","title":"Геометрические","href":"/ru/reference/data-types/geo"},{"sidebarTitle":"QBit","title":"Тип данных QBit","href":"/ru/reference/data-types/qbit"},{"sidebarTitle":"Домены","title":"Домены","href":"/ru/reference/data-types/domains/index"}]},{"group":"Типы агрегатных функций","expanded":false,"pages":[{"sidebarTitle":"AggregateFunction","title":"Тип AggregateFunction","href":"/ru/reference/data-types/aggregatefunction"},{"sidebarTitle":"SimpleAggregateFunction","title":"Тип данных SimpleAggregateFunction","href":"/ru/reference/data-types/simpleaggregatefunction"}]},{"group":"Особые типы данных","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"Специальные типы данных","href":"/ru/reference/data-types/special-data-types/index"},{"sidebarTitle":"Expression","title":"Expression","href":"/ru/reference/data-types/special-data-types/expression"},{"sidebarTitle":"Interval","title":"Interval","href":"/ru/reference/data-types/special-data-types/interval"},{"sidebarTitle":"Nothing","title":"Nothing","href":"/ru/reference/data-types/special-data-types/nothing"},{"sidebarTitle":"Set","title":"Set","href":"/ru/reference/data-types/special-data-types/set"}]},{"group":"Двоичное кодирование","pages":[{"sidebarTitle":"Спецификация двоичного кодирования типов данных.","title":"Спецификация двоичного кодирования типов данных","href":"/ru/reference/data-types/data-types-binary-encoding"}]}]},{"group":"Движки","expanded":false,"pages":[{"title":"Движки","sidebarTitle":"Обзор","mode":"wide","href":"/ru/reference/engines/engines"},{"group":"Движки таблиц","expanded":false,"pages":[{"title":"Движки таблиц","sidebarTitle":"Обзор","href":"/ru/reference/engines/table-engines/index"},{"group":"Интеграции","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"Движки таблиц для интеграций","href":"/ru/reference/engines/table-engines/integrations/index"},{"sidebarTitle":"ArrowFlight","title":"Движок таблицы ArrowFlight","href":"/ru/reference/engines/table-engines/integrations/arrowflight"},{"sidebarTitle":"AzureQueue","title":"Движок таблицы AzureQueue","href":"/ru/reference/engines/table-engines/integrations/azure-queue"},{"sidebarTitle":"Azure Blob Storage","title":"Движок таблицы AzureBlobStorage","href":"/ru/reference/engines/table-engines/integrations/azureBlobStorage"},{"sidebarTitle":"BigQuery","title":"Движок таблицы BigQuery","href":"/ru/reference/engines/table-engines/integrations/bigquery"},{"sidebarTitle":"DeltaLake","title":"Движок таблицы DeltaLake","href":"/ru/reference/engines/table-engines/integrations/deltalake"},{"sidebarTitle":"EmbeddedRocksDB","title":"Движок таблицы EmbeddedRocksDB","href":"/ru/reference/engines/table-engines/integrations/embedded-rocksdb"},{"sidebarTitle":"ExternalDistributed","title":"Движок таблицы ExternalDistributed","href":"/ru/reference/engines/table-engines/integrations/ExternalDistributed"},{"sidebarTitle":"HDFS","title":"Движок таблицы HDFS","href":"/ru/reference/engines/table-engines/integrations/hdfs"},{"sidebarTitle":"Hive","title":"Движок таблицы Hive","href":"/ru/reference/engines/table-engines/integrations/hive"},{"sidebarTitle":"Hudi","title":"Движок таблицы Hudi","href":"/ru/reference/engines/table-engines/integrations/hudi"},{"sidebarTitle":"Iceberg","title":"Движок таблицы Iceberg","href":"/ru/reference/engines/table-engines/integrations/iceberg"},{"sidebarTitle":"JDBC","title":"Движок таблицы JDBC","href":"/ru/reference/engines/table-engines/integrations/jdbc"},{"sidebarTitle":"Kafka","title":"Движок таблицы Kafka","href":"/ru/reference/engines/table-engines/integrations/kafka"},{"sidebarTitle":"MaterializedPostgreSQL","title":"Движок таблицы MaterializedPostgreSQL","href":"/ru/reference/engines/table-engines/integrations/materialized-postgresql"},{"sidebarTitle":"MongoDB","title":"Движок таблицы MongoDB","href":"/ru/reference/engines/table-engines/integrations/mongodb"},{"sidebarTitle":"MySQL","title":"Движок таблицы MySQL","href":"/ru/reference/engines/table-engines/integrations/mysql"},{"sidebarTitle":"NATS","title":"Движок таблицы NATS","href":"/ru/reference/engines/table-engines/integrations/nats"},{"sidebarTitle":"ODBC","title":"Движок таблицы ODBC","href":"/ru/reference/engines/table-engines/integrations/odbc"},{"sidebarTitle":"Paimon","title":"Движок таблицы Paimon","href":"/ru/reference/engines/table-engines/integrations/paimon"},{"sidebarTitle":"PostgreSQL","title":"Движок таблицы PostgreSQL","href":"/ru/reference/engines/table-engines/integrations/postgresql"},{"sidebarTitle":"RabbitMQ","title":"Движок таблицы RabbitMQ","href":"/ru/reference/engines/table-engines/integrations/rabbitmq"},{"sidebarTitle":"Redis","title":"Движок таблицы Redis","href":"/ru/reference/engines/table-engines/integrations/redis"},{"sidebarTitle":"S3","title":"Движок таблицы S3","href":"/ru/reference/engines/table-engines/integrations/s3"},{"sidebarTitle":"S3Queue","title":"движок таблицы S3Queue","href":"/ru/reference/engines/table-engines/integrations/s3queue"},{"sidebarTitle":"SQLite","title":"Движок таблицы SQLite","href":"/ru/reference/engines/table-engines/integrations/sqlite"},{"sidebarTitle":"TimeSeries","title":"Движок таблицы TimeSeries","href":"/ru/reference/engines/table-engines/integrations/time-series"},{"sidebarTitle":"YTsaurus","title":"Движок таблицы YTsaurus","href":"/ru/reference/engines/table-engines/integrations/ytsaurus"}]},{"group":"Семейство Log","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"Семейство движков Log","href":"/ru/reference/engines/table-engines/log-family/index"},{"title":"Табличный движок Log","href":"/ru/reference/engines/table-engines/log-family/log"},{"title":"Движок таблицы StripeLog","href":"/ru/reference/engines/table-engines/log-family/stripelog"},{"title":"TinyLog — движок таблицы","href":"/ru/reference/engines/table-engines/log-family/tinylog"}]},{"group":"Семейство MergeTree","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"Семейство движков MergeTree","href":"/ru/reference/engines/table-engines/mergetree-family/index"},{"sidebarTitle":"MergeTree","title":"Движок таблицы MergeTree","href":"/ru/reference/engines/table-engines/mergetree-family/mergetree"},{"sidebarTitle":"AggregatingMergeTree","title":"Движок таблицы AggregatingMergeTree","href":"/ru/reference/engines/table-engines/mergetree-family/aggregatingmergetree"},{"sidebarTitle":"Точный и приближённый векторный поиск","title":"Точный и приближённый векторный поиск","href":"/ru/reference/engines/table-engines/mergetree-family/annindexes"},{"sidebarTitle":"CoalescingMergeTree","title":"Движок таблицы CoalescingMergeTree","href":"/ru/reference/engines/table-engines/mergetree-family/coalescingmergetree"},{"sidebarTitle":"CollapsingMergeTree","title":"Движок таблицы CollapsingMergeTree","href":"/ru/reference/engines/table-engines/mergetree-family/collapsingmergetree"},{"sidebarTitle":"Пользовательский ключ партиционирования","title":"Пользовательский ключ партиционирования","href":"/ru/reference/engines/table-engines/mergetree-family/custom-partitioning-key"},{"sidebarTitle":"GraphiteMergeTree","title":"Движок таблицы GraphiteMergeTree","href":"/ru/reference/engines/table-engines/mergetree-family/graphitemergetree"},{"sidebarTitle":"ReplacingMergeTree","title":"Движок таблицы ReplacingMergeTree","href":"/ru/reference/engines/table-engines/mergetree-family/replacingmergetree"},{"sidebarTitle":"Replicated*","title":"Движки таблиц Replicated*","href":"/ru/reference/engines/table-engines/mergetree-family/replication"},{"sidebarTitle":"SummingMergeTree","title":"Движок таблицы SummingMergeTree","href":"/ru/reference/engines/table-engines/mergetree-family/summingmergetree"},{"sidebarTitle":"Полнотекстовый поиск с текстовыми индексами","title":"Полнотекстовый поиск с текстовыми индексами","href":"/ru/reference/engines/table-engines/mergetree-family/textindexes"},{"sidebarTitle":"VersionedCollapsingMergeTree","title":"Движок таблицы VersionedCollapsingMergeTree","href":"/ru/reference/engines/table-engines/mergetree-family/versionedcollapsingmergetree"}]},{"group":"Особые","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"Специальные движки таблиц","href":"/ru/reference/engines/table-engines/special/index"},{"sidebarTitle":"Alias","title":"Движок таблицы Alias","href":"/ru/reference/engines/table-engines/special/alias"},{"sidebarTitle":"Buffer","title":"Движок таблицы Buffer","href":"/ru/reference/engines/table-engines/special/buffer"},{"sidebarTitle":"Словарь","title":"Движок таблицы Dictionary","href":"/ru/reference/engines/table-engines/special/dictionary"},{"sidebarTitle":"Distributed","title":"Движок таблицы Distributed","href":"/ru/reference/engines/table-engines/special/distributed"},{"sidebarTitle":"Executable/ExecutablePool","title":"Движки таблиц `Executable` и `ExecutablePool`","href":"/ru/reference/engines/table-engines/special/executable"},{"sidebarTitle":"Внешние данные для обработки запроса","title":"Внешние данные для обработки запроса","href":"/ru/reference/engines/table-engines/special/external-data"},{"sidebarTitle":"File","title":"Движок таблицы File","href":"/ru/reference/engines/table-engines/special/file"},{"sidebarTitle":"FileLog","title":"Движок таблицы FileLog","href":"/ru/reference/engines/table-engines/special/filelog"},{"sidebarTitle":"GenerateRandom","title":"Движок таблицы GenerateRandom","href":"/ru/reference/engines/table-engines/special/generate"},{"sidebarTitle":"Join","title":"Движок таблицы Join","href":"/ru/reference/engines/table-engines/special/join"},{"sidebarTitle":"KeeperMap","title":"Движок таблицы KeeperMap","href":"/ru/reference/engines/table-engines/special/keepermap"},{"sidebarTitle":"Memory","title":"Движок таблицы Memory","href":"/ru/reference/engines/table-engines/special/memory"},{"sidebarTitle":"Merge","title":"Движок таблицы Merge","href":"/ru/reference/engines/table-engines/special/merge"},{"sidebarTitle":"Null","title":"Движок таблицы Null","href":"/ru/reference/engines/table-engines/special/null"},{"sidebarTitle":"QueryRunner","title":"Движок таблицы QueryRunner","href":"/ru/reference/engines/table-engines/special/query-runner"},{"sidebarTitle":"Set","title":"Движок таблицы Set","href":"/ru/reference/engines/table-engines/special/set"},{"sidebarTitle":"URL","title":"движок таблицы URL","href":"/ru/reference/engines/table-engines/special/url"},{"sidebarTitle":"View","title":"Движок таблицы View","href":"/ru/reference/engines/table-engines/special/view"}]}]},{"group":"Движки баз данных","expanded":false,"pages":[{"title":"Движки баз данных","sidebarTitle":"Обзор","href":"/ru/reference/engines/database-engines/index"},{"sidebarTitle":"Atomic","title":"Atomic","href":"/ru/reference/engines/database-engines/atomic"},{"sidebarTitle":"Backup","title":"Backup","href":"/ru/reference/engines/database-engines/backup"},{"sidebarTitle":"Кластер","title":"Кластер","href":"/ru/reference/engines/database-engines/cluster"},{"sidebarTitle":"DataLakeCatalog","title":"DataLakeCatalog","href":"/ru/reference/engines/database-engines/datalake"},{"sidebarTitle":"Dictionary","title":"Dictionary","href":"/ru/reference/engines/database-engines/dictionary"},{"sidebarTitle":"Filesystem","title":"Filesystem","href":"/ru/reference/engines/database-engines/filesystem"},{"sidebarTitle":"HDFS","title":"HDFS","href":"/ru/reference/engines/database-engines/hdfs"},{"sidebarTitle":"MaterializedPostgreSQL","title":"MaterializedPostgreSQL","href":"/ru/reference/engines/database-engines/materialized-postgresql"},{"sidebarTitle":"Memory","title":"Memory","href":"/ru/reference/engines/database-engines/memory"},{"sidebarTitle":"MySQL","title":"MySQL","href":"/ru/reference/engines/database-engines/mysql"},{"sidebarTitle":"Ordinary","title":"Ordinary","href":"/ru/reference/engines/database-engines/ordinary"},{"sidebarTitle":"Overlay","title":"Overlay","href":"/ru/reference/engines/database-engines/overlay"},{"sidebarTitle":"PostgreSQL","title":"PostgreSQL","href":"/ru/reference/engines/database-engines/postgresql"},{"sidebarTitle":"Remote","title":"Remote","href":"/ru/reference/engines/database-engines/remote"},{"sidebarTitle":"Replicated","title":"Replicated","href":"/ru/reference/engines/database-engines/replicated"},{"sidebarTitle":"S3","title":"S3","href":"/ru/reference/engines/database-engines/s3"},{"sidebarTitle":"Shared","title":"Shared","href":"/ru/reference/engines/database-engines/shared"},{"sidebarTitle":"SQLite","title":"SQLite","href":"/ru/reference/engines/database-engines/sqlite"},{"sidebarTitle":"URL","title":"URL","href":"/ru/reference/engines/database-engines/url"}]}]},{"group":"Функции","expanded":false,"pages":[{"title":"Обзор функций","mode":"wide","href":"/ru/reference/functions/index"},{"group":"Обычные функции","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"Обычные функции","href":"/ru/reference/functions/regular-functions/overview"},{"sidebarTitle":"ИИ","title":"Функции ИИ","href":"/ru/reference/functions/regular-functions/ai-functions"},{"sidebarTitle":"Арифметика","title":"Арифметические функции","href":"/ru/reference/functions/regular-functions/arithmetic-functions"},{"sidebarTitle":"Массивы","title":"Функции для работы с массивами","href":"/ru/reference/functions/regular-functions/array-functions"},{"sidebarTitle":"arrayJoin","title":"Функция arrayJoin","href":"/ru/reference/functions/regular-functions/array-join"},{"sidebarTitle":"Битовые","title":"Битовые функции","href":"/ru/reference/functions/regular-functions/bit-functions"},{"sidebarTitle":"Битмап","title":"Функции битмапов","href":"/ru/reference/functions/regular-functions/bitmap-functions"},{"sidebarTitle":"Сравнение","title":"Функции сравнения","href":"/ru/reference/functions/regular-functions/comparison-functions"},{"sidebarTitle":"Условные","title":"Условные функции","href":"/ru/reference/functions/regular-functions/conditional-functions"},{"sidebarTitle":"Дата и время","title":"Функции для работы с датой и временем","href":"/ru/reference/functions/regular-functions/date-time-functions"},{"sidebarTitle":"Расстояние","title":"Функции расстояния","href":"/ru/reference/functions/regular-functions/distance-functions"},{"sidebarTitle":"Встроенный словарь","title":"Функции для работы со встроенными словарями","href":"/ru/reference/functions/regular-functions/embedded-dict-functions"},{"sidebarTitle":"Кодирование","title":"Функции кодирования","href":"/ru/reference/functions/regular-functions/encoding-functions"},{"sidebarTitle":"Шифрование","title":"Функции шифрования","href":"/ru/reference/functions/regular-functions/encryption-functions"},{"sidebarTitle":"Словари","title":"Функции для работы со словарями","href":"/ru/reference/functions/regular-functions/ext-dict-functions"},{"sidebarTitle":"Files","title":"Files","href":"/ru/reference/functions/regular-functions/files"},{"sidebarTitle":"Финансы","title":"Финансовые функции","href":"/ru/reference/functions/regular-functions/financial-functions"},{"sidebarTitle":"Nullable","title":"Функции для работы со значениями типа Nullable","href":"/ru/reference/functions/regular-functions/functions-for-nulls"},{"group":"Геоданные","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"Функции Geo","href":"/ru/reference/functions/regular-functions/geo/index"},{"sidebarTitle":"Географические координаты","title":"Функции для работы с географическими координатами","href":"/ru/reference/functions/regular-functions/geo/coordinates"},{"sidebarTitle":"Перестановка координат","title":"Перестановка координат","href":"/ru/reference/functions/regular-functions/geo/flipCoordinates"},{"sidebarTitle":"Geometry","title":"Функции для работы с Geometry","href":"/ru/reference/functions/regular-functions/geo/geometry"},{"sidebarTitle":"Geohash","title":"Функции для работы с Geohash","href":"/ru/reference/functions/regular-functions/geo/geohash"},{"sidebarTitle":"Индексы H3","title":"Функции для работы с индексами H3","href":"/ru/reference/functions/regular-functions/geo/h3"},{"sidebarTitle":"Mapbox Vector Tiles","title":"Функции для кодирования векторных тайлов Mapbox","href":"/ru/reference/functions/regular-functions/geo/mvt"},{"sidebarTitle":"Полигоны","title":"Функции для работы с полигонами","href":"/ru/reference/functions/regular-functions/geo/polygon"},{"sidebarTitle":"Геометрия S2","title":"Функции для работы с индексами S2","href":"/ru/reference/functions/regular-functions/geo/s2"},{"sidebarTitle":"SVG","title":"Функции для создания SVG-изображений из геоданных","href":"/ru/reference/functions/regular-functions/geo/svg"}]},{"sidebarTitle":"Хеш","title":"Хеш-функции","href":"/ru/reference/functions/regular-functions/hash-functions"},{"sidebarTitle":"Оператор IN","title":"Функции, реализующие оператор IN","href":"/ru/reference/functions/regular-functions/in-functions"},{"sidebarTitle":"Интроспекция","title":"Функции интроспекции","href":"/ru/reference/functions/regular-functions/introspection"},{"sidebarTitle":"IP-адреса","title":"Функции для работы с адресами IPv4 и IPv6","href":"/ru/reference/functions/regular-functions/ip-address-functions"},{"sidebarTitle":"JSON","title":"Функции JSON","href":"/ru/reference/functions/regular-functions/json-functions"},{"sidebarTitle":"Логические","title":"Логические функции","href":"/ru/reference/functions/regular-functions/logical-functions"},{"sidebarTitle":"Машинное обучение","title":"Функции машинного обучения","href":"/ru/reference/functions/regular-functions/machine-learning-functions"},{"sidebarTitle":"Математика","title":"Математические функции","href":"/ru/reference/functions/regular-functions/math-functions"},{"sidebarTitle":"NLP","title":"Функции для обработки естественного языка (NLP)","href":"/ru/reference/functions/regular-functions/nlp-functions"},{"sidebarTitle":"NumericIndexedVector","title":"Функции NumericIndexedVector","href":"/ru/reference/functions/regular-functions/numeric-indexed-vector-functions"},{"sidebarTitle":"Прочие","title":"Прочие функции","href":"/ru/reference/functions/regular-functions/other-functions"},{"sidebarTitle":"Случайное число","title":"Функции для генерации случайных чисел","href":"/ru/reference/functions/regular-functions/random-functions"},{"sidebarTitle":"Округление","title":"Функции округления","href":"/ru/reference/functions/regular-functions/rounding-functions"},{"sidebarTitle":"Разделение строк","title":"Функции разделения строк","href":"/ru/reference/functions/regular-functions/splitting-merging-functions"},{"sidebarTitle":"Строки","title":"Функции для работы со строками","href":"/ru/reference/functions/regular-functions/string-functions"},{"sidebarTitle":"Замена строк","title":"Функции замены строк","href":"/ru/reference/functions/regular-functions/string-replace-functions"},{"sidebarTitle":"Поиск в строках","title":"Функции поиска в строках","href":"/ru/reference/functions/regular-functions/string-search-functions"},{"sidebarTitle":"TimeSeries","title":"Функции для работы с временными рядами","href":"/ru/reference/functions/regular-functions/time-series-functions"},{"sidebarTitle":"Временные окна","title":"Функции временных окон","href":"/ru/reference/functions/regular-functions/time-window-functions"},{"sidebarTitle":"Tuple","title":"Функции Tuple","href":"/ru/reference/functions/regular-functions/tuple-functions"},{"sidebarTitle":"Map","title":"Функции Map","href":"/ru/reference/functions/regular-functions/tuple-map-functions"},{"sidebarTitle":"Преобразование типов","title":"Функции преобразования типов","href":"/ru/reference/functions/regular-functions/type-conversion-functions"},{"sidebarTitle":"ULID","title":"Функции для работы с ULID","href":"/ru/reference/functions/regular-functions/ulid-functions"},{"sidebarTitle":"uniqTheta","title":"Функции uniqTheta","href":"/ru/reference/functions/regular-functions/uniqtheta-functions"},{"sidebarTitle":"URL-адреса","title":"Функции для работы с URL-адресами","href":"/ru/reference/functions/regular-functions/url-functions"},{"sidebarTitle":"UUID","title":"Функции для работы с UUID","href":"/ru/reference/functions/regular-functions/uuid-functions"}]},{"group":"Агрегатные функции","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"Агрегатные функции","href":"/ru/reference/functions/aggregate-functions/index"},{"sidebarTitle":"Комбинаторы","title":"Комбинаторы агрегатных функций","href":"/ru/reference/functions/aggregate-functions/combinators"},{"title":"GROUPING","href":"/ru/reference/functions/aggregate-functions/grouping_function"},{"sidebarTitle":"Параметрические","title":"Параметрические агрегатные функции","href":"/ru/reference/functions/aggregate-functions/parametric-functions"},{"group":"Справочник","expanded":false,"pages":[{"title":"Агрегатные функции","href":"/ru/reference/functions/aggregate-functions/reference-index"},{"title":"aggThrow","href":"/ru/reference/functions/aggregate-functions/aggThrow"},{"title":"analysisOfVariance","href":"/ru/reference/functions/aggregate-functions/analysis_of_variance"},{"title":"any","href":"/ru/reference/functions/aggregate-functions/any"},{"title":"anyHeavy","href":"/ru/reference/functions/aggregate-functions/anyHeavy"},{"title":"anyLast","href":"/ru/reference/functions/aggregate-functions/anyLast"},{"title":"approx_top_k","href":"/ru/reference/functions/aggregate-functions/approxtopk"},{"title":"approx_top_sum","href":"/ru/reference/functions/aggregate-functions/approxtopsum"},{"title":"argMax","href":"/ru/reference/functions/aggregate-functions/argMax"},{"title":"argAndMax","href":"/ru/reference/functions/aggregate-functions/argAndMax"},{"title":"argMin","href":"/ru/reference/functions/aggregate-functions/argMin"},{"title":"argAndMin","href":"/ru/reference/functions/aggregate-functions/argAndMin"},{"title":"avg","href":"/ru/reference/functions/aggregate-functions/avg"},{"title":"avgWeighted","href":"/ru/reference/functions/aggregate-functions/avgWeighted"},{"title":"boundingRatio","href":"/ru/reference/functions/aggregate-functions/boundrat"},{"title":"categoricalInformationValue","href":"/ru/reference/functions/aggregate-functions/categoricalInformationValue"},{"title":"contingency","href":"/ru/reference/functions/aggregate-functions/contingency"},{"title":"corr","href":"/ru/reference/functions/aggregate-functions/corr"},{"title":"corrMatrix","href":"/ru/reference/functions/aggregate-functions/corrMatrix"},{"title":"corrStable","href":"/ru/reference/functions/aggregate-functions/corrStable"},{"title":"count","href":"/ru/reference/functions/aggregate-functions/count"},{"title":"covarPop","href":"/ru/reference/functions/aggregate-functions/covarPop"},{"title":"covarPopMatrix","href":"/ru/reference/functions/aggregate-functions/covarPopMatrix"},{"title":"covarPopStable","href":"/ru/reference/functions/aggregate-functions/covarPopStable"},{"title":"covarSamp","href":"/ru/reference/functions/aggregate-functions/covarSamp"},{"title":"covarSampMatrix","href":"/ru/reference/functions/aggregate-functions/covarSampMatrix"},{"title":"covarSampStable","href":"/ru/reference/functions/aggregate-functions/covarSampStable"},{"title":"cramersV","href":"/ru/reference/functions/aggregate-functions/cramersV"},{"title":"cramersVBiasCorrected","href":"/ru/reference/functions/aggregate-functions/cramersVBiasCorrected"},{"title":"deltaSum","href":"/ru/reference/functions/aggregate-functions/deltaSum"},{"title":"deltaSumTimestamp","href":"/ru/reference/functions/aggregate-functions/deltaSumTimestamp"},{"title":"distinctDynamicTypes","href":"/ru/reference/functions/aggregate-functions/distinctDynamicTypes"},{"title":"distinctJSONPaths","href":"/ru/reference/functions/aggregate-functions/distinctJSONPaths"},{"title":"distinctJSONPathsAndTypes","href":"/ru/reference/functions/aggregate-functions/distinctJSONPathsAndTypes"},{"title":"entropy","href":"/ru/reference/functions/aggregate-functions/entropy"},{"title":"estimateCompressionRatio","href":"/ru/reference/functions/aggregate-functions/estimateCompressionRatio"},{"title":"exponentialMovingAverage","href":"/ru/reference/functions/aggregate-functions/exponentialMovingAverage"},{"title":"exponentialTimeDecayedAvg","href":"/ru/reference/functions/aggregate-functions/exponentialTimeDecayedAvg"},{"title":"exponentialTimeDecayedCount","href":"/ru/reference/functions/aggregate-functions/exponentialTimeDecayedCount"},{"title":"exponentialTimeDecayedMax","href":"/ru/reference/functions/aggregate-functions/exponentialTimeDecayedMax"},{"title":"exponentialTimeDecayedSum","href":"/ru/reference/functions/aggregate-functions/exponentialTimeDecayedSum"},{"title":"first_value","href":"/ru/reference/functions/aggregate-functions/first_value"},{"title":"flameGraph","href":"/ru/reference/functions/aggregate-functions/flame_graph"},{"sidebarTitle":"gini","title":"gini","href":"/ru/reference/functions/aggregate-functions/gini"},{"title":"groupArray","href":"/ru/reference/functions/aggregate-functions/groupArray"},{"title":"groupArrayArray","href":"/ru/reference/functions/aggregate-functions/groupArrayArray"},{"title":"groupArrayInsertAt","href":"/ru/reference/functions/aggregate-functions/groupArrayInsertAt"},{"title":"groupArrayIntersect","href":"/ru/reference/functions/aggregate-functions/groupArrayIntersect"},{"title":"groupArrayLast","href":"/ru/reference/functions/aggregate-functions/groupArrayLast"},{"title":"groupArrayMovingAvg","href":"/ru/reference/functions/aggregate-functions/groupArrayMovingAvg"},{"title":"groupArrayMovingSum","href":"/ru/reference/functions/aggregate-functions/groupArrayMovingSum"},{"title":"groupArraySample","href":"/ru/reference/functions/aggregate-functions/groupArraySample"},{"title":"groupArraySorted","href":"/ru/reference/functions/aggregate-functions/groupArraySorted"},{"title":"groupBitAnd","href":"/ru/reference/functions/aggregate-functions/groupBitAnd"},{"title":"groupBitmap","href":"/ru/reference/functions/aggregate-functions/groupBitmap"},{"title":"groupBitmapAnd","href":"/ru/reference/functions/aggregate-functions/groupBitmapAnd"},{"title":"groupBitmapOr","href":"/ru/reference/functions/aggregate-functions/groupBitmapOr"},{"title":"groupBitmapXor","href":"/ru/reference/functions/aggregate-functions/groupBitmapXor"},{"title":"groupBitOr","href":"/ru/reference/functions/aggregate-functions/groupBitOr"},{"title":"groupBitXor","href":"/ru/reference/functions/aggregate-functions/groupBitXor"},{"sidebarTitle":"groupConcat","title":"groupConcat","href":"/ru/reference/functions/aggregate-functions/groupConcat"},{"sidebarTitle":"groupFormat","title":"groupFormat","href":"/ru/reference/functions/aggregate-functions/groupFormat"},{"title":"groupUniqArray","href":"/ru/reference/functions/aggregate-functions/groupUniqArray"},{"sidebarTitle":"intervalLengthSum","title":"intervalLengthSum","href":"/ru/reference/functions/aggregate-functions/intervalLengthSum"},{"sidebarTitle":"kolmogorovSmirnovTest","title":"kolmogorovSmirnovTest","href":"/ru/reference/functions/aggregate-functions/kolmogorovSmirnovTest"},{"title":"kurtPop","href":"/ru/reference/functions/aggregate-functions/kurtPop"},{"title":"kurtSamp","href":"/ru/reference/functions/aggregate-functions/kurtSamp"},{"sidebarTitle":"largestTriangleThreeBuckets","title":"largestTriangleThreeBuckets","href":"/ru/reference/functions/aggregate-functions/largestTriangleThreeBuckets"},{"title":"last_value","href":"/ru/reference/functions/aggregate-functions/last_value"},{"sidebarTitle":"mannWhitneyUTest","title":"mannWhitneyUTest","href":"/ru/reference/functions/aggregate-functions/mannWhitneyUTest"},{"title":"max","href":"/ru/reference/functions/aggregate-functions/max"},{"title":"maxIntersections","href":"/ru/reference/functions/aggregate-functions/maxIntersections"},{"title":"maxIntersectionsPosition","href":"/ru/reference/functions/aggregate-functions/maxIntersectionsPosition"},{"title":"maxMap","href":"/ru/reference/functions/aggregate-functions/maxMap"},{"sidebarTitle":"meanZTest","title":"meanZTest","href":"/ru/reference/functions/aggregate-functions/meanZTest"},{"title":"mergedJSONPatch","href":"/ru/reference/functions/aggregate-functions/mergedJSONPatch"},{"title":"median","href":"/ru/reference/functions/aggregate-functions/median"},{"title":"min","href":"/ru/reference/functions/aggregate-functions/min"},{"title":"minMap","href":"/ru/reference/functions/aggregate-functions/minMap"},{"title":"quantile","href":"/ru/reference/functions/aggregate-functions/quantile"},{"title":"quantileGK","href":"/ru/reference/functions/aggregate-functions/quantileGK"},{"title":"quantileBFloat16","href":"/ru/reference/functions/aggregate-functions/quantileBFloat16"},{"title":"quantileDD","href":"/ru/reference/functions/aggregate-functions/quantileddsketch"},{"title":"quantileDeterministic","href":"/ru/reference/functions/aggregate-functions/quantileDeterministic"},{"title":"Функции quantileExact","href":"/ru/reference/functions/aggregate-functions/quantileExact"},{"title":"quantileExactExclusive","href":"/ru/reference/functions/aggregate-functions/quantileExactExclusive"},{"title":"quantileExactHigh","href":"/ru/reference/functions/aggregate-functions/quantileExactHigh"},{"title":"quantileExactInclusive","href":"/ru/reference/functions/aggregate-functions/quantileExactInclusive"},{"title":"quantileExactLow","href":"/ru/reference/functions/aggregate-functions/quantileExactLow"},{"title":"quantileExactWeighted","href":"/ru/reference/functions/aggregate-functions/quantileExactWeighted"},{"title":"quantileExactWeightedInterpolated","href":"/ru/reference/functions/aggregate-functions/quantileExactWeightedInterpolated"},{"title":"quantileInterpolatedWeighted","href":"/ru/reference/functions/aggregate-functions/quantileInterpolatedWeighted"},{"title":"quantilePrometheusHistogram","href":"/ru/reference/functions/aggregate-functions/quantilePrometheusHistogram"},{"title":"Функции quantiles","href":"/ru/reference/functions/aggregate-functions/quantiles"},{"title":"quantilesBFloat16","href":"/ru/reference/functions/aggregate-functions/quantilesBFloat16"},{"title":"quantilesBFloat16Weighted","href":"/ru/reference/functions/aggregate-functions/quantilesBFloat16Weighted"},{"title":"quantilesDD","href":"/ru/reference/functions/aggregate-functions/quantilesDD"},{"title":"quantilesDeterministic","href":"/ru/reference/functions/aggregate-functions/quantilesDeterministic"},{"title":"quantilesExact","href":"/ru/reference/functions/aggregate-functions/quantilesExact"},{"title":"quantilesExactExclusive","href":"/ru/reference/functions/aggregate-functions/quantilesExactExclusive"},{"title":"quantilesExactHigh","href":"/ru/reference/functions/aggregate-functions/quantilesExactHigh"},{"title":"quantilesExactInclusive","href":"/ru/reference/functions/aggregate-functions/quantilesExactInclusive"},{"title":"quantilesExactLow","href":"/ru/reference/functions/aggregate-functions/quantilesExactLow"},{"title":"quantilesExactWeighted","href":"/ru/reference/functions/aggregate-functions/quantilesExactWeighted"},{"title":"quantilesExactWeightedInterpolated","href":"/ru/reference/functions/aggregate-functions/quantilesExactWeightedInterpolated"},{"title":"quantilesGK","href":"/ru/reference/functions/aggregate-functions/quantilesGK"},{"title":"quantilesInterpolatedWeighted","href":"/ru/reference/functions/aggregate-functions/quantilesInterpolatedWeighted"},{"title":"quantilesPrometheusHistogram","href":"/ru/reference/functions/aggregate-functions/quantilesPrometheusHistogram"},{"title":"quantilesTDigest","href":"/ru/reference/functions/aggregate-functions/quantilesTDigest"},{"title":"quantilesTDigestWeighted","href":"/ru/reference/functions/aggregate-functions/quantilesTDigestWeighted"},{"title":"quantilesTiming","href":"/ru/reference/functions/aggregate-functions/quantilesTiming"},{"title":"quantileTDigest","href":"/ru/reference/functions/aggregate-functions/quantileTDigest"},{"title":"quantileTDigestWeighted","href":"/ru/reference/functions/aggregate-functions/quantileTDigestWeighted"},{"title":"quantileTiming","href":"/ru/reference/functions/aggregate-functions/quantileTiming"},{"title":"quantileTimingWeighted","href":"/ru/reference/functions/aggregate-functions/quantileTimingWeighted"},{"title":"quantilesTimingWeighted","href":"/ru/reference/functions/aggregate-functions/quantilesTimingWeighted"},{"title":"rankCorr","href":"/ru/reference/functions/aggregate-functions/rankCorr"},{"title":"regr_avgx","href":"/ru/reference/functions/aggregate-functions/regr_avgx"},{"title":"regr_avgy","href":"/ru/reference/functions/aggregate-functions/regr_avgy"},{"title":"regr_count","href":"/ru/reference/functions/aggregate-functions/regr_count"},{"title":"regr_intercept","href":"/ru/reference/functions/aggregate-functions/regr_intercept"},{"title":"regr_r2","href":"/ru/reference/functions/aggregate-functions/regr_r2"},{"title":"regr_slope","href":"/ru/reference/functions/aggregate-functions/regr_slope"},{"title":"regr_sxx","href":"/ru/reference/functions/aggregate-functions/regr_sxx"},{"title":"regr_sxy","href":"/ru/reference/functions/aggregate-functions/regr_sxy"},{"title":"regr_syy","href":"/ru/reference/functions/aggregate-functions/regr_syy"},{"title":"simpleLinearRegression","href":"/ru/reference/functions/aggregate-functions/simpleLinearRegression"},{"title":"singleValueOrNull","href":"/ru/reference/functions/aggregate-functions/singleValueOrNull"},{"title":"skewPop","href":"/ru/reference/functions/aggregate-functions/skewPop"},{"title":"skewSamp","href":"/ru/reference/functions/aggregate-functions/skewSamp"},{"sidebarTitle":"sparkbar","title":"sparkbar","href":"/ru/reference/functions/aggregate-functions/sparkbar"},{"title":"stddevPop","href":"/ru/reference/functions/aggregate-functions/stddevPop"},{"title":"stddevPopStable","href":"/ru/reference/functions/aggregate-functions/stddevPopStable"},{"title":"stddevSamp","href":"/ru/reference/functions/aggregate-functions/stddevSamp"},{"title":"stddevSampStable","href":"/ru/reference/functions/aggregate-functions/stddevSampStable"},{"title":"stochasticLinearRegression","href":"/ru/reference/functions/aggregate-functions/stochasticLinearRegression"},{"title":"stochasticLogisticRegression","href":"/ru/reference/functions/aggregate-functions/stochasticLogisticRegression"},{"sidebarTitle":"studentTTest","title":"studentTTest","href":"/ru/reference/functions/aggregate-functions/studentTTest"},{"sidebarTitle":"studentTTestOneSample","title":"studentTTestOneSample","href":"/ru/reference/functions/aggregate-functions/studentTTestOneSample"},{"title":"sum","href":"/ru/reference/functions/aggregate-functions/sum"},{"title":"sumCount","href":"/ru/reference/functions/aggregate-functions/sumCount"},{"title":"sumKahan","href":"/ru/reference/functions/aggregate-functions/sumKahan"},{"title":"sumMap","href":"/ru/reference/functions/aggregate-functions/sumMap"},{"title":"sumMapWithOverflow","href":"/ru/reference/functions/aggregate-functions/sumMapWithOverflow"},{"title":"sumWithOverflow","href":"/ru/reference/functions/aggregate-functions/sumWithOverflow"},{"title":"theilsU","href":"/ru/reference/functions/aggregate-functions/theilsU"},{"title":"timeSeriesAvgToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesAvgToGrid"},{"title":"timeSeriesBottomKMasks","href":"/ru/reference/functions/aggregate-functions/timeSeriesBottomKMasks"},{"title":"timeSeriesChangesToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesChangesToGrid"},{"title":"timeSeriesCountToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesCountToGrid"},{"title":"timeSeriesDeltaToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesDeltaToGrid"},{"title":"timeSeriesDerivToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesDerivToGrid"},{"title":"timeSeriesFirstToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesFirstToGrid"},{"title":"timeSeriesGroupArray","href":"/ru/reference/functions/aggregate-functions/timeSeriesGroupArray"},{"title":"timeSeriesIncreaseToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesIncreaseToGrid"},{"title":"timeSeriesInstantDeltaToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesInstantDeltaToGrid"},{"title":"timeSeriesInstantRateToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesInstantRateToGrid"},{"title":"timeSeriesLastToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesLastToGrid"},{"title":"timeSeriesLastTwoSamples","href":"/ru/reference/functions/aggregate-functions/timeSeriesLastTwoSamples"},{"title":"timeSeriesLimitKMasks","href":"/ru/reference/functions/aggregate-functions/timeSeriesLimitKMasks"},{"title":"timeSeriesLinearRegressionToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesLinearRegressionToGrid"},{"title":"timeSeriesMadToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesMadToGrid"},{"title":"timeSeriesMaxToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesMaxToGrid"},{"title":"timeSeriesMinToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesMinToGrid"},{"title":"timeSeriesPredictLinearToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesPredictLinearToGrid"},{"title":"timeSeriesPresentToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesPresentToGrid"},{"title":"timeSeriesQuantileToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesQuantileToGrid"},{"title":"timeSeriesRateToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesRateToGrid"},{"title":"timeSeriesResampleToGridWithStaleness","href":"/ru/reference/functions/aggregate-functions/timeSeriesResampleToGridWithStaleness"},{"title":"timeSeriesResetsToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesResetsToGrid"},{"title":"timeSeriesStddevToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesStddevToGrid"},{"title":"timeSeriesStdvarToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesStdvarToGrid"},{"title":"timeSeriesSumToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesSumToGrid"},{"title":"timeSeriesTimestampOfFirstToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesTimestampOfFirstToGrid"},{"title":"timeSeriesTimestampOfLastToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesTimestampOfLastToGrid"},{"title":"timeSeriesTimestampOfMaxToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesTimestampOfMaxToGrid"},{"title":"timeSeriesTimestampOfMinToGrid","href":"/ru/reference/functions/aggregate-functions/timeSeriesTimestampOfMinToGrid"},{"title":"timeSeriesTopKMasks","href":"/ru/reference/functions/aggregate-functions/timeSeriesTopKMasks"},{"title":"topK","href":"/ru/reference/functions/aggregate-functions/topK"},{"title":"topKWeighted","href":"/ru/reference/functions/aggregate-functions/topKWeighted"},{"title":"uniq","href":"/ru/reference/functions/aggregate-functions/uniq"},{"title":"uniqCombined","href":"/ru/reference/functions/aggregate-functions/uniqCombined"},{"title":"uniqCombined64","href":"/ru/reference/functions/aggregate-functions/uniqCombined64"},{"title":"uniqExact","href":"/ru/reference/functions/aggregate-functions/uniqExact"},{"title":"uniqHLL12","href":"/ru/reference/functions/aggregate-functions/uniqHLL12"},{"title":"uniqTheta","href":"/ru/reference/functions/aggregate-functions/uniqthetasketch"},{"title":"varPop","href":"/ru/reference/functions/aggregate-functions/varPop"},{"title":"varPopStable","href":"/ru/reference/functions/aggregate-functions/varPopStable"},{"title":"varSamp","href":"/ru/reference/functions/aggregate-functions/varSamp"},{"title":"varSampStable","href":"/ru/reference/functions/aggregate-functions/varSampStable"},{"sidebarTitle":"welchTTest","title":"welchTTest","href":"/ru/reference/functions/aggregate-functions/welchTTest"}]}]},{"group":"Табличные функции","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"Табличные функции","href":"/ru/reference/functions/table-functions/index"},{"sidebarTitle":"arrowFlight","title":"arrowFlight","href":"/ru/reference/functions/table-functions/arrowflight"},{"sidebarTitle":"azureBlobStorage","title":"azureBlobStorage","href":"/ru/reference/functions/table-functions/azureBlobStorage"},{"sidebarTitle":"azureBlobStorageCluster","title":"azureBlobStorageCluster","href":"/ru/reference/functions/table-functions/azureBlobStorageCluster"},{"sidebarTitle":"bigquery","title":"bigquery","href":"/ru/reference/functions/table-functions/bigquery"},{"sidebarTitle":"cluster","title":"clusterAllReplicas","href":"/ru/reference/functions/table-functions/cluster"},{"sidebarTitle":"deltaLake","title":"deltaLake","href":"/ru/reference/functions/table-functions/deltalake"},{"sidebarTitle":"deltaLakeCluster","title":"deltaLakeCluster","href":"/ru/reference/functions/table-functions/deltalakeCluster"},{"sidebarTitle":"dictionary","title":"dictionary","href":"/ru/reference/functions/table-functions/dictionary"},{"sidebarTitle":"executable","title":"executable","href":"/ru/reference/functions/table-functions/executable"},{"sidebarTitle":"eval","title":"eval","href":"/ru/reference/functions/table-functions/eval"},{"sidebarTitle":"file","title":"file","href":"/ru/reference/functions/table-functions/file"},{"sidebarTitle":"fileCluster","title":"fileCluster","href":"/ru/reference/functions/table-functions/fileCluster"},{"sidebarTitle":"filesystem","title":"filesystem","href":"/ru/reference/functions/table-functions/filesystem"},{"sidebarTitle":"format","title":"format","href":"/ru/reference/functions/table-functions/format"},{"sidebarTitle":"fuzzJSON","title":"fuzzJSON","href":"/ru/reference/functions/table-functions/fuzzJSON"},{"sidebarTitle":"fuzzQuery","title":"fuzzQuery","href":"/ru/reference/functions/table-functions/fuzzQuery"},{"sidebarTitle":"gcs","title":"gcs","href":"/ru/reference/functions/table-functions/gcs"},{"sidebarTitle":"generateRandom","title":"generateRandom","href":"/ru/reference/functions/table-functions/generate"},{"sidebarTitle":"generate_series","title":"generate_series (generateSeries)","href":"/ru/reference/functions/table-functions/generate_series"},{"sidebarTitle":"hdfs","title":"hdfs","href":"/ru/reference/functions/table-functions/hdfs"},{"sidebarTitle":"hdfsCluster","title":"hdfsCluster","href":"/ru/reference/functions/table-functions/hdfsCluster"},{"sidebarTitle":"hudi","title":"hudi","href":"/ru/reference/functions/table-functions/hudi"},{"sidebarTitle":"hudiCluster","title":"Табличная функция hudiCluster","href":"/ru/reference/functions/table-functions/hudiCluster"},{"sidebarTitle":"iceberg","title":"iceberg","href":"/ru/reference/functions/table-functions/iceberg"},{"sidebarTitle":"icebergCluster","title":"icebergCluster","href":"/ru/reference/functions/table-functions/icebergCluster"},{"sidebarTitle":"input","title":"input","href":"/ru/reference/functions/table-functions/input"},{"sidebarTitle":"jdbc","title":"jdbc","href":"/ru/reference/functions/table-functions/jdbc"},{"title":"loop","href":"/ru/reference/functions/table-functions/loop"},{"sidebarTitle":"merge","title":"merge","href":"/ru/reference/functions/table-functions/merge"},{"sidebarTitle":"mergeTreeCodecBlockCounts","title":"mergeTreeCodecBlockCounts","href":"/ru/reference/functions/table-functions/mergeTreeCodecBlockCounts"},{"sidebarTitle":"mergeTreeIndex","title":"mergeTreeIndex","href":"/ru/reference/functions/table-functions/mergeTreeIndex"},{"sidebarTitle":"mergeTreeProjection","title":"mergeTreeProjection","href":"/ru/reference/functions/table-functions/mergeTreeProjection"},{"sidebarTitle":"mergeTreeTextIndex","title":"mergeTreeTextIndex","href":"/ru/reference/functions/table-functions/mergeTreeTextIndex"},{"sidebarTitle":"mongodb","title":"mongodb","href":"/ru/reference/functions/table-functions/mongodb"},{"sidebarTitle":"mysql","title":"mysql","href":"/ru/reference/functions/table-functions/mysql"},{"sidebarTitle":"функция null","title":"null","href":"/ru/reference/functions/table-functions/null"},{"sidebarTitle":"numbers","title":"numbers","href":"/ru/reference/functions/table-functions/numbers"},{"sidebarTitle":"odbc","title":"Табличная функция odbc","href":"/ru/reference/functions/table-functions/odbc"},{"sidebarTitle":"paimon","title":"paimon","href":"/ru/reference/functions/table-functions/paimon"},{"sidebarTitle":"paimonCluster","title":"paimonCluster","href":"/ru/reference/functions/table-functions/paimonCluster"},{"sidebarTitle":"postgresql","title":"postgresql","href":"/ru/reference/functions/table-functions/postgresql"},{"sidebarTitle":"primes","title":"primes","href":"/ru/reference/functions/table-functions/primes"},{"sidebarTitle":"prometheusQuery","title":"prometheusQuery","href":"/ru/reference/functions/table-functions/prometheusQuery"},{"sidebarTitle":"prometheusQueryRange","title":"prometheusQueryRange","href":"/ru/reference/functions/table-functions/prometheusQueryRange"},{"sidebarTitle":"redis","title":"redis","href":"/ru/reference/functions/table-functions/redis"},{"sidebarTitle":"remote","title":"remote, remoteSecure","href":"/ru/reference/functions/table-functions/remote"},{"sidebarTitle":"s3","title":"табличная функция s3","href":"/ru/reference/functions/table-functions/s3"},{"sidebarTitle":"s3Cluster","title":"s3Cluster","href":"/ru/reference/functions/table-functions/s3Cluster"},{"sidebarTitle":"sqlite","title":"sqlite","href":"/ru/reference/functions/table-functions/sqlite"},{"sidebarTitle":"timeSeriesData","title":"timeSeriesData","href":"/ru/reference/functions/table-functions/timeSeriesData"},{"sidebarTitle":"timeSeriesMetricFamilies","title":"timeSeriesMetricFamilies","href":"/ru/reference/functions/table-functions/timeSeriesMetricFamilies"},{"sidebarTitle":"timeSeriesSamples","title":"timeSeriesSamples","href":"/ru/reference/functions/table-functions/timeSeriesSamples"},{"sidebarTitle":"timeSeriesSelector","title":"timeSeriesSelector","href":"/ru/reference/functions/table-functions/timeSeriesSelector"},{"sidebarTitle":"timeSeriesTags","title":"timeSeriesTags","href":"/ru/reference/functions/table-functions/timeSeriesTags"},{"sidebarTitle":"url","title":"url","href":"/ru/reference/functions/table-functions/url"},{"sidebarTitle":"urlCluster","title":"urlCluster","href":"/ru/reference/functions/table-functions/urlCluster"},{"sidebarTitle":"values","title":"values","href":"/ru/reference/functions/table-functions/values"},{"sidebarTitle":"view","title":"view","href":"/ru/reference/functions/table-functions/view"},{"sidebarTitle":"ytsaurus","title":"ytsaurus","href":"/ru/reference/functions/table-functions/ytsaurus"},{"sidebarTitle":"zeros","title":"zeros","href":"/ru/reference/functions/table-functions/zeros"}]},{"group":"Оконные функции","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"Оконные функции","href":"/ru/reference/functions/window-functions/index"},{"sidebarTitle":"cume_dist","title":"cume_dist","href":"/ru/reference/functions/window-functions/cume_dist"},{"sidebarTitle":"dense_rank","title":"dense_rank","href":"/ru/reference/functions/window-functions/dense_rank"},{"sidebarTitle":"first_value","title":"first_value","href":"/ru/reference/functions/window-functions/first_value"},{"sidebarTitle":"lag","title":"lag","href":"/ru/reference/functions/window-functions/lag"},{"sidebarTitle":"lagInFrame","title":"lagInFrame","href":"/ru/reference/functions/window-functions/lagInFrame"},{"sidebarTitle":"last_value","title":"last_value","href":"/ru/reference/functions/window-functions/last_value"},{"sidebarTitle":"lead","title":"lead","href":"/ru/reference/functions/window-functions/lead"},{"sidebarTitle":"leadInFrame","title":"leadInFrame","href":"/ru/reference/functions/window-functions/leadInFrame"},{"sidebarTitle":"nonNegativeDerivative","title":"nonNegativeDerivative","href":"/ru/reference/functions/window-functions/nonNegativeDerivative"},{"sidebarTitle":"nth_value","title":"nth_value","href":"/ru/reference/functions/window-functions/nth_value"},{"sidebarTitle":"ntile","title":"ntile","href":"/ru/reference/functions/window-functions/ntile"},{"sidebarTitle":"percent_rank","title":"percent_rank","href":"/ru/reference/functions/window-functions/percent_rank"},{"sidebarTitle":"rank","title":"rank","href":"/ru/reference/functions/window-functions/rank"},{"sidebarTitle":"row_number","title":"row_number","href":"/ru/reference/functions/window-functions/row_number"}]},{"group":"Пользовательские функции","pages":[{"sidebarTitle":"UDF","title":"Пользовательские функции (UDF)","href":"/ru/reference/functions/regular-functions/udf"},{"sidebarTitle":"WebAssembly UDF","title":"Пользовательские функции WebAssembly","href":"/ru/reference/functions/regular-functions/wasm_udf"}]}]},{"group":"Форматы","expanded":false,"pages":[{"sidebarTitle":"Просмотреть все форматы...","title":"Форматы ввода и вывода данных","href":"/ru/reference/formats/index"},{"group":"Arrow","expanded":false,"pages":[{"title":"Arrow","href":"/ru/reference/formats/Arrow/Arrow"},{"title":"ArrowStream","href":"/ru/reference/formats/Arrow/ArrowStream"}]},{"group":"Avro","expanded":false,"pages":[{"title":"Avro","href":"/ru/reference/formats/Avro/Avro"},{"title":"AvroConfluent","href":"/ru/reference/formats/Avro/AvroConfluent"}]},{"title":"BSONEachRow","href":"/ru/reference/formats/BSONEachRow"},{"title":"Buffers","href":"/ru/reference/formats/Buffers"},{"group":"CSV","expanded":false,"pages":[{"title":"CSV","href":"/ru/reference/formats/CSV/CSV"},{"title":"CSVWithNames","href":"/ru/reference/formats/CSV/CSVWithNames"},{"title":"CSVWithNamesAndTypes","href":"/ru/reference/formats/CSV/CSVWithNamesAndTypes"}]},{"title":"CapnProto","href":"/ru/reference/formats/CapnProto"},{"group":"CustomSeparated","expanded":false,"pages":[{"title":"CustomSeparated","href":"/ru/reference/formats/CustomSeparated/CustomSeparated"},{"title":"CustomSeparatedIgnoreSpaces","href":"/ru/reference/formats/CustomSeparated/CustomSeparatedIgnoreSpaces"},{"title":"CustomSeparatedIgnoreSpacesWithNames","href":"/ru/reference/formats/CustomSeparated/CustomSeparatedIgnoreSpacesWithNames"},{"title":"CustomSeparatedIgnoreSpacesWithNamesAndTypes","href":"/ru/reference/formats/CustomSeparated/CustomSeparatedIgnoreSpacesWithNamesAndTypes"},{"title":"CustomSeparatedWithNames","href":"/ru/reference/formats/CustomSeparated/CustomSeparatedWithNames"},{"title":"CustomSeparatedWithNamesAndTypes","href":"/ru/reference/formats/CustomSeparated/CustomSeparatedWithNamesAndTypes"}]},{"title":"DWARF","href":"/ru/reference/formats/DWARF"},{"title":"Form","href":"/ru/reference/formats/Form"},{"sidebarTitle":"GeoJSON","title":"GeoJSON","href":"/ru/reference/formats/GeoJSON"},{"title":"Hash","href":"/ru/reference/formats/Hash"},{"title":"HiveText","href":"/ru/reference/formats/HiveText"},{"group":"JSON","expanded":false,"pages":[{"title":"JSON","href":"/ru/reference/formats/JSON/JSON"},{"title":"JSONAsObject","href":"/ru/reference/formats/JSON/JSONAsObject"},{"title":"JSONAsString","href":"/ru/reference/formats/JSON/JSONAsString"},{"title":"JSONColumns","href":"/ru/reference/formats/JSON/JSONColumns"},{"title":"JSONColumnsWithMetadata","href":"/ru/reference/formats/JSON/JSONColumnsWithMetadata"},{"title":"JSONCompact","href":"/ru/reference/formats/JSON/JSONCompact"},{"title":"JSONCompactColumns","href":"/ru/reference/formats/JSON/JSONCompactColumns"},{"title":"JSONCompactEachRow","href":"/ru/reference/formats/JSON/JSONCompactEachRow"},{"title":"JSONCompactEachRowWithNames","href":"/ru/reference/formats/JSON/JSONCompactEachRowWithNames"},{"title":"JSONCompactEachRowWithNamesAndTypes","href":"/ru/reference/formats/JSON/JSONCompactEachRowWithNamesAndTypes"},{"title":"JSONCompactEachRowWithProgress","href":"/ru/reference/formats/JSON/JSONCompactEachRowWithProgress"},{"title":"JSONCompactStrings","href":"/ru/reference/formats/JSON/JSONCompactStrings"},{"title":"JSONCompactStringsEachRow","href":"/ru/reference/formats/JSON/JSONCompactStringsEachRow"},{"title":"JSONCompactStringsEachRowWithNames","href":"/ru/reference/formats/JSON/JSONCompactStringsEachRowWithNames"},{"title":"JSONCompactStringsEachRowWithNamesAndTypes","href":"/ru/reference/formats/JSON/JSONCompactStringsEachRowWithNamesAndTypes"},{"title":"JSONCompactStringsEachRowWithProgress","href":"/ru/reference/formats/JSON/JSONCompactStringsEachRowWithProgress"},{"title":"JSONEachRow","href":"/ru/reference/formats/JSON/JSONEachRow"},{"title":"JSONEachRowWithProgress","href":"/ru/reference/formats/JSON/JSONEachRowWithProgress"},{"title":"JSONLines","href":"/ru/reference/formats/JSON/JSONLines"},{"title":"JSONObjectEachRow","href":"/ru/reference/formats/JSON/JSONObjectEachRow"},{"title":"JSONStrings","href":"/ru/reference/formats/JSON/JSONStrings"},{"title":"JSONStringsEachRow","href":"/ru/reference/formats/JSON/JSONStringsEachRow"},{"title":"JSONStringsEachRowWithProgress","href":"/ru/reference/formats/JSON/JSONStringsEachRowWithProgress"},{"title":"PrettyJSONEachRow","href":"/ru/reference/formats/JSON/PrettyJSONEachRow"},{"title":"Настройки формата для JSON","href":"/ru/reference/formats/JSON/format-settings"}]},{"group":"LineAsString","expanded":false,"pages":[{"title":"LineAsString","href":"/ru/reference/formats/LineAsString/LineAsString"},{"title":"LineAsStringWithNames","href":"/ru/reference/formats/LineAsString/LineAsStringWithNames"},{"title":"LineAsStringWithNamesAndTypes","href":"/ru/reference/formats/LineAsString/LineAsStringWithNamesAndTypes"}]},{"title":"Markdown","href":"/ru/reference/formats/Markdown"},{"title":"MsgPack","href":"/ru/reference/formats/MsgPack"},{"title":"MySQLDump","href":"/ru/reference/formats/MySQLDump"},{"title":"MySQLWire","href":"/ru/reference/formats/MySQLWire"},{"title":"Native","href":"/ru/reference/formats/Native"},{"title":"Npy","href":"/ru/reference/formats/Npy"},{"title":"Null","href":"/ru/reference/formats/Null"},{"title":"ODBCDriver2","href":"/ru/reference/formats/ODBCDriver2"},{"title":"ORC","href":"/ru/reference/formats/ORC"},{"title":"One","href":"/ru/reference/formats/One"},{"group":"Parquet","expanded":false,"pages":[{"title":"Parquet","href":"/ru/reference/formats/Parquet/Parquet"},{"title":"ParquetMetadata","href":"/ru/reference/formats/Parquet/ParquetMetadata"}]},{"title":"PNG","href":"/ru/reference/formats/PNG"},{"title":"PostgreSQLWire","href":"/ru/reference/formats/PostgreSQLWire"},{"group":"Pretty","expanded":false,"pages":[{"title":"Pretty","href":"/ru/reference/formats/Pretty/Pretty"},{"title":"PrettyCompact","href":"/ru/reference/formats/Pretty/PrettyCompact"},{"title":"PrettyCompactMonoBlock","href":"/ru/reference/formats/Pretty/PrettyCompactMonoBlock"},{"title":"PrettyCompactNoEscapes","href":"/ru/reference/formats/Pretty/PrettyCompactNoEscapes"},{"title":"PrettyCompactNoEscapesMonoBlock","href":"/ru/reference/formats/Pretty/PrettyCompactNoEscapesMonoBlock"},{"title":"PrettyMonoBlock","href":"/ru/reference/formats/Pretty/PrettyMonoBlock"},{"title":"PrettyNoEscapes","href":"/ru/reference/formats/Pretty/PrettyNoEscapes"},{"title":"PrettyNoEscapesMonoBlock","href":"/ru/reference/formats/Pretty/PrettyNoEscapesMonoBlock"},{"title":"PrettySpace","href":"/ru/reference/formats/Pretty/PrettySpace"},{"title":"PrettySpaceMonoBlock","href":"/ru/reference/formats/Pretty/PrettySpaceMonoBlock"},{"title":"PrettySpaceNoEscapes","href":"/ru/reference/formats/Pretty/PrettySpaceNoEscapes"},{"title":"PrettySpaceNoEscapesMonoBlock","href":"/ru/reference/formats/Pretty/PrettySpaceNoEscapesMonoBlock"}]},{"title":"Prometheus","href":"/ru/reference/formats/Prometheus"},{"group":"Protobuf","expanded":false,"pages":[{"title":"Protobuf","href":"/ru/reference/formats/Protobuf/Protobuf"},{"title":"ProtobufList","href":"/ru/reference/formats/Protobuf/ProtobufList"},{"title":"ProtobufSingle","href":"/ru/reference/formats/Protobuf/ProtobufSingle"}]},{"group":"Puffin","expanded":false,"pages":[{"title":"Puffin","href":"/ru/reference/formats/Puffin/Puffin"},{"title":"PuffinMetadata","href":"/ru/reference/formats/Puffin/PuffinMetadata"}]},{"title":"RawBLOB","href":"/ru/reference/formats/RawBLOB"},{"title":"Regexp","href":"/ru/reference/formats/Regexp"},{"group":"RowBinary","expanded":false,"pages":[{"title":"RowBinary","href":"/ru/reference/formats/RowBinary/RowBinary"},{"title":"RowBinaryWithDefaults","href":"/ru/reference/formats/RowBinary/RowBinaryWithDefaults"},{"title":"RowBinaryWithNames","href":"/ru/reference/formats/RowBinary/RowBinaryWithNames"},{"title":"RowBinaryWithNamesAndTypes","href":"/ru/reference/formats/RowBinary/RowBinaryWithNamesAndTypes"},{"title":"RowBinaryWithNamesAndTypesAndDefaults","href":"/ru/reference/formats/RowBinary/RowBinaryWithNamesAndTypesAndDefaults"}]},{"title":"SQLInsert","href":"/ru/reference/formats/SQLInsert"},{"title":"SQLite","href":"/ru/reference/formats/SQLite"},{"group":"TabSeparated","expanded":false,"pages":[{"title":"TSKV","href":"/ru/reference/formats/TabSeparated/TSKV"},{"title":"TabSeparated","href":"/ru/reference/formats/TabSeparated/TabSeparated"},{"title":"TabSeparatedRaw","href":"/ru/reference/formats/TabSeparated/TabSeparatedRaw"},{"title":"TabSeparatedRawWithNames","href":"/ru/reference/formats/TabSeparated/TabSeparatedRawWithNames"},{"title":"TabSeparatedRawWithNamesAndTypes","href":"/ru/reference/formats/TabSeparated/TabSeparatedRawWithNamesAndTypes"},{"title":"TabSeparatedWithNames","href":"/ru/reference/formats/TabSeparated/TabSeparatedWithNames"},{"title":"TabSeparatedWithNamesAndTypes","href":"/ru/reference/formats/TabSeparated/TabSeparatedWithNamesAndTypes"}]},{"group":"Template","expanded":false,"pages":[{"title":"Template","href":"/ru/reference/formats/Template/Template"},{"title":"TemplateIgnoreSpaces","href":"/ru/reference/formats/Template/TemplateIgnoreSpaces"}]},{"title":"Values","href":"/ru/reference/formats/Values"},{"title":"Vertical","href":"/ru/reference/formats/Vertical"},{"title":"XML","href":"/ru/reference/formats/XML"}]},{"group":"Настройки","expanded":false,"pages":[{"title":"Настройки","sidebarTitle":"Обзор","mode":"wide","href":"/ru/reference/settings/index"},{"group":"Настройки сервера","directory":"none","pages":[{"sidebarTitle":"Обзор","title":"Настройки сервера","href":"/ru/reference/settings/server-settings/settings"},{"title":"настройки сервера access_control_*","sidebarTitle":"access_control_*","href":"/ru/reference/settings/server-settings/settings/access-control"},{"title":"aggregate_function_* настройки сервера","sidebarTitle":"aggregate_function_*","href":"/ru/reference/settings/server-settings/settings/aggregate-function"},{"title":"настройки сервера allow_*","sidebarTitle":"allow_*","href":"/ru/reference/settings/server-settings/settings/allow"},{"title":"Настройки сервера allow_experimental_*","sidebarTitle":"allow_experimental_*","href":"/ru/reference/settings/server-settings/settings/allow-experimental"},{"title":"настройки сервера async_insert_*","sidebarTitle":"async_insert_*","href":"/ru/reference/settings/server-settings/settings/async-insert"},{"title":"настройки сервера async_load_*","sidebarTitle":"async_load_*","href":"/ru/reference/settings/server-settings/settings/async-load"},{"title":"настройки сервера asynchronous_*","sidebarTitle":"asynchronous_*","href":"/ru/reference/settings/server-settings/settings/asynchronous"},{"title":"Настройки сервера asynchronous_metrics_*","sidebarTitle":"asynchronous_metrics_*","href":"/ru/reference/settings/server-settings/settings/asynchronous-metrics"},{"title":"Настройки сервера background_*","sidebarTitle":"background_*","href":"/ru/reference/settings/server-settings/settings/background"},{"title":"настройки сервера background_merges_*","sidebarTitle":"background_merges_*","href":"/ru/reference/settings/server-settings/settings/background-merges"},{"title":"Настройки сервера background_schedule_*","sidebarTitle":"background_schedule_*","href":"/ru/reference/settings/server-settings/settings/background-schedule"},{"title":"настройки сервера backup_*","sidebarTitle":"backup_*","href":"/ru/reference/settings/server-settings/settings/backup"},{"title":"Настройки сервера backups_*","sidebarTitle":"backups_*","href":"/ru/reference/settings/server-settings/settings/backups"},{"title":"Настройки сервера columns_cache_*","sidebarTitle":"columns_cache_*","href":"/ru/reference/settings/server-settings/settings/columns-cache"},{"title":"настройки сервера compiled_expression_*","sidebarTitle":"compiled_expression_*","href":"/ru/reference/settings/server-settings/settings/compiled-expression"},{"title":"настройки сервера concurrent_threads_*","sidebarTitle":"concurrent_threads_*","href":"/ru/reference/settings/server-settings/settings/concurrent-threads"},{"title":"настройки сервера cpu_slot_*","sidebarTitle":"cpu_slot_*","href":"/ru/reference/settings/server-settings/settings/cpu-slot"},{"title":"настройки сервера custom_*","sidebarTitle":"custom_*","href":"/ru/reference/settings/server-settings/settings/custom"},{"title":"настройки сервера database_catalog_*","sidebarTitle":"database_catalog_*","href":"/ru/reference/settings/server-settings/settings/database-catalog"},{"title":"настройки сервера database_replicated_*","sidebarTitle":"database_replicated_*","href":"/ru/reference/settings/server-settings/settings/database-replicated"},{"title":"настройки сервера default_*","sidebarTitle":"default_*","href":"/ru/reference/settings/server-settings/settings/default"},{"title":"настройки сервера default_replica_*","sidebarTitle":"default_replica_*","href":"/ru/reference/settings/server-settings/settings/default-replica"},{"title":"Настройки сервера dictionaries_*","sidebarTitle":"dictionaries_*","href":"/ru/reference/settings/server-settings/settings/dictionaries"},{"title":"настройки сервера disable_*","sidebarTitle":"disable_*","href":"/ru/reference/settings/server-settings/settings/disable"},{"title":"Настройки сервера disk_connections_*","sidebarTitle":"disk_connections_*","href":"/ru/reference/settings/server-settings/settings/disk-connections"},{"title":"настройки сервера distributed_*","sidebarTitle":"distributed_*","href":"/ru/reference/settings/server-settings/settings/distributed"},{"title":"настройки сервера distributed_cache_*","sidebarTitle":"distributed_cache_*","href":"/ru/reference/settings/server-settings/settings/distributed-cache"},{"title":"настройки сервера distributed_ddl_*","sidebarTitle":"distributed_ddl_*","href":"/ru/reference/settings/server-settings/settings/distributed-ddl"},{"title":"настройки сервера dns_allow_*","sidebarTitle":"dns_allow_*","href":"/ru/reference/settings/server-settings/settings/dns-allow"},{"title":"Настройки сервера dns_cache_*","sidebarTitle":"dns_cache_*","href":"/ru/reference/settings/server-settings/settings/dns-cache"},{"title":"настройки сервера drop_distributed_*","sidebarTitle":"drop_distributed_*","href":"/ru/reference/settings/server-settings/settings/drop-distributed"},{"title":"настройки сервера enable_*","sidebarTitle":"enable_*","href":"/ru/reference/settings/server-settings/settings/enable"},{"title":"настройки сервера encryption_header_*","sidebarTitle":"encryption_header_*","href":"/ru/reference/settings/server-settings/settings/encryption-header"},{"title":"настройки сервера format_*","sidebarTitle":"format_*","href":"/ru/reference/settings/server-settings/settings/format"},{"title":"настройки сервера global_profiler_*","sidebarTitle":"global_profiler_*","href":"/ru/reference/settings/server-settings/settings/global-profiler"},{"title":"Настройки сервера graphite_*","sidebarTitle":"graphite_*","href":"/ru/reference/settings/server-settings/settings/graphite"},{"title":"настройки сервера http_*","sidebarTitle":"http_*","href":"/ru/reference/settings/server-settings/settings/http"},{"title":"настройки сервера http_connections_*","sidebarTitle":"http_connections_*","href":"/ru/reference/settings/server-settings/settings/http-connections"},{"title":"настройки сервера iceberg_catalog_*","sidebarTitle":"iceberg_catalog_*","href":"/ru/reference/settings/server-settings/settings/iceberg-catalog"},{"title":"настройки сервера iceberg_compaction_*","sidebarTitle":"iceberg_compaction_*","href":"/ru/reference/settings/server-settings/settings/iceberg-compaction"},{"title":"настройки сервера iceberg_metadata_*","sidebarTitle":"iceberg_metadata_*","href":"/ru/reference/settings/server-settings/settings/iceberg-metadata"},{"title":"настройки сервера iceberg_scheduler_*","sidebarTitle":"iceberg_scheduler_*","href":"/ru/reference/settings/server-settings/settings/iceberg-scheduler"},{"title":"настройки сервера index_mark_*","sidebarTitle":"index_mark_*","href":"/ru/reference/settings/server-settings/settings/index-mark"},{"title":"настройки сервера index_uncompressed_*","sidebarTitle":"index_uncompressed_*","href":"/ru/reference/settings/server-settings/settings/index-uncompressed"},{"title":"настройки сервера interserver_*","sidebarTitle":"interserver_*","href":"/ru/reference/settings/server-settings/settings/interserver"},{"title":"настройки сервера interserver_http_*","sidebarTitle":"interserver_http_*","href":"/ru/reference/settings/server-settings/settings/interserver-http"},{"title":"настройки сервера interserver_https_*","sidebarTitle":"interserver_https_*","href":"/ru/reference/settings/server-settings/settings/interserver-https"},{"title":"Настройки сервера jemalloc_*","sidebarTitle":"jemalloc_*","href":"/ru/reference/settings/server-settings/settings/jemalloc"},{"title":"Настройки сервера jemalloc_enable_*","sidebarTitle":"jemalloc_enable_*","href":"/ru/reference/settings/server-settings/settings/jemalloc-enable"},{"title":"Настройки сервера jemalloc_flush_*","sidebarTitle":"jemalloc_flush_*","href":"/ru/reference/settings/server-settings/settings/jemalloc-flush"},{"title":"настройки сервера keeper_*","sidebarTitle":"keeper_*","href":"/ru/reference/settings/server-settings/settings/keeper"},{"title":"Настройки сервера keeper_server.socket_*","sidebarTitle":"keeper_server.socket_*","href":"/ru/reference/settings/server-settings/settings/keeper-server-socket"},{"title":"Настройки сервера license_*","sidebarTitle":"license_*","href":"/ru/reference/settings/server-settings/settings/license"},{"title":"настройки сервера listen_*","sidebarTitle":"listen_*","href":"/ru/reference/settings/server-settings/settings/listen"},{"title":"настройки сервера load_marks_*","sidebarTitle":"load_marks_*","href":"/ru/reference/settings/server-settings/settings/load-marks"},{"title":"Настройки сервера logger.async_*","sidebarTitle":"logger.async_*","href":"/ru/reference/settings/server-settings/settings/logger-async"},{"title":"Настройки сервера logger.console_*","sidebarTitle":"logger.console_*","href":"/ru/reference/settings/server-settings/settings/logger-console"},{"title":"настройки сервера mark_cache_*","sidebarTitle":"mark_cache_*","href":"/ru/reference/settings/server-settings/settings/mark-cache"},{"title":"max_* настройки сервера","sidebarTitle":"max_*","href":"/ru/reference/settings/server-settings/settings/max"},{"title":"настройки сервера max_backups_*","sidebarTitle":"max_backups_*","href":"/ru/reference/settings/server-settings/settings/max-backups"},{"title":"настройки сервера max_concurrent_*","sidebarTitle":"max_concurrent_*","href":"/ru/reference/settings/server-settings/settings/max-concurrent"},{"title":"настройки сервера max_database_*","sidebarTitle":"max_database_*","href":"/ru/reference/settings/server-settings/settings/max-database"},{"title":"настройки сервера max_dictionary_*","sidebarTitle":"max_dictionary_*","href":"/ru/reference/settings/server-settings/settings/max-dictionary"},{"title":"настройки сервера max_distributed_*","sidebarTitle":"max_distributed_*","href":"/ru/reference/settings/server-settings/settings/max-distributed"},{"title":"настройки сервера max_format_*","sidebarTitle":"max_format_*","href":"/ru/reference/settings/server-settings/settings/max-format"},{"title":"настройки сервера max_io_*","sidebarTitle":"max_io_*","href":"/ru/reference/settings/server-settings/settings/max-io"},{"title":"настройки сервера max_local_*","sidebarTitle":"max_local_*","href":"/ru/reference/settings/server-settings/settings/max-local"},{"title":"настройки сервера max_named_*","sidebarTitle":"max_named_*","href":"/ru/reference/settings/server-settings/settings/max-named"},{"title":"настройки сервера max_pending_*","sidebarTitle":"max_pending_*","href":"/ru/reference/settings/server-settings/settings/max-pending"},{"title":"настройки сервера max_prefixes_*","sidebarTitle":"max_prefixes_*","href":"/ru/reference/settings/server-settings/settings/max-prefixes"},{"title":"Настройки сервера max_remote_*","sidebarTitle":"max_remote_*","href":"/ru/reference/settings/server-settings/settings/max-remote"},{"title":"Настройки сервера max_replicated_*","sidebarTitle":"max_replicated_*","href":"/ru/reference/settings/server-settings/settings/max-replicated"},{"title":"Настройки сервера max_server_memory_usage_*","sidebarTitle":"max_server_memory_usage_*","href":"/ru/reference/settings/server-settings/settings/max-server-memory-usage"},{"title":"Настройки сервера max_snapshot_*","sidebarTitle":"max_snapshot_*","href":"/ru/reference/settings/server-settings/settings/max-snapshot"},{"title":"настройки сервера max_table_*","sidebarTitle":"max_table_*","href":"/ru/reference/settings/server-settings/settings/max-table"},{"title":"настройки сервера max_thread_*","sidebarTitle":"max_thread_*","href":"/ru/reference/settings/server-settings/settings/max-thread"},{"title":"настройки сервера max_view_*","sidebarTitle":"max_view_*","href":"/ru/reference/settings/server-settings/settings/max-view"},{"title":"Настройки сервера memory_worker_*","sidebarTitle":"memory_worker_*","href":"/ru/reference/settings/server-settings/settings/memory-worker"},{"title":"Настройки сервера merge_*","sidebarTitle":"merge_*","href":"/ru/reference/settings/server-settings/settings/merge"},{"title":"настройки сервера merges_mutations_*","sidebarTitle":"merges_mutations_*","href":"/ru/reference/settings/server-settings/settings/merges-mutations"},{"title":"настройки сервера min_*","sidebarTitle":"min_*","href":"/ru/reference/settings/server-settings/settings/min"},{"title":"Настройки сервера mlock_executable_*","sidebarTitle":"mlock_executable_*","href":"/ru/reference/settings/server-settings/settings/mlock-executable"},{"title":"настройки сервера mysql_*","sidebarTitle":"mysql_*","href":"/ru/reference/settings/server-settings/settings/mysql"},{"title":"настройки сервера oom_canary_*","sidebarTitle":"oom_canary_*","href":"/ru/reference/settings/server-settings/settings/oom-canary"},{"title":"настройки сервера openSSL.client.requireTLSv1_*","sidebarTitle":"openSSL.client.requireTLSv1_*","href":"/ru/reference/settings/server-settings/settings/openssl-client-requiretlsv1"},{"title":"настройки сервера openSSL.server.requireTLSv1_*","sidebarTitle":"openSSL.server.requireTLSv1_*","href":"/ru/reference/settings/server-settings/settings/openssl-server-requiretlsv1"},{"title":"настройки сервера os_*","sidebarTitle":"os_*","href":"/ru/reference/settings/server-settings/settings/os"},{"title":"настройки сервера os_threads_*","sidebarTitle":"os_threads_*","href":"/ru/reference/settings/server-settings/settings/os-threads"},{"title":"настройки сервера page_cache_*","sidebarTitle":"page_cache_*","href":"/ru/reference/settings/server-settings/settings/page-cache"},{"title":"настройки сервера paimon_metadata_*","sidebarTitle":"paimon_metadata_*","href":"/ru/reference/settings/server-settings/settings/paimon-metadata"},{"title":"Настройки сервера parquet_metadata_*","sidebarTitle":"parquet_metadata_*","href":"/ru/reference/settings/server-settings/settings/parquet-metadata"},{"title":"parts_kill_delay_period_*: настройки сервера","sidebarTitle":"parts_kill_delay_period_*","href":"/ru/reference/settings/server-settings/settings/parts-kill-delay-period"},{"title":"настройки сервера parts_killer_*","sidebarTitle":"parts_killer_*","href":"/ru/reference/settings/server-settings/settings/parts-killer"},{"title":"настройки сервера postgresql_*","sidebarTitle":"postgresql_*","href":"/ru/reference/settings/server-settings/settings/postgresql"},{"title":"настройки сервера prefetch_threadpool_*","sidebarTitle":"prefetch_threadpool_*","href":"/ru/reference/settings/server-settings/settings/prefetch-threadpool"},{"title":"настройки сервера primary_index_*","sidebarTitle":"primary_index_*","href":"/ru/reference/settings/server-settings/settings/primary-index"},{"title":"настройки сервера query_*","sidebarTitle":"query_*","href":"/ru/reference/settings/server-settings/settings/query"},{"title":"настройки сервера query_cache.max_*","sidebarTitle":"query_cache.max_*","href":"/ru/reference/settings/server-settings/settings/query-cache-max"},{"title":"Настройки сервера query_condition_*","sidebarTitle":"query_condition_*","href":"/ru/reference/settings/server-settings/settings/query-condition"},{"title":"Настройки сервера reader_executor_*","sidebarTitle":"reader_executor_*","href":"/ru/reference/settings/server-settings/settings/reader-executor"},{"title":"настройки сервера remote_*","sidebarTitle":"remote_*","href":"/ru/reference/settings/server-settings/settings/remote"},{"title":"настройки сервера replicated_fetches_*","sidebarTitle":"replicated_fetches_*","href":"/ru/reference/settings/server-settings/settings/replicated-fetches"},{"title":"Настройки сервера s3_*","sidebarTitle":"s3_*","href":"/ru/reference/settings/server-settings/settings/s3"},{"title":"Настройки сервера s3queue_*","sidebarTitle":"s3queue_*","href":"/ru/reference/settings/server-settings/settings/s3queue"},{"title":"настройки сервера show_*","sidebarTitle":"show_*","href":"/ru/reference/settings/server-settings/settings/show"},{"title":"Настройки сервера shutdown_wait_*","sidebarTitle":"shutdown_wait_*","href":"/ru/reference/settings/server-settings/settings/shutdown-wait"},{"title":"Настройки сервера skip_*","sidebarTitle":"skip_*","href":"/ru/reference/settings/server-settings/settings/skip"},{"title":"настройки сервера snapshot_cleaner_*","sidebarTitle":"snapshot_cleaner_*","href":"/ru/reference/settings/server-settings/settings/snapshot-cleaner"},{"title":"Настройки сервера startup_*","sidebarTitle":"startup_*","href":"/ru/reference/settings/server-settings/settings/startup"},{"title":"настройки сервера storage_*","sidebarTitle":"storage_*","href":"/ru/reference/settings/server-settings/settings/storage"},{"title":"настройки сервера storage_connections_*","sidebarTitle":"storage_connections_*","href":"/ru/reference/settings/server-settings/settings/storage-connections"},{"title":"Настройки сервера tables_loader_*","sidebarTitle":"tables_loader_*","href":"/ru/reference/settings/server-settings/settings/tables-loader"},{"title":"настройки сервера tcp_close_*","sidebarTitle":"tcp_close_*","href":"/ru/reference/settings/server-settings/settings/tcp-close"},{"title":"настройки сервера tcp_port_*","sidebarTitle":"tcp_port_*","href":"/ru/reference/settings/server-settings/settings/tcp-port"},{"title":"Настройки сервера temporary_data_*","sidebarTitle":"temporary_data_*","href":"/ru/reference/settings/server-settings/settings/temporary-data"},{"title":"настройки сервера text_index_*","sidebarTitle":"text_index_*","href":"/ru/reference/settings/server-settings/settings/text-index"},{"title":"настройки сервера threadpool_local_*","sidebarTitle":"threadpool_local_*","href":"/ru/reference/settings/server-settings/settings/threadpool-local"},{"title":"Настройки сервера threadpool_remote_*","sidebarTitle":"threadpool_remote_*","href":"/ru/reference/settings/server-settings/settings/threadpool-remote"},{"title":"настройки сервера threadpool_writer_*","sidebarTitle":"threadpool_writer_*","href":"/ru/reference/settings/server-settings/settings/threadpool-writer"},{"title":"Настройки сервера tmp_*","sidebarTitle":"tmp_*","href":"/ru/reference/settings/server-settings/settings/tmp"},{"title":"настройки сервера top_level_*","sidebarTitle":"top_level_*","href":"/ru/reference/settings/server-settings/settings/top-level"},{"title":"настройки сервера total_memory_*","sidebarTitle":"total_memory_*","href":"/ru/reference/settings/server-settings/settings/total-memory"},{"title":"настройки сервера для uncompressed_cache_*","sidebarTitle":"uncompressed_cache_*","href":"/ru/reference/settings/server-settings/settings/uncompressed-cache"},{"title":"настройки сервера unique_key_*","sidebarTitle":"unique_key_*","href":"/ru/reference/settings/server-settings/settings/unique-key"},{"title":"Настройки сервера use_*","sidebarTitle":"use_*","href":"/ru/reference/settings/server-settings/settings/use"},{"title":"настройки сервера user_*","sidebarTitle":"user_*","href":"/ru/reference/settings/server-settings/settings/user"},{"title":"настройки сервера user_defined_*","sidebarTitle":"user_defined_*","href":"/ru/reference/settings/server-settings/settings/user-defined"},{"title":"настройки сервера users_*","sidebarTitle":"users_*","href":"/ru/reference/settings/server-settings/settings/users"},{"title":"Настройки сервера vector_similarity_*","sidebarTitle":"vector_similarity_*","href":"/ru/reference/settings/server-settings/settings/vector-similarity"},{"title":"настройки сервера workload_*","sidebarTitle":"workload_*","href":"/ru/reference/settings/server-settings/settings/workload"},{"title":"настройки сервера zookeeper_*","sidebarTitle":"zookeeper_*","href":"/ru/reference/settings/server-settings/settings/zookeeper"},{"title":"Другие настройки сервера","sidebarTitle":"Другое","href":"/ru/reference/settings/server-settings/settings/other"}]},{"group":"Настройки сеанса","root":{"title":"Настройки сеанса","sidebarTitle":"Обзор","href":"/ru/reference/settings/session-settings"},"directory":"none","pages":[{"title":"Настройки сеанса additional_*","sidebarTitle":"additional_*","href":"/ru/reference/settings/session-settings/additional"},{"title":"aggregate_* настройки сеанса","sidebarTitle":"aggregate_*","href":"/ru/reference/settings/session-settings/aggregate"},{"title":"Настройки сеанса aggregation_*","sidebarTitle":"aggregation_*","href":"/ru/reference/settings/session-settings/aggregation"},{"title":"Настройки сеанса ai_function_*","sidebarTitle":"ai_function_*","href":"/ru/reference/settings/session-settings/ai-function"},{"title":"настройки сеанса allow_*","sidebarTitle":"allow_*","href":"/ru/reference/settings/session-settings/allow"},{"title":"настройки сеанса allow_deprecated_*","sidebarTitle":"allow_deprecated_*","href":"/ru/reference/settings/session-settings/allow-deprecated"},{"title":"настройки сеанса allow_experimental_*","sidebarTitle":"allow_experimental_*","href":"/ru/reference/settings/session-settings/allow-experimental"},{"title":"настройки сеанса allow_nondeterministic_*","sidebarTitle":"allow_nondeterministic_*","href":"/ru/reference/settings/session-settings/allow-nondeterministic"},{"title":"настройки сеанса allow_prefetched_*","sidebarTitle":"allow_prefetched_*","href":"/ru/reference/settings/session-settings/allow-prefetched"},{"title":"Настройки сеанса allow_push_*","sidebarTitle":"allow_push_*","href":"/ru/reference/settings/session-settings/allow-push"},{"title":"настройки сеанса allow_statistics_*","sidebarTitle":"allow_statistics_*","href":"/ru/reference/settings/session-settings/allow-statistics"},{"title":"настройки сеанса allow_suspicious_*","sidebarTitle":"allow_suspicious_*","href":"/ru/reference/settings/session-settings/allow-suspicious"},{"title":"настройки сеанса alter_*","sidebarTitle":"alter_*","href":"/ru/reference/settings/session-settings/alter"},{"title":"настройки сеанса analyzer_compatibility_*","sidebarTitle":"analyzer_compatibility_*","href":"/ru/reference/settings/session-settings/analyzer-compatibility"},{"title":"настройки сеанса apply_*","sidebarTitle":"apply_*","href":"/ru/reference/settings/session-settings/apply"},{"title":"настройки сеанса apply_patch_parts_*","sidebarTitle":"apply_patch_parts_*","href":"/ru/reference/settings/session-settings/apply-patch-parts"},{"title":"Настройки сеанса ast_fuzzer_*","sidebarTitle":"ast_fuzzer_*","href":"/ru/reference/settings/session-settings/ast-fuzzer"},{"title":"asterisk_include_* настройки сеанса","sidebarTitle":"asterisk_include_*","href":"/ru/reference/settings/session-settings/asterisk-include"},{"title":"Настройки сеанса async_*","sidebarTitle":"async_*","href":"/ru/reference/settings/session-settings/async"},{"title":"Настройки сеанса async_insert_*","sidebarTitle":"async_insert_*","href":"/ru/reference/settings/session-settings/async-insert"},{"title":"настройки сеанса automatic_parallel_*","sidebarTitle":"automatic_parallel_*","href":"/ru/reference/settings/session-settings/automatic-parallel"},{"title":"настройки сеанса azure_*","sidebarTitle":"azure_*","href":"/ru/reference/settings/session-settings/azure"},{"title":"Настройки сеанса azure_max_*","sidebarTitle":"azure_max_*","href":"/ru/reference/settings/session-settings/azure-max"},{"title":"настройки сеанса azure_sdk_*","sidebarTitle":"azure_sdk_*","href":"/ru/reference/settings/session-settings/azure-sdk"},{"title":"настройки сеанса azure_upload_*","sidebarTitle":"azure_upload_*","href":"/ru/reference/settings/session-settings/azure-upload"},{"title":"Настройки сеанса backup_restore_*","sidebarTitle":"backup_restore_*","href":"/ru/reference/settings/session-settings/backup-restore"},{"title":"Настройки сеанса cast_*","sidebarTitle":"cast_*","href":"/ru/reference/settings/session-settings/cast"},{"title":"Настройки сеанса cast_string_*","sidebarTitle":"cast_string_*","href":"/ru/reference/settings/session-settings/cast-string"},{"title":"настройки сеанса check_*","sidebarTitle":"check_*","href":"/ru/reference/settings/session-settings/check"},{"title":"настройки сеанса cloud_mode_*","sidebarTitle":"cloud_mode_*","href":"/ru/reference/settings/session-settings/cloud-mode"},{"title":"настройки сеанса cluster_*","sidebarTitle":"cluster_*","href":"/ru/reference/settings/session-settings/cluster"},{"title":"Настройки сеанса cluster_table_*","sidebarTitle":"cluster_table_*","href":"/ru/reference/settings/session-settings/cluster-table"},{"title":"Настройки сеанса collect_hash_*","sidebarTitle":"collect_hash_*","href":"/ru/reference/settings/session-settings/collect-hash"},{"title":"Настройки сеанса columns_cache_*","sidebarTitle":"columns_cache_*","href":"/ru/reference/settings/session-settings/columns-cache"},{"title":"Настройки сеанса compatibility_*","sidebarTitle":"compatibility_*","href":"/ru/reference/settings/session-settings/compatibility"},{"title":"Настройки сеанса compatibility_ignore_*","sidebarTitle":"compatibility_ignore_*","href":"/ru/reference/settings/session-settings/compatibility-ignore"},{"title":"настройки сеанса compile_*","sidebarTitle":"compile_*","href":"/ru/reference/settings/session-settings/compile"},{"title":"connect_timeout_*: настройки сеанса","sidebarTitle":"connect_timeout_*","href":"/ru/reference/settings/session-settings/connect-timeout"},{"title":"correlated_subqueries_* настройки сеанса","sidebarTitle":"correlated_subqueries_*","href":"/ru/reference/settings/session-settings/correlated-subqueries"},{"title":"Настройки сеанса count_distinct_*","sidebarTitle":"count_distinct_*","href":"/ru/reference/settings/session-settings/count-distinct"},{"title":"настройки сеанса create_*","sidebarTitle":"create_*","href":"/ru/reference/settings/session-settings/create"},{"title":"Настройки сеанса cross_join_*","sidebarTitle":"cross_join_*","href":"/ru/reference/settings/session-settings/cross-join"},{"title":"настройки сеанса database_*","sidebarTitle":"database_*","href":"/ru/reference/settings/session-settings/database"},{"title":"настройки сеанса database_replicated_*","sidebarTitle":"database_replicated_*","href":"/ru/reference/settings/session-settings/database-replicated"},{"title":"настройки сеанса dead_blobs_*","sidebarTitle":"dead_blobs_*","href":"/ru/reference/settings/session-settings/dead-blobs"},{"title":"настройки сеанса deduplicate_insert_*","sidebarTitle":"deduplicate_insert_*","href":"/ru/reference/settings/session-settings/deduplicate-insert"},{"title":"настройки сеанса default_*","sidebarTitle":"default_*","href":"/ru/reference/settings/session-settings/default"},{"title":"Настройки сеанса delta_lake_*","sidebarTitle":"delta_lake_*","href":"/ru/reference/settings/session-settings/delta-lake"},{"title":"настройки сеанса для describe_include_*","sidebarTitle":"describe_include_*","href":"/ru/reference/settings/session-settings/describe-include"},{"title":"Настройки сеанса dictionary_*","sidebarTitle":"dictionary_*","href":"/ru/reference/settings/session-settings/dictionary"},{"title":"Настройки сеанса distributed_*","sidebarTitle":"distributed_*","href":"/ru/reference/settings/session-settings/distributed"},{"title":"настройки сеанса distributed_background_*","sidebarTitle":"distributed_background_*","href":"/ru/reference/settings/session-settings/distributed-background"},{"title":"настройки сеанса distributed_cache_*","sidebarTitle":"distributed_cache_*","href":"/ru/reference/settings/session-settings/distributed-cache"},{"title":"настройки сеанса distributed_ddl_*","sidebarTitle":"distributed_ddl_*","href":"/ru/reference/settings/session-settings/distributed-ddl"},{"title":"distributed_index_analysis_*: настройки сеанса","sidebarTitle":"distributed_index_analysis_*","href":"/ru/reference/settings/session-settings/distributed-index-analysis"},{"title":"Настройки сеанса distributed_plan_*","sidebarTitle":"distributed_plan_*","href":"/ru/reference/settings/session-settings/distributed-plan"},{"title":"настройки сеанса distributed_replica_*","sidebarTitle":"distributed_replica_*","href":"/ru/reference/settings/session-settings/distributed-replica"},{"title":"Настройки сеанса dynamic_disk_*","sidebarTitle":"dynamic_disk_*","href":"/ru/reference/settings/session-settings/dynamic-disk"},{"title":"настройки сеанса empty_result_*","sidebarTitle":"empty_result_*","href":"/ru/reference/settings/session-settings/empty-result"},{"title":"настройки сеанса enable_*","sidebarTitle":"enable_*","href":"/ru/reference/settings/session-settings/enable"},{"title":"настройки сеанса enable_blob_storage_log_*","sidebarTitle":"enable_blob_storage_log_*","href":"/ru/reference/settings/session-settings/enable-blob-storage-log"},{"title":"настройки сеанса enable_filesystem_*","sidebarTitle":"enable_filesystem_*","href":"/ru/reference/settings/session-settings/enable-filesystem"},{"title":"Настройки сеанса enable_join_*","sidebarTitle":"enable_join_*","href":"/ru/reference/settings/session-settings/enable-join"},{"title":"настройки сеанса enable_lightweight_*","sidebarTitle":"enable_lightweight_*","href":"/ru/reference/settings/session-settings/enable-lightweight"},{"title":"настройки сеанса enable_optimize_predicate_expression_*","sidebarTitle":"enable_optimize_predicate_expression_*","href":"/ru/reference/settings/session-settings/enable-optimize-predicate-expression"},{"title":"Настройки сеанса enable_parallel_*","sidebarTitle":"enable_parallel_*","href":"/ru/reference/settings/session-settings/enable-parallel"},{"title":"настройки сеанса enable_positional_arguments_*","sidebarTitle":"enable_positional_arguments_*","href":"/ru/reference/settings/session-settings/enable-positional-arguments"},{"title":"Настройки сеанса enable_software_*","sidebarTitle":"enable_software_*","href":"/ru/reference/settings/session-settings/enable-software"},{"title":"Настройки сеанса engine_file_*","sidebarTitle":"engine_file_*","href":"/ru/reference/settings/session-settings/engine-file"},{"title":"Настройки сеанса external_storage_*","sidebarTitle":"external_storage_*","href":"/ru/reference/settings/session-settings/external-storage"},{"title":"настройки сеанса external_table_*","sidebarTitle":"external_table_*","href":"/ru/reference/settings/session-settings/external-table"},{"title":"настройки сеанса filesystem_cache_*","sidebarTitle":"filesystem_cache_*","href":"/ru/reference/settings/session-settings/filesystem-cache"},{"title":"Настройки сеанса filesystem_prefetch_*","sidebarTitle":"filesystem_prefetch_*","href":"/ru/reference/settings/session-settings/filesystem-prefetch"},{"title":"Настройки сеанса force_*","sidebarTitle":"force_*","href":"/ru/reference/settings/session-settings/force"},{"title":"настройки сеанса force_optimize_*","sidebarTitle":"force_optimize_*","href":"/ru/reference/settings/session-settings/force-optimize"},{"title":"Настройки сеанса formatdatetime_*","sidebarTitle":"formatdatetime_*","href":"/ru/reference/settings/session-settings/formatdatetime"},{"title":"настройки сеанса formatdatetime_f_*","sidebarTitle":"formatdatetime_f_*","href":"/ru/reference/settings/session-settings/formatdatetime-f"},{"title":"настройки сеанса function_*","sidebarTitle":"function_*","href":"/ru/reference/settings/session-settings/function"},{"title":"Настройки сеанса function_json_*","sidebarTitle":"function_json_*","href":"/ru/reference/settings/session-settings/function-json"},{"title":"настройки сеанса grace_hash_*","sidebarTitle":"grace_hash_*","href":"/ru/reference/settings/session-settings/grace-hash"},{"title":"настройки сеанса group_by_*","sidebarTitle":"group_by_*","href":"/ru/reference/settings/session-settings/group-by"},{"title":"Настройки сеанса hdfs_*","sidebarTitle":"hdfs_*","href":"/ru/reference/settings/session-settings/hdfs"},{"title":"настройки сеанса http_*","sidebarTitle":"http_*","href":"/ru/reference/settings/session-settings/http"},{"title":"Настройки сеанса http_headers_*","sidebarTitle":"http_headers_*","href":"/ru/reference/settings/session-settings/http-headers"},{"title":"настройки сеанса http_max_*","sidebarTitle":"http_max_*","href":"/ru/reference/settings/session-settings/http-max"},{"title":"настройки сеанса http_response_*","sidebarTitle":"http_response_*","href":"/ru/reference/settings/session-settings/http-response"},{"title":"настройки сеанса http_retry_*","sidebarTitle":"http_retry_*","href":"/ru/reference/settings/session-settings/http-retry"},{"title":"Настройки сеанса iceberg_*","sidebarTitle":"iceberg_*","href":"/ru/reference/settings/session-settings/iceberg"},{"title":"Настройки сеанса iceberg_compaction_*","sidebarTitle":"iceberg_compaction_*","href":"/ru/reference/settings/session-settings/iceberg-compaction"},{"title":"настройки сеанса iceberg_data_*","sidebarTitle":"iceberg_data_*","href":"/ru/reference/settings/session-settings/iceberg-data"},{"title":"настройки сеанса iceberg_expire_*","sidebarTitle":"iceberg_expire_*","href":"/ru/reference/settings/session-settings/iceberg-expire"},{"title":"настройки сеанса iceberg_insert_*","sidebarTitle":"iceberg_insert_*","href":"/ru/reference/settings/session-settings/iceberg-insert"},{"title":"iceberg_metadata_* сеансовые настройки","sidebarTitle":"iceberg_metadata_*","href":"/ru/reference/settings/session-settings/iceberg-metadata"},{"title":"настройки сеанса ignore_*","sidebarTitle":"ignore_*","href":"/ru/reference/settings/session-settings/ignore"},{"title":"настройки сеанса ignore_on_*","sidebarTitle":"ignore_on_*","href":"/ru/reference/settings/session-settings/ignore-on"},{"title":"Настройки сеанса implicit_*","sidebarTitle":"implicit_*","href":"/ru/reference/settings/session-settings/implicit"},{"title":"Настройки сеанса insert_*","sidebarTitle":"insert_*","href":"/ru/reference/settings/session-settings/insert"},{"title":"Настройки сеанса insert_keeper_*","sidebarTitle":"insert_keeper_*","href":"/ru/reference/settings/session-settings/insert-keeper"},{"title":"Настройки сеанса insert_quorum_*","sidebarTitle":"insert_quorum_*","href":"/ru/reference/settings/session-settings/insert-quorum"},{"title":"настройки сеанса jemalloc_*","sidebarTitle":"jemalloc_*","href":"/ru/reference/settings/session-settings/jemalloc"},{"title":"Настройки сеанса jemalloc_profile_*","sidebarTitle":"jemalloc_profile_*","href":"/ru/reference/settings/session-settings/jemalloc-profile"},{"title":"Настройки сеанса join_*","sidebarTitle":"join_*","href":"/ru/reference/settings/session-settings/join"},{"title":"Настройки сеанса join_runtime_*","sidebarTitle":"join_runtime_*","href":"/ru/reference/settings/session-settings/join-runtime"},{"title":"Настройки сеанса join_to_*","sidebarTitle":"join_to_*","href":"/ru/reference/settings/session-settings/join-to"},{"title":"настройки сеанса joined_*","sidebarTitle":"joined_*","href":"/ru/reference/settings/session-settings/joined"},{"title":"настройки сеанса kafka_*","sidebarTitle":"kafka_*","href":"/ru/reference/settings/session-settings/kafka"},{"title":"настройки сеанса keeper_*","sidebarTitle":"keeper_*","href":"/ru/reference/settings/session-settings/keeper"},{"title":"настройки сеанса keeper_retry_*","sidebarTitle":"keeper_retry_*","href":"/ru/reference/settings/session-settings/keeper-retry"},{"title":"Настройки сеанса lightweight_*","sidebarTitle":"lightweight_*","href":"/ru/reference/settings/session-settings/lightweight"},{"title":"настройки сеанса load_balancing_*","sidebarTitle":"load_balancing_*","href":"/ru/reference/settings/session-settings/load-balancing"},{"title":"настройки сеанса local_filesystem_*","sidebarTitle":"local_filesystem_*","href":"/ru/reference/settings/session-settings/local-filesystem"},{"title":"настройки сеанса log_*","sidebarTitle":"log_*","href":"/ru/reference/settings/session-settings/log"},{"title":"настройки сеанса log_queries_*","sidebarTitle":"log_queries_*","href":"/ru/reference/settings/session-settings/log-queries"},{"title":"настройки сеанса log_query_*","sidebarTitle":"log_query_*","href":"/ru/reference/settings/session-settings/log-query"},{"title":"Настройки сеанса logsql_*","sidebarTitle":"logsql_*","href":"/ru/reference/settings/session-settings/logsql"},{"title":"настройки сеанса low_cardinality_*","sidebarTitle":"low_cardinality_*","href":"/ru/reference/settings/session-settings/low-cardinality"},{"title":"Настройки сеанса materialize_*","sidebarTitle":"materialize_*","href":"/ru/reference/settings/session-settings/materialize"},{"title":"Настройки сеанса materialize_statistics_on_insert_*","sidebarTitle":"materialize_statistics_on_insert_*","href":"/ru/reference/settings/session-settings/materialize-statistics-on-insert"},{"title":"настройки сеанса materialized_views_*","sidebarTitle":"materialized_views_*","href":"/ru/reference/settings/session-settings/materialized-views"},{"title":"Настройки сеанса max_*","sidebarTitle":"max_*","href":"/ru/reference/settings/session-settings/max"},{"title":"Настройки сеанса max_ast_*","sidebarTitle":"max_ast_*","href":"/ru/reference/settings/session-settings/max-ast"},{"title":"Настройки сеанса max_bytes_*","sidebarTitle":"max_bytes_*","href":"/ru/reference/settings/session-settings/max-bytes"},{"title":"настройки сеанса max_concurrent_*","sidebarTitle":"max_concurrent_*","href":"/ru/reference/settings/session-settings/max-concurrent"},{"title":"настройки сеанса max_distributed_*","sidebarTitle":"max_distributed_*","href":"/ru/reference/settings/session-settings/max-distributed"},{"title":"Настройки сеанса max_download_*","sidebarTitle":"max_download_*","href":"/ru/reference/settings/session-settings/max-download"},{"title":"настройки сеанса max_execution_*","sidebarTitle":"max_execution_*","href":"/ru/reference/settings/session-settings/max-execution"},{"title":"Настройки сеанса max_hyperscan_*","sidebarTitle":"max_hyperscan_*","href":"/ru/reference/settings/session-settings/max-hyperscan"},{"title":"настройки сеанса max_insert_*","sidebarTitle":"max_insert_*","href":"/ru/reference/settings/session-settings/max-insert"},{"title":"Настройки сеанса max_joined_*","sidebarTitle":"max_joined_*","href":"/ru/reference/settings/session-settings/max-joined"},{"title":"настройки сеанса max_local_*","sidebarTitle":"max_local_*","href":"/ru/reference/settings/session-settings/max-local"},{"title":"настройки сеанса max_memory_usage_*","sidebarTitle":"max_memory_usage_*","href":"/ru/reference/settings/session-settings/max-memory-usage"},{"title":"настройки сеанса max_network_*","sidebarTitle":"max_network_*","href":"/ru/reference/settings/session-settings/max-network"},{"title":"Настройки сеанса max_number_*","sidebarTitle":"max_number_*","href":"/ru/reference/settings/session-settings/max-number"},{"title":"настройки сеанса max_parser_*","sidebarTitle":"max_parser_*","href":"/ru/reference/settings/session-settings/max-parser"},{"title":"Настройки сеанса max_partitions_*","sidebarTitle":"max_partitions_*","href":"/ru/reference/settings/session-settings/max-partitions"},{"title":"настройки сеанса max_rand_*","sidebarTitle":"max_rand_*","href":"/ru/reference/settings/session-settings/max-rand"},{"title":"max_read_buffer_size_* настройки сеанса","sidebarTitle":"max_read_buffer_size_*","href":"/ru/reference/settings/session-settings/max-read-buffer-size"},{"title":"Настройки сеанса max_remote_*","sidebarTitle":"max_remote_*","href":"/ru/reference/settings/session-settings/max-remote"},{"title":"Настройки сеанса max_result_*","sidebarTitle":"max_result_*","href":"/ru/reference/settings/session-settings/max-result"},{"title":"настройки сеанса max_rows_*","sidebarTitle":"max_rows_*","href":"/ru/reference/settings/session-settings/max-rows"},{"title":"Настройки сеанса max_size_*","sidebarTitle":"max_size_*","href":"/ru/reference/settings/session-settings/max-size"},{"title":"настройки сеанса max_skip_*","sidebarTitle":"max_skip_*","href":"/ru/reference/settings/session-settings/max-skip"},{"title":"настройки сеанса max_streams_*","sidebarTitle":"max_streams_*","href":"/ru/reference/settings/session-settings/max-streams"},{"title":"настройки сеанса max_temporary_*","sidebarTitle":"max_temporary_*","href":"/ru/reference/settings/session-settings/max-temporary"},{"title":"настройки сеанса max_threads_*","sidebarTitle":"max_threads_*","href":"/ru/reference/settings/session-settings/max-threads"},{"title":"Настройки сеанса memory_*","sidebarTitle":"memory_*","href":"/ru/reference/settings/session-settings/memory"},{"title":"memory_overcommit_ratio_denominator_* настройки сеанса","sidebarTitle":"memory_overcommit_ratio_denominator_*","href":"/ru/reference/settings/session-settings/memory-overcommit-ratio-denominator"},{"title":"Настройки сеанса memory_profiler_*","sidebarTitle":"memory_profiler_*","href":"/ru/reference/settings/session-settings/memory-profiler"},{"title":"настройки сеанса merge_tree_*","sidebarTitle":"merge_tree_*","href":"/ru/reference/settings/session-settings/merge-tree"},{"title":"Настройки сеанса metrics_perf_*","sidebarTitle":"metrics_perf_*","href":"/ru/reference/settings/session-settings/metrics-perf"},{"title":"Настройки сеанса min_*","sidebarTitle":"min_*","href":"/ru/reference/settings/session-settings/min"},{"title":"Настройки сеанса min_bytes_*","sidebarTitle":"min_bytes_*","href":"/ru/reference/settings/session-settings/min-bytes"},{"title":"настройки сеанса min_count_*","sidebarTitle":"min_count_*","href":"/ru/reference/settings/session-settings/min-count"},{"title":"настройки сеанса min_execution_speed_*","sidebarTitle":"min_execution_speed_*","href":"/ru/reference/settings/session-settings/min-execution-speed"},{"title":"Настройки сеанса min_external_*","sidebarTitle":"min_external_*","href":"/ru/reference/settings/session-settings/min-external"},{"title":"настройки сеанса min_free_*","sidebarTitle":"min_free_*","href":"/ru/reference/settings/session-settings/min-free"},{"title":"настройки сеанса min_insert_*","sidebarTitle":"min_insert_*","href":"/ru/reference/settings/session-settings/min-insert"},{"title":"Настройки сеанса min_joined_*","sidebarTitle":"min_joined_*","href":"/ru/reference/settings/session-settings/min-joined"},{"title":"настройки сеанса move_*","sidebarTitle":"move_*","href":"/ru/reference/settings/session-settings/move"},{"title":"mutations_* настройки сеанса","sidebarTitle":"mutations_*","href":"/ru/reference/settings/session-settings/mutations"},{"title":"настройки сеанса mutations_execute_*","sidebarTitle":"mutations_execute_*","href":"/ru/reference/settings/session-settings/mutations-execute"},{"title":"mysql_* настройки сеанса","sidebarTitle":"mysql_*","href":"/ru/reference/settings/session-settings/mysql"},{"title":"настройки сеанса mysql_map_*","sidebarTitle":"mysql_map_*","href":"/ru/reference/settings/session-settings/mysql-map"},{"title":"Настройки сеанса network_*","sidebarTitle":"network_*","href":"/ru/reference/settings/session-settings/network"},{"title":"настройки сеанса number_of_*","sidebarTitle":"number_of_*","href":"/ru/reference/settings/session-settings/number-of"},{"title":"настройки сеанса odbc_bridge_*","sidebarTitle":"odbc_bridge_*","href":"/ru/reference/settings/session-settings/odbc-bridge"},{"title":"настройки сеанса opentelemetry_start_*","sidebarTitle":"opentelemetry_start_*","href":"/ru/reference/settings/session-settings/opentelemetry-start"},{"title":"настройки сеанса opentelemetry_trace_*","sidebarTitle":"opentelemetry_trace_*","href":"/ru/reference/settings/session-settings/opentelemetry-trace"},{"title":"Настройки сеанса optimize_*","sidebarTitle":"optimize_*","href":"/ru/reference/settings/session-settings/optimize"},{"title":"настройки сеанса optimize_aggregation_in_order_*","sidebarTitle":"optimize_aggregation_in_order_*","href":"/ru/reference/settings/session-settings/optimize-aggregation-in-order"},{"title":"настройки сеанса optimize_and_compare_chain_*","sidebarTitle":"optimize_and_compare_chain_*","href":"/ru/reference/settings/session-settings/optimize-and-compare-chain"},{"title":"настройки сеанса optimize_group_*","sidebarTitle":"optimize_group_*","href":"/ru/reference/settings/session-settings/optimize-group"},{"title":"настройки сеанса optimize_if_*","sidebarTitle":"optimize_if_*","href":"/ru/reference/settings/session-settings/optimize-if"},{"title":"настройки сеанса optimize_injective_*","sidebarTitle":"optimize_injective_*","href":"/ru/reference/settings/session-settings/optimize-injective"},{"title":"Настройки сеанса optimize_limit_*","sidebarTitle":"optimize_limit_*","href":"/ru/reference/settings/session-settings/optimize-limit"},{"title":"Настройки сеанса optimize_min_*","sidebarTitle":"optimize_min_*","href":"/ru/reference/settings/session-settings/optimize-min"},{"title":"Настройки сеанса optimize_move_to_prewhere_*","sidebarTitle":"optimize_move_to_prewhere_*","href":"/ru/reference/settings/session-settings/optimize-move-to-prewhere"},{"title":"Настройки сеанса optimize_or_like_chain_*","sidebarTitle":"optimize_or_like_chain_*","href":"/ru/reference/settings/session-settings/optimize-or-like-chain"},{"title":"Настройки сеанса optimize_redundant_*","sidebarTitle":"optimize_redundant_*","href":"/ru/reference/settings/session-settings/optimize-redundant"},{"title":"настройки сеанса optimize_rewrite_*","sidebarTitle":"optimize_rewrite_*","href":"/ru/reference/settings/session-settings/optimize-rewrite"},{"title":"настройки сеанса optimize_skip_*","sidebarTitle":"optimize_skip_*","href":"/ru/reference/settings/session-settings/optimize-skip"},{"title":"настройки сеанса optimize_trivial_*","sidebarTitle":"optimize_trivial_*","href":"/ru/reference/settings/session-settings/optimize-trivial"},{"title":"Настройки сеанса optimize_use_*","sidebarTitle":"optimize_use_*","href":"/ru/reference/settings/session-settings/optimize-use"},{"title":"Настройки сеанса os_threads_*","sidebarTitle":"os_threads_*","href":"/ru/reference/settings/session-settings/os-threads"},{"title":"Настройки сеанса page_cache_*","sidebarTitle":"page_cache_*","href":"/ru/reference/settings/session-settings/page-cache"},{"title":"Настройки сеанса parallel_*","sidebarTitle":"parallel_*","href":"/ru/reference/settings/session-settings/parallel"},{"title":"Настройки сеанса parallel_replicas_*","sidebarTitle":"parallel_replicas_*","href":"/ru/reference/settings/session-settings/parallel-replicas"},{"title":"Настройки сеанса parsedatetime_*","sidebarTitle":"parsedatetime_*","href":"/ru/reference/settings/session-settings/parsedatetime"},{"title":"partial_merge_* настройки сеанса","sidebarTitle":"partial_merge_*","href":"/ru/reference/settings/session-settings/partial-merge"},{"title":"Настройки сеанса parts_to_*","sidebarTitle":"parts_to_*","href":"/ru/reference/settings/session-settings/parts-to"},{"title":"настройки сеанса postgresql_connection_*","sidebarTitle":"postgresql_connection_*","href":"/ru/reference/settings/session-settings/postgresql-connection"},{"title":"настройки сеанса prefer_*","sidebarTitle":"prefer_*","href":"/ru/reference/settings/session-settings/prefer"},{"title":"Настройки сеанса preferred_*","sidebarTitle":"preferred_*","href":"/ru/reference/settings/session-settings/preferred"},{"title":"SETTING сеанса promql_*","sidebarTitle":"promql_*","href":"/ru/reference/settings/session-settings/promql"},{"title":"настройки сеанса query_cache_*","sidebarTitle":"query_cache_*","href":"/ru/reference/settings/session-settings/query-cache"},{"title":"настройки сеанса query_plan_*","sidebarTitle":"query_plan_*","href":"/ru/reference/settings/session-settings/query-plan"},{"title":"настройки сеанса query_profiler_*","sidebarTitle":"query_profiler_*","href":"/ru/reference/settings/session-settings/query-profiler"},{"title":"настройки сеанса read_*","sidebarTitle":"read_*","href":"/ru/reference/settings/session-settings/read"},{"title":"настройки сеанса read_backoff_*","sidebarTitle":"read_backoff_*","href":"/ru/reference/settings/session-settings/read-backoff"},{"title":"Настройки сеанса read_from_*","sidebarTitle":"read_from_*","href":"/ru/reference/settings/session-settings/read-from"},{"title":"настройки сеанса read_in_*","sidebarTitle":"read_in_*","href":"/ru/reference/settings/session-settings/read-in"},{"title":"Настройки сеанса read_overflow_mode_*","sidebarTitle":"read_overflow_mode_*","href":"/ru/reference/settings/session-settings/read-overflow-mode"},{"title":"настройки сеанса reader_executor_*","sidebarTitle":"reader_executor_*","href":"/ru/reference/settings/session-settings/reader-executor"},{"title":"настройки сеанса receive_*","sidebarTitle":"receive_*","href":"/ru/reference/settings/session-settings/receive"},{"title":"настройки сеанса regexp_dict_*","sidebarTitle":"regexp_dict_*","href":"/ru/reference/settings/session-settings/regexp-dict"},{"title":"настройки сеанса remote_filesystem_*","sidebarTitle":"remote_filesystem_*","href":"/ru/reference/settings/session-settings/remote-filesystem"},{"title":"настройки сеанса remote_fs_*","sidebarTitle":"remote_fs_*","href":"/ru/reference/settings/session-settings/remote-fs"},{"title":"настройки сеанса replace_running_query_*","sidebarTitle":"replace_running_query_*","href":"/ru/reference/settings/session-settings/replace-running-query"},{"title":"настройки сеанса restore_replace_*","sidebarTitle":"restore_replace_*","href":"/ru/reference/settings/session-settings/restore-replace"},{"title":"настройки сеанса rewrite_*","sidebarTitle":"rewrite_*","href":"/ru/reference/settings/session-settings/rewrite"},{"title":"настройки сеанса s3_*","sidebarTitle":"s3_*","href":"/ru/reference/settings/session-settings/s3"},{"title":"настройки сеанса s3_allow_*","sidebarTitle":"s3_allow_*","href":"/ru/reference/settings/session-settings/s3-allow"},{"title":"настройки сеанса s3_max_*","sidebarTitle":"s3_max_*","href":"/ru/reference/settings/session-settings/s3-max"},{"title":"Настройки сеанса s3_upload_*","sidebarTitle":"s3_upload_*","href":"/ru/reference/settings/session-settings/s3-upload"},{"title":"Настройки сеанса s3_validate_*","sidebarTitle":"s3_validate_*","href":"/ru/reference/settings/session-settings/s3-validate"},{"title":"настройки сеанса s3queue_*","sidebarTitle":"s3queue_*","href":"/ru/reference/settings/session-settings/s3queue"},{"title":"Настройки сеанса schema_inference_*","sidebarTitle":"schema_inference_*","href":"/ru/reference/settings/session-settings/schema-inference"},{"title":"Настройки сеанса send_*","sidebarTitle":"send_*","href":"/ru/reference/settings/session-settings/send"},{"title":"настройки сеанса send_logs_*","sidebarTitle":"send_logs_*","href":"/ru/reference/settings/session-settings/send-logs"},{"title":"Настройки сеанса serialize_*","sidebarTitle":"serialize_*","href":"/ru/reference/settings/session-settings/serialize"},{"title":"shared_merge_*: настройки сеанса","sidebarTitle":"shared_merge_*","href":"/ru/reference/settings/session-settings/shared-merge"},{"title":"настройки сеанса short_circuit_function_evaluation_*","sidebarTitle":"short_circuit_function_evaluation_*","href":"/ru/reference/settings/session-settings/short-circuit-function-evaluation"},{"title":"настройки сеанса show_*","sidebarTitle":"show_*","href":"/ru/reference/settings/session-settings/show"},{"title":"Настройки сеанса shrink_over_*","sidebarTitle":"shrink_over_*","href":"/ru/reference/settings/session-settings/shrink-over"},{"title":"настройки сеанса skip_unavailable_shards_*","sidebarTitle":"skip_unavailable_shards_*","href":"/ru/reference/settings/session-settings/skip-unavailable-shards"},{"title":"настройки сеанса sleep_in_*","sidebarTitle":"sleep_in_*","href":"/ru/reference/settings/session-settings/sleep-in"},{"title":"split_* настройки сеанса","sidebarTitle":"split_*","href":"/ru/reference/settings/session-settings/split"},{"title":"настройки сеанса storage_*","sidebarTitle":"storage_*","href":"/ru/reference/settings/session-settings/storage"},{"title":"Настройки сеанса stream_*","sidebarTitle":"stream_*","href":"/ru/reference/settings/session-settings/stream"},{"title":"настройки сеанса stream_like_*","sidebarTitle":"stream_like_*","href":"/ru/reference/settings/session-settings/stream-like"},{"title":"настройки сеанса system_*","sidebarTitle":"system_*","href":"/ru/reference/settings/session-settings/system"},{"title":"Настройки сеанса table_*","sidebarTitle":"table_*","href":"/ru/reference/settings/session-settings/table"},{"title":"Настройки сеанса temporary_files_*","sidebarTitle":"temporary_files_*","href":"/ru/reference/settings/session-settings/temporary-files"},{"title":"настройки сеанса text_index_*","sidebarTitle":"text_index_*","href":"/ru/reference/settings/session-settings/text-index"},{"title":"Настройки сеанса throw_on_*","sidebarTitle":"throw_on_*","href":"/ru/reference/settings/session-settings/throw-on"},{"title":"Настройки сеанса timeout_overflow_mode_*","sidebarTitle":"timeout_overflow_mode_*","href":"/ru/reference/settings/session-settings/timeout-overflow-mode"},{"title":"Настройки сеанса totals_*","sidebarTitle":"totals_*","href":"/ru/reference/settings/session-settings/totals"},{"title":"настройки сеанса trace_profile_events_*","sidebarTitle":"trace_profile_events_*","href":"/ru/reference/settings/session-settings/trace-profile-events"},{"title":"Настройки сеанса unique_key_*","sidebarTitle":"unique_key_*","href":"/ru/reference/settings/session-settings/unique-key"},{"title":"Настройки сеанса update_*","sidebarTitle":"update_*","href":"/ru/reference/settings/session-settings/update"},{"title":"настройки сеанса url_*","sidebarTitle":"url_*","href":"/ru/reference/settings/session-settings/url"},{"title":"Настройки сеанса use_*","sidebarTitle":"use_*","href":"/ru/reference/settings/session-settings/use"},{"title":"настройки сеанса use_iceberg_*","sidebarTitle":"use_iceberg_*","href":"/ru/reference/settings/session-settings/use-iceberg"},{"title":"Настройки сеанса use_index_for_in_with_subqueries_*","sidebarTitle":"use_index_for_in_with_subqueries_*","href":"/ru/reference/settings/session-settings/use-index-for-in-with-subqueries"},{"title":"настройки сеанса use_page_*","sidebarTitle":"use_page_*","href":"/ru/reference/settings/session-settings/use-page"},{"title":"настройки сеанса use_paimon_*","sidebarTitle":"use_paimon_*","href":"/ru/reference/settings/session-settings/use-paimon"},{"title":"настройки сеанса use_partition_*","sidebarTitle":"use_partition_*","href":"/ru/reference/settings/session-settings/use-partition"},{"title":"настройки сеанса use_query_*","sidebarTitle":"use_query_*","href":"/ru/reference/settings/session-settings/use-query"},{"title":"Настройки сеанса use_skip_indexes_*","sidebarTitle":"use_skip_indexes_*","href":"/ru/reference/settings/session-settings/use-skip-indexes"},{"title":"настройки сеанса use_statistics_*","sidebarTitle":"use_statistics_*","href":"/ru/reference/settings/session-settings/use-statistics"},{"title":"настройки сеанса use_text_*","sidebarTitle":"use_text_*","href":"/ru/reference/settings/session-settings/use-text"},{"title":"настройки сеанса use_top_k_dynamic_filtering_*","sidebarTitle":"use_top_k_dynamic_filtering_*","href":"/ru/reference/settings/session-settings/use-top-k-dynamic-filtering"},{"title":"настройки сеанса use_variant_*","sidebarTitle":"use_variant_*","href":"/ru/reference/settings/session-settings/use-variant"},{"title":"Настройки сеанса validate_*","sidebarTitle":"validate_*","href":"/ru/reference/settings/session-settings/validate"},{"title":"Настройки сеанса vector_search_*","sidebarTitle":"vector_search_*","href":"/ru/reference/settings/session-settings/vector-search"},{"title":"Настройки сеанса wait_for_*","sidebarTitle":"wait_for_*","href":"/ru/reference/settings/session-settings/wait-for"},{"title":"настройки сеанса webassembly_udf_*","sidebarTitle":"webassembly_udf_*","href":"/ru/reference/settings/session-settings/webassembly-udf"},{"title":"Настройки сеанса weight_lowering_*","sidebarTitle":"weight_lowering_*","href":"/ru/reference/settings/session-settings/weight-lowering"},{"title":"Настройки сеанса write_through_distributed_cache_*","sidebarTitle":"write_through_distributed_cache_*","href":"/ru/reference/settings/session-settings/write-through-distributed-cache"},{"title":"Другое настройки сеанса","sidebarTitle":"Другое","href":"/ru/reference/settings/session-settings/other"}]},{"group":"Настройки таблиц семейства MergeTree","root":{"title":"Настройки таблиц MergeTree","sidebarTitle":"Обзор","href":"/ru/reference/settings/merge-tree-settings"},"directory":"none","pages":[{"title":"Настройки таблиц семейства MergeTree add_minmax_*","sidebarTitle":"add_minmax_*","href":"/ru/reference/settings/merge-tree-settings/add-minmax"},{"title":"Настройки таблиц семейства MergeTree allow_*","sidebarTitle":"allow_*","href":"/ru/reference/settings/merge-tree-settings/allow"},{"title":"настройки таблиц семейства MergeTree allow_experimental_*","sidebarTitle":"allow_experimental_*","href":"/ru/reference/settings/merge-tree-settings/allow-experimental"},{"title":"Настройки таблиц семейства MergeTree always_fetch_*","sidebarTitle":"always_fetch_*","href":"/ru/reference/settings/merge-tree-settings/always-fetch"},{"title":"Настройки таблиц семейства MergeTree async_*","sidebarTitle":"async_*","href":"/ru/reference/settings/merge-tree-settings/async"},{"title":"cache_populated_by_fetch_* настройки таблиц семейства MergeTree","sidebarTitle":"cache_populated_by_fetch_*","href":"/ru/reference/settings/merge-tree-settings/cache-populated-by-fetch"},{"title":"Настройки таблиц семейства MergeTree check_*","sidebarTitle":"check_*","href":"/ru/reference/settings/merge-tree-settings/check"},{"title":"настройки cleanup_* для таблиц семейства MergeTree","sidebarTitle":"cleanup_*","href":"/ru/reference/settings/merge-tree-settings/cleanup"},{"title":"cleanup_delay_period_* настройки таблицы семейства MergeTree","sidebarTitle":"cleanup_delay_period_*","href":"/ru/reference/settings/merge-tree-settings/cleanup-delay-period"},{"title":"Настройки columns_* для таблиц семейства MergeTree","sidebarTitle":"columns_*","href":"/ru/reference/settings/merge-tree-settings/columns"},{"title":"compact_parts_* настройки таблицы семейства MergeTree","sidebarTitle":"compact_parts_*","href":"/ru/reference/settings/merge-tree-settings/compact-parts"},{"title":"Настройки таблиц семейства MergeTree compress_*","sidebarTitle":"compress_*","href":"/ru/reference/settings/merge-tree-settings/compress"},{"title":"concurrent_part_removal_threshold_* настройки таблицы семейства MergeTree","sidebarTitle":"concurrent_part_removal_threshold_*","href":"/ru/reference/settings/merge-tree-settings/concurrent-part-removal-threshold"},{"title":"Настройки таблиц семейства MergeTree dead_blobs_*","sidebarTitle":"dead_blobs_*","href":"/ru/reference/settings/merge-tree-settings/dead-blobs"},{"title":"Настройки detach_* для таблиц семейства MergeTree","sidebarTitle":"detach_*","href":"/ru/reference/settings/merge-tree-settings/detach"},{"title":"disable_* настройки таблиц семейства MergeTree","sidebarTitle":"disable_*","href":"/ru/reference/settings/merge-tree-settings/disable"},{"title":"distributed_index_* настройки таблицы семейства MergeTree","sidebarTitle":"distributed_index_*","href":"/ru/reference/settings/merge-tree-settings/distributed-index"},{"title":"Настройки enable_* для таблиц семейства MergeTree","sidebarTitle":"enable_*","href":"/ru/reference/settings/merge-tree-settings/enable"},{"title":"Настройки enable_block_* для таблиц семейства MergeTree","sidebarTitle":"enable_block_*","href":"/ru/reference/settings/merge-tree-settings/enable-block"},{"title":"escape_* настройки таблиц семейства MergeTree","sidebarTitle":"escape_*","href":"/ru/reference/settings/merge-tree-settings/escape"},{"title":"Настройки таблиц семейства MergeTree: exclude_*","sidebarTitle":"exclude_*","href":"/ru/reference/settings/merge-tree-settings/exclude"},{"title":"Настройки таблиц семейства MergeTree для fault_probability_*","sidebarTitle":"fault_probability_*","href":"/ru/reference/settings/merge-tree-settings/fault-probability"},{"title":"Настройки таблиц семейства MergeTree: fsync_*","sidebarTitle":"fsync_*","href":"/ru/reference/settings/merge-tree-settings/fsync"},{"title":"Настройки таблиц семейства MergeTree in_memory_*","sidebarTitle":"in_memory_*","href":"/ru/reference/settings/merge-tree-settings/in-memory"},{"title":"Настройки inactive_parts_* для таблиц семейства MergeTree","sidebarTitle":"inactive_parts_*","href":"/ru/reference/settings/merge-tree-settings/inactive-parts"},{"title":"index_granularity_* настройки таблиц семейства MergeTree","sidebarTitle":"index_granularity_*","href":"/ru/reference/settings/merge-tree-settings/index-granularity"},{"title":"Настройки таблицы семейства MergeTree kill_delay_period_*","sidebarTitle":"kill_delay_period_*","href":"/ru/reference/settings/merge-tree-settings/kill-delay-period"},{"title":"Настройки таблиц семейства MergeTree map_buckets_*","sidebarTitle":"map_buckets_*","href":"/ru/reference/settings/merge-tree-settings/map-buckets"},{"title":"map_serialization_version_* настройки таблиц семейства MergeTree","sidebarTitle":"map_serialization_version_*","href":"/ru/reference/settings/merge-tree-settings/map-serialization-version"},{"title":"Настройки таблиц семейства MergeTree marks_*","sidebarTitle":"marks_*","href":"/ru/reference/settings/merge-tree-settings/marks"},{"title":"настройки materialize_* для таблиц семейства MergeTree","sidebarTitle":"materialize_*","href":"/ru/reference/settings/merge-tree-settings/materialize"},{"title":"materialize_projections_*: настройки таблиц семейства MergeTree","sidebarTitle":"materialize_projections_*","href":"/ru/reference/settings/merge-tree-settings/materialize-projections"},{"title":"Настройки max_* для таблиц семейства MergeTree","sidebarTitle":"max_*","href":"/ru/reference/settings/merge-tree-settings/max"},{"title":"Настройки таблиц семейства MergeTree max_bytes_*","sidebarTitle":"max_bytes_*","href":"/ru/reference/settings/merge-tree-settings/max-bytes"},{"title":"настройки таблиц семейства MergeTree max_delay_*","sidebarTitle":"max_delay_*","href":"/ru/reference/settings/merge-tree-settings/max-delay"},{"title":"max_files_* — настройки таблиц семейства MergeTree","sidebarTitle":"max_files_*","href":"/ru/reference/settings/merge-tree-settings/max-files"},{"title":"max_merge_* — настройки таблиц семейства MergeTree","sidebarTitle":"max_merge_*","href":"/ru/reference/settings/merge-tree-settings/max-merge"},{"title":"Настройки таблиц семейства MergeTree max_number_*","sidebarTitle":"max_number_*","href":"/ru/reference/settings/merge-tree-settings/max-number"},{"title":"Настройки max_part_* для таблиц семейства MergeTree","sidebarTitle":"max_part_*","href":"/ru/reference/settings/merge-tree-settings/max-part"},{"title":"Настройки max_parts_* для таблиц семейства MergeTree","sidebarTitle":"max_parts_*","href":"/ru/reference/settings/merge-tree-settings/max-parts"},{"title":"max_postpone_*: настройки таблиц семейства MergeTree","sidebarTitle":"max_postpone_*","href":"/ru/reference/settings/merge-tree-settings/max-postpone"},{"title":"Настройки таблиц семейства MergeTree max_replicated_*","sidebarTitle":"max_replicated_*","href":"/ru/reference/settings/merge-tree-settings/max-replicated"},{"title":"max_suspicious_broken_parts_* настройки таблицы семейства MergeTree","sidebarTitle":"max_suspicious_broken_parts_*","href":"/ru/reference/settings/merge-tree-settings/max-suspicious-broken-parts"},{"title":"Настройки таблиц семейства MergeTree: merge_*","sidebarTitle":"merge_*","href":"/ru/reference/settings/merge-tree-settings/merge"},{"title":"merge_max_* настройки таблиц семейства MergeTree","sidebarTitle":"merge_max_*","href":"/ru/reference/settings/merge-tree-settings/merge-max"},{"title":"merge_selecting_* настройки таблиц семейства MergeTree","sidebarTitle":"merge_selecting_*","href":"/ru/reference/settings/merge-tree-settings/merge-selecting"},{"title":"merge_selector_*: настройки таблиц семейства MergeTree","sidebarTitle":"merge_selector_*","href":"/ru/reference/settings/merge-tree-settings/merge-selector"},{"title":"merge_tree_* настройки таблиц семейства MergeTree","sidebarTitle":"merge_tree_*","href":"/ru/reference/settings/merge-tree-settings/merge-tree"},{"title":"merge_with_* — настройки таблиц семейства MergeTree","sidebarTitle":"merge_with_*","href":"/ru/reference/settings/merge-tree-settings/merge-with"},{"title":"Настройки min_* для таблиц семейства MergeTree","sidebarTitle":"min_*","href":"/ru/reference/settings/merge-tree-settings/min"},{"title":"Настройки таблиц семейства MergeTree min_age_*","sidebarTitle":"min_age_*","href":"/ru/reference/settings/merge-tree-settings/min-age"},{"title":"Настройки min_bytes_* для таблиц семейства MergeTree","sidebarTitle":"min_bytes_*","href":"/ru/reference/settings/merge-tree-settings/min-bytes"},{"title":"Настройки таблиц семейства MergeTree min_compressed_*","sidebarTitle":"min_compressed_*","href":"/ru/reference/settings/merge-tree-settings/min-compressed"},{"title":"min_delay_*: настройки таблицы семейства MergeTree","sidebarTitle":"min_delay_*","href":"/ru/reference/settings/merge-tree-settings/min-delay"},{"title":"настройки таблиц семейства MergeTree min_free_*","sidebarTitle":"min_free_*","href":"/ru/reference/settings/merge-tree-settings/min-free"},{"title":"Настройки таблиц семейства MergeTree: min_level_*","sidebarTitle":"min_level_*","href":"/ru/reference/settings/merge-tree-settings/min-level"},{"title":"Настройки таблиц семейства MergeTree min_relative_*","sidebarTitle":"min_relative_*","href":"/ru/reference/settings/merge-tree-settings/min-relative"},{"title":"Настройки таблиц семейства MergeTree min_rows_*","sidebarTitle":"min_rows_*","href":"/ru/reference/settings/merge-tree-settings/min-rows"},{"title":"Настройки number_of_* для таблиц семейства MergeTree","sidebarTitle":"number_of_*","href":"/ru/reference/settings/merge-tree-settings/number-of"},{"title":"Настройки таблиц семейства MergeTree object_shared_*","sidebarTitle":"object_shared_*","href":"/ru/reference/settings/merge-tree-settings/object-shared"},{"title":"part_moves_*: настройки таблиц семейства MergeTree","sidebarTitle":"part_moves_*","href":"/ru/reference/settings/merge-tree-settings/part-moves"},{"title":"Настройки таблиц семейства MergeTree parts_to_*","sidebarTitle":"parts_to_*","href":"/ru/reference/settings/merge-tree-settings/parts-to"},{"title":"prefer_fetch_*: настройки таблиц семейства MergeTree","sidebarTitle":"prefer_fetch_*","href":"/ru/reference/settings/merge-tree-settings/prefer-fetch"},{"title":"Настройки prewarm_* для таблиц семейства MergeTree","sidebarTitle":"prewarm_*","href":"/ru/reference/settings/merge-tree-settings/prewarm"},{"title":"Настройки primary_key_* для таблиц семейства MergeTree","sidebarTitle":"primary_key_*","href":"/ru/reference/settings/merge-tree-settings/primary-key"},{"title":"настройки таблиц семейства MergeTree refresh_*","sidebarTitle":"refresh_*","href":"/ru/reference/settings/merge-tree-settings/refresh"},{"title":"remote_fs_* настройки таблиц семейства MergeTree","sidebarTitle":"remote_fs_*","href":"/ru/reference/settings/merge-tree-settings/remote-fs"},{"title":"Настройки таблиц семейства MergeTree remove_*","sidebarTitle":"remove_*","href":"/ru/reference/settings/merge-tree-settings/remove"},{"title":"replicated_deduplication_window_* настройки таблиц семейства MergeTree","sidebarTitle":"replicated_deduplication_window_*","href":"/ru/reference/settings/merge-tree-settings/replicated-deduplication-window"},{"title":"Настройки таблиц семейства MergeTree replicated_fetches_*","sidebarTitle":"replicated_fetches_*","href":"/ru/reference/settings/merge-tree-settings/replicated-fetches"},{"title":"Настройки таблицы семейства MergeTree replicated_max_*","sidebarTitle":"replicated_max_*","href":"/ru/reference/settings/merge-tree-settings/replicated-max"},{"title":"настройки таблиц семейства MergeTree shared_merge_*","sidebarTitle":"shared_merge_*","href":"/ru/reference/settings/merge-tree-settings/shared-merge"},{"title":"Настройки sleep_before_* для таблиц семейства MergeTree","sidebarTitle":"sleep_before_*","href":"/ru/reference/settings/merge-tree-settings/sleep-before"},{"title":"table_* — настройки таблиц семейства MergeTree","sidebarTitle":"table_*","href":"/ru/reference/settings/merge-tree-settings/table"},{"title":"Настройки таблиц семейства MergeTree text_index_*","sidebarTitle":"text_index_*","href":"/ru/reference/settings/merge-tree-settings/text-index"},{"title":"Настройки таблиц семейства MergeTree use_*","sidebarTitle":"use_*","href":"/ru/reference/settings/merge-tree-settings/use"},{"title":"Настройки таблиц семейства MergeTree use_minimalistic_*","sidebarTitle":"use_minimalistic_*","href":"/ru/reference/settings/merge-tree-settings/use-minimalistic"},{"title":"vertical_merge_* — настройки таблицы семейства MergeTree","sidebarTitle":"vertical_merge_*","href":"/ru/reference/settings/merge-tree-settings/vertical-merge"},{"title":"Настройки таблиц семейства MergeTree write_*","sidebarTitle":"write_*","href":"/ru/reference/settings/merge-tree-settings/write"},{"title":"Настройки таблиц семейства MergeTree write_ahead_*","sidebarTitle":"write_ahead_*","href":"/ru/reference/settings/merge-tree-settings/write-ahead"},{"title":"Настройки таблиц семейства MergeTree zero_copy_*","sidebarTitle":"zero_copy_*","href":"/ru/reference/settings/merge-tree-settings/zero-copy"},{"title":"Другие настройки таблиц семейства MergeTree","sidebarTitle":"Другое","href":"/ru/reference/settings/merge-tree-settings/other"}]},{"group":"Настройки формата","root":{"title":"Настройки форматов","sidebarTitle":"Обзор","href":"/ru/reference/settings/formats"},"directory":"none","pages":[{"title":"Настройки формата bool_*","sidebarTitle":"bool_*","href":"/ru/reference/settings/formats/bool"},{"title":"Настройки формата date_time_*","sidebarTitle":"date_time_*","href":"/ru/reference/settings/formats/date-time"},{"title":"Настройки format_*","sidebarTitle":"format_*","href":"/ru/reference/settings/formats/format"},{"title":"Настройки формата format_avro_*","sidebarTitle":"format_avro_*","href":"/ru/reference/settings/formats/format-avro"},{"title":"Настройки формата format_binary_*","sidebarTitle":"format_binary_*","href":"/ru/reference/settings/formats/format-binary"},{"title":"Настройки формата format_capn_*","sidebarTitle":"format_capn_*","href":"/ru/reference/settings/formats/format-capn"},{"title":"настройки формата format_csv_*","sidebarTitle":"format_csv_*","href":"/ru/reference/settings/formats/format-csv"},{"title":"Настройки формата format_custom_*","sidebarTitle":"format_custom_*","href":"/ru/reference/settings/formats/format-custom"},{"title":"Настройки формата format_regexp_*","sidebarTitle":"format_regexp_*","href":"/ru/reference/settings/formats/format-regexp"},{"title":"Настройки формата format_schema_*","sidebarTitle":"format_schema_*","href":"/ru/reference/settings/formats/format-schema"},{"title":"настройки формата format_template_*","sidebarTitle":"format_template_*","href":"/ru/reference/settings/formats/format-template"},{"title":"настройки формата input_format_*","sidebarTitle":"input_format_*","href":"/ru/reference/settings/formats/input-format"},{"title":"Настройки формата output_format_*","sidebarTitle":"output_format_*","href":"/ru/reference/settings/formats/output-format"},{"title":"schema_inference_*: настройки формата","sidebarTitle":"schema_inference_*","href":"/ru/reference/settings/formats/schema-inference"},{"title":"настройки формата show_create_*","sidebarTitle":"show_create_*","href":"/ru/reference/settings/formats/show-create"},{"title":"настройки формата type_json_*","sidebarTitle":"type_json_*","href":"/ru/reference/settings/formats/type-json"},{"title":"Другие настройки формата","sidebarTitle":"Другое","href":"/ru/reference/settings/formats/other"}]},{"sidebarTitle":"Бета- и экспериментальные возможности","title":"Бета- и экспериментальные возможности","href":"/ru/reference/settings/beta-and-experimental-features"}]},{"group":"Системные таблицы","expanded":false,"pages":[{"sidebarTitle":"Обзор","title":"Обзор системных таблиц","href":"/ru/reference/system-tables/overview"},{"title":"system.aggregate_function_combinators","href":"/ru/reference/system-tables/aggregate_function_combinators"},{"title":"system.aggregated_zookeeper_log","href":"/ru/reference/system-tables/aggregated_zookeeper_log"},{"title":"system.asynchronous_insert_log","href":"/ru/reference/system-tables/asynchronous_insert_log"},{"title":"system.asynchronous_inserts","href":"/ru/reference/system-tables/asynchronous_inserts"},{"title":"system.asynchronous_loader","href":"/ru/reference/system-tables/asynchronous_loader"},{"title":"system.asynchronous_metric_log","href":"/ru/reference/system-tables/asynchronous_metric_log"},{"title":"system.asynchronous_metrics","href":"/ru/reference/system-tables/asynchronous_metrics"},{"title":"system.azure_queue_log","href":"/ru/reference/system-tables/azure_queue_log"},{"sidebarTitle":"system.azure_queue_metadata","title":"system.azure_queue_metadata","href":"/ru/reference/system-tables/azure_queue_metadata"},{"title":"system.azure_queue_metadata_cache","href":"/ru/reference/system-tables/azure_queue_metadata_cache"},{"title":"system.azure_queue_settings","href":"/ru/reference/system-tables/azure_queue_settings"},{"title":"system.backup_log","href":"/ru/reference/system-tables/backup_log"},{"title":"system.backups","href":"/ru/reference/system-tables/backups"},{"title":"system.background_schedule_pool","href":"/ru/reference/system-tables/background_schedule_pool"},{"title":"system.background_schedule_pool_log","href":"/ru/reference/system-tables/background_schedule_pool_log"},{"title":"system.blob_storage_log","href":"/ru/reference/system-tables/blob_storage_log"},{"title":"system.build_options","href":"/ru/reference/system-tables/build_options"},{"title":"system.certificates","href":"/ru/reference/system-tables/certificates"},{"title":"system.clusters","href":"/ru/reference/system-tables/clusters"},{"title":"system.codecs","href":"/ru/reference/system-tables/codecs"},{"title":"system.collations","href":"/ru/reference/system-tables/collations"},{"title":"system.columns","href":"/ru/reference/system-tables/columns"},{"sidebarTitle":"system.columns_cache","title":"system.columns_cache","href":"/ru/reference/system-tables/columns_cache"},{"title":"system.completions","href":"/ru/reference/system-tables/completions"},{"sidebarTitle":"system.constraints","title":"system.constraints","href":"/ru/reference/system-tables/constraints"},{"title":"system.contributors","href":"/ru/reference/system-tables/contributors"},{"title":"system.crash_log","href":"/ru/reference/system-tables/crash_log"},{"title":"system.current_roles","href":"/ru/reference/system-tables/current_roles"},{"title":"system.dashboards","href":"/ru/reference/system-tables/dashboards"},{"title":"system.data_skipping_index_types","href":"/ru/reference/system-tables/data_skipping_index_types"},{"title":"system.data_skipping_indices","href":"/ru/reference/system-tables/data_skipping_indices"},{"title":"system.data_type_families","href":"/ru/reference/system-tables/data_type_families"},{"title":"system.database_engines","href":"/ru/reference/system-tables/database_engines"},{"title":"system.database_replicas","href":"/ru/reference/system-tables/database_replicas"},{"title":"system.databases","href":"/ru/reference/system-tables/databases"},{"title":"system.dead_letter_queue","href":"/ru/reference/system-tables/dead_letter_queue"},{"sidebarTitle":"system.delta_lake_metadata_log","title":"system.delta_lake_metadata_log","href":"/ru/reference/system-tables/delta_lake_metadata_log"},{"title":"system.delta_lake_metadata_log","href":"/ru/reference/system-tables/delta_metadata_log"},{"title":"system.detached_parts","href":"/ru/reference/system-tables/detached_parts"},{"title":"system.detached_tables","href":"/ru/reference/system-tables/detached_tables"},{"title":"system.dictionaries","href":"/ru/reference/system-tables/dictionaries"},{"title":"system.dictionary_layouts","href":"/ru/reference/system-tables/dictionary_layouts"},{"title":"system.dictionary_sources","href":"/ru/reference/system-tables/dictionary_sources"},{"title":"system.dimensional_metrics","href":"/ru/reference/system-tables/dimensional_metrics"},{"title":"system.disks","href":"/ru/reference/system-tables/disks"},{"title":"system.disk_types","href":"/ru/reference/system-tables/disk_types"},{"title":"system.distributed_ddl_queue","href":"/ru/reference/system-tables/distributed_ddl_queue"},{"title":"system.distribution_queue","href":"/ru/reference/system-tables/distribution_queue"},{"title":"system.dns_cache","href":"/ru/reference/system-tables/dns_cache"},{"title":"system.documentation","href":"/ru/reference/system-tables/documentation"},{"title":"system.dropped_tables","href":"/ru/reference/system-tables/dropped_tables"},{"title":"system.dropped_tables_parts","href":"/ru/reference/system-tables/dropped_tables_parts"},{"title":"system.enabled_roles","href":"/ru/reference/system-tables/enabled_roles"},{"title":"system.error_log","href":"/ru/reference/system-tables/error_log"},{"title":"system.errors","href":"/ru/reference/system-tables/errors"},{"title":"system.events","href":"/ru/reference/system-tables/events"},{"title":"system.fail_points","href":"/ru/reference/system-tables/fail_points"},{"title":"system.formats","href":"/ru/reference/system-tables/formats"},{"title":"system.filesystem_cache_log","href":"/ru/reference/system-tables/filesystem_cache_log"},{"title":"system.filesystem_cache_settings","href":"/ru/reference/system-tables/filesystem_cache_settings"},{"title":"system.filesystem_cache","href":"/ru/reference/system-tables/filesystem_cache"},{"title":"system.filesystem_read_prefetches_log","href":"/ru/reference/system-tables/filesystem_read_prefetches_log"},{"title":"system.functions","href":"/ru/reference/system-tables/functions"},{"title":"system.grants","href":"/ru/reference/system-tables/grants"},{"title":"system.graphite_retentions","href":"/ru/reference/system-tables/graphite_retentions"},{"sidebarTitle":"system.handlers","title":"system.handlers","href":"/ru/reference/system-tables/handlers"},{"sidebarTitle":"histogram_metric_log","title":"system.histogram_metric_log","href":"/ru/reference/system-tables/histogram_metric_log"},{"title":"system.histogram_metrics","href":"/ru/reference/system-tables/histogram_metrics"},{"sidebarTitle":"hypothetical_indexes","title":"system.hypothetical_indexes","href":"/ru/reference/system-tables/hypothetical_indexes"},{"sidebarTitle":"hypothetical_projections","title":"system.hypothetical_projections","href":"/ru/reference/system-tables/hypothetical_projections"},{"title":"system.iceberg_files","href":"/ru/reference/system-tables/iceberg_files"},{"title":"system.iceberg_history","href":"/ru/reference/system-tables/iceberg_history"},{"title":"system.iceberg_metadata_log","href":"/ru/reference/system-tables/iceberg_metadata_log"},{"title":"INFORMATION_SCHEMA","href":"/ru/reference/system-tables/information_schema"},{"title":"system.instrumentation","href":"/ru/reference/system-tables/instrumentation"},{"sidebarTitle":"system.jemalloc_arena_bins","title":"system.jemalloc_arena_bins","href":"/ru/reference/system-tables/jemalloc_arena_bins"},{"title":"system.jemalloc_bins","href":"/ru/reference/system-tables/jemalloc_bins"},{"title":"system.jemalloc_profile_text","href":"/ru/reference/system-tables/jemalloc_profile_text"},{"sidebarTitle":"system.jemalloc_sampled_allocations","title":"system.jemalloc_sampled_allocations","href":"/ru/reference/system-tables/jemalloc_sampled_allocations"},{"title":"system.jemalloc_stats","href":"/ru/reference/system-tables/jemalloc_stats"},{"title":"system.kafka_consumers","href":"/ru/reference/system-tables/kafka_consumers"},{"title":"system.keeper_changelogs","href":"/ru/reference/system-tables/keeper_changelogs"},{"title":"system.keeper_cluster","href":"/ru/reference/system-tables/keeper_cluster"},{"title":"system.keeper_snapshots","href":"/ru/reference/system-tables/keeper_snapshots"},{"sidebarTitle":"keeper_storage","title":"system.keeper_storage","href":"/ru/reference/system-tables/keeper_storage"},{"title":"system.keywords","href":"/ru/reference/system-tables/keywords"},{"title":"system.licenses","href":"/ru/reference/system-tables/licenses"},{"title":"system.macros","href":"/ru/reference/system-tables/macros"},{"title":"system.masking_policies","href":"/ru/reference/system-tables/masking_policies"},{"title":"system.merge_tree_settings","href":"/ru/reference/system-tables/merge_tree_settings"},{"title":"system.merges","href":"/ru/reference/system-tables/merges"},{"title":"system.metric_log","href":"/ru/reference/system-tables/metric_log"},{"title":"system.metrics","href":"/ru/reference/system-tables/metrics"},{"sidebarTitle":"models","title":"system.models","href":"/ru/reference/system-tables/models"},{"title":"system.moves","href":"/ru/reference/system-tables/moves"},{"title":"system.mutations","href":"/ru/reference/system-tables/mutations"},{"title":"system.named_collections","href":"/ru/reference/system-tables/named_collections"},{"title":"system.numbers","href":"/ru/reference/system-tables/numbers"},{"title":"system.numbers_mt","href":"/ru/reference/system-tables/numbers_mt"},{"title":"system.one","href":"/ru/reference/system-tables/one"},{"title":"system.opentelemetry_span_log","href":"/ru/reference/system-tables/opentelemetry_span_log"},{"title":"system.part_log","href":"/ru/reference/system-tables/part_log"},{"title":"system.part_moves_between_shards","href":"/ru/reference/system-tables/part_moves_between_shards"},{"title":"system.parts","href":"/ru/reference/system-tables/parts"},{"title":"system.parts_columns","href":"/ru/reference/system-tables/parts_columns"},{"title":"system.predicate_statistics_log","href":"/ru/reference/system-tables/predicate_statistics_log"},{"title":"system.primes","href":"/ru/reference/system-tables/primes"},{"title":"system.privileges","href":"/ru/reference/system-tables/privileges"},{"title":"system.processes","href":"/ru/reference/system-tables/processes"},{"title":"system.processors_profile_log","href":"/ru/reference/system-tables/processors_profile_log"},{"title":"system.projection_parts","href":"/ru/reference/system-tables/projection_parts"},{"title":"system.projection_parts_columns","href":"/ru/reference/system-tables/projection_parts_columns"},{"title":"system.projections","href":"/ru/reference/system-tables/projections"},{"title":"system.query_cache","href":"/ru/reference/system-tables/query_cache"},{"title":"system.query_condition_cache","href":"/ru/reference/system-tables/query_condition_cache"},{"title":"system.query_log","href":"/ru/reference/system-tables/query_log"},{"title":"system.query_metric_log","href":"/ru/reference/system-tables/query_metric_log"},{"title":"system.query_thread_log","href":"/ru/reference/system-tables/query_thread_log"},{"title":"system.query_views_log","href":"/ru/reference/system-tables/query_views_log"},{"title":"system.quota_limits","href":"/ru/reference/system-tables/quota_limits"},{"title":"system.quota_usage","href":"/ru/reference/system-tables/quota_usage"},{"title":"system.quotas","href":"/ru/reference/system-tables/quotas"},{"title":"system.quotas_usage","href":"/ru/reference/system-tables/quotas_usage"},{"title":"system.remote_data_paths","href":"/ru/reference/system-tables/remote_data_paths"},{"title":"system.replicas","href":"/ru/reference/system-tables/replicas"},{"title":"system.replicated_fetches","href":"/ru/reference/system-tables/replicated_fetches"},{"title":"system.replicated_merge_tree_settings","href":"/ru/reference/system-tables/replicated_merge_tree_settings"},{"title":"system.replication_queue","href":"/ru/reference/system-tables/replication_queue"},{"title":"system.resources","href":"/ru/reference/system-tables/resources"},{"title":"system.rocksdb","href":"/ru/reference/system-tables/rocksdb"},{"title":"system.role_grants","href":"/ru/reference/system-tables/role_grants"},{"title":"system.roles","href":"/ru/reference/system-tables/roles"},{"title":"system.row_policies","href":"/ru/reference/system-tables/row_policies"},{"sidebarTitle":"system.s3_queue_metadata","title":"system.s3_queue_metadata","href":"/ru/reference/system-tables/s3_queue_metadata"},{"title":"system.s3_queue_settings","href":"/ru/reference/system-tables/s3_queue_settings"},{"title":"system.s3queue_log","href":"/ru/reference/system-tables/s3queue_log"},{"title":"system.s3queue_metadata_cache","href":"/ru/reference/system-tables/s3queue_metadata_cache"},{"title":"system.scheduler","href":"/ru/reference/system-tables/scheduler"},{"title":"system.schema_inference_cache","href":"/ru/reference/system-tables/schema_inference_cache"},{"title":"system.server_settings","href":"/ru/reference/system-tables/server_settings"},{"title":"system.session_log","href":"/ru/reference/system-tables/session_log"},{"sidebarTitle":"system.session_query_ids","title":"system.session_query_ids","href":"/ru/reference/system-tables/session_query_ids"},{"title":"system.settings","href":"/ru/reference/system-tables/settings"},{"title":"system.settings_changes","href":"/ru/reference/system-tables/settings_changes"},{"title":"system.settings_profile_elements","href":"/ru/reference/system-tables/settings_profile_elements"},{"title":"system.settings_profiles","href":"/ru/reference/system-tables/settings_profiles"},{"title":"system.stack_trace","href":"/ru/reference/system-tables/stack_trace"},{"sidebarTitle":"system.statements","title":"system.statements","href":"/ru/reference/system-tables/statements"},{"sidebarTitle":"system.stemmers","title":"system.stemmers","href":"/ru/reference/system-tables/stemmers"},{"title":"system.storage_policies","href":"/ru/reference/system-tables/storage_policies"},{"title":"system.symbols","href":"/ru/reference/system-tables/symbols"},{"title":"system.warnings","href":"/ru/reference/system-tables/system_warnings"},{"title":"system.table_engines","href":"/ru/reference/system-tables/table_engines"},{"title":"system.table_functions","href":"/ru/reference/system-tables/table_functions"},{"title":"system.tables","href":"/ru/reference/system-tables/tables"},{"title":"system.text_log","href":"/ru/reference/system-tables/text_log"},{"title":"system.time_zones","href":"/ru/reference/system-tables/time_zones"},{"title":"system.tokenizers","href":"/ru/reference/system-tables/tokenizers"},{"title":"system.trace_log","href":"/ru/reference/system-tables/trace_log"},{"title":"system.transactions","href":"/ru/reference/system-tables/transactions"},{"title":"system.transactions_info_log","href":"/ru/reference/system-tables/transactions_info_log"},{"title":"system.unicode","href":"/ru/reference/system-tables/unicode"},{"title":"system.user_defined_functions","href":"/ru/reference/system-tables/user_defined_functions"},{"title":"system.user_directories","href":"/ru/reference/system-tables/user_directories"},{"title":"system.user_processes","href":"/ru/reference/system-tables/user_processes"},{"sidebarTitle":"user_query_log","title":"system.user_query_log","href":"/ru/reference/system-tables/user_query_log"},{"title":"system.users","href":"/ru/reference/system-tables/users"},{"title":"system.view_refreshes","href":"/ru/reference/system-tables/view_refreshes"},{"title":"system.warnings","href":"/ru/reference/system-tables/warnings"},{"title":"system.workloads","href":"/ru/reference/system-tables/workloads"},{"title":"system.zeros","href":"/ru/reference/system-tables/zeros"},{"title":"system.zeros_mt","href":"/ru/reference/system-tables/zeros_mt"},{"title":"system.zookeeper","href":"/ru/reference/system-tables/zookeeper"},{"title":"system.zookeeper_info","href":"/ru/reference/system-tables/zookeeper_info"},{"title":"system.zookeeper_connection","href":"/ru/reference/system-tables/zookeeper_connection"},{"title":"system.zookeeper_connection_log","href":"/ru/reference/system-tables/zookeeper_connection_log"},{"title":"system.zookeeper_log","href":"/ru/reference/system-tables/zookeeper_log"},{"title":"system.zookeeper_watches","href":"/ru/reference/system-tables/zookeeper_watches"}]},{"group":"Озера данных","pages":[{"sidebarTitle":"Обзор","title":"Озера данных","href":"/ru/reference/datalakes"}]}]},{"item":"ClickHouse Managed Postgres","icon":"https://mintlify.s3.us-west-1.amazonaws.com/private-7c7dfe99/images/icons/icon-postgres.svg","groups":[{"group":"Начало работы","pages":[{"title":"ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/overview"},{"sidebarTitle":"Быстрый старт","title":"Быстрый старт для ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/quickstart"}]},{"group":"Возможности","pages":[{"sidebarTitle":"Подключение","title":"Подключение к ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/connection"},{"sidebarTitle":"Настройки","title":"Настройки","href":"/ru/products/managed-postgres/settings"},{"sidebarTitle":"Масштабирование","title":"Масштабирование","href":"/ru/products/managed-postgres/scaling"},{"sidebarTitle":"Безопасность","title":"Безопасность","href":"/ru/products/managed-postgres/security"},{"sidebarTitle":"RBAC","title":"RBAC в ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/rbac"},{"sidebarTitle":"Локальная разработка","title":"Локальные среды разработки","href":"/ru/products/managed-postgres/local-development"},{"sidebarTitle":"Высокая доступность","title":"Высокая доступность","href":"/ru/products/managed-postgres/high-availability"},{"sidebarTitle":"Реплики для чтения","title":"Реплики для чтения","href":"/ru/products/managed-postgres/read-replicas"},{"sidebarTitle":"Резервное копирование и восстановление","title":"Резервное копирование и восстановление","href":"/ru/products/managed-postgres/backup-and-restore"},{"sidebarTitle":"Ветвление","title":"Ветвление","href":"/ru/products/managed-postgres/branching"},{"sidebarTitle":"Расширения","title":"Расширения для PostgreSQL","href":"/ru/products/managed-postgres/extensions"},{"group":"pg_clickhouse","pages":[{"sidebarTitle":"Введение","title":"Справочник по pg_clickhouse","href":"/ru/products/managed-postgres/extensions/pg_clickhouse/introduction"},{"sidebarTitle":"Справочник","title":"Справочная документация pg_clickhouse","href":"/ru/products/managed-postgres/extensions/pg_clickhouse/reference"},{"sidebarTitle":"Руководство","title":"Руководство по pg_clickhouse","href":"/ru/products/managed-postgres/extensions/pg_clickhouse/tutorial"}]},{"group":"pg_chdb","pages":[{"sidebarTitle":"Введение","title":"Справочная документация по расширению chDB","href":"/ru/products/managed-postgres/extensions/chdb/introduction"},{"sidebarTitle":"chdb","title":"Справочная документация по расширению chDB","href":"/ru/products/managed-postgres/extensions/chdb/chdb"},{"sidebarTitle":"chdb_hook","title":"Справочная документация по модулю chdb_hook","href":"/ru/products/managed-postgres/extensions/chdb/chdb_hook"}]},{"sidebarTitle":"Обновления","title":"Обновления","href":"/ru/products/managed-postgres/upgrades"},{"sidebarTitle":"OpenAPI","title":"ClickHouse Managed Postgres OpenAPI","href":"/ru/products/managed-postgres/openapi"},{"sidebarTitle":"Terraform","title":"Справочник по Terraform для ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/terraform"}]},{"group":"Руководства","pages":[{"sidebarTitle":"Bun","title":"Использование Bun с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/bun"},{"sidebarTitle":"Cloudflare Workers","title":"Использование Cloudflare Workers с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/cloudflare-workers"},{"sidebarTitle":"Django","title":"Использование Django с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/django"},{"sidebarTitle":".NET (EF Core)","title":"Использование .NET и Entity Framework Core с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/dotnet"},{"sidebarTitle":"Drizzle ORM","title":"Использование Drizzle ORM с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/drizzle"},{"sidebarTitle":"FastAPI и SQLAlchemy","title":"Использование FastAPI и SQLAlchemy с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/fastapi"},{"sidebarTitle":"Go (pgx)","title":"Использование Go (pgx) с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/go"},{"sidebarTitle":"Kysely","title":"Использование Kysely с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/kysely"},{"sidebarTitle":"Laravel","title":"Использование Laravel с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/laravel"},{"sidebarTitle":"Node.js","title":"Использование Node.js с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/nodejs"},{"sidebarTitle":"Phoenix (Ecto)","title":"Использование Phoenix с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/phoenix"},{"sidebarTitle":"Prisma","title":"Использование Prisma с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/prisma"},{"sidebarTitle":"Ruby on Rails","title":"Использование Ruby on Rails с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/ruby-on-rails"},{"sidebarTitle":"Rust (sqlx)","title":"Использование Rust (sqlx) с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/rust"},{"sidebarTitle":"Spring Boot","title":"Использование Spring Boot с ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/guides/spring-boot"}]},{"group":"Цены","pages":[{"sidebarTitle":"Цены","title":"Цены","href":"/ru/products/managed-postgres/pricing"}]},{"group":"Интеграция с ClickHouse","pages":[{"sidebarTitle":"ClickPipes","title":"Синхронизация с ClickHouse с помощью ClickPipes","href":"/ru/products/managed-postgres/sync-to-clickhouse/clickpipes"},{"sidebarTitle":"WalShadow","title":"Синхронизация с ClickHouse с помощью WalShadow","href":"/ru/products/managed-postgres/sync-to-clickhouse/walshadow"}]},{"group":"Миграции","pages":[{"sidebarTitle":"Обзор","title":"Миграция данных в ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/migrations/overview"},{"sidebarTitle":"ClickPipes","title":"Перенос данных PostgreSQL с помощью источников данных в ClickPipes","href":"/ru/products/managed-postgres/migrations/clickpipes"},{"sidebarTitle":"Проверка корректности данных","title":"Проверьте корректность данных после миграции","href":"/ru/products/managed-postgres/migrations/data-validation"},{"sidebarTitle":"Логическая репликация","title":"Переход на ClickHouse Managed Postgres с помощью логической репликации","href":"/ru/products/managed-postgres/migrations/logical-replication"},{"sidebarTitle":"Neon","title":"Миграция из Neon в ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/migrations/neon"},{"sidebarTitle":"pg_dump и pg_restore","title":"Миграция в ClickHouse Managed Postgres с помощью pg_dump и pg_restore","href":"/ru/products/managed-postgres/migrations/pg_dump-pg_restore"},{"sidebarTitle":"PeerDB","title":"Перенос в ClickHouse Managed Postgres с помощью PeerDB","href":"/ru/products/managed-postgres/migrations/peerdb"},{"sidebarTitle":"FAQ","title":"FAQ по миграциям в ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/migrations/faq"}]},{"group":"Мониторинг","pages":[{"sidebarTitle":"Обзор","title":"Мониторинг ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/monitoring/overview"},{"sidebarTitle":"Панель мониторинга","title":"Панель мониторинга ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/monitoring/dashboard"},{"sidebarTitle":"Справочник по метрикам","title":"Справочник по метрикам ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/monitoring/metrics"},{"sidebarTitle":"конечная точка Prometheus","title":"Интеграция ClickHouse Managed Postgres с Prometheus","href":"/ru/products/managed-postgres/monitoring/prometheus"},{"sidebarTitle":"Query insights","title":"Query insights для Postgres","href":"/ru/products/managed-postgres/monitoring/query-insights"},{"sidebarTitle":"Уведомления","title":"Уведомления ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/monitoring/notifications"}]},{"group":"Часто задаваемые вопросы","pages":[{"sidebarTitle":"FAQ","title":"FAQ по ClickHouse Managed Postgres","href":"/ru/products/managed-postgres/faq"}]}]}]},{"tab":"Продукты","menu":[{"item":"Развертывания","icon":"https://mintlify.s3.us-west-1.amazonaws.com/private-7c7dfe99/images/icons/section-header.svg","href":"#"},{"item":"ClickHouse Cloud","pages":[{"title":"ClickHouse Cloud","href":"/ru/products/cloud/getting-started/cloud-get-started"}]},{"item":"BYOC","pages":[{"title":"BYOC","href":"/ru/products/cloud/guides/infrastructure/deployment-options/byoc/overview"}]},{"item":"Приложения","icon":"https://mintlify.s3.us-west-1.amazonaws.com/private-7c7dfe99/images/icons/section-header.svg","href":"#"},{"item":"ClickStack","pages":[{"title":"ClickStack","href":"/ru/clickstack"}]},{"item":"Agents","pages":[{"title":"Agents","href":"/ru/agents"}]},{"item":"Инженерия ИИ","icon":"https://mintlify.s3.us-west-1.amazonaws.com/private-7c7dfe99/images/icons/logo-langfuse.svg","href":"https://langfuse.com/docs"},{"item":"Безопасность","icon":"https://mintlify.s3.us-west-1.amazonaws.com/private-7c7dfe99/images/integrations/logos/runreveal.webp","href":"https://docs.runreveal.com/"},{"item":"С открытым исходным кодом","icon":"https://mintlify.s3.us-west-1.amazonaws.com/private-7c7dfe99/images/icons/section-header.svg","href":"#"},{"item":"ClickStack","pages":[{"title":"ClickStack","href":"/ru/clickstack"}]},{"item":"chDB","pages":[{"title":"chDB","href":"/ru/chdb"}]},{"item":"Оператор Kubernetes","pages":[{"title":"Оператор Kubernetes","href":"/ru/products/kubernetes-operator/overview"}]},{"item":"LibreChat","href":"https://www.librechat.ai/docs"}],"pages":[{"title":"Продукты","href":"/ru/products/cloud/getting-started/cloud-get-started"}]},{"tab":"Интеграции","menu":[{"item":"Экосистема","pages":[{"title":"Экосистема","href":"/ru/integrations/home"}]},{"item":"ClickPipes","pages":[{"title":"ClickPipes","href":"/ru/integrations/clickpipes/home"}]},{"item":"Клиентские библиотеки для языков программирования","pages":[{"title":"Клиентские библиотеки для языков программирования","href":"/ru/integrations/language-clients"}]},{"item":"Коннекторы","groups":[{"group":"Источники данных","pages":[{"title":"Источники данных","sidebarTitle":"Обзор","href":"/ru/integrations/connectors/data-sources"},{"group":"AWS S3","expanded":false,"pages":[{"sidebarTitle":"Интеграция S3 с ClickHouse","title":"Интеграция S3 с ClickHouse","href":"/ru/integrations/connectors/data-ingestion/AWS/integrating-s3-with-clickhouse"},{"sidebarTitle":"Оптимизация производительности","title":"Оптимизация производительности вставки и чтения для S3","href":"/ru/integrations/connectors/data-ingestion/AWS/performance"},{"title":"Как создать пользователя AWS IAM и S3 бакет","sidebarTitle":"Как создать пользователя AWS IAM и S3 бакет","href":"/ru/integrations/connectors/data-ingestion/AWS/creating-an-s3-iam-role-and-bucket"}]},{"sidebarTitle":"PostgreSQL","title":"PostgreSQL","href":"/ru/integrations/connectors/data-sources/postgres"},{"group":"Kafka","expanded":false,"pages":[{"sidebarTitle":"Интеграция Kafka с ClickHouse","title":"Интеграция Kafka с ClickHouse","href":"/ru/integrations/connectors/data-ingestion/kafka/index"},{"sidebarTitle":"Приёмник ClickHouse Kafka Connect","title":"Приёмник ClickHouse Kafka Connect","href":"/ru/integrations/connectors/data-ingestion/kafka/kafka-clickhouse-connect-sink"},{"sidebarTitle":"ClickHouse Connector Sink в Confluent Cloud","title":"Полностью управляемый ClickHouse Connector Sink в Confluent Cloud","href":"/ru/integrations/connectors/data-ingestion/kafka/confluent/confluent-cloud"},{"sidebarTitle":"Kafka Connector Sink как Custom Connector","title":"ClickHouse Connector Sink как Custom Connector в Confluent Cloud","href":"/ru/integrations/connectors/data-ingestion/kafka/confluent/custom-connector"},{"sidebarTitle":"Amazon MSK с коннектором Kafka Sink","title":"Интеграция Amazon MSK с ClickHouse","href":"/ru/integrations/connectors/data-ingestion/kafka/msk/index"},{"sidebarTitle":"Vector с Kafka","title":"Использование Vector с Kafka и ClickHouse","href":"/ru/integrations/connectors/data-ingestion/kafka/kafka-vector"},{"sidebarTitle":"Движок таблицы Kafka","title":"Использование движка таблицы Kafka","href":"/ru/integrations/connectors/data-ingestion/kafka/kafka-table-engine"},{"sidebarTitle":"Confluent","title":"Интеграция Confluent с ClickHouse","href":"/ru/integrations/connectors/data-ingestion/kafka/confluent/index"},{"sidebarTitle":"коннектор HTTP Sink для Confluent Platform","title":"Confluent коннектор HTTP Sink","href":"/ru/integrations/connectors/data-ingestion/kafka/confluent/kafka-connect-http"},{"sidebarTitle":"Коннектор JDBC для Kafka Connect","title":"Коннектор JDBC","href":"/ru/integrations/connectors/data-ingestion/kafka/kafka-connect-jdbc"},{"title":"Интеграция ClickHouse с Kafka с помощью именованных коллекций","href":"/ru/integrations/connectors/data-ingestion/kafka/kafka-table-engine-named-collections"}]},{"sidebarTitle":"MySQL","title":"Интеграция MySQL с ClickHouse","href":"/ru/integrations/connectors/data-sources/mysql"},{"sidebarTitle":"Cassandra","title":"Cassandra","href":"/ru/integrations/connectors/data-sources/cassandra"},{"sidebarTitle":"Google Cloud Storage (GCS)","title":"Интеграция Google Cloud Storage с ClickHouse","href":"/ru/integrations/connectors/data-sources/gcs"},{"sidebarTitle":"MinIO","title":"Использование MinIO","href":"/ru/integrations/connectors/data-ingestion/s3-minio"},{"sidebarTitle":"Tigris","title":"Использование Tigris","href":"/ru/integrations/connectors/data-ingestion/s3-tigris"},{"sidebarTitle":"SeaweedFS","title":"Использование SeaweedFS","href":"/ru/integrations/connectors/data-ingestion/s3-seaweedfs"},{"sidebarTitle":"EMQX","title":"Интеграция EMQX с ClickHouse","href":"/ru/integrations/connectors/data-ingestion/emqx/index"},{"sidebarTitle":"Вставка локальных файлов","title":"Вставка локальных файлов","href":"/ru/integrations/connectors/data-ingestion/insert-local-files"},{"sidebarTitle":"JDBC","title":"Подключение ClickHouse к внешним источникам данных с помощью JDBC","href":"/ru/integrations/connectors/data-ingestion/jdbc-with-clickhouse"}]},{"group":"Визуализация данных","expanded":true,"pages":[{"sidebarTitle":"Обзор","title":"Визуализация данных в ClickHouse","href":"/ru/integrations/connectors/data-visualization/index"},{"group":"Grafana","expanded":false,"pages":[{"sidebarTitle":"Быстрый старт","title":"Плагин источника данных ClickHouse для Grafana","href":"/ru/integrations/connectors/data-visualization/grafana/index"},{"sidebarTitle":"Конструктор запросов","title":"Конструктор запросов","href":"/ru/integrations/connectors/data-visualization/grafana/query-builder"},{"sidebarTitle":"Конфигурация плагина","title":"Настройка источника данных ClickHouse в Grafana","href":"/ru/integrations/connectors/data-visualization/grafana/config"}]},{"sidebarTitle":"Lightdash","title":"Lightdash","href":"/ru/integrations/connectors/data-visualization/lightdash-and-clickhouse"},{"sidebarTitle":"Looker","title":"Looker","href":"/ru/integrations/connectors/data-visualization/looker-and-clickhouse"},{"sidebarTitle":"Looker Studio","title":"Looker Studio","href":"/ru/integrations/connectors/data-visualization/looker-studio-and-clickhouse"},{"sidebarTitle":"Metabase","title":"Подключение Metabase к ClickHouse","href":"/ru/integrations/connectors/data-visualization/metabase-and-clickhouse"},{"sidebarTitle":"Omni","title":"Omni","href":"/ru/integrations/connectors/data-visualization/omni-and-clickhouse"},{"sidebarTitle":"Power BI","title":"Power BI","href":"/ru/integrations/connectors/data-visualization/powerbi-and-clickhouse"},{"sidebarTitle":"QuickSight","title":"QuickSight","href":"/ru/integrations/connectors/data-visualization/quicksight-and-clickhouse"},{"sidebarTitle":"Superset","title":"Подключение Superset к ClickHouse","href":"/ru/integrations/connectors/data-visualization/superset-and-clickhouse"},{"sidebarTitle":"Splunk","title":"Подключение Splunk к ClickHouse","href":"/ru/integrations/connectors/data-visualization/splunk-and-clickhouse"},{"group":"Tableau","expanded":false,"pages":[{"sidebarTitle":"Tableau Desktop","title":"Подключение Tableau к ClickHouse","href":"/ru/integrations/connectors/data-visualization/tableau/tableau-and-clickhouse"},{"sidebarTitle":"Tableau Online","title":"Tableau Online","href":"/ru/integrations/connectors/data-visualization/tableau/tableau-online-and-clickhouse"},{"sidebarTitle":"Советы по подключению","title":"Советы по подключению","href":"/ru/integrations/connectors/data-visualization/tableau/tableau-connection-tips"},{"sidebarTitle":"Советы по анализу","title":"Советы по анализу","href":"/ru/integrations/connectors/data-visualization/tableau/tableau-analysis-tips"}]},{"sidebarTitle":"ThoughtSpot","title":"ThoughtSpot","href":"/ru/integrations/connectors/data-visualization/thoughtspot-and-clickhouse"},{"group":"Интеграции сообщества","expanded":false,"pages":[{"sidebarTitle":"Astrato","title":"Подключение Astrato к ClickHouse","href":"/ru/integrations/connectors/data-visualization/community-integrations/astrato-and-clickhouse"},{"title":"Подключение Chartbrew к ClickHouse","sidebarTitle":"Chartbrew","href":"/ru/integrations/connectors/data-visualization/community-integrations/chartbrew-and-clickhouse"},{"sidebarTitle":"Databrain","title":"Подключение Databrain к ClickHouse","href":"/ru/integrations/connectors/data-visualization/community-integrations/databrain-and-clickhouse"},{"sidebarTitle":"Deepnote","title":"Подключите ClickHouse к Deepnote","href":"/ru/integrations/connectors/data-visualization/community-integrations/deepnote"},{"sidebarTitle":"Dot","title":"Dot","href":"/ru/integrations/connectors/data-visualization/community-integrations/dot-and-clickhouse"},{"sidebarTitle":"Draxlr","title":"Подключение Draxlr к ClickHouse","href":"/ru/integrations/connectors/data-visualization/community-integrations/draxlr-and-clickhouse"},{"sidebarTitle":"Embeddable","title":"Подключение Embeddable к ClickHouse","href":"/ru/integrations/connectors/data-visualization/community-integrations/embeddable-and-clickhouse"},{"sidebarTitle":"Explo","title":"Подключение Explo к ClickHouse","href":"/ru/integrations/connectors/data-visualization/community-integrations/explo-and-clickhouse"},{"sidebarTitle":"Fabi.ai","title":"Подключение ClickHouse к Fabi.ai","href":"/ru/integrations/connectors/data-visualization/community-integrations/fabi-and-clickhouse"},{"sidebarTitle":"Hashboard","title":"Подключение ClickHouse к Hashboard","href":"/ru/integrations/connectors/data-visualization/community-integrations/hashboard-and-clickhouse"},{"sidebarTitle":"Luzmo","title":"Интеграция Luzmo с ClickHouse","href":"/ru/integrations/connectors/data-visualization/community-integrations/luzmo-and-clickhouse"},{"sidebarTitle":"Mitzu","title":"Подключение Mitzu к ClickHouse","href":"/ru/integrations/connectors/data-visualization/community-integrations/mitzu-and-clickhouse"},{"sidebarTitle":"Rocket BI","title":"Цель: создать свою первую панель мониторинга с Rocket.BI","href":"/ru/integrations/connectors/data-visualization/community-integrations/rocketbi-and-clickhouse"},{"sidebarTitle":"Querio","title":"Подключите ClickHouse к Querio","href":"/ru/integrations/connectors/data-visualization/community-integrations/querio-and-clickhouse"},{"sidebarTitle":"Holistics","title":"Подключение ClickHouse к Holistics","href":"/ru/integrations/connectors/data-visualization/community-integrations/holistics-and-clickhouse"}]}]},{"group":"Ингестия данных","expanded":true,"pages":[{"sidebarTitle":"Airbyte","title":"Подключение Airbyte к ClickHouse","href":"/ru/integrations/connectors/data-ingestion/etl-tools/airbyte-and-clickhouse"},{"group":"Apache Airflow","expanded":false,"pages":[{"sidebarTitle":"Apache Airflow","title":"Подключите Apache Airflow к ClickHouse","href":"/ru/integrations/connectors/data-ingestion/etl-tools/airflow-and-clickhouse"},{"sidebarTitle":"Migrate from airflow-clickhouse-plugin","title":"Переход с airflow-clickhouse-plugin на провайдер ClickHouse","href":"/ru/integrations/connectors/data-ingestion/etl-tools/airflow-migrating-from-airflow-clickhouse-plugin"}]},{"sidebarTitle":"Apify","title":"Подключите Apify к ClickHouse","href":"/ru/integrations/connectors/data-ingestion/etl-tools/apify-and-clickhouse"},{"group":"Apache Spark","expanded":false,"pages":[{"sidebarTitle":"Интеграция Apache Spark с ClickHouse","title":"Интеграция Apache Spark с ClickHouse","href":"/ru/integrations/connectors/data-ingestion/apache-spark/index"},{"sidebarTitle":"Нативный Spark-коннектор","title":"Spark-коннектор","href":"/ru/integrations/connectors/data-ingestion/apache-spark/spark-native-connector"},{"sidebarTitle":"Databricks","title":"Интеграция ClickHouse с Databricks","href":"/ru/integrations/connectors/data-ingestion/apache-spark/databricks"},{"sidebarTitle":"Spark JDBC","title":"Spark JDBC","href":"/ru/integrations/connectors/data-ingestion/apache-spark/spark-jdbc"}]},{"sidebarTitle":"Apache Flink","title":"Коннектор Flink","href":"/ru/integrations/connectors/data-ingestion/apache-flink"},{"sidebarTitle":"Amazon Glue","title":"Интеграция Amazon Glue с ClickHouse и Spark","href":"/ru/integrations/connectors/data-ingestion/AWS/glue"},{"group":"Azure Data Factory","expanded":false,"pages":[{"title":"Загрузка данных из Azure в ClickHouse","href":"/ru/integrations/connectors/data-ingestion/azure/azure-data-factory/index"},{"sidebarTitle":"Обзор","title":"Перенос данных из Azure в ClickHouse","href":"/ru/integrations/connectors/data-ingestion/azure/azure-data-factory/overview"},{"sidebarTitle":"Использование табличной функции azureBlobStorage","title":"Использование табличной функции azureBlobStorage в ClickHouse","href":"/ru/integrations/connectors/data-ingestion/azure/azure-data-factory/using-azureblobstorage"},{"sidebarTitle":"Использование HTTP-интерфейса","title":"Использование HTTP-интерфейса ClickHouse в Azure Data Factory","href":"/ru/integrations/connectors/data-ingestion/azure/azure-data-factory/using-http-interface"}]},{"sidebarTitle":"Azure Synapse","title":"Интеграция Azure Synapse с ClickHouse","href":"/ru/integrations/connectors/data-ingestion/azure/azure-synapse"},{"sidebarTitle":"Apache Beam","title":"Интеграция Apache Beam с ClickHouse","href":"/ru/integrations/connectors/data-ingestion/etl-tools/apache-beam"},{"group":"Google Dataflow","expanded":false,"pages":[{"sidebarTitle":"Интеграция Dataflow с ClickHouse","title":"Интеграция Google Dataflow с ClickHouse","href":"/ru/integrations/connectors/data-ingestion/GCP/google-dataflow/dataflow"},{"sidebarTitle":"Java-раннер","title":"Java-раннер Dataflow","href":"/ru/integrations/connectors/data-ingestion/GCP/google-dataflow/java-runner"},{"sidebarTitle":"Templates","title":"Шаблоны Google Dataflow","href":"/ru/integrations/connectors/data-ingestion/GCP/google-dataflow/templates"},{"group":"Шаблоны Dataflow","expanded":false,"pages":[{"sidebarTitle":"Из BigQuery в ClickHouse","title":"Template Dataflow: из BigQuery в ClickHouse","href":"/ru/integrations/connectors/data-ingestion/GCP/google-dataflow/templates/bigquery-to-clickhouse"},{"sidebarTitle":"Из Pub/Sub в ClickHouse","title":"Шаблон Dataflow для передачи из Pub/Sub в ClickHouse","href":"/ru/integrations/connectors/data-ingestion/GCP/google-dataflow/templates/pubsub-to-clickhouse"}]}]},{"sidebarTitle":"BladePipe","title":"Подключите BladePipe к ClickHouse","href":"/ru/integrations/connectors/data-ingestion/etl-tools/bladepipe-and-clickhouse"},{"group":"dbt","expanded":false,"pages":[{"title":"Интеграция dbt с ClickHouse","href":"/ru/integrations/connectors/data-ingestion/etl-tools/dbt/index"},{"sidebarTitle":"dbt OSS, v2 и Platform (бета)","title":"dbt OSS, v2 и Platform (бета)","href":"/ru/integrations/connectors/data-ingestion/etl-tools/dbt/dbt-core-v2-fusion-and-platform"},{"sidebarTitle":"Возможности и конфигурации","title":"Возможности и конфигурации","href":"/ru/integrations/connectors/data-ingestion/etl-tools/dbt/features-and-configurations"},{"sidebarTitle":"Материализации","title":"Материализации","href":"/ru/integrations/connectors/data-ingestion/etl-tools/dbt/materializations"},{"sidebarTitle":"Материализация: materialized_view","title":"Materialized views","href":"/ru/integrations/connectors/data-ingestion/etl-tools/dbt/materialization-materialized-view"},{"sidebarTitle":"Руководства","title":"Руководства","href":"/ru/integrations/connectors/data-ingestion/etl-tools/dbt/guides"}]},{"sidebarTitle":"dlt","title":"Подключение dlt к ClickHouse","href":"/ru/integrations/connectors/data-ingestion/etl-tools/dlt-and-clickhouse"},{"group":"Fivetran","pages":[{"sidebarTitle":"Обзор","title":"Fivetran и ClickHouse Cloud","href":"/ru/integrations/connectors/data-ingestion/etl-tools/fivetran/index"},{"sidebarTitle":"Технический справочник","title":"Технический справочник","href":"/ru/integrations/connectors/data-ingestion/etl-tools/fivetran/reference"},{"sidebarTitle":"Устранение неполадок и рекомендации","title":"Устранение неполадок и рекомендации","href":"/ru/integrations/connectors/data-ingestion/etl-tools/fivetran/troubleshooting"}]},{"sidebarTitle":"NiFi","title":"Подключение Apache NiFi к ClickHouse","href":"/ru/integrations/connectors/data-ingestion/etl-tools/nifi-and-clickhouse"},{"sidebarTitle":"Vector","title":"Интеграция Vector с ClickHouse","href":"/ru/integrations/connectors/data-ingestion/etl-tools/vector-to-clickhouse"},{"group":"Streamkap","expanded":false,"pages":[{"sidebarTitle":"Подключение Streamkap к ClickHouse","title":"Подключение Streamkap к ClickHouse","href":"/ru/integrations/connectors/data-ingestion/streamkap/streamkap-and-clickhouse"},{"sidebarTitle":"SQL Server CDC для ClickHouse","title":"Стриминг данных из SQL Server в ClickHouse для быстрой аналитики: пошаговое руководство","href":"/ru/integrations/connectors/data-ingestion/streamkap/sql-server-clickhouse"}]},{"group":"Интеграции сообщества","expanded":false,"pages":[{"sidebarTitle":"Artie","title":"Подключите Artie к ClickHouse","href":"/ru/integrations/connectors/data-ingestion/community-integrations/artie-and-clickhouse"},{"sidebarTitle":"Erathos","title":"Подключение Erathos к ClickHouse","href":"/ru/integrations/connectors/data-ingestion/community-integrations/erathos"},{"group":"Estuary","pages":[{"sidebarTitle":"Estuary","title":"Подключите Estuary к ClickHouse","href":"/ru/integrations/connectors/data-ingestion/community-integrations/estuary"},{"sidebarTitle":"Коннектор прямой материализации","title":"Прямая материализация из Estuary в ClickHouse","href":"/ru/integrations/connectors/data-ingestion/community-integrations/estuary-native"},{"sidebarTitle":"Подключение через ClickPipes","title":"Ингестия данных Estuary с помощью ClickPipes","href":"/ru/integrations/connectors/data-ingestion/community-integrations/estuary-clickpipes"}]}]}]},{"group":"Интеграции данных","expanded":true,"pages":[{"title":"Интеграции данных","sidebarTitle":"Обзор","href":"/ru/integrations/connectors/tools/data-integration-index"},{"sidebarTitle":"Retool","title":"Подключение Retool к ClickHouse","href":"/ru/integrations/connectors/data-integrations/integrations/retool"},{"sidebarTitle":"Easypanel","title":"Развертывание ClickHouse в Easypanel","href":"/ru/integrations/connectors/data-integrations/integrations/easypanel"},{"sidebarTitle":"Microsoft Fabric","title":"ClickHouse для Microsoft Fabric","href":"/ru/integrations/connectors/data-integrations/integrations/microsoft-fabric"},{"sidebarTitle":"Middleware","title":"Подключение Middleware к ClickHouse","href":"/ru/integrations/connectors/data-integrations/integrations/middleware"},{"sidebarTitle":"Notion","description":"Подключите ClickHouse Cloud к Custom Agent в Notion через удалённый MCP-сервер ClickHouse.","title":"Подключение Notion к ClickHouse","href":"/ru/integrations/connectors/data-integrations/integrations/notion"},{"sidebarTitle":"Splunk","title":"Сохранение журналов аудита ClickHouse Cloud в Splunk","href":"/ru/integrations/connectors/data-integrations/integrations/splunk"}]},{"group":"SQL-клиенты","expanded":true,"pages":[{"description":"Обзорная страница SQL-клиентов ClickHouse.","title":"Интеграции с SQL-клиентами","href":"/ru/integrations/connectors/sql-clients/index"},{"sidebarTitle":"Консоль SQL","title":"Консоль SQL","href":"/ru/integrations/connectors/sql-clients/sql-console"},{"sidebarTitle":"DataGrip","title":"Подключение DataGrip к ClickHouse","href":"/ru/integrations/connectors/sql-clients/datagrip"},{"sidebarTitle":"DBeaver","title":"Подключите DBeaver к ClickHouse","href":"/ru/integrations/connectors/sql-clients/dbeaver"},{"sidebarTitle":"DbVisualizer","title":"Подключение DbVisualizer к ClickHouse","href":"/ru/integrations/connectors/sql-clients/dbvisualizer"},{"sidebarTitle":"Jupyter Notebook","title":"Использование JupySQL с ClickHouse","href":"/ru/integrations/connectors/sql-clients/jupysql"},{"sidebarTitle":"ProbeDeck","title":"Подключение ProbeDeck к ClickHouse","href":"/ru/integrations/connectors/sql-clients/probedeck"},{"sidebarTitle":"QStudio","title":"Подключите QStudio к ClickHouse","href":"/ru/integrations/connectors/sql-clients/qstudio"},{"sidebarTitle":"TABLUM.IO","title":"Подключение TABLUM.IO к ClickHouse","href":"/ru/integrations/connectors/sql-clients/tablum"},{"sidebarTitle":"marimo","title":"Использование marimo с ClickHouse","href":"/ru/integrations/connectors/sql-clients/marimo"}]},{"group":"Инструменты","expanded":true,"pages":[{"title":"Инструменты","sidebarTitle":"Обзор","href":"/ru/integrations/connectors/tools/index"},{"title":"Инструменты","href":"/ru/integrations/connectors/tools/misc-index"},{"sidebarTitle":"Графические интерфейсы","title":"Графические интерфейсы от сторонних разработчиков","href":"/ru/integrations/connectors/tools/gui"},{"sidebarTitle":"Прокси","title":"Прокси-серверы сторонних разработчиков","href":"/ru/integrations/connectors/tools/proxy"},{"sidebarTitle":"Сторонние библиотеки","title":"Библиотеки для интеграции от сторонних разработчиков","href":"/ru/integrations/connectors/tools/third-party-libraries"}]}]}]},{"tab":"Ресурсы","menu":[{"item":"Центр поддержки","pages":[{"title":"Центр поддержки","href":"/ru/resources/support-center/home"}]},{"item":"Разработка и участие в проекте","pages":[{"title":"Разработка и участие в проекте","href":"/ru/resources/develop-contribute/introduction/developer-instruction"}]},{"item":"Журналы изменений","dropdowns":[{"dropdown":"Cloud","icon":"https://mintlify.s3.us-west-1.amazonaws.com/private-7c7dfe99/images/icons/icon-clickhouse-cloud.svg","pages":[{"title":"Cloud","href":"/ru/resources/changelogs/cloud"}]},{"dropdown":"С открытым исходным кодом","icon":"https://mintlify.s3.us-west-1.amazonaws.com/private-7c7dfe99/images/icons/icon-server.svg","pages":[{"title":"С открытым исходным кодом","href":"/ru/resources/changelogs/oss/2026"}]}]},{"item":"О проекте","pages":[{"title":"О проекте","href":"/ru/resources/about"}]}],"pages":[{"title":"Ресурсы","href":"/ru/resources/support-center/home"}]}]},{"language":"zh","pages":[{"title":"zh","href":"/zh/integrations/connectors/data-integrations/integrations/splunk"}]}]},"basePath":"","title":"Сохранение журналов аудита ClickHouse Cloud в Splunk - ClickHouse Documentation","deploymentId":"dpl_2MqcLy8smQrrovUehgcZEsoo1tJX","buildId":"dpl_2MqcLy8smQrrovUehgcZEsoo1tJX","dynamics":["07c022d89b","a74be98ba7"],"chunks":["Frame-BSnmehho.js","DynamicMarkdown-CU5QIokU.js","zoom-image-lightbox-TD6wszNR.js","lightbox-handle-r17bVUz3.js"]}