

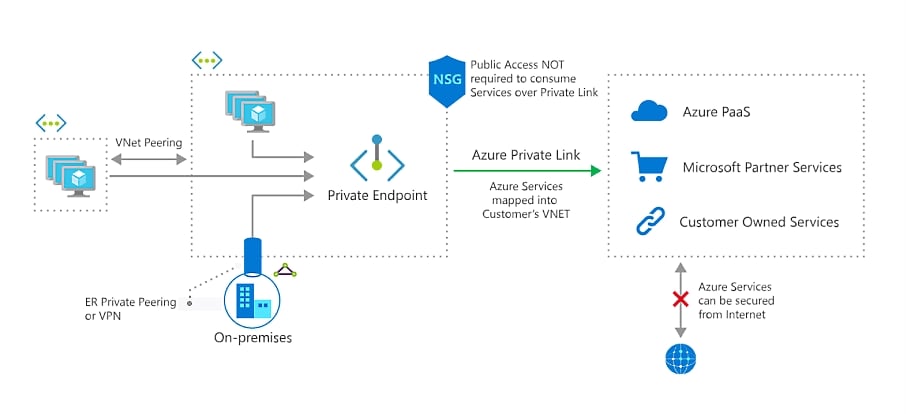
리전 간 트래픽에는 추가 요금이 부과될 수 있습니다. 최신 Azure 문서를 확인하십시오.
- Private Link용 Azure connection alias를 가져옵니다
- Azure에서 Private Endpoint를 생성합니다
- Private Endpoint Resource ID를 ClickHouse Cloud 조직에 추가합니다
- Private Endpoint Resource ID를 서비스 허용 목록에 추가합니다
- Private Link를 사용하여 ClickHouse Cloud 서비스에 액세스합니다
ClickHouse Cloud Azure PrivateLink는 resourceGUID 대신 Resource ID 필터를 사용하도록 변경되었습니다. 이전 버전과의 호환성을 위해 resourceGUID를 계속 사용할 수 있지만, Resource ID 필터로 전환할 것을 권장합니다. 마이그레이션하려면 Resource ID를 사용하여 새 엔드포인트를 생성하고 이를 서비스에 연결한 후, 기존 resourceGUID 기반 엔드포인트를 제거하면 됩니다.
Service name과 DNS name을 메모해 두십시오.
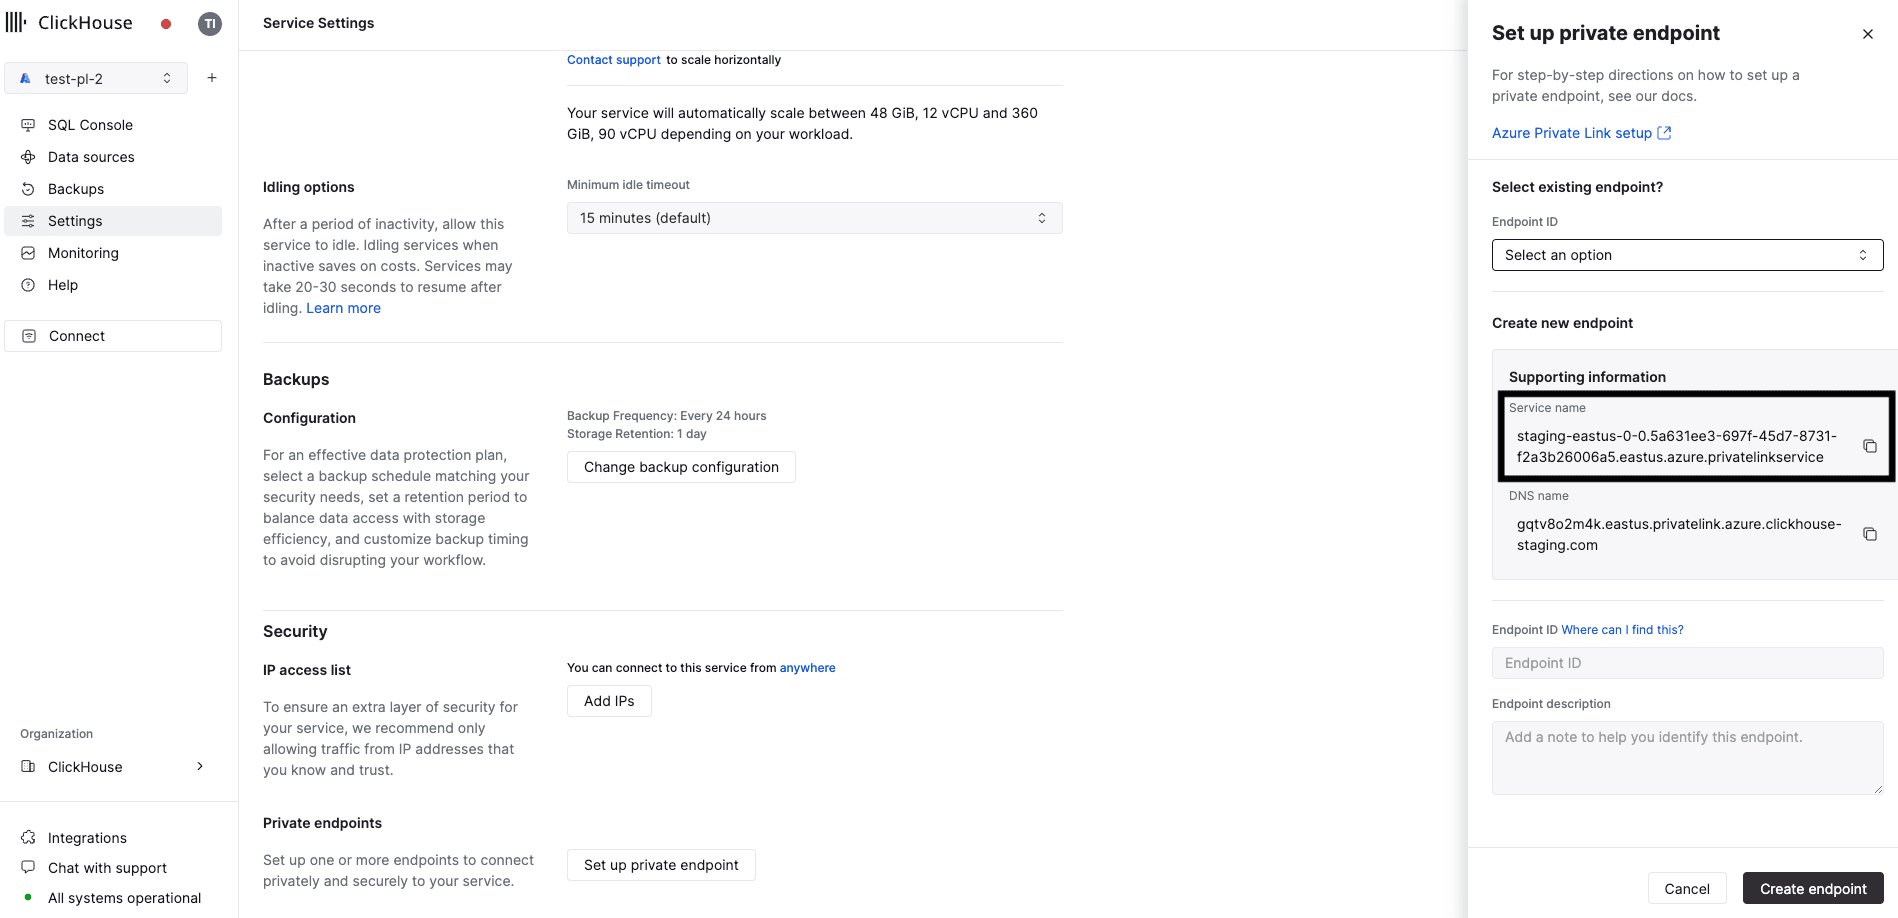
Service name과 DNS name을 메모해 두십시오. 다음 단계에서 필요합니다.
시작하기 전에 ClickHouse Cloud API Key가 필요합니다. 새 키를 생성하거나 기존 키를 사용할 수 있습니다.
API Key를 준비했다면, 명령을 실행하기 전에 다음 환경 변수를 설정하세요.
INSTANCE_ID를 확인하십시오:
endpointServiceId를 메모해 두세요. 다음 단계에서 사용합니다.
이 섹션에서는 Azure에서 Private Endpoint를 생성합니다. Azure Portal 또는 Terraform을 사용할 수 있습니다.
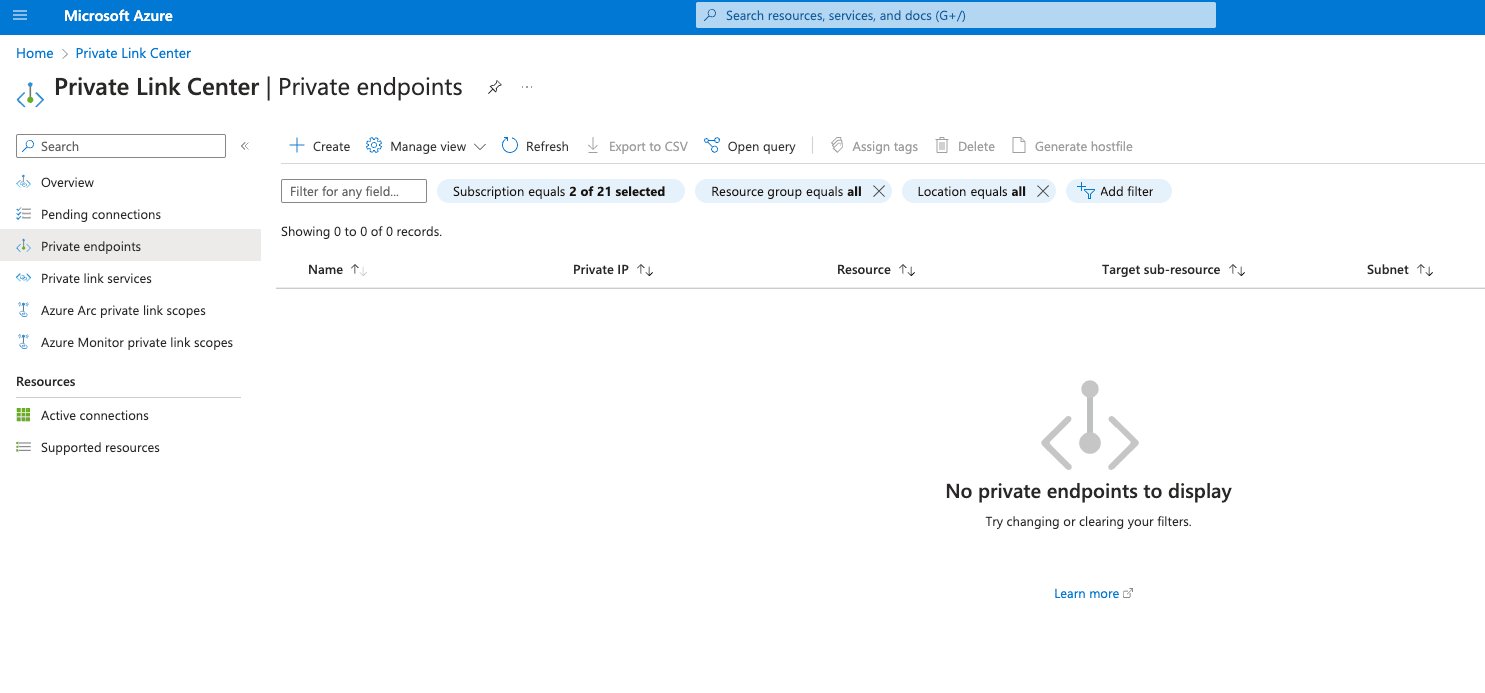
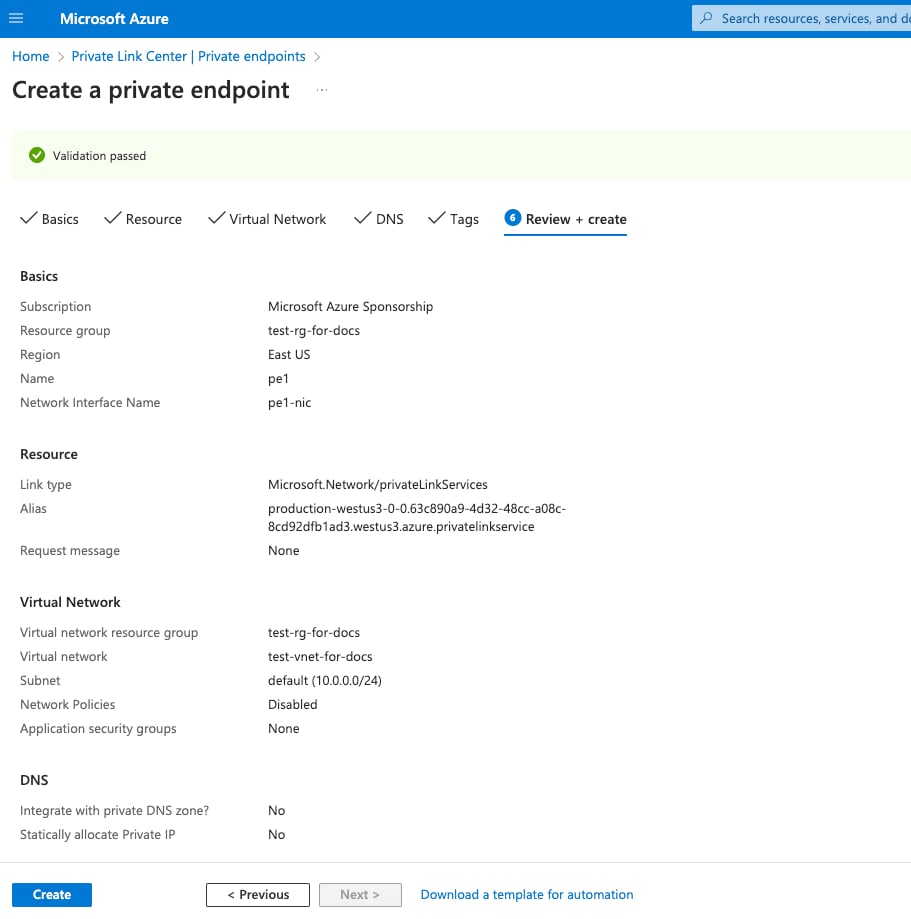
Azure Portal에서 Private Link Center → Private Endpoints를 엽니다.
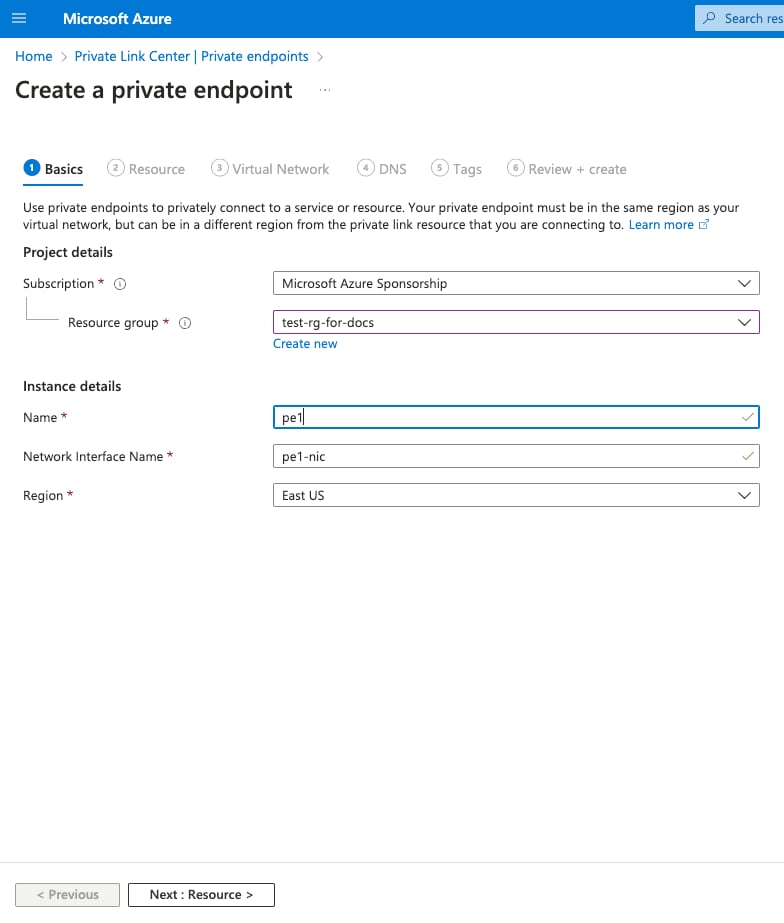
다음 화면에서 아래 옵션을 지정합니다.
- Subscription / 리소스 그룹: Private Endpoint에 사용할 Azure subscription과 리소스 그룹을 선택하십시오.
- Name: Private Endpoint의 이름을 설정합니다.
- Region: Private Link를 통해 ClickHouse Cloud에 연결할 VNet이 배포된 리전을 선택합니다.
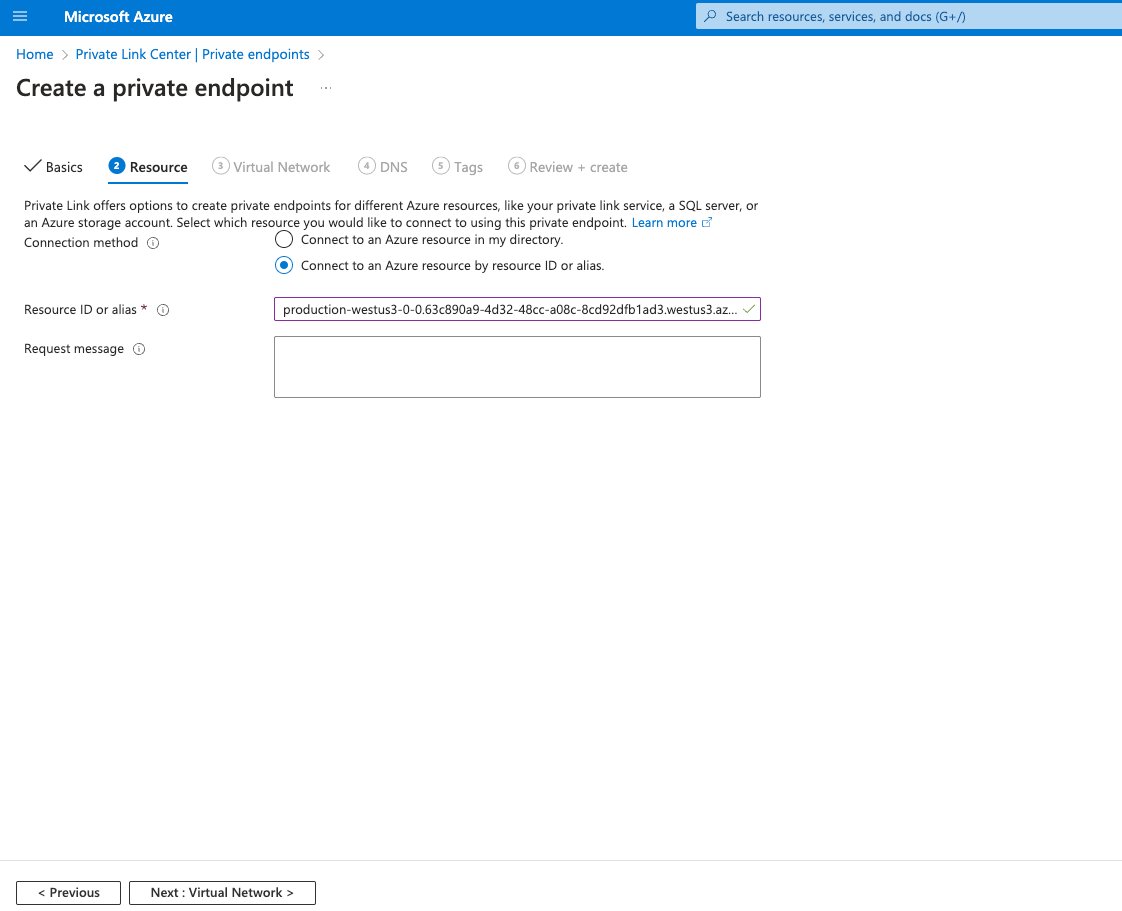
Connect to an Azure resource by resource ID or alias 옵션을 선택합니다. Resource ID or alias에는 Private Link용 Azure connection alias 가져오기 단계에서 얻은
endpointServiceId를 사용합니다.
Next: Virtual Network 버튼을 클릭합니다.
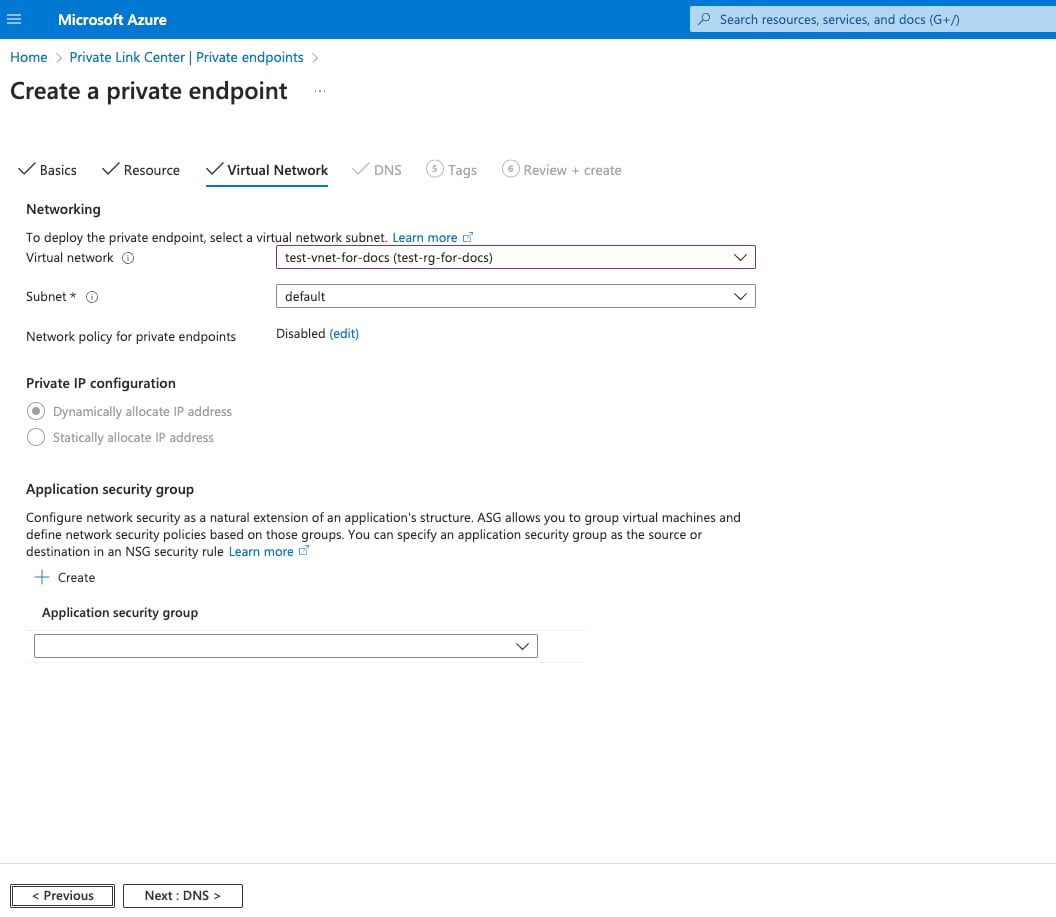
- Virtual network: Private Link를 사용하여 ClickHouse Cloud에 연결할 VNet을 선택합니다
- Subnet: Private Endpoint를 생성할 subnet을 선택합니다
- Application security group: ASG를 Private Endpoint에 연결한 다음, Network Security Groups에서 이를 사용하여 Private Endpoint로 들어오거나 나가는 네트워크 트래픽을 필터링할 수 있습니다.
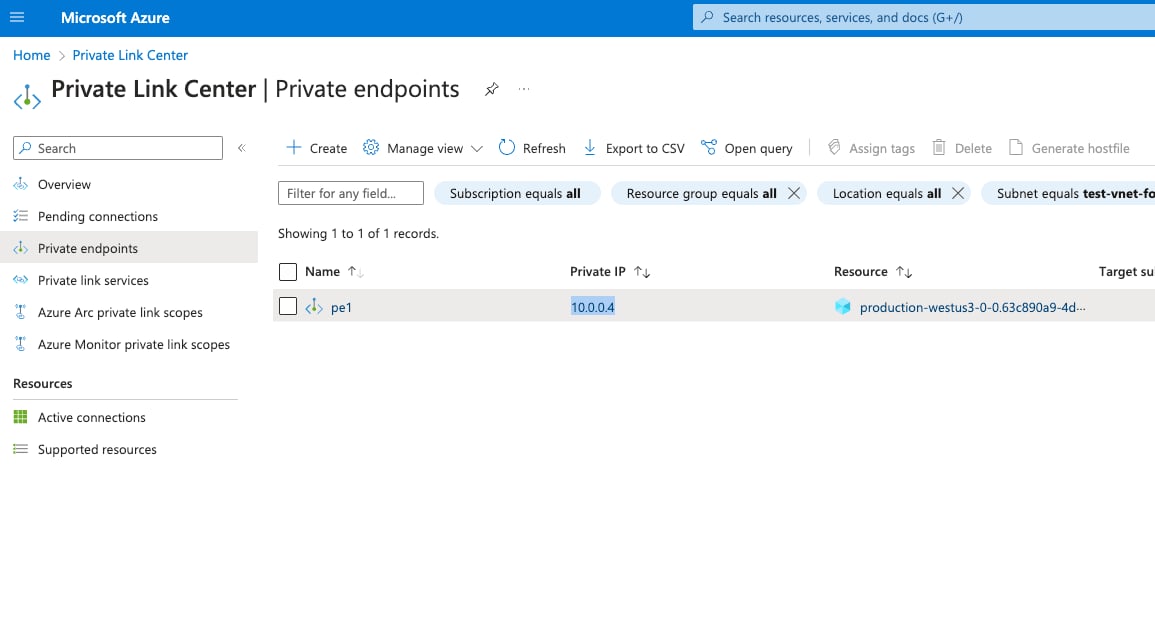
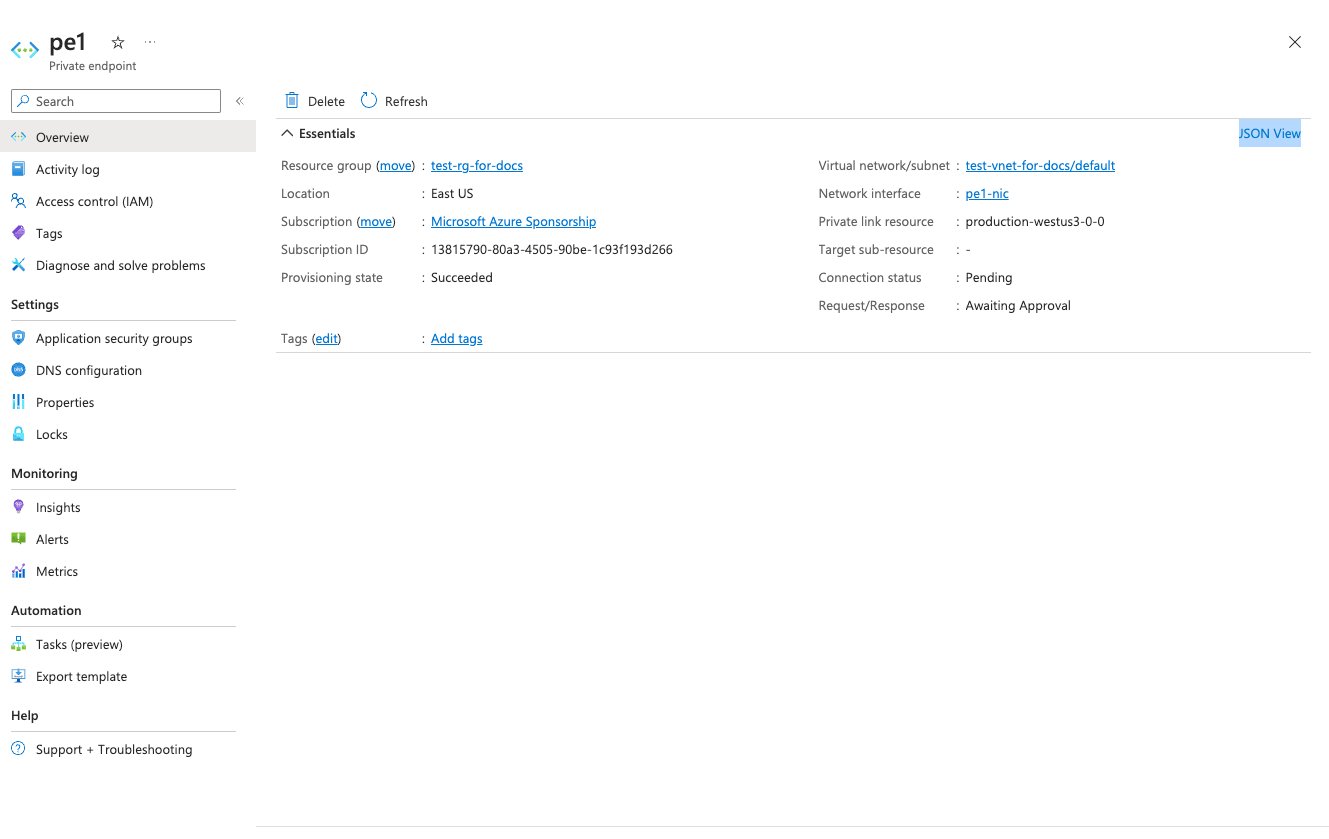
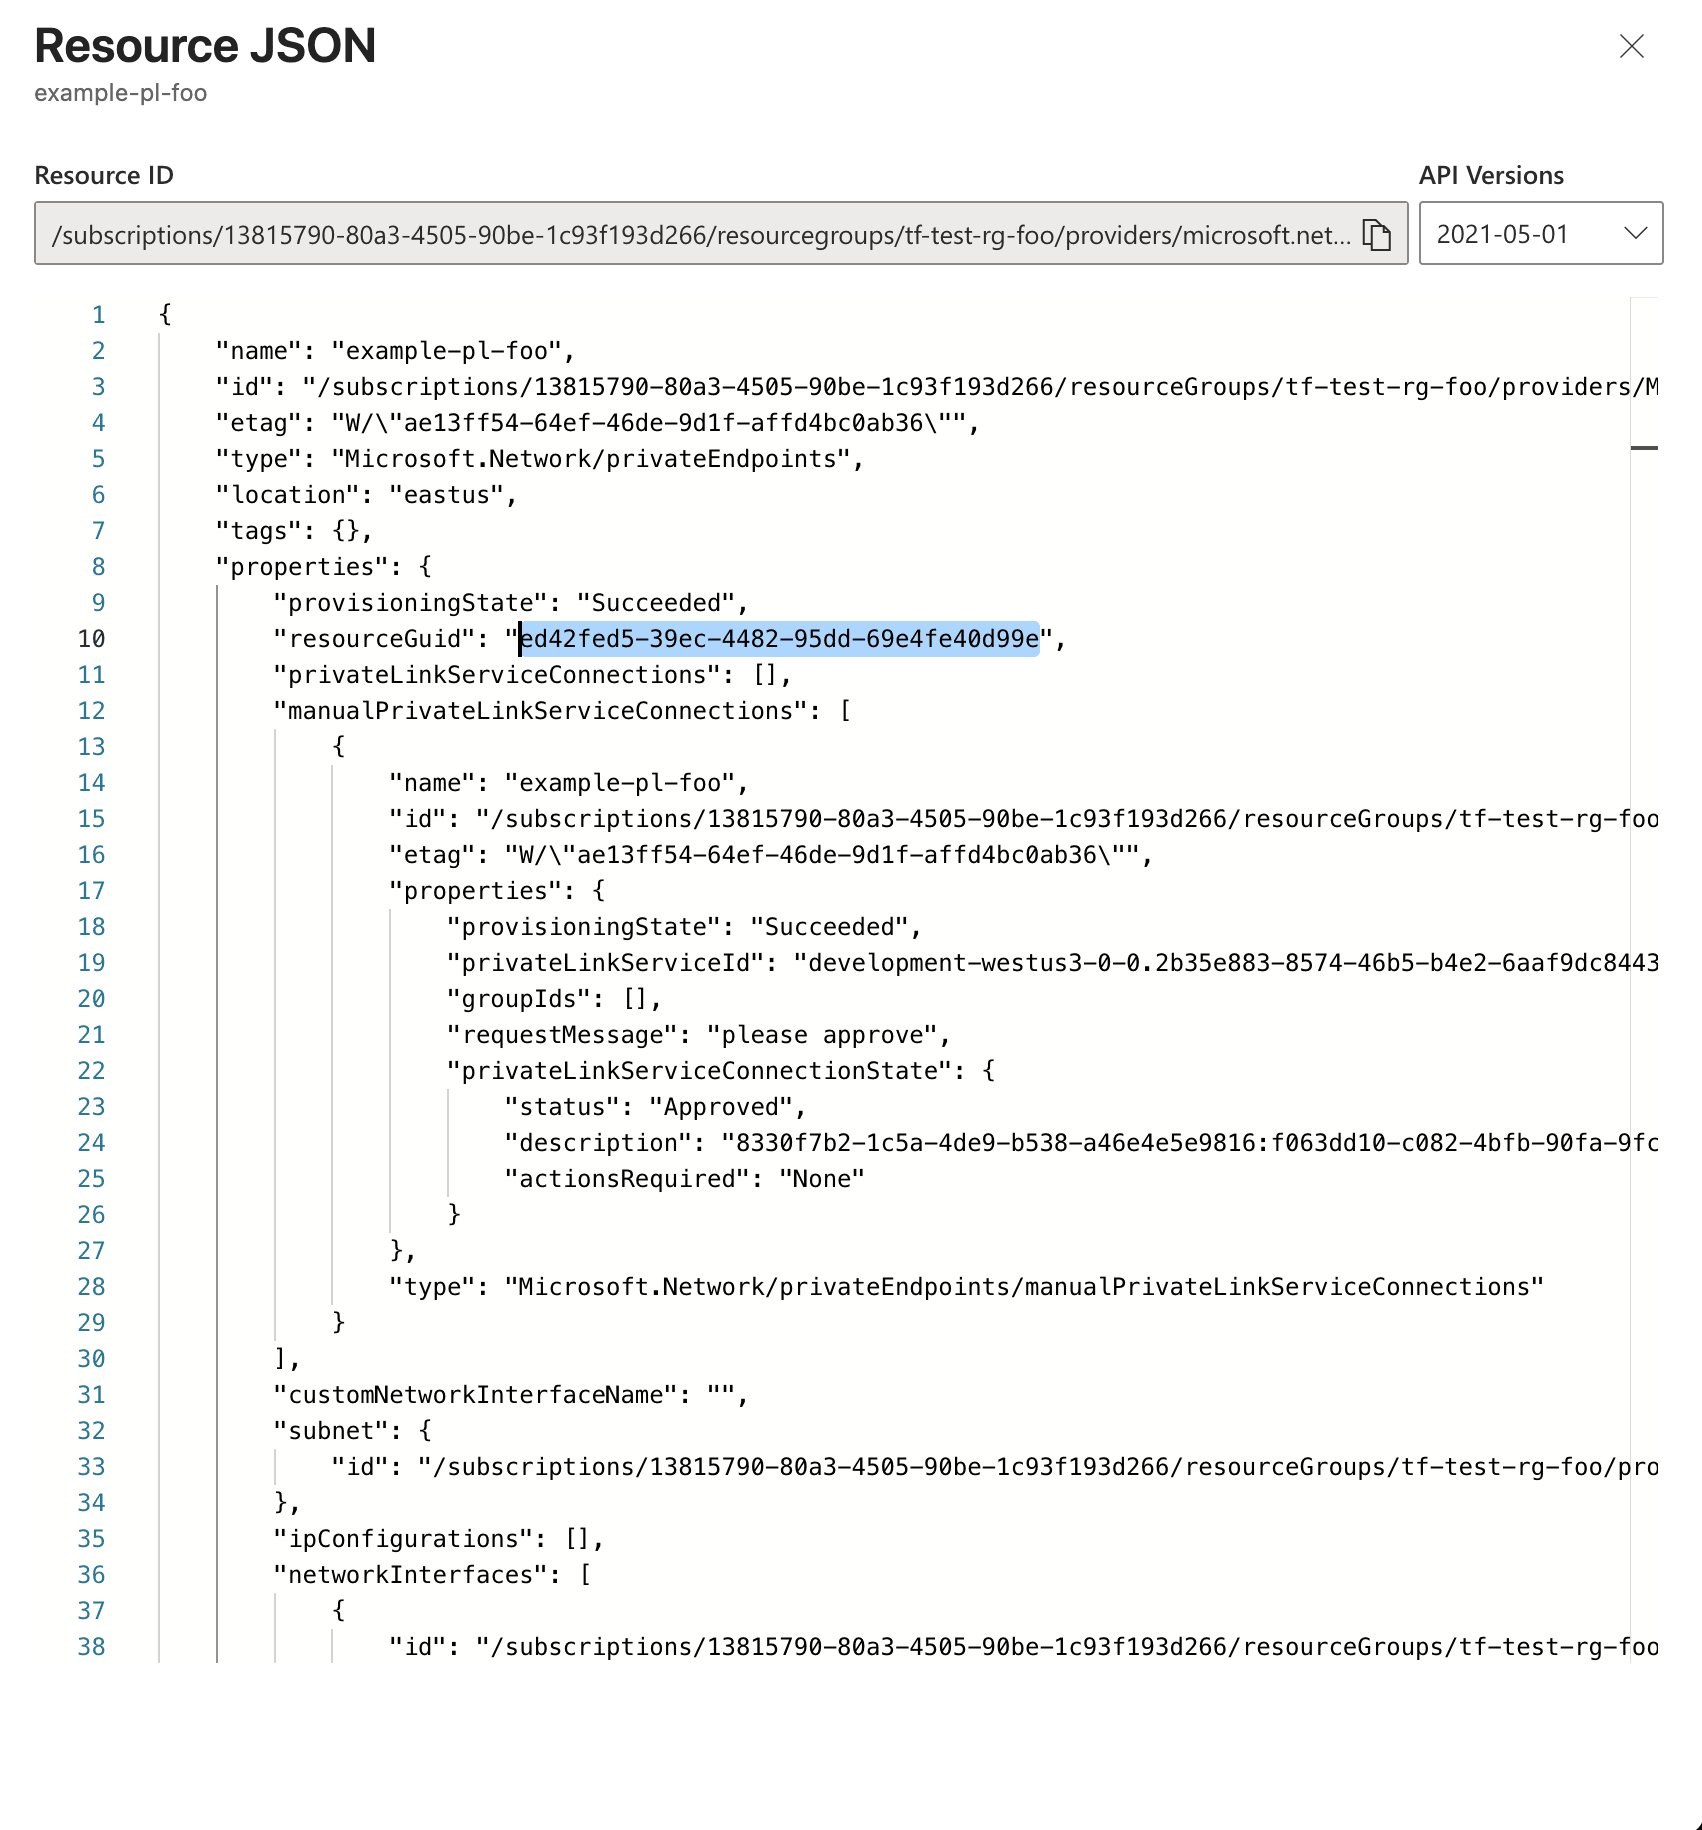
id 필드(Private Endpoint의 Resource ID이며, 형식은 /subscriptions/.../providers/Microsoft.Network/privateEndpoints/<name>)를 복사하십시오. properties 객체 내부에 중첩된 id 필드는 사용하지 마십시오.
권장 메서드: Resource ID 사용
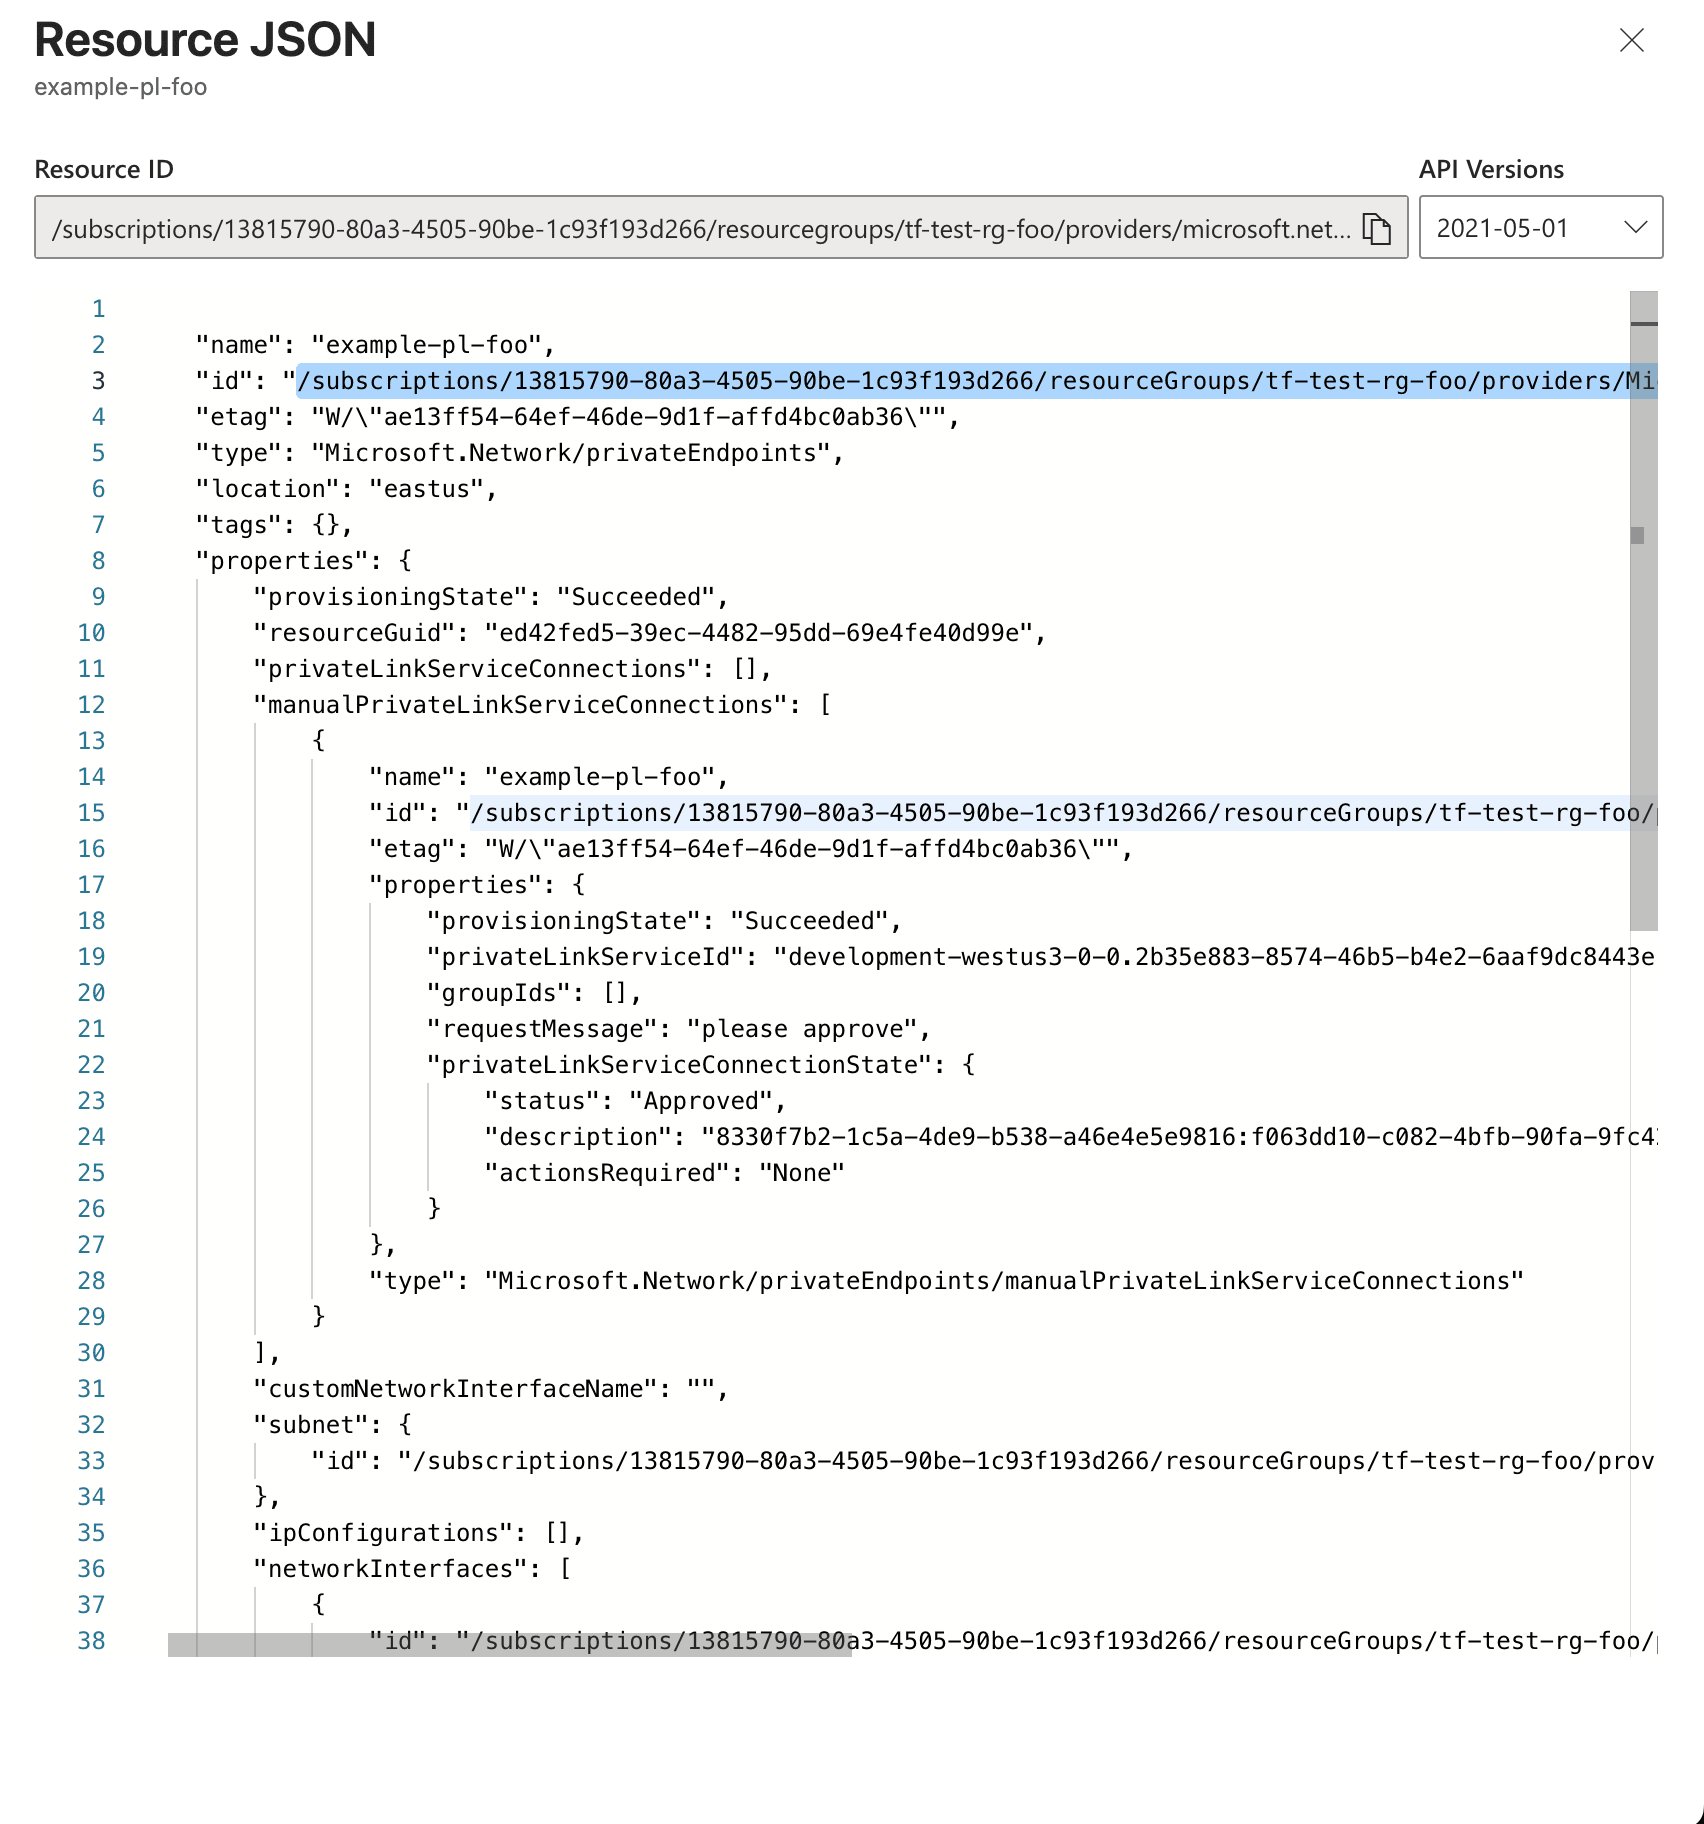
resourceGuid 필드를 찾아 이 값을 복사하십시오.
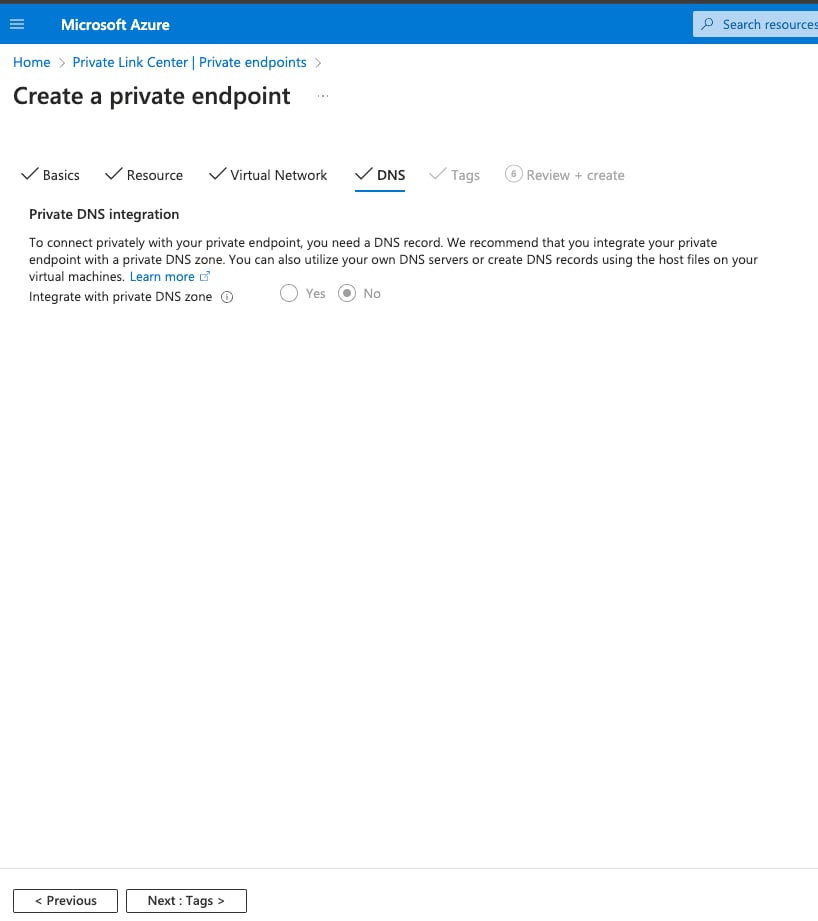
${location_code}.privatelink.azure.clickhouse.cloud)을 생성한 후 VNet에 연결해야 합니다.
옵션 1: Azure Portal 사용
Azure Portal을 사용해 Azure Private DNS 존을 생성하는 방법은 이 가이드를 참고하십시오.
옵션 2: Terraform 사용
다음 Terraform 템플릿을 사용해 Private DNS 존을 생성하십시오:
MyAzureResourceGroup리소스 그룹을 열고${region_code}.privatelink.azure.clickhouse.cloudPrivate DNS 영역을 선택합니다.-
- Record set을 선택합니다.
- Name에
*를 입력합니다. - IP Address에 Private Endpoint에 표시된 IP 주소를 입력합니다.
- OK를 선택합니다.

DNS를 구성하는 방법은 다양합니다. 사용 사례에 맞게 DNS를 설정하십시오.
xxxxxxxxxx.westus3.privatelink.azure.clickhouse.cloud 도메인은 Private Endpoint의 IP를 가리켜야 합니다. (이 예시에서는 10.0.0.4입니다).
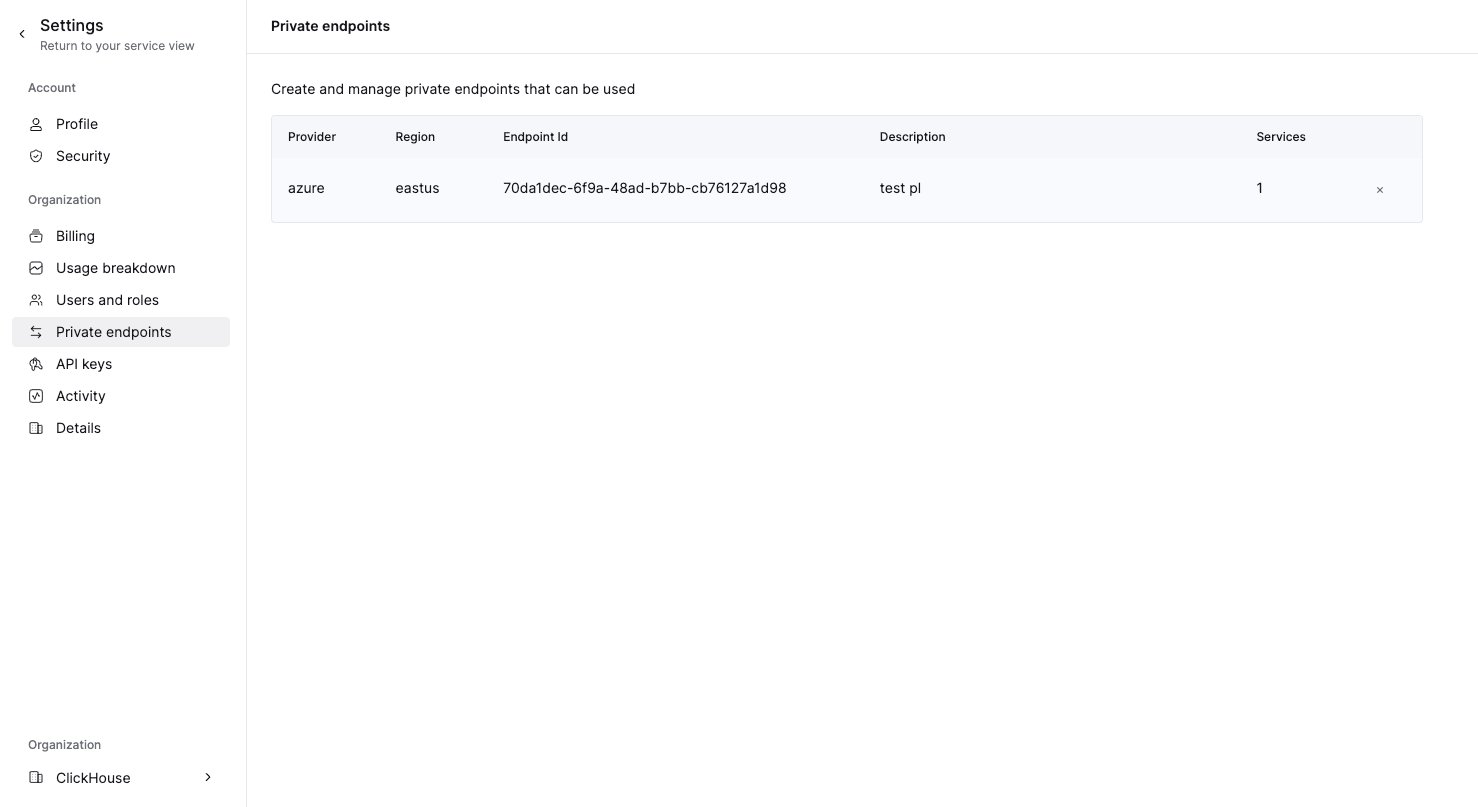
ENDPOINT_ID 환경 변수를 설정합니다.
다음 명령을 실행하여 Private Endpoint를 추가합니다:
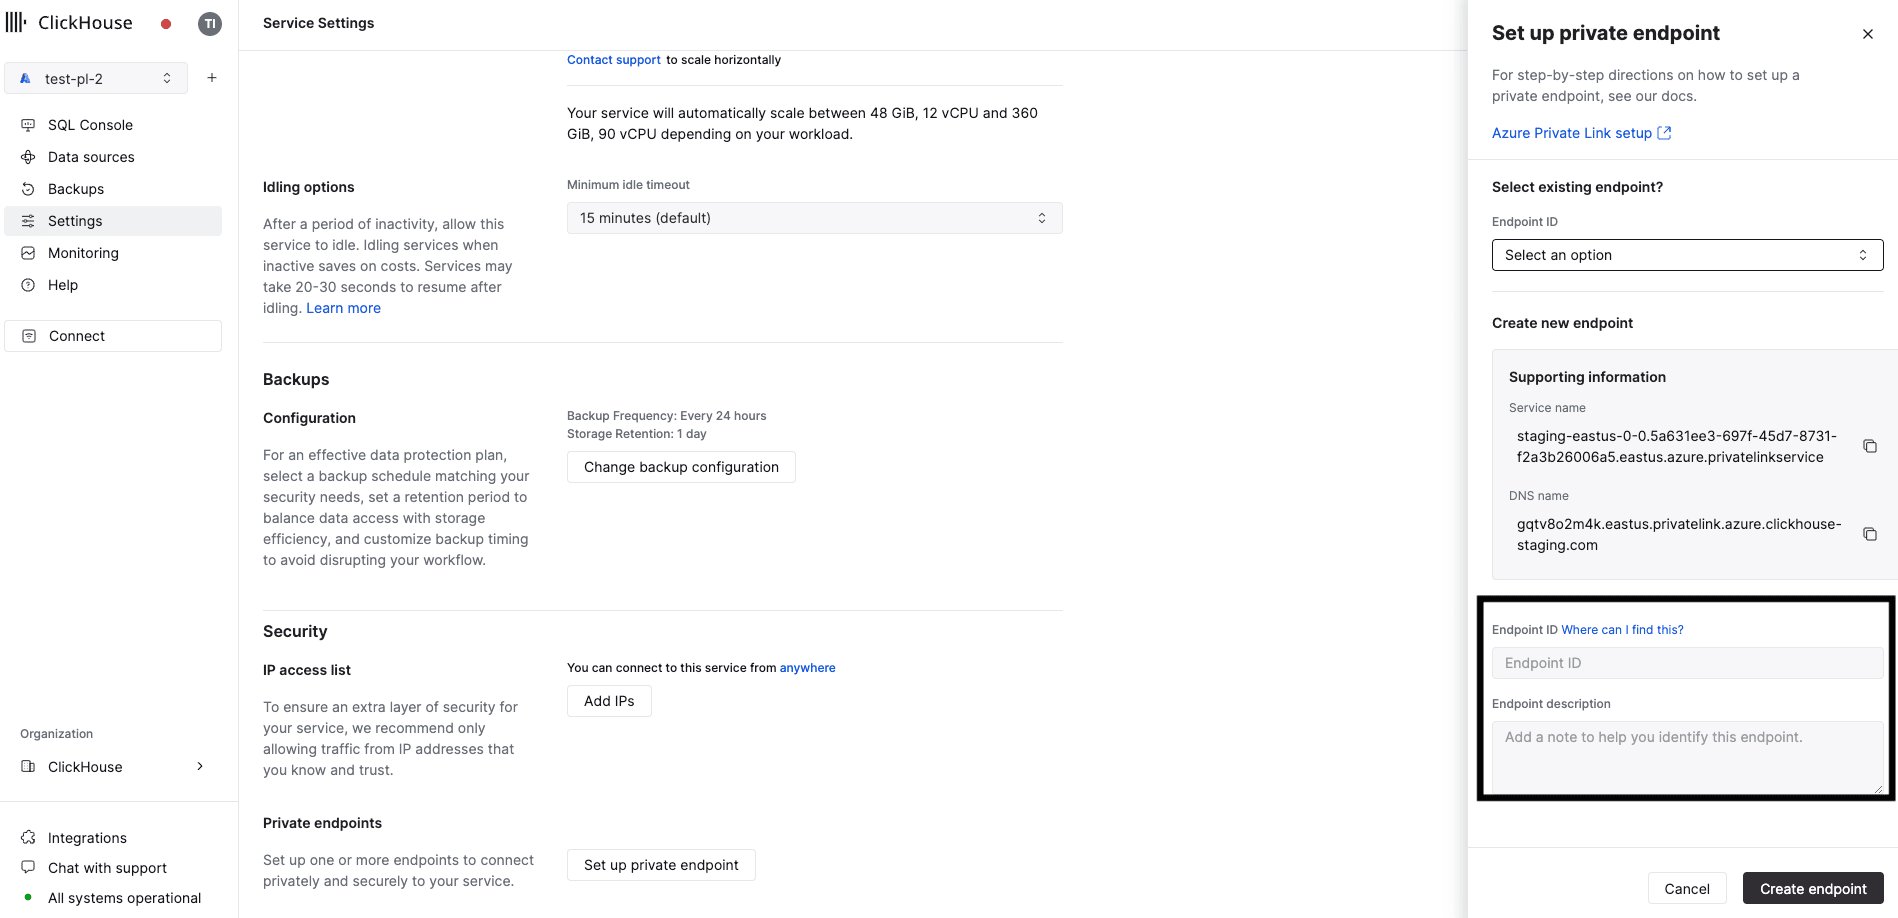
Resource ID를 입력합니다.
기존 PrivateLink connection의 액세스를 허용하려면 기존 endpoint 드롭다운 메뉴를 사용하십시오.
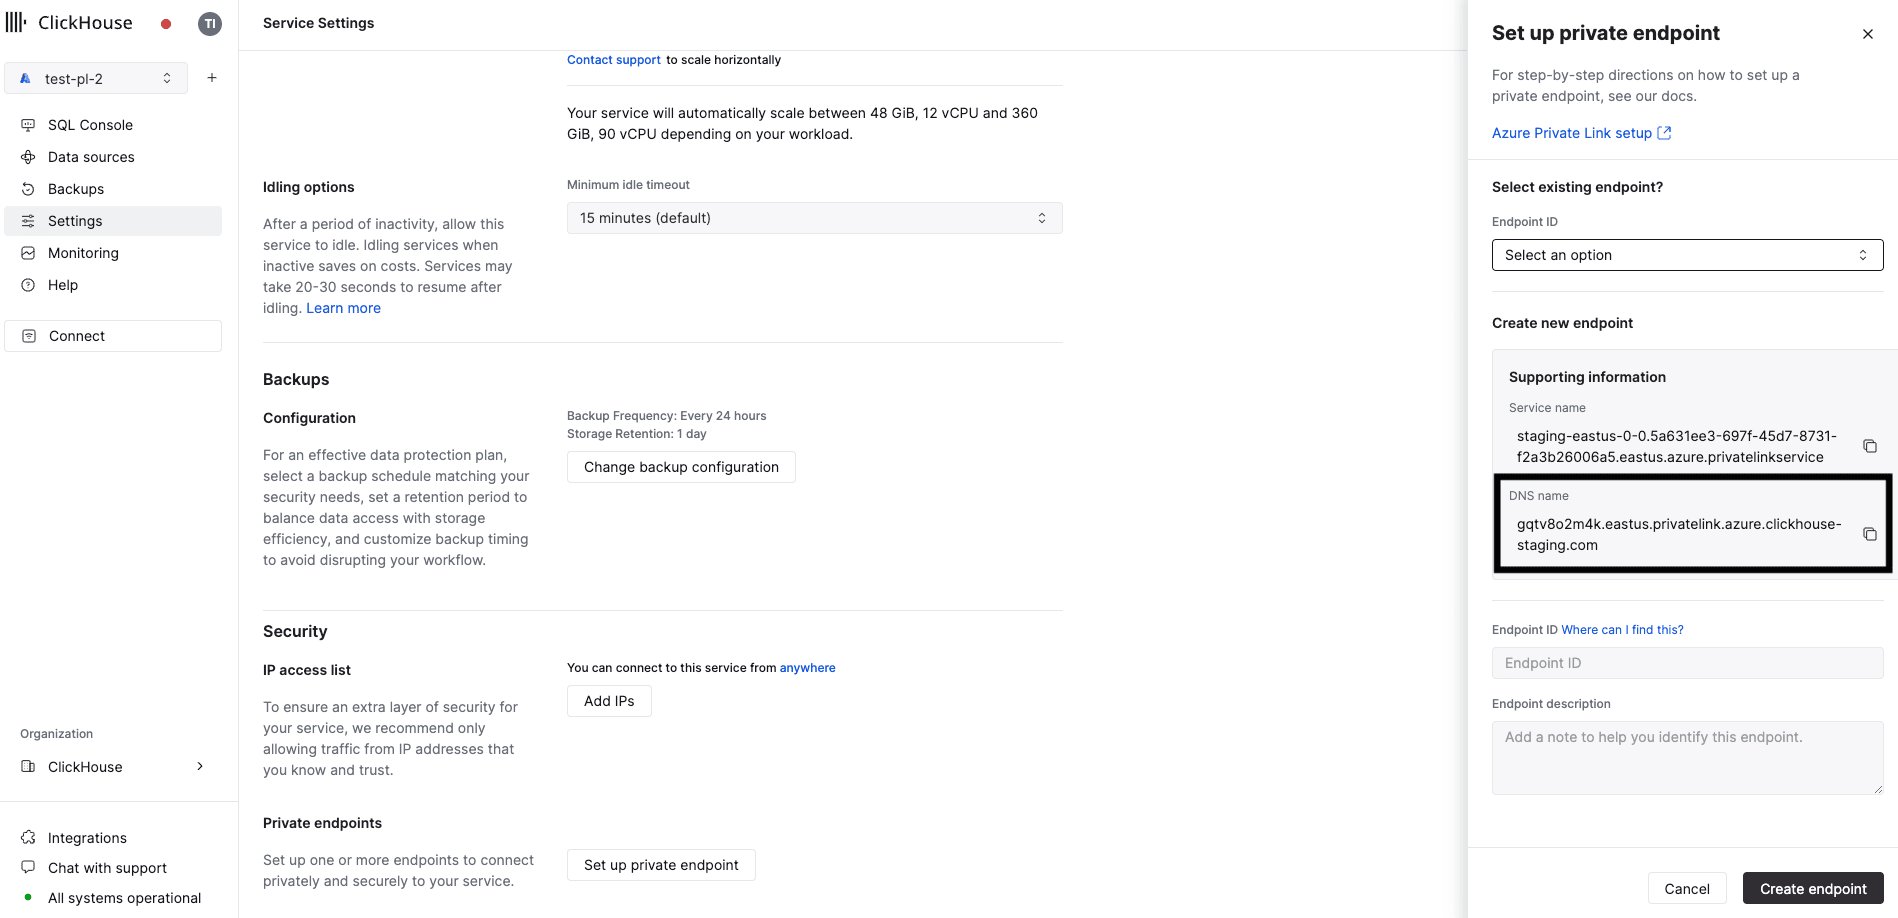
privateDnsHostnameAPI 또는 DNS nameconsole에 해당하는 Private Endpoint를 사용해야 합니다.
ClickHouse Cloud 콘솔에서 설정으로 이동합니다. Set up private endpoint 버튼을 클릭합니다. 열리는 플라이아웃에서 DNS Name을 복사합니다.
xxxxxxx.region_code.privatelink.azure.clickhouse.cloud 호스트명으로의 연결이 Private Link로 라우팅됩니다. 반면 xxxxxxx.region_code.azure.clickhouse.cloud는 인터넷을 통해 라우팅됩니다.
privateDnsHostname을 사용하여 Private Link를 통해 ClickHouse Cloud 서비스에 연결하세요.
다음 명령을 실행하세요:
privateDnsHostnameAPI 또는 DNS nameconsole입니다.
다음과 같은 응답이 반환되어야 합니다:
openssl로 연결 상태를 확인하십시오. Private Link endpoint status가 Accepted 상태인지 확인하십시오.
OpenSSL로 연결할 수 있어야 합니다(출력에 CONNECTED가 표시됨). errno=104는 정상적으로 예상되는 값입니다.