

- 퍼블릭 로드 밸런서 — 인터넷에 노출된 엔드포인트입니다.
- 프라이빗 로드 밸런서 — VPC peering 또는 연결된 네트워크를 통해 접근하는 내부 엔드포인트입니다. 인프라에서 프라이빗 로드 밸런서가 활성화된 경우에만 표시됩니다.
- PrivateLink (AWS) / Private Service Connect (GCP) / Private Link (Azure) — 클라우드 제공업체의 프라이빗 엔드포인트 호스트명입니다. 프라이빗 엔드포인트가 활성화된 경우에만 표시됩니다.
curl) 명령, 네이티브 클라이언트, JDBC, 언어별 클라이언트 스니펫(Python, Node.js, Java, Go, C#)이 포함되므로, 호스트명을 수동으로 수정하지 않고도 필요한 정확한 경로에 맞는 바로 사용 가능한 명령을 복사할 수 있습니다.
드롭다운에는 인프라에서 활성화된 경로만 표시되며, 목록은 대화상자를 열 때마다 갱신됩니다. 새로 활성화된 프라이빗 로드 밸런서 또는 PrivateLink 엔드포인트는 Connect를 다음에 열면 전파 지연 없이 바로 표시됩니다. 사용할 수 있는 경로가 하나뿐이면 해당 엔드포인트가 선택된 상태로 드롭다운이 비활성화되어 표시됩니다.
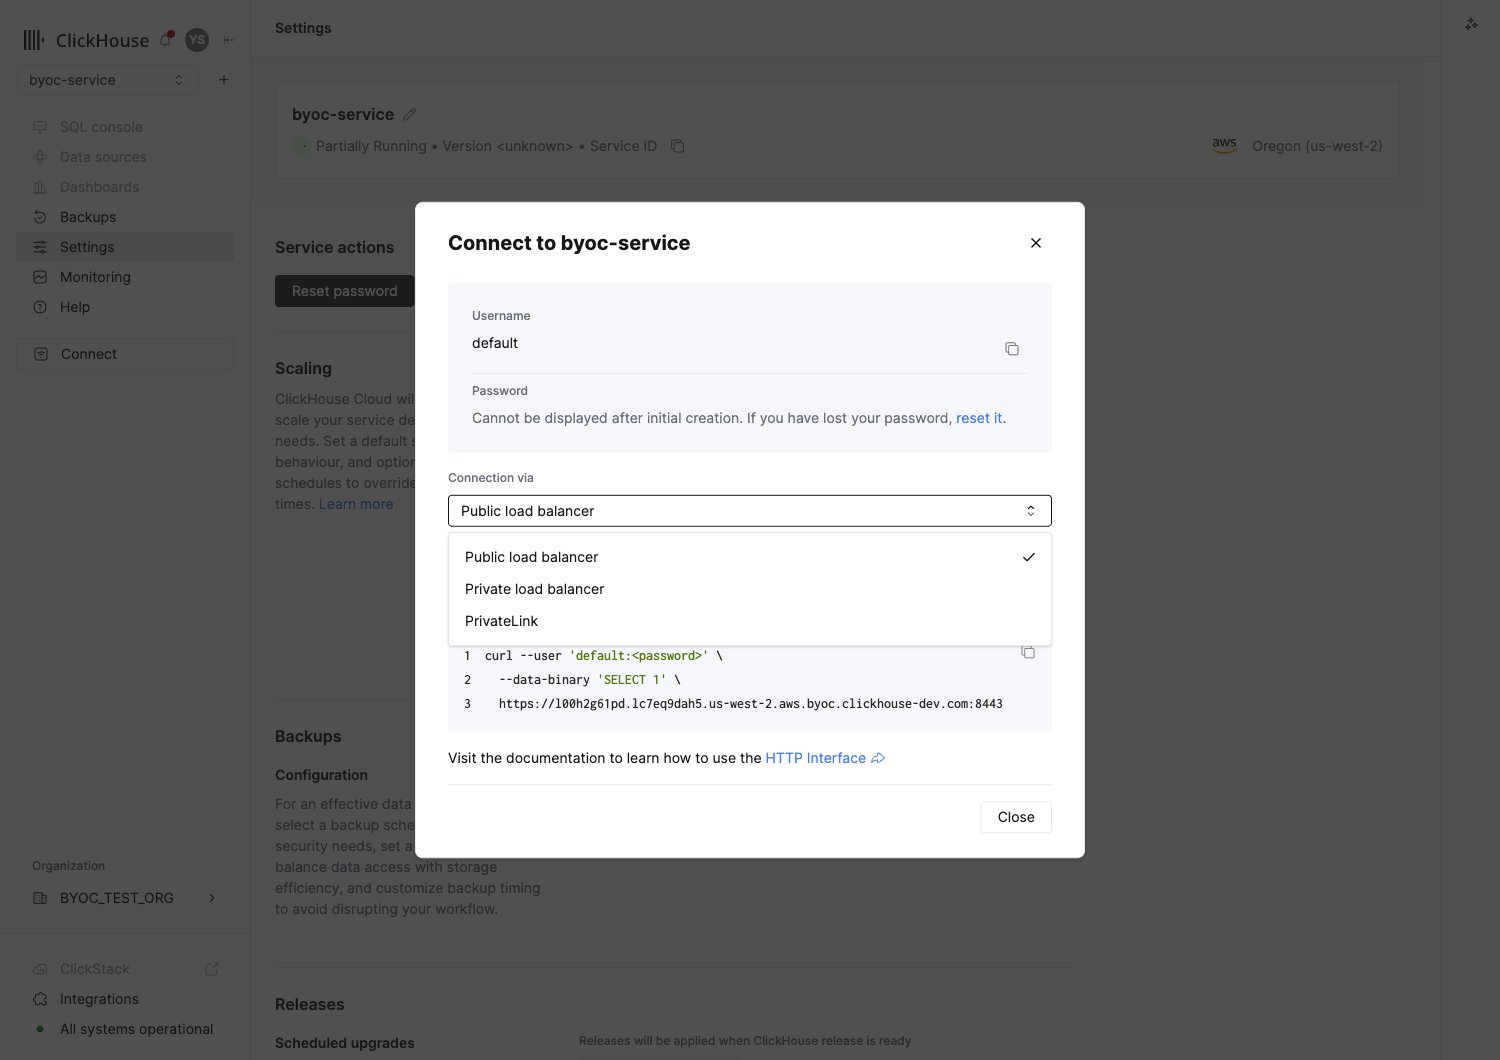
- 액세스: 공용 인터넷을 통해 액세스할 수 있습니다
- 사용 사례: 다양한 위치나 네트워크에서 연결해야 하는 애플리케이션 및 사용자에게 적합합니다
- 보안: TLS 암호화와 IP 필터링으로 보호됩니다(권장)
- ClickHouse Cloud 콘솔에서 서비스 엔드포인트를 확인하세요. 엔드포인트는 서비스의 “Connect” 섹션에 표시됩니다.
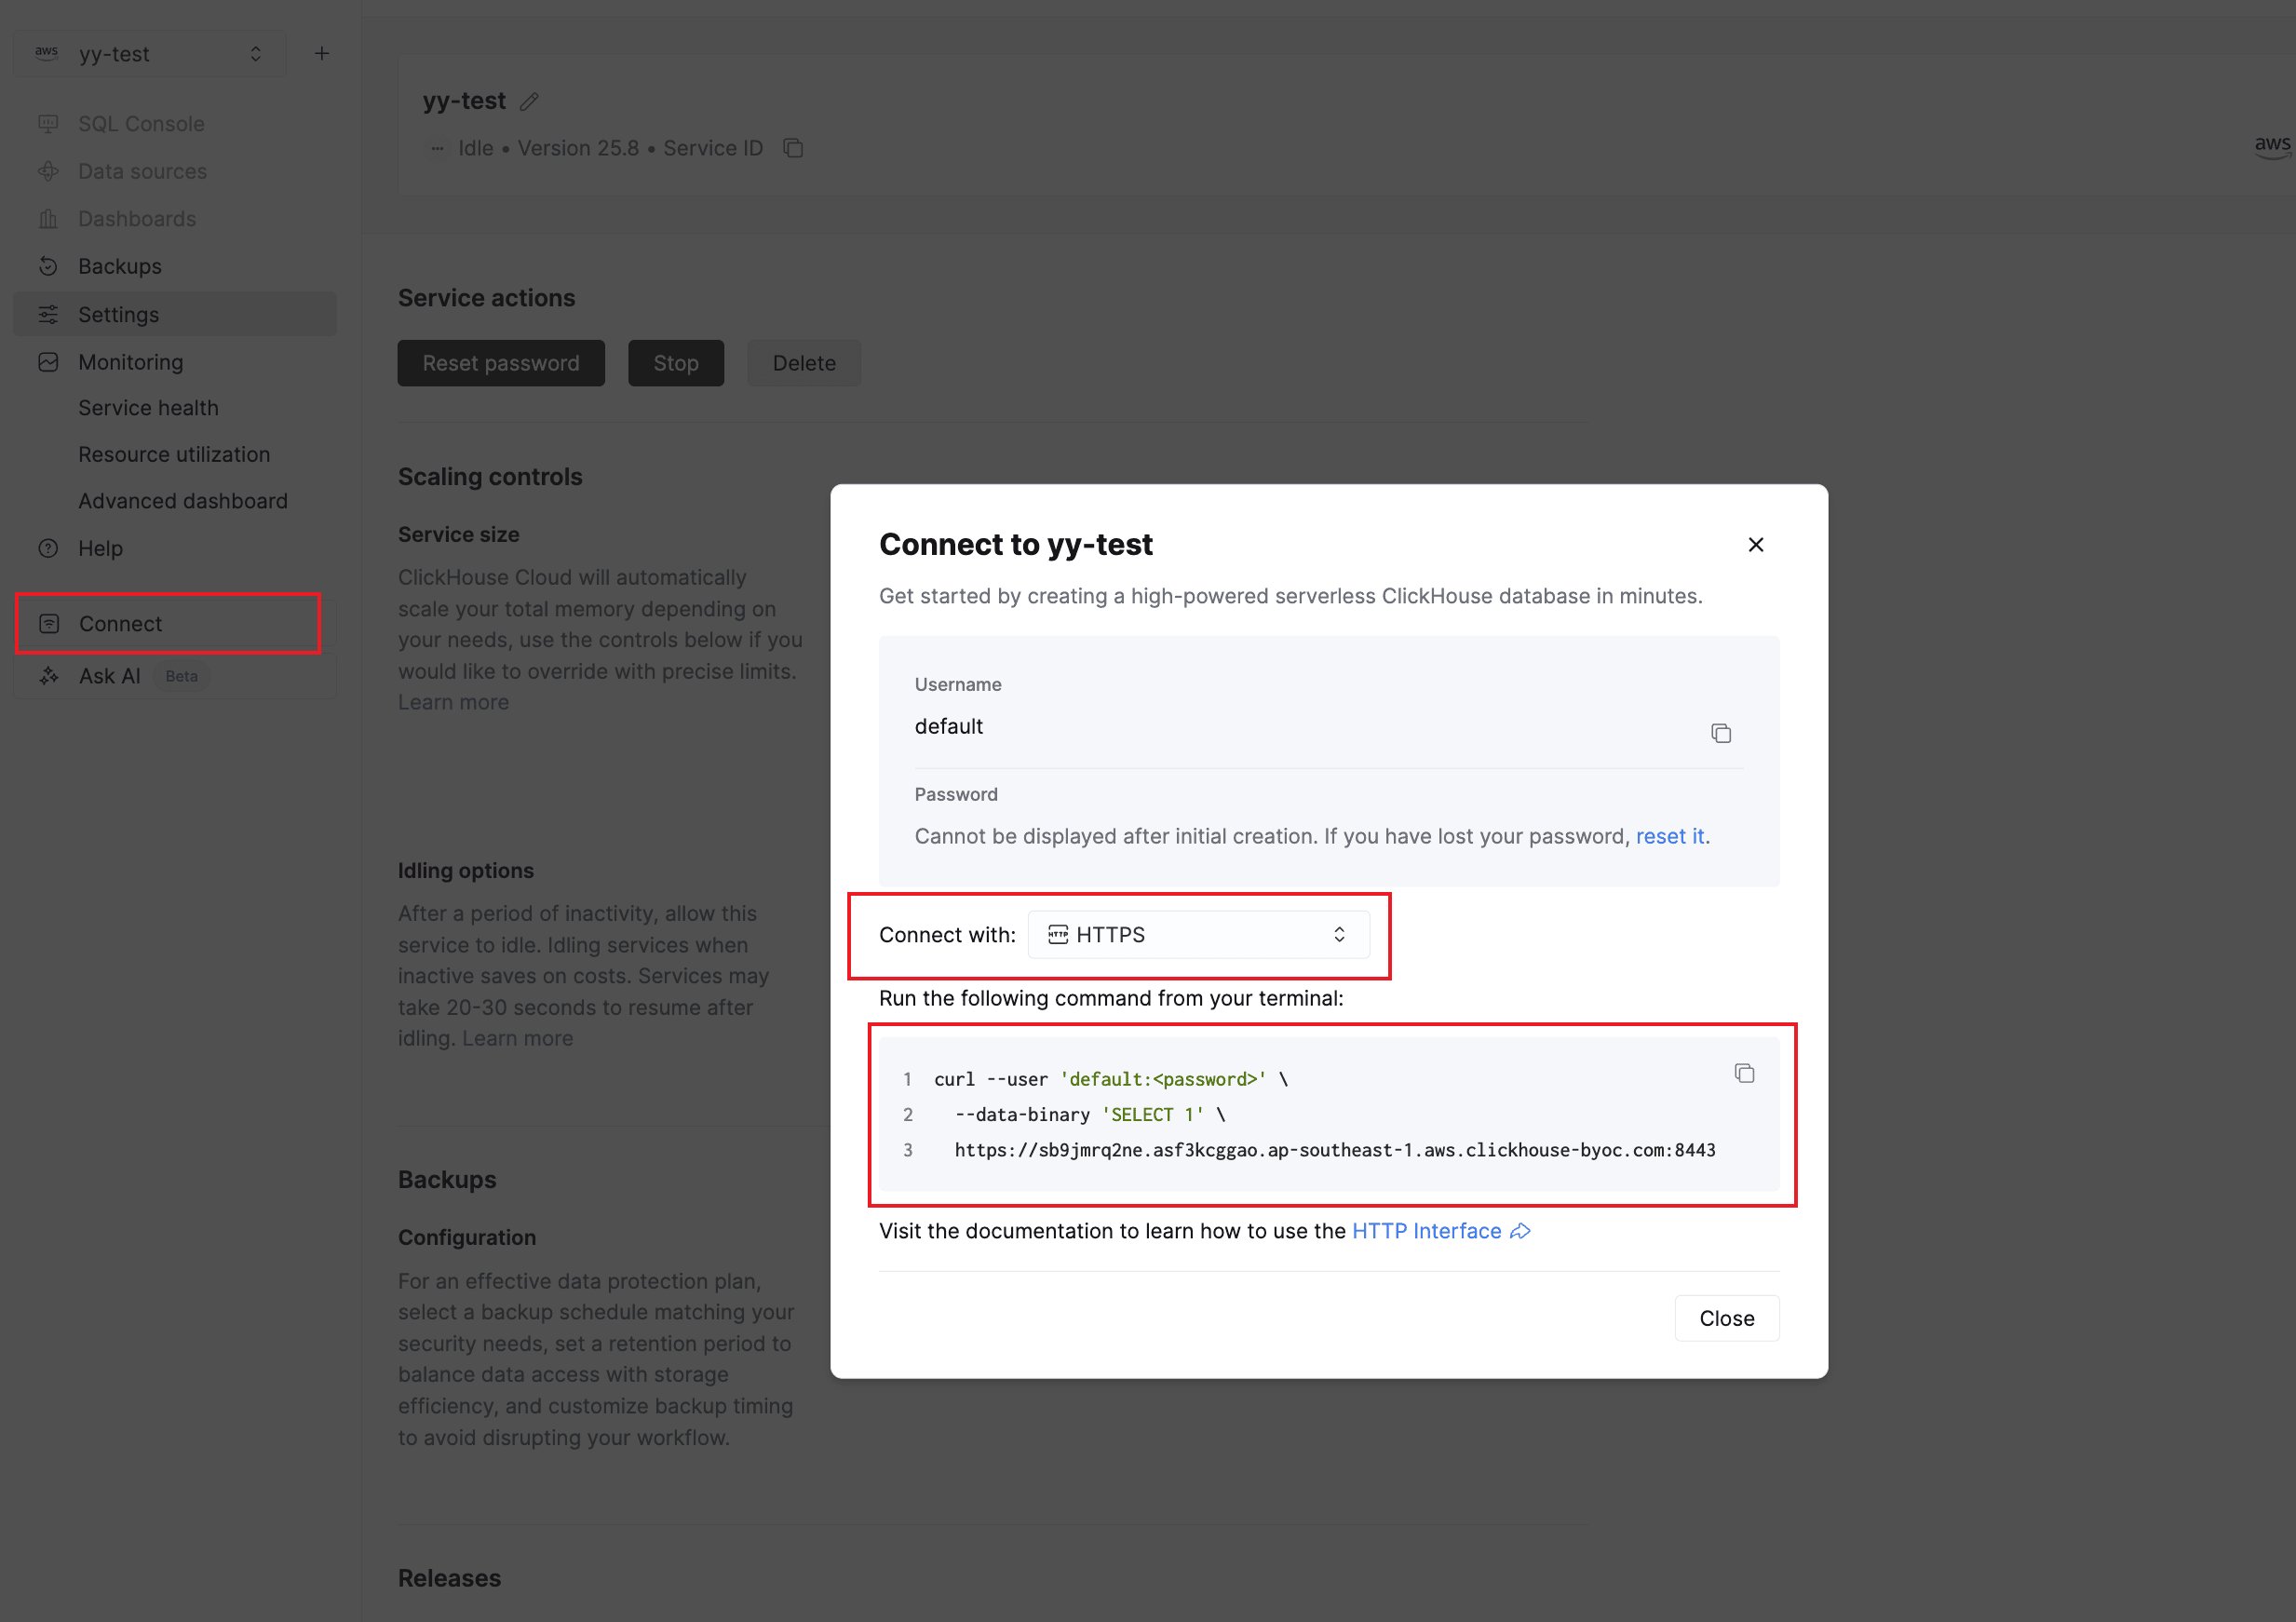
aws 세그먼트는 클라우드 제공업체를 나타냅니다. 해당 클라우드에 배포하는 경우 gcp 또는 azure가 됩니다.
공용 로드 밸런서를 사용하는 경우, 허용된 IP 주소 또는 CIDR 대역으로만 액세스를 제한할 수 있도록 IP 필터링(IP 액세스 목록)을 사용하는 것을 강력히 권장합니다.
IP 필터링에 대한 자세한 내용은 IP 액세스 목록 문서를 참조하십시오.
프라이빗 로드 밸런서는 연결된 네트워크(예: 피어링된 VPC/VNet) 내부에서만 접근할 수 있도록 ClickHouse 서비스에 대한 내부 액세스를 제공합니다. 이는 고객 관리형 VPC를 사용할 때의 기본 구성입니다.
- 액세스: 프라이빗 네트워크 인프라 내부에서만 접근할 수 있습니다
- 사용 사례: 동일한 클라우드 환경에서 실행되거나 VPC/VNet peering으로 연결된 애플리케이션에 적합합니다
- 보안: 트래픽이 프라이빗 네트워크 내부에서만 오가므로 공용 인터넷에는 노출되지 않습니다
- ClickHouse Cloud 콘솔에서 BYOC 인프라에 대해 프라이빗 로드 밸런서 활성화(아직 활성화되지 않은 경우)를 수행하십시오. 자세한 내용은 Load Balancers를 참조하십시오.
-
네트워크 연결 확인:
- VPC/VNet peering의 경우: peering 설정을 완료하십시오(Private Networking Setup 참조).
- 기타 프라이빗 네트워크의 경우: BYOC VPC/VNet에 연결할 수 있도록 라우팅이 구성되어 있는지 확인하십시오.
-
프라이빗 엔드포인트 확인:
프라이빗 엔드포인트는 ClickHouse Cloud 콘솔에서 해당 서비스의 “Connect” 섹션에서 확인할 수 있습니다. 프라이빗 엔드포인트는 퍼블릭 엔드포인트와 동일한 형식을 따르지만, 서비스 ID 부분에
-private접미사가 추가됩니다. 예시는 다음과 같습니다.- 퍼블릭 엔드포인트:
sb9jmrq2ne.asf3kcggao.ap-southeast-1.aws.clickhouse-byoc.com - 프라이빗 엔드포인트:
sb9jmrq2ne-private.asf3kcggao.ap-southeast-1.aws.clickhouse-byoc.com
-private호스트명을 직접 만들기보다는 Connect 대화상자의 Connection via 드롭다운에서 Private load balancer를 선택해 엔드포인트와 미리 준비된 연결 명령을 바로 복사하십시오. - 퍼블릭 엔드포인트:
- 액세스: 클라우드 제공업체의 관리형 서비스를 통한 프라이빗 연결
- 네트워크 격리: 트래픽이 공용 인터넷을 전혀 거치지 않습니다
- 사용 사례: 최고 수준의 보안과 네트워크 격리가 필요한 Enterprise 배포
- 이점:
- VPC peering이 필요하지 않음
- 네트워크 아키텍처 단순화
- 보안 및 컴플라이언스 수준 향상
vpce, GCP에서는 p, Azure에서는 privatelink가 추가됩니다. 예시:
- 퍼블릭 엔드포인트(AWS):
h5ju65kv87.mhp0y4dmph.us-west-2.aws.clickhouse-byoc.com - PrivateLink 엔드포인트(AWS):
h5ju65kv87.vpce.mhp0y4dmph.us-west-2.aws.clickhouse-byoc.com - Private Service Connect 엔드포인트(GCP):
h5ju65kv87.p.mhp0y4dmph.us-central1.gcp.clickhouse-byoc.com - Private Link 엔드포인트(Azure):
h5ju65kv87.privatelink.mhp0y4dmph.westus3.azure.clickhouse-byoc.com
- AWS: VPC 엔드포인트 ID(AWS 설정 가이드 참조)
- GCP: PSC Connection ID(GCP 설정 가이드 참조)
- Azure: Private Endpoint Resource ID(Azure 설정 가이드 참조)
연결 문제가 발생하는 경우:
- 엔드포인트 접근성 확인: 올바른 엔드포인트(퍼블릭 또는 프라이빗)를 사용하고 있는지 확인하십시오
- IP 필터 확인: 퍼블릭 로드 밸런서를 사용하는 경우, IP 주소가 허용 목록에 포함되어 있는지 확인하십시오
- 네트워크 연결 확인: 프라이빗 연결의 경우, VPC/VNet peering 또는 프라이빗 엔드포인트가 올바르게 구성되어 있는지 확인하십시오
- 보안 그룹 확인: 프라이빗 로드 밸런서를 사용하는 경우, 보안 그룹 규칙이 소스 네트워크의 트래픽을 허용하는지 확인하십시오
- 엔드포인트 허용 목록 확인: PrivateLink, Private Service Connect 또는 Private Link의 경우, Endpoint ID가 ClickHouse 서비스의 허용 목록에 추가되었는지 확인하십시오
- 인증 검토: 올바른 자격 증명(username 및 password)을 사용하고 있는지 확인하십시오
- 지원 문의: 문제가 계속되면 ClickHouse 지원팀에 문의하십시오