

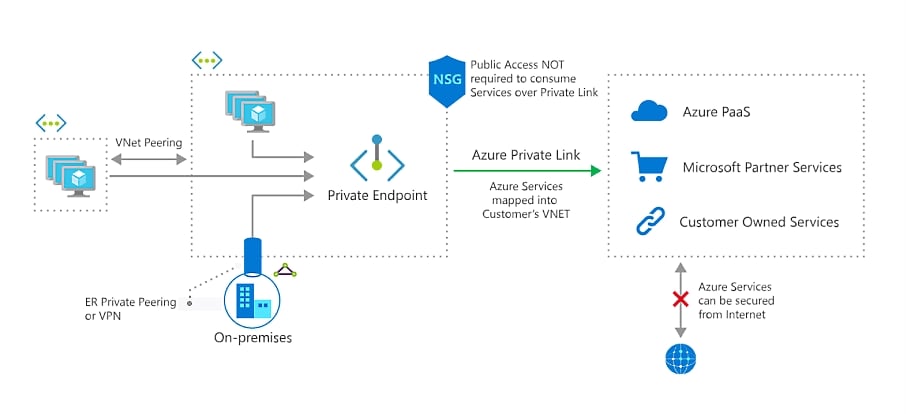
リージョン間トラフィックには追加料金が発生する場合があります。最新の Azure ドキュメントを確認してください。
- プライベートリンク用の Azure connection alias を取得する
- Azure でプライベート エンドポイントを作成する
- プライベート エンドポイントの リソース ID を ClickHouse Cloud 組織に追加する
- プライベート エンドポイントの リソース ID をサービスの許可リストに追加する
- プライベートリンクを使用して ClickHouse Cloud サービスにアクセスする
ClickHouse Cloud Azure PrivateLink は、resourceGUID から Resource ID フィルターの使用へ移行しました。後方互換性があるため resourceGUID を引き続き使用することもできますが、Resource ID フィルターへの切り替えを推奨します。移行するには、Resource ID を使用して新しいエンドポイントを作成し、それをサービスにアタッチしたうえで、古い resourceGUID ベースのエンドポイントを削除してください。
Service name と DNS name を控えておきます。
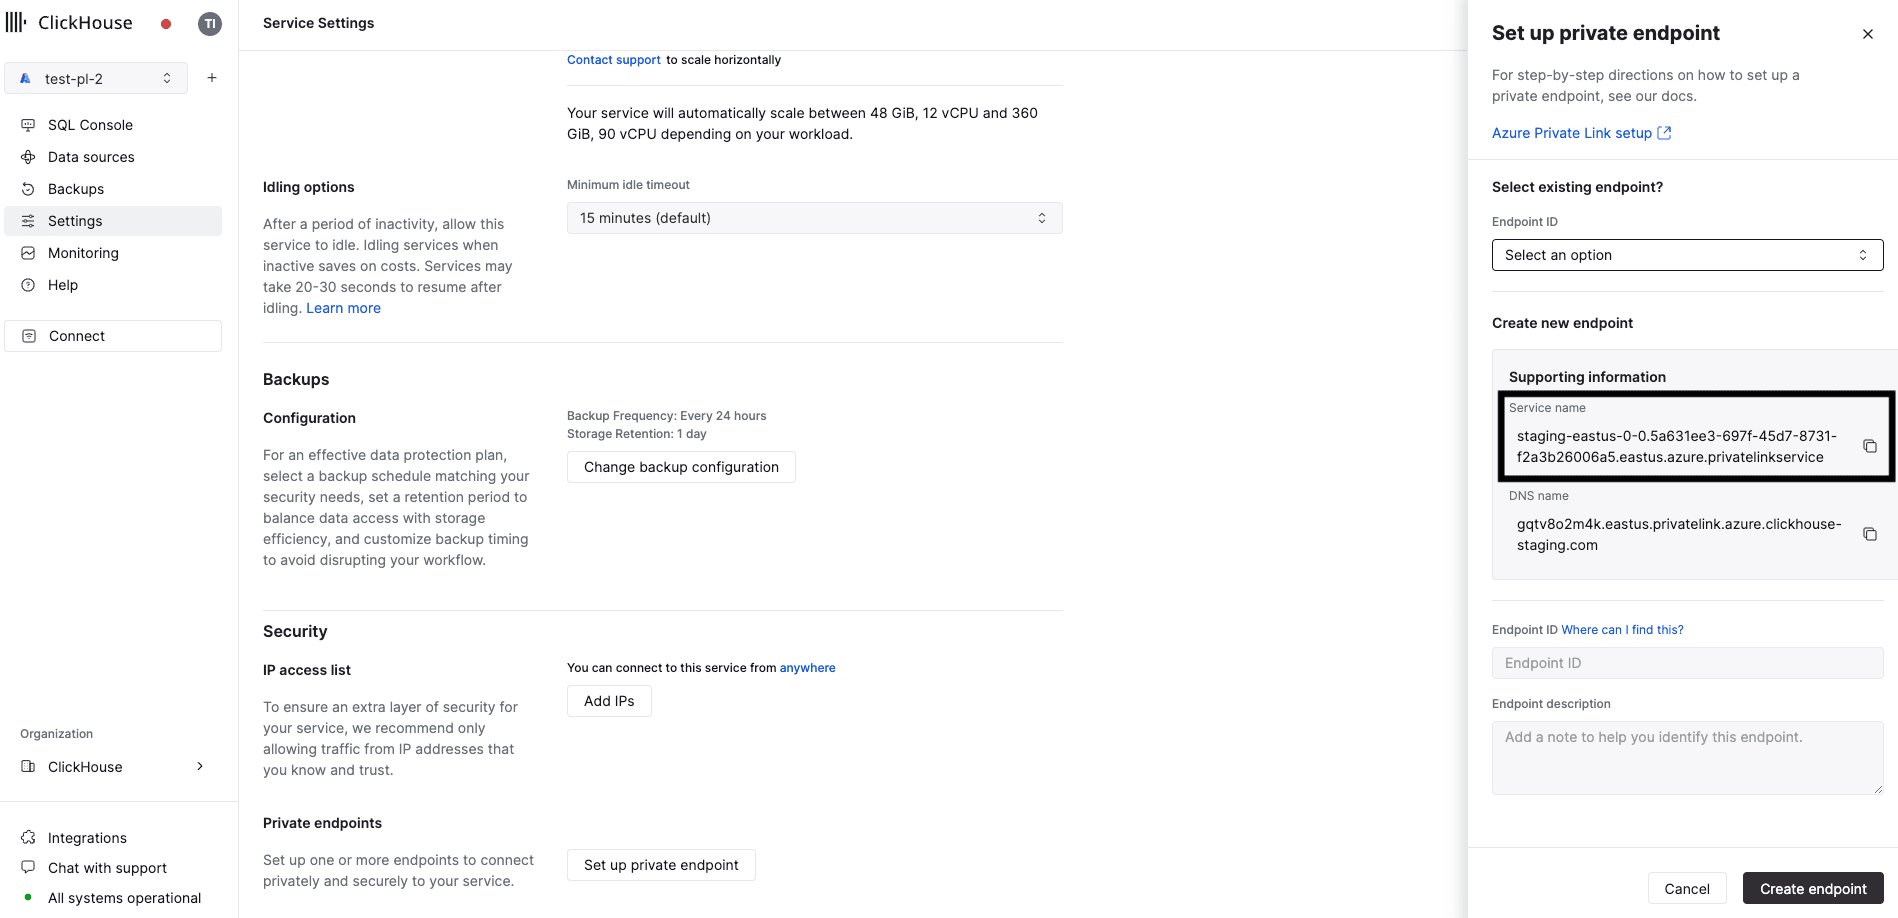
Service name と DNS name を控えておきます。これらは次の手順で必要になります。
開始する前に、ClickHouse Cloud API キーが必要です。新しいキーを作成するか、既存のキーを使用できます。
API キーを用意したら、コマンドを実行する前に次の環境変数を設定してください。
INSTANCE_ID を取得します:
endpointServiceId を控えておいてください。次の手順で使用します。
このセクションでは、Azure でプライベート エンドポイントを作成します。Azure Portal または Terraform のいずれかを使用できます。
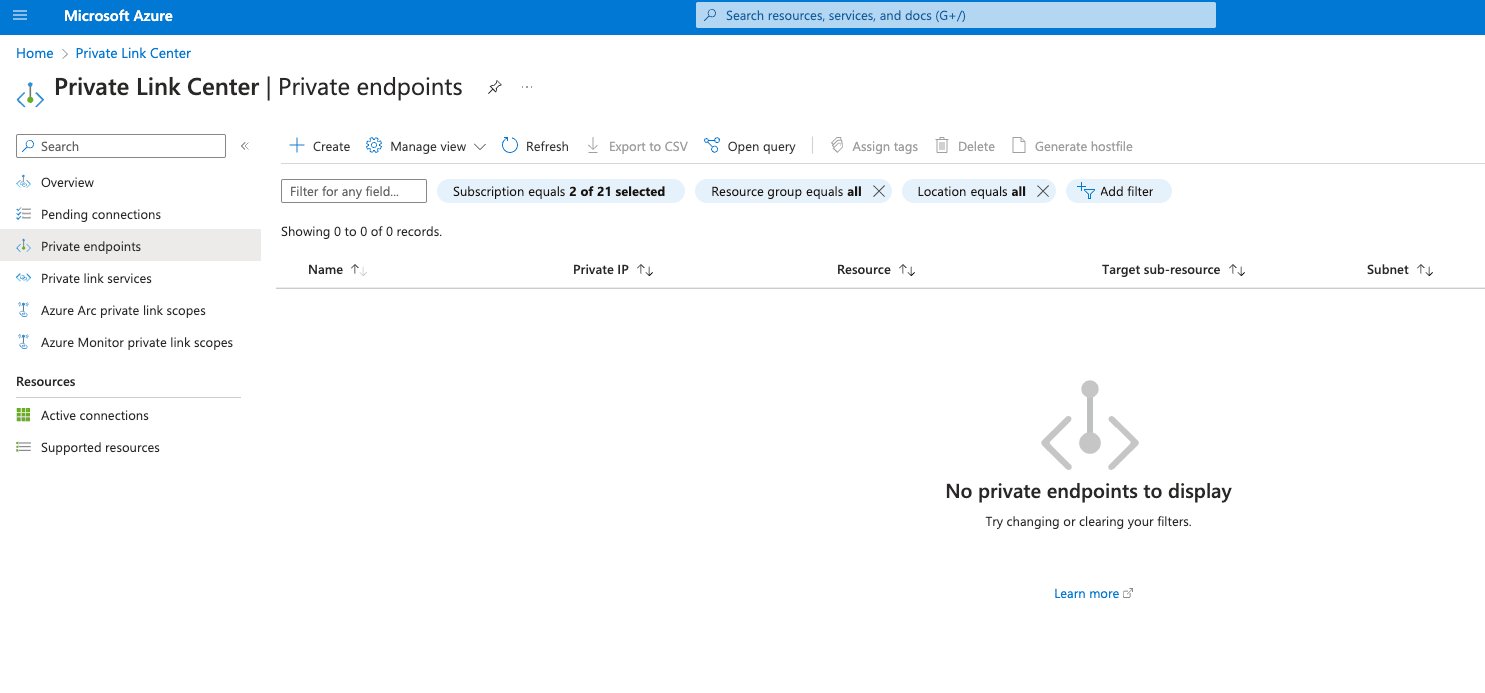
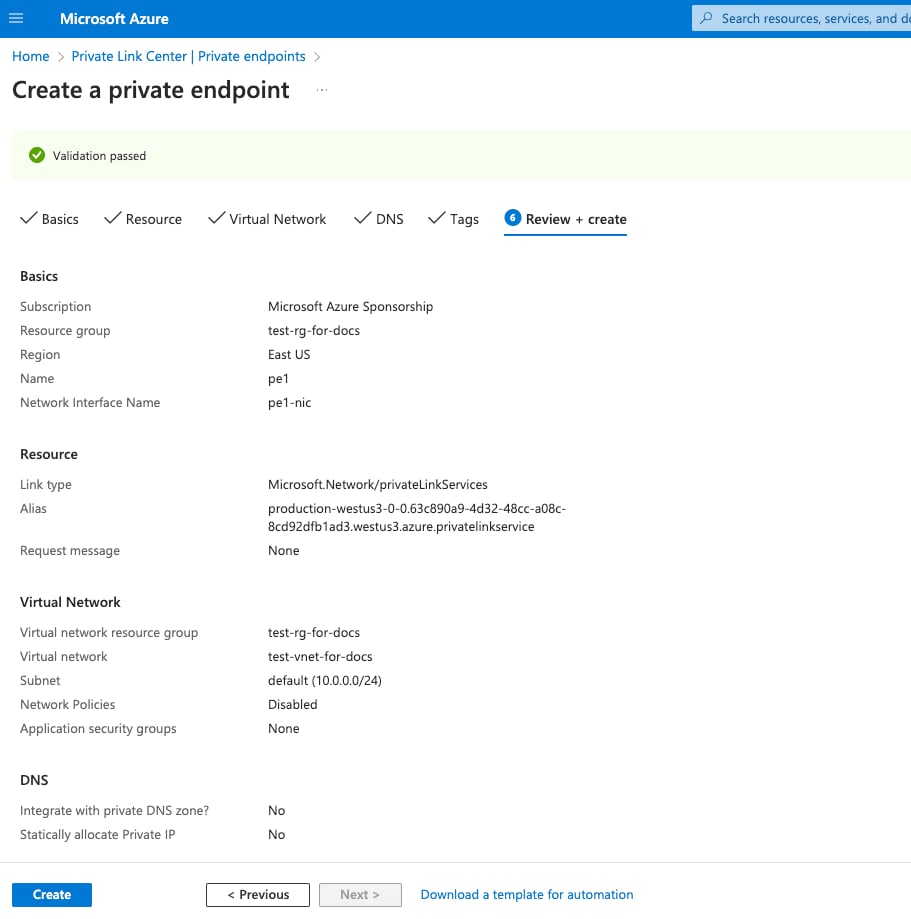
Azure Portal で、Private Link Center → Private Endpoints を開きます。
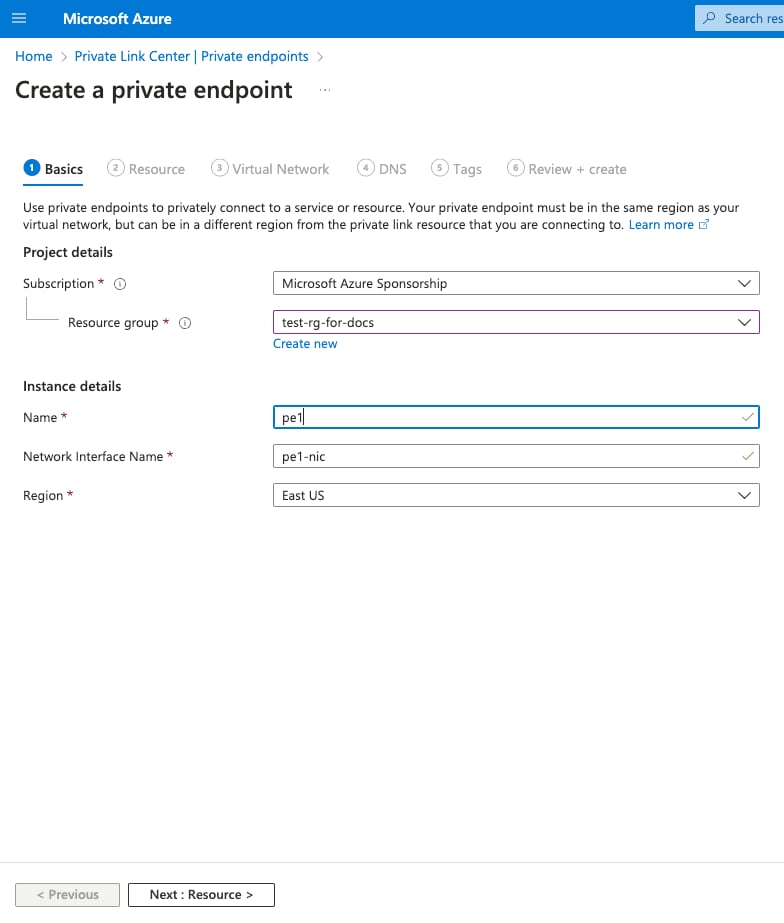
次の画面で、以下のオプションを設定します。
- Subscription / Resource Group: プライベート エンドポイント用の Azure サブスクリプションとリソース グループを選択します。
- Name: プライベート エンドポイント の名前を設定します。
- Region: プライベートリンク経由で ClickHouse Cloud に接続する VNet がデプロイされているリージョンを選択します。
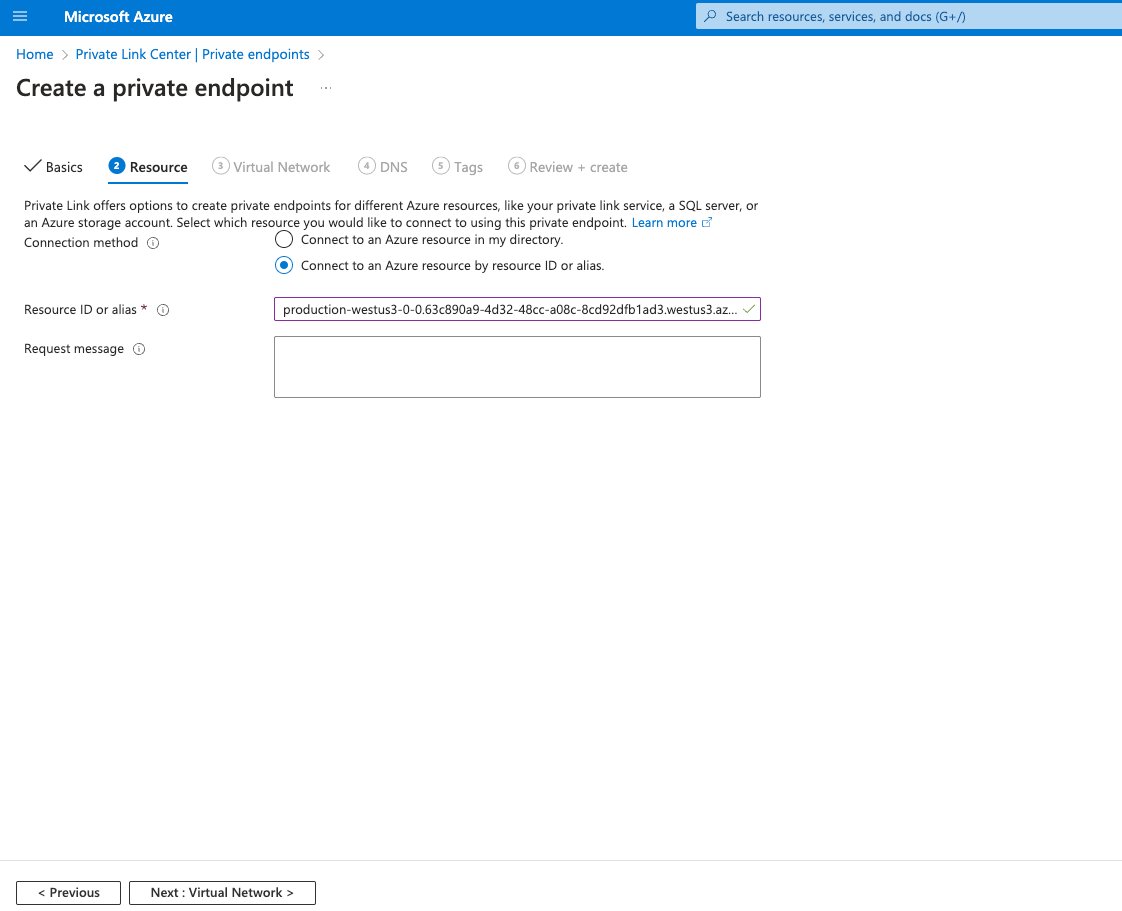
Connect to an Azure resource by resource ID or alias オプションを選択します。 Resource ID or alias には、Private Link 用の Azure connection alias を取得する 手順で取得した
endpointServiceId を使用します。
Next: Virtual Network ボタンをクリックします。
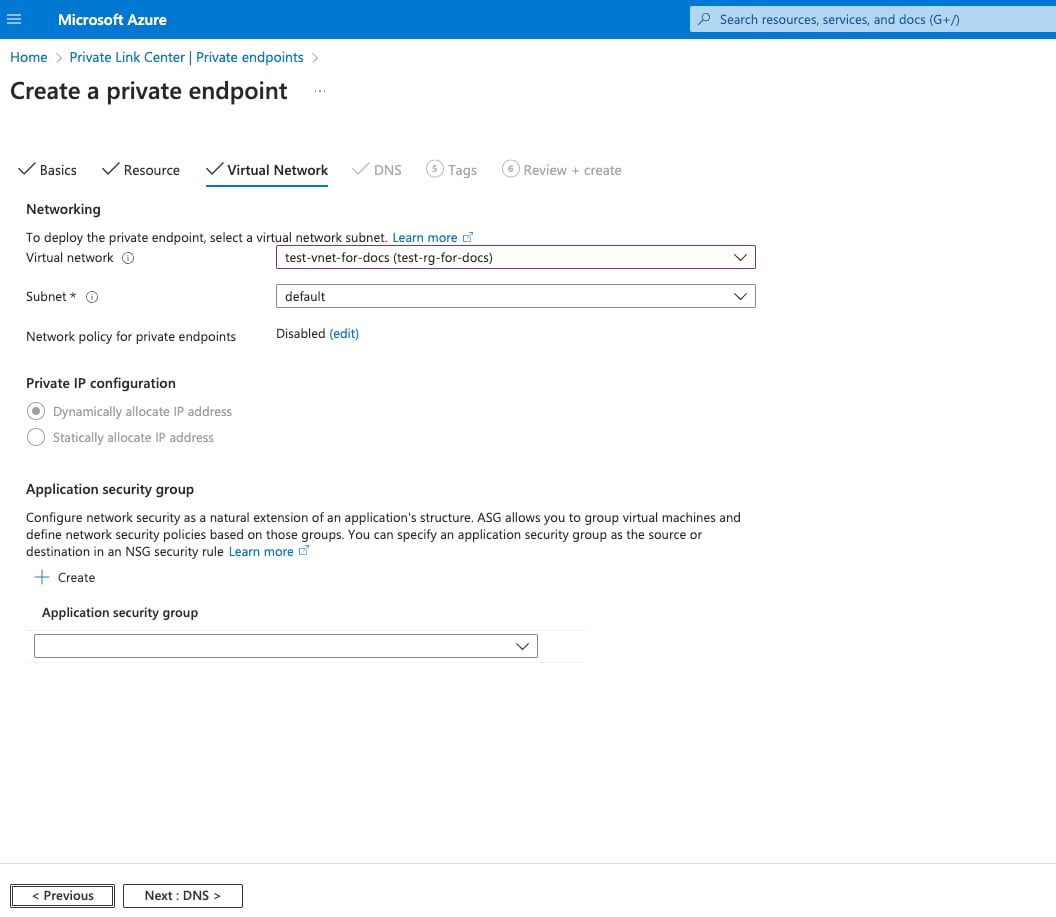
- Virtual network: プライベートリンクを使用して ClickHouse Cloud に接続する VNet を選択します
- Subnet: プライベート エンドポイントを作成するサブネットを選択します
- Application security group: ASG をプライベート エンドポイントに関連付け、ネットワーク セキュリティ グループでプライベート エンドポイントとの間のネットワーク トラフィックをフィルタリングするために使用できます。
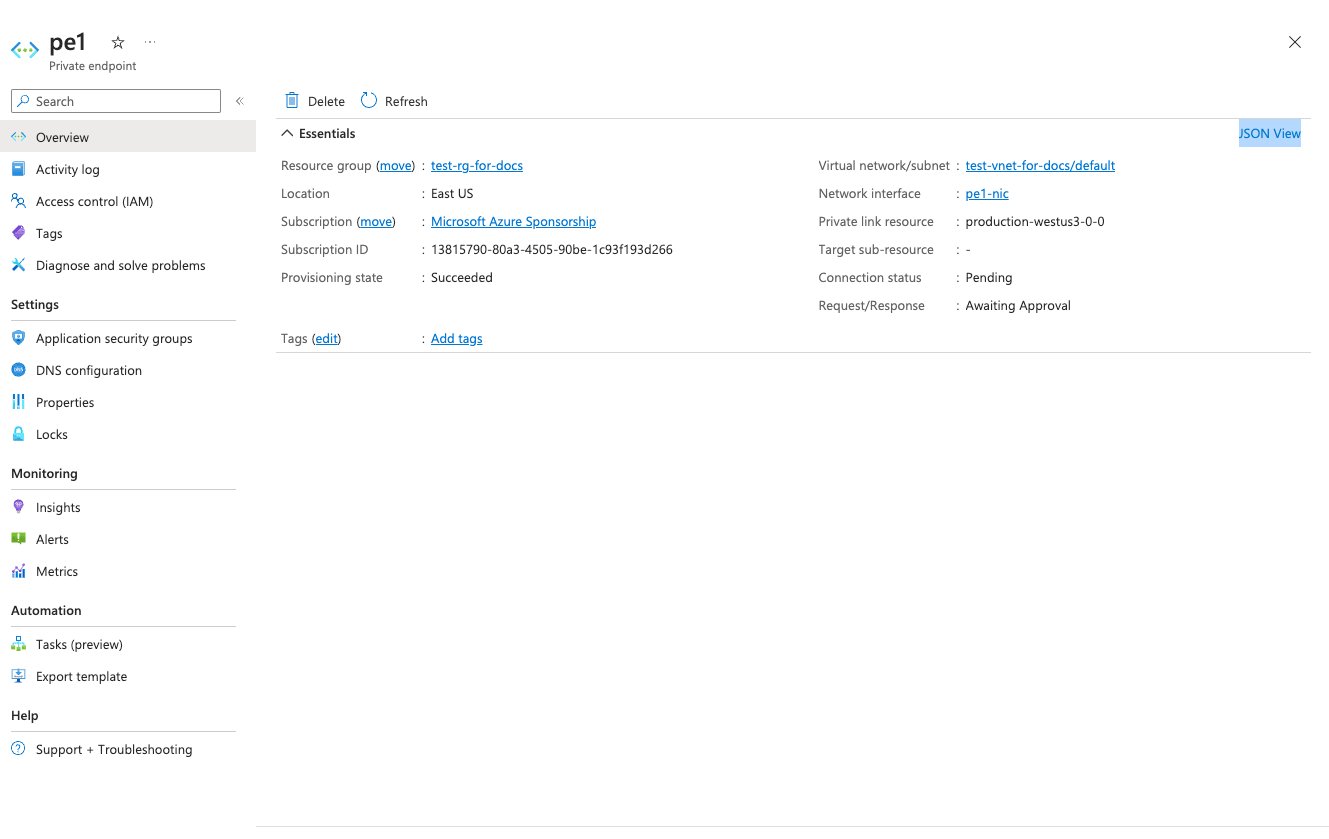
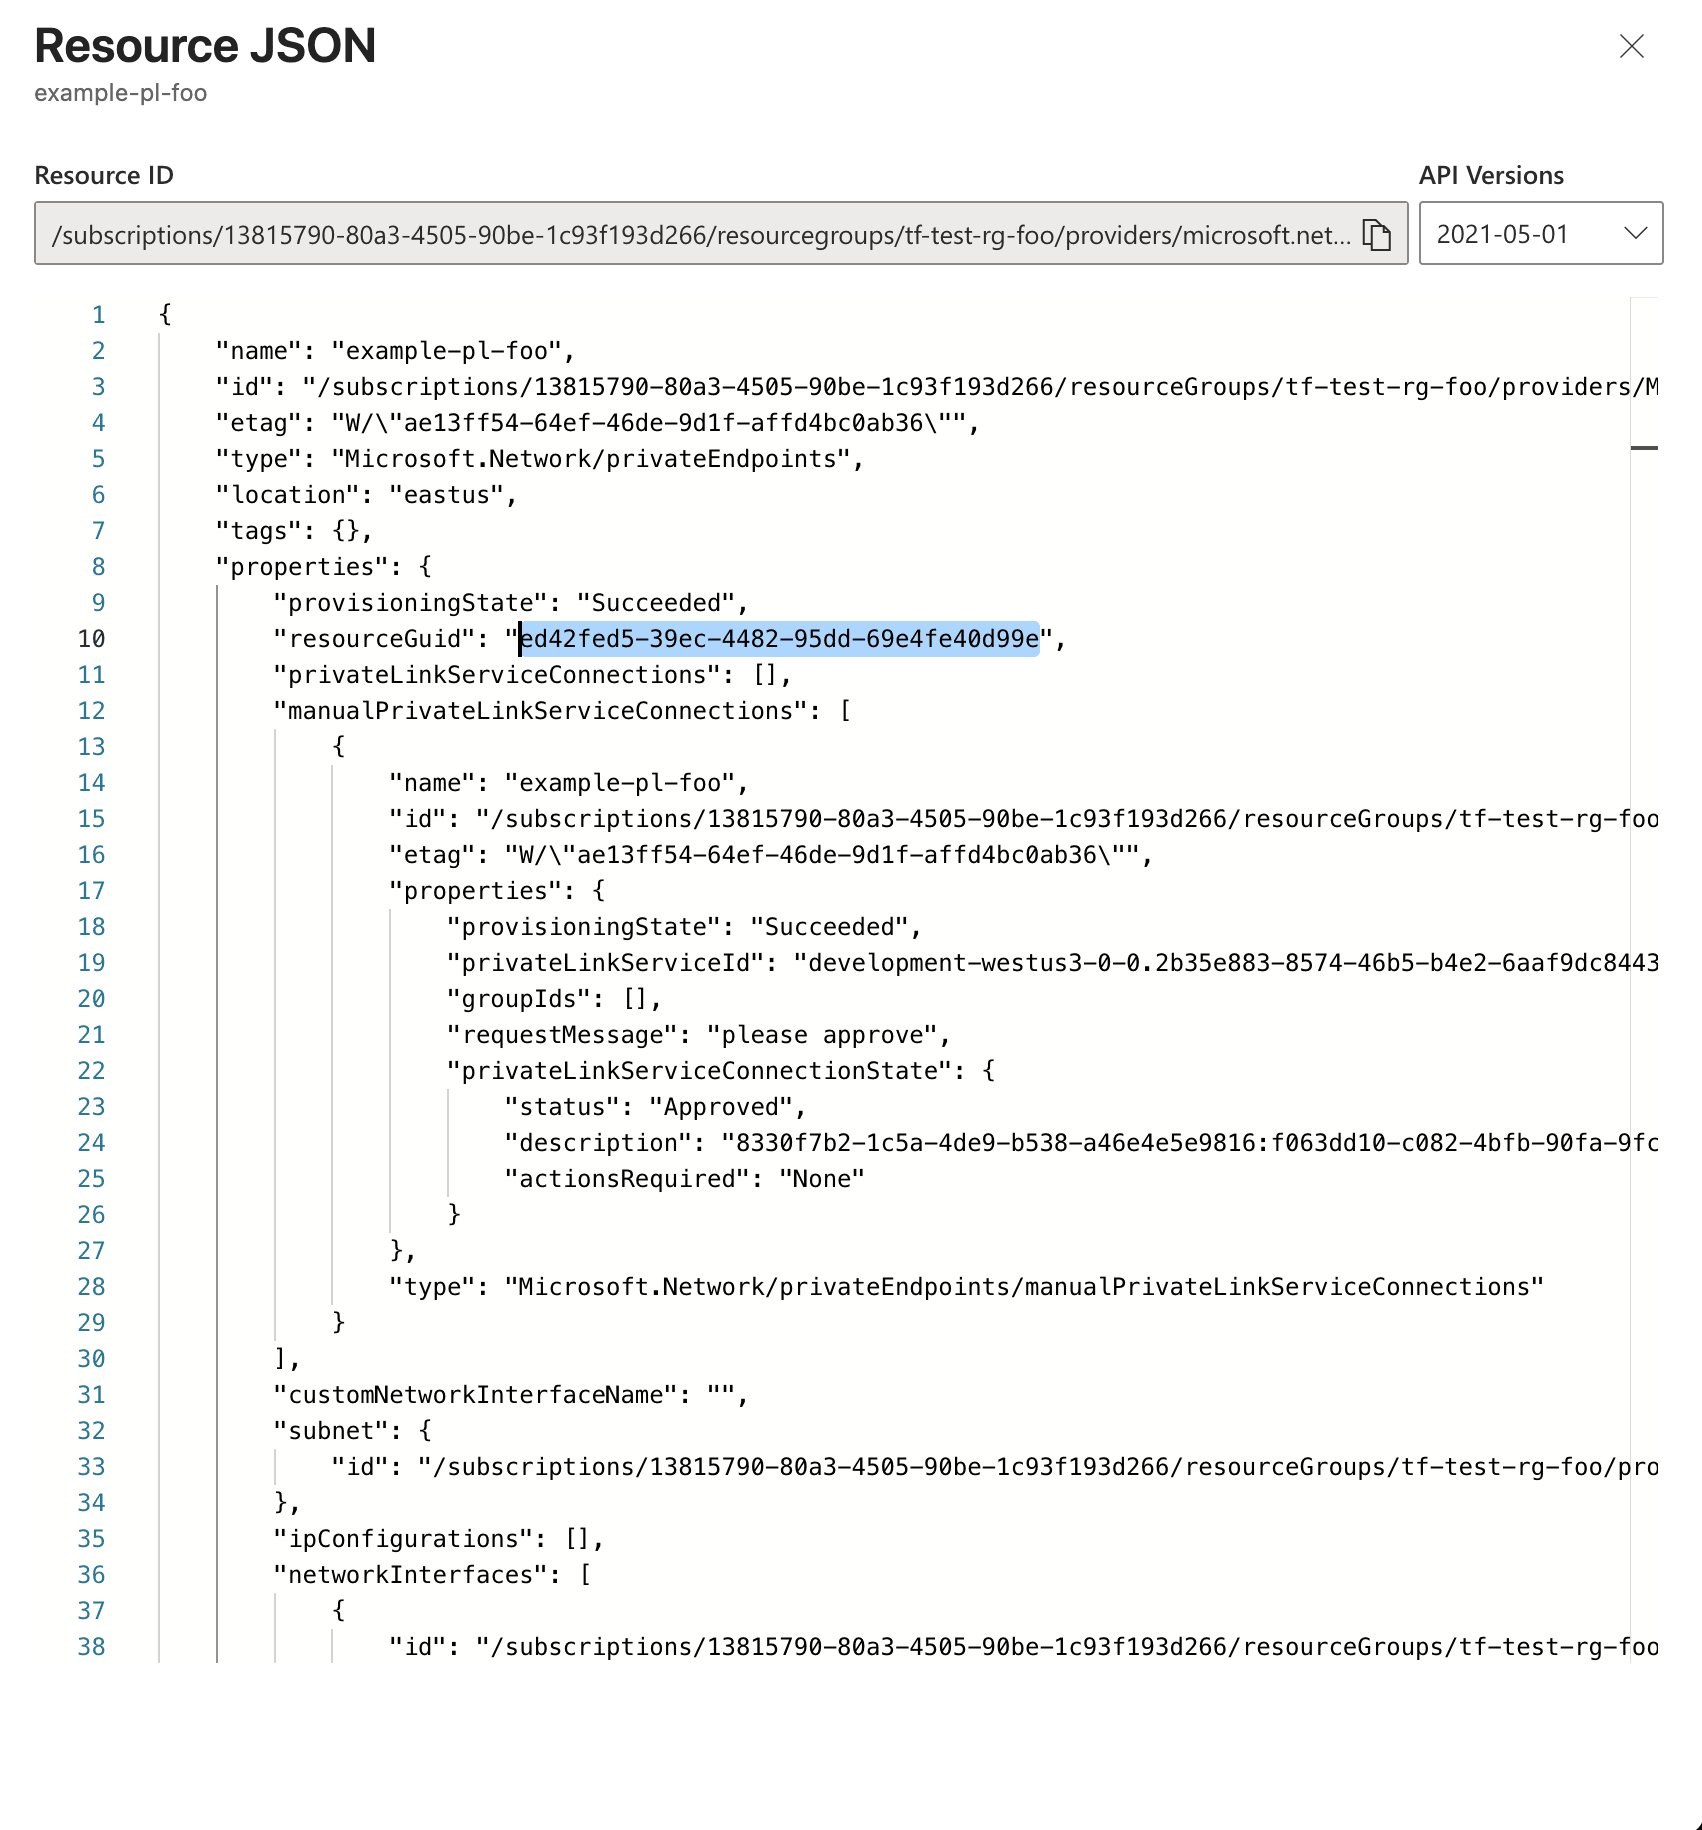
id フィールド (/subscriptions/.../providers/Microsoft.Network/privateEndpoints/<name> 形式のプライベート エンドポイントのリソース ID) をコピーします。properties オブジェクト内にネストされている id フィールドは使用しないでください。
推奨される方法: リソース ID を使用する
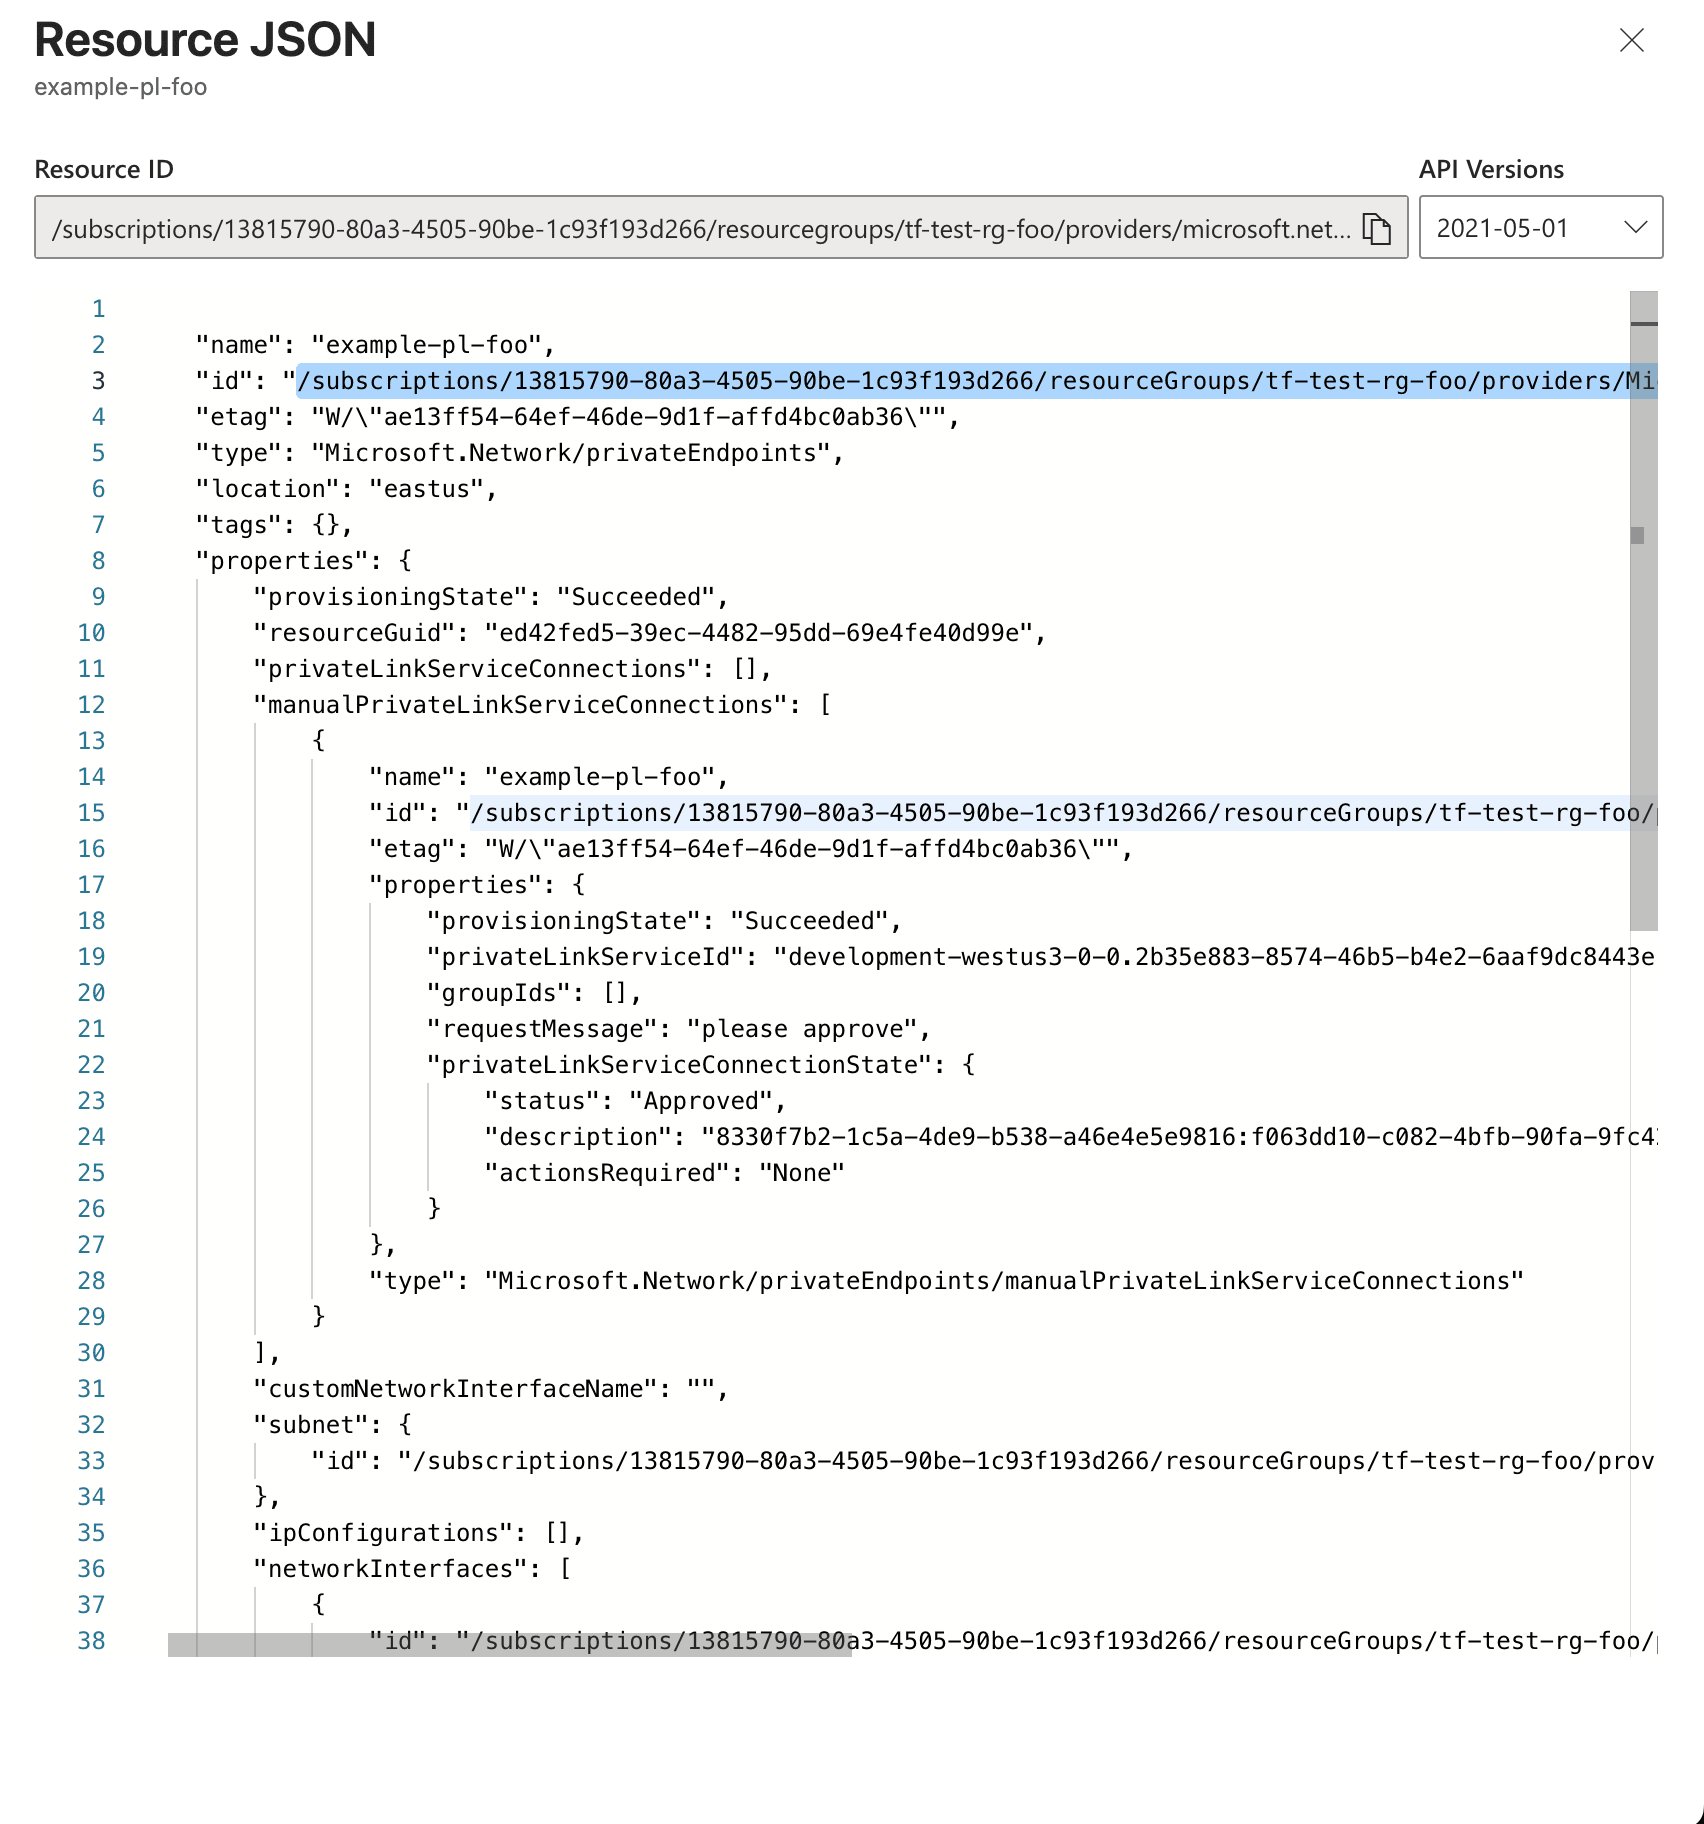
resourceGuid フィールドを見つけて、この値をコピーします。
${location_code}.privatelink.azure.clickhouse.cloud) を作成し、VNet に関連付ける必要があります。
オプション 1: Azure Portal を使用する
Azure Portal を使用して Azure の Private DNS zone を作成するには、こちらのガイドに従ってください。
オプション 2: Terraform を使用する
次の Terraform テンプレートを使用して Private DNS zone を作成します。
MyAzureResourceGroupリソース グループを開き、${region_code}.privatelink.azure.clickhouse.cloudプライベート ゾーンを選択します。-
- Record set を選択します。
- Name には
*と入力します。 - IP Address には、プライベート エンドポイントに表示されている IP アドレスを入力します。
- OK を選択します。

DNS の設定方法はいくつかあります。ご利用のユースケースに応じて設定してください。
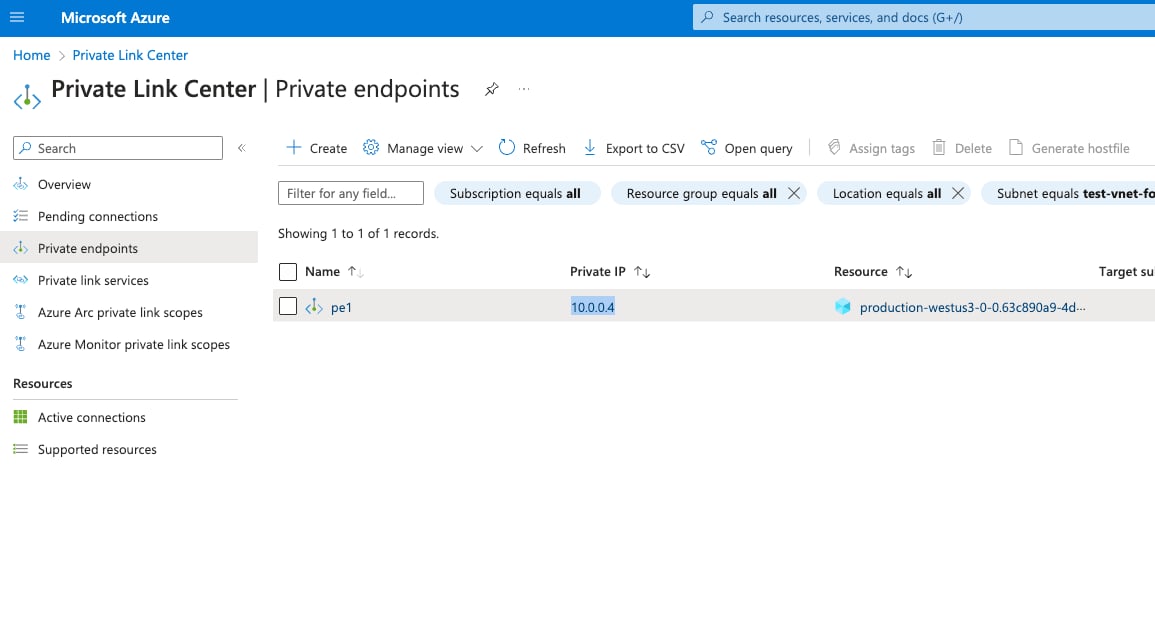
xxxxxxxxxx.westus3.privatelink.azure.clickhouse.cloud ドメインは、プライベート エンドポイントの IP (この例では 10.0.0.4) を指すように設定する必要があります。
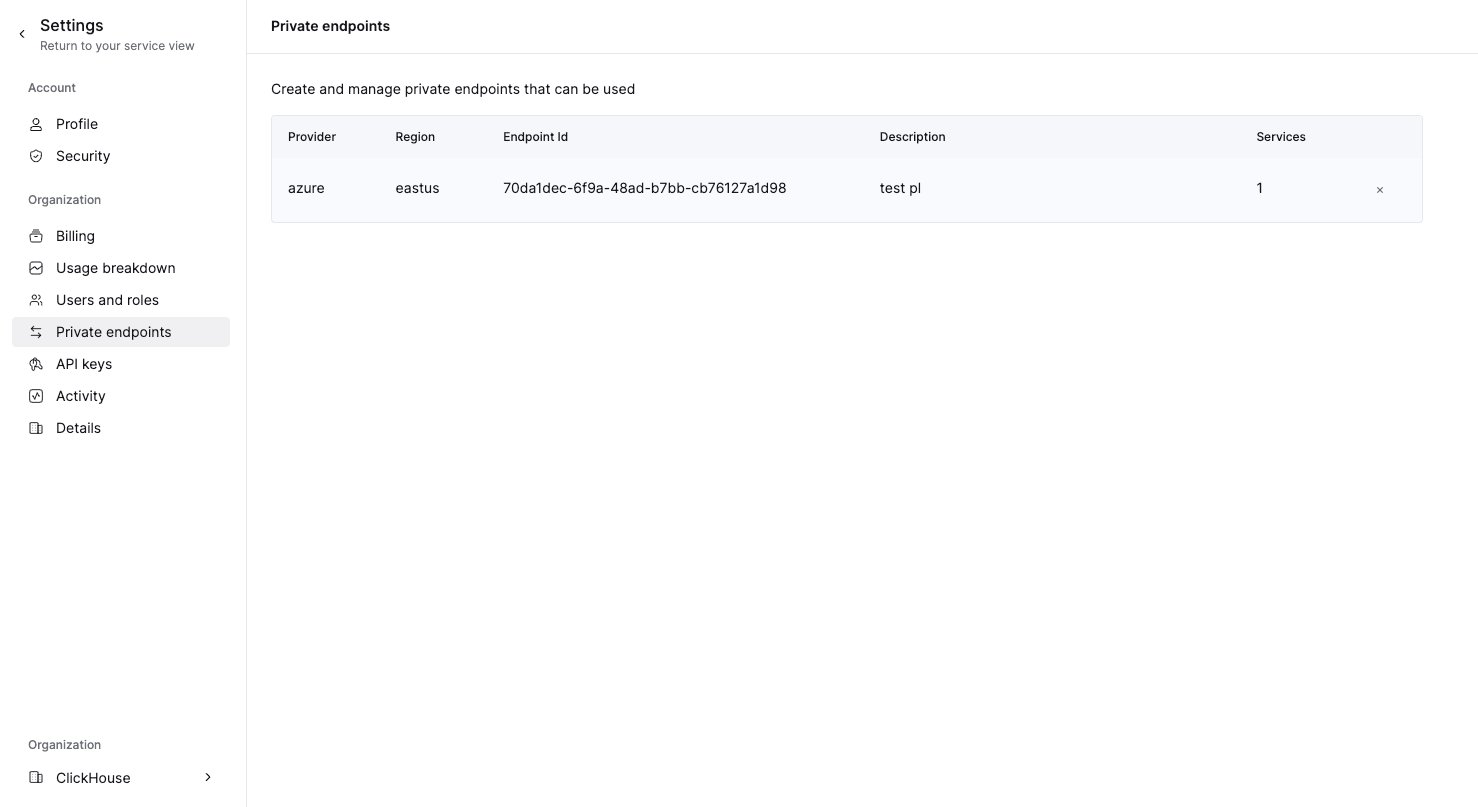
ENDPOINT_ID 環境変数を設定します。
次のコマンドを実行して、プライベート エンドポイントを追加します。
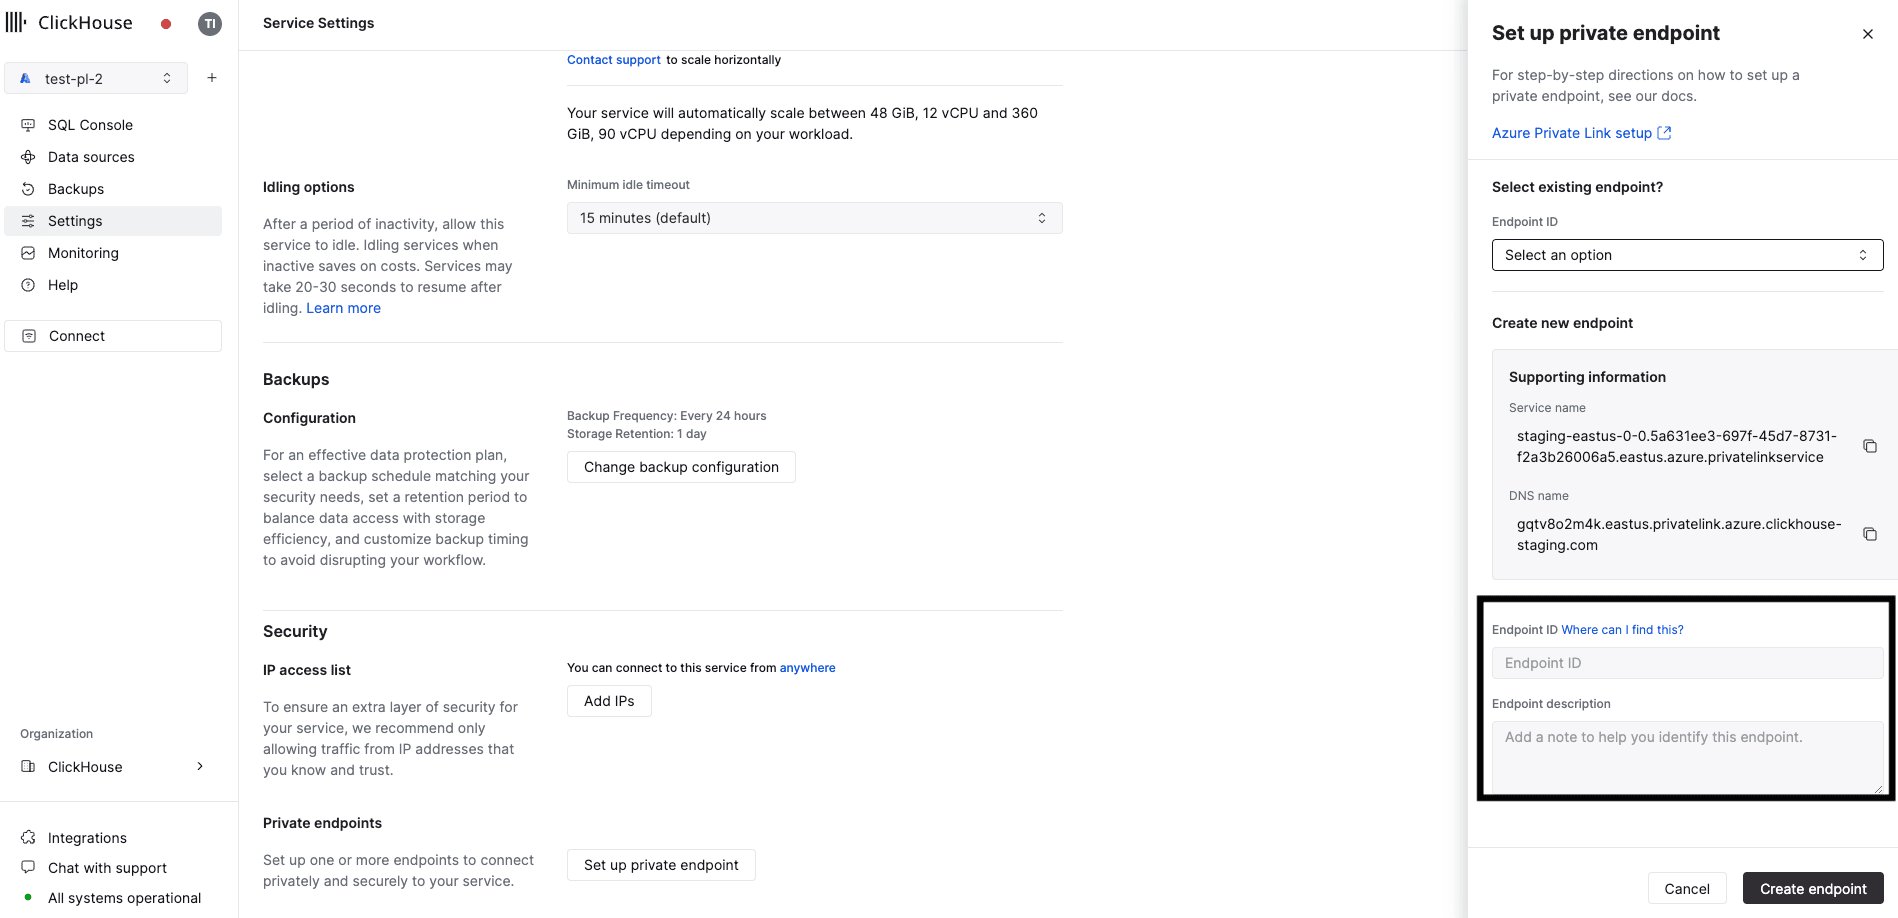
リソース ID を入力します。
既存の PrivateLink 接続からのアクセスを許可する場合は、既存のエンドポイントのドロップダウン メニューを使用します。
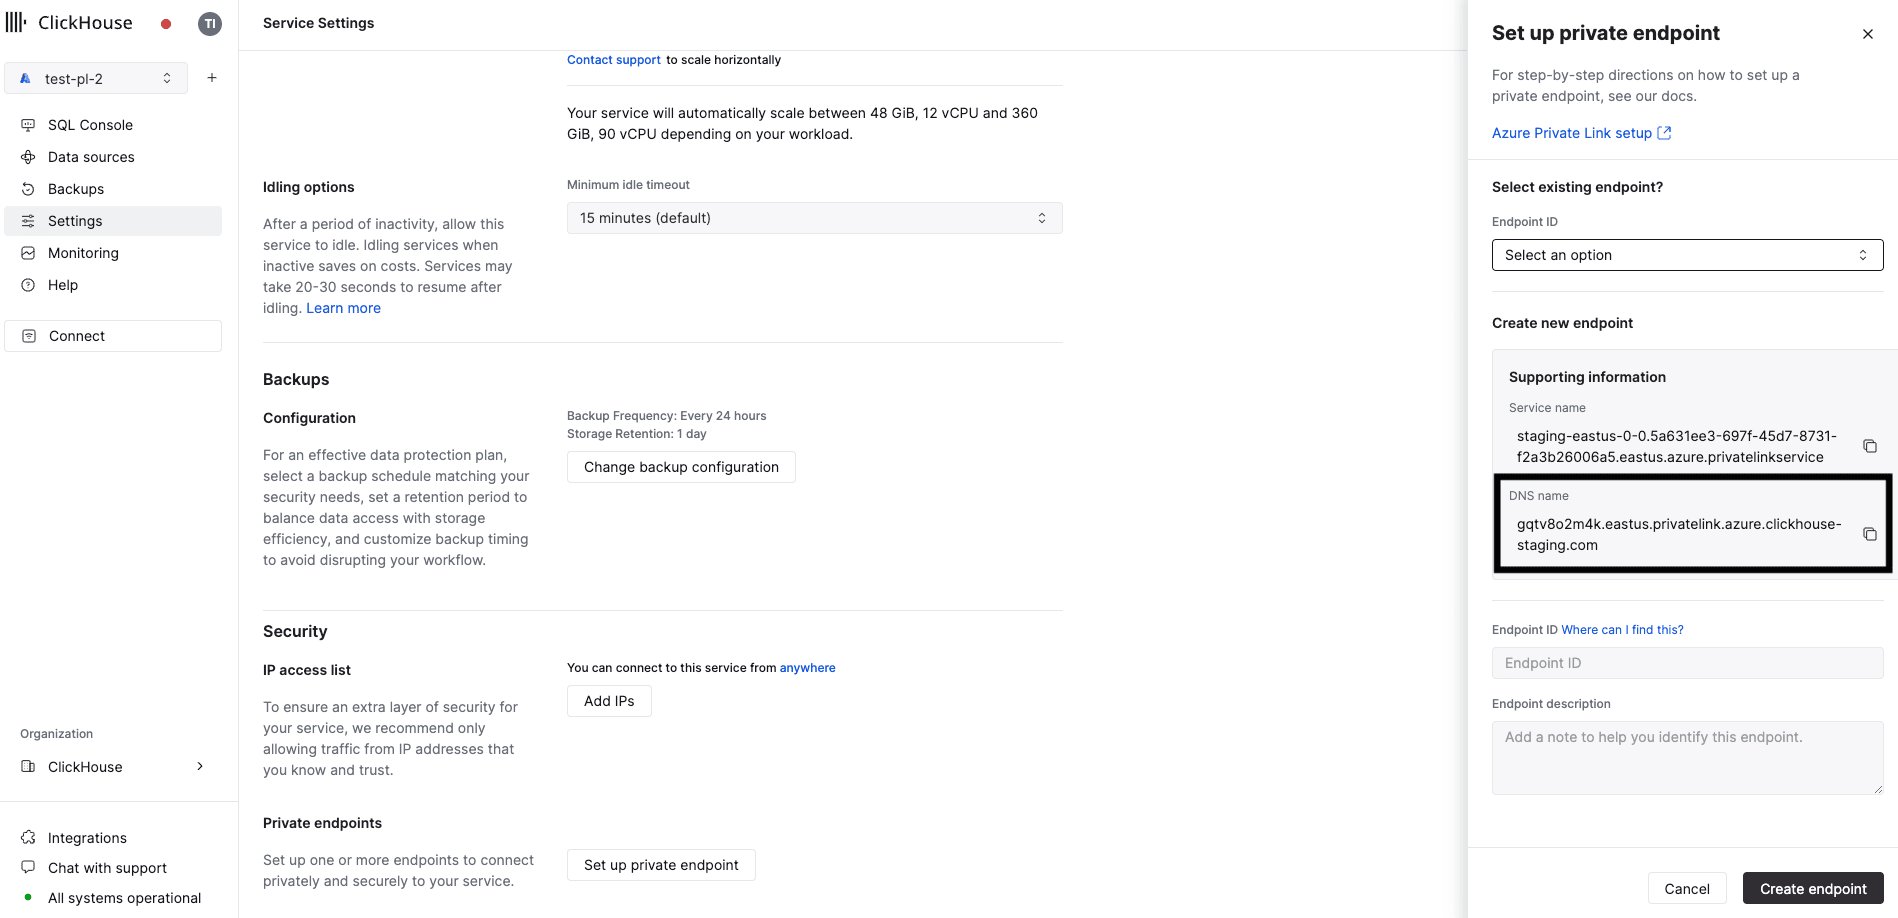
privateDnsHostnameAPI または DNS nameconsole に対応するプライベート エンドポイントを使用する必要があります。
ClickHouse Cloud consoleで Settings に移動します。Set up private endpoint ボタンをクリックします。開いたフライアウトで、DNS Name をコピーします。
xxxxxxx.region_code.privatelink.azure.clickhouse.cloud ホスト名への接続はプライベートリンク経由でルーティングされます。一方、xxxxxxx.region_code.azure.clickhouse.cloud への接続はインターネット経由でルーティングされます。
privateDnsHostname を使用して、プライベートリンク経由で ClickHouse Cloud サービスに接続してください。
次のコマンドを実行します。
privateDnsHostnameAPI または DNS nameconsole を指します
次のレスポンスが返されるはずです。
openssl を使用して接続性を確認してください。プライベートリンクのエンドポイントのステータスが Accepted であることを確認してください。
OpenSSL で接続できるはずです (出力に CONNECTED と表示されます) 。errno=104 は想定内です。